
 #1
Strumenti per mantenere l'accesso, esplorare ed espandere il controllo all'interno di sistemi e reti compromesse.
Raccomandato da Kitploit
 kr1shn4murt1/get_team_pass
Ottieni l'ID e la password di TeamViewer da un computer remoto nella LAN
 codextf2/cobaltstrike-headless
Aggressorscript che trasforma il client Aggressor headless in un client di Cobalt Strike (per lo più) funzionante.
 kkent030315/cve-2022-42046
Proof-of-concept exploit per CVE-2022-42046 che dimostra l'escalation dei privilegi locali tramite manipolazione diretta degli oggetti del kernel dei…
 michalbednarski/resourcepoison
Writeup ed exploit per CVE-2025-22441: escalatione dei privilegi da app installata al processo SystemUI su Android dovuta al passaggio di…
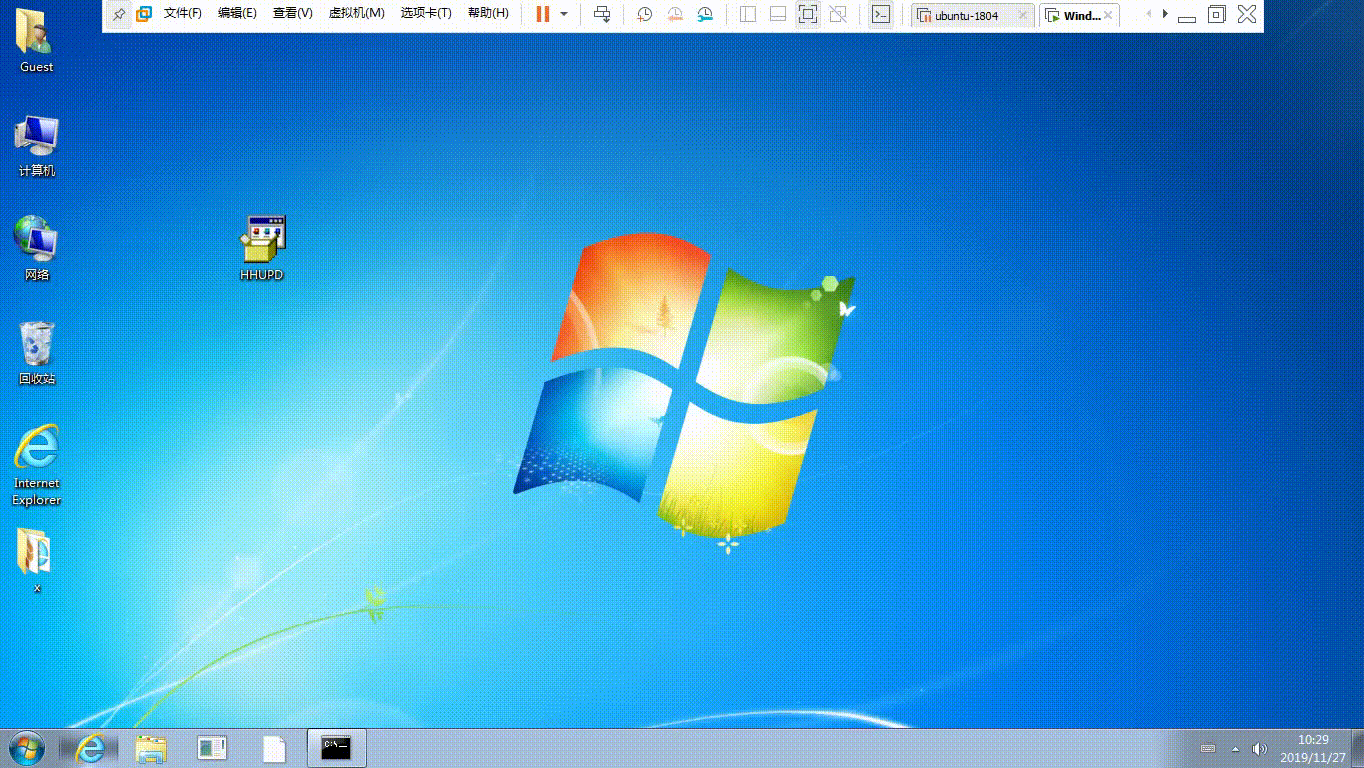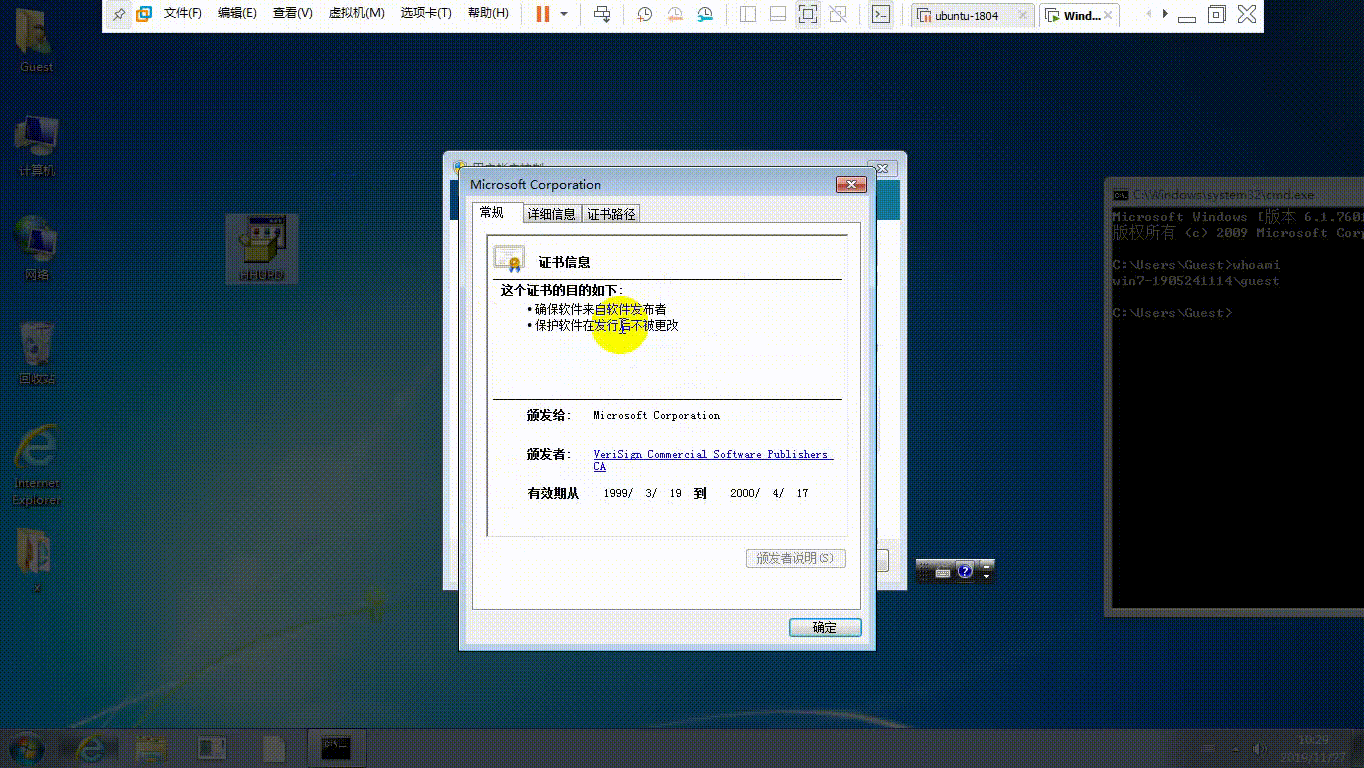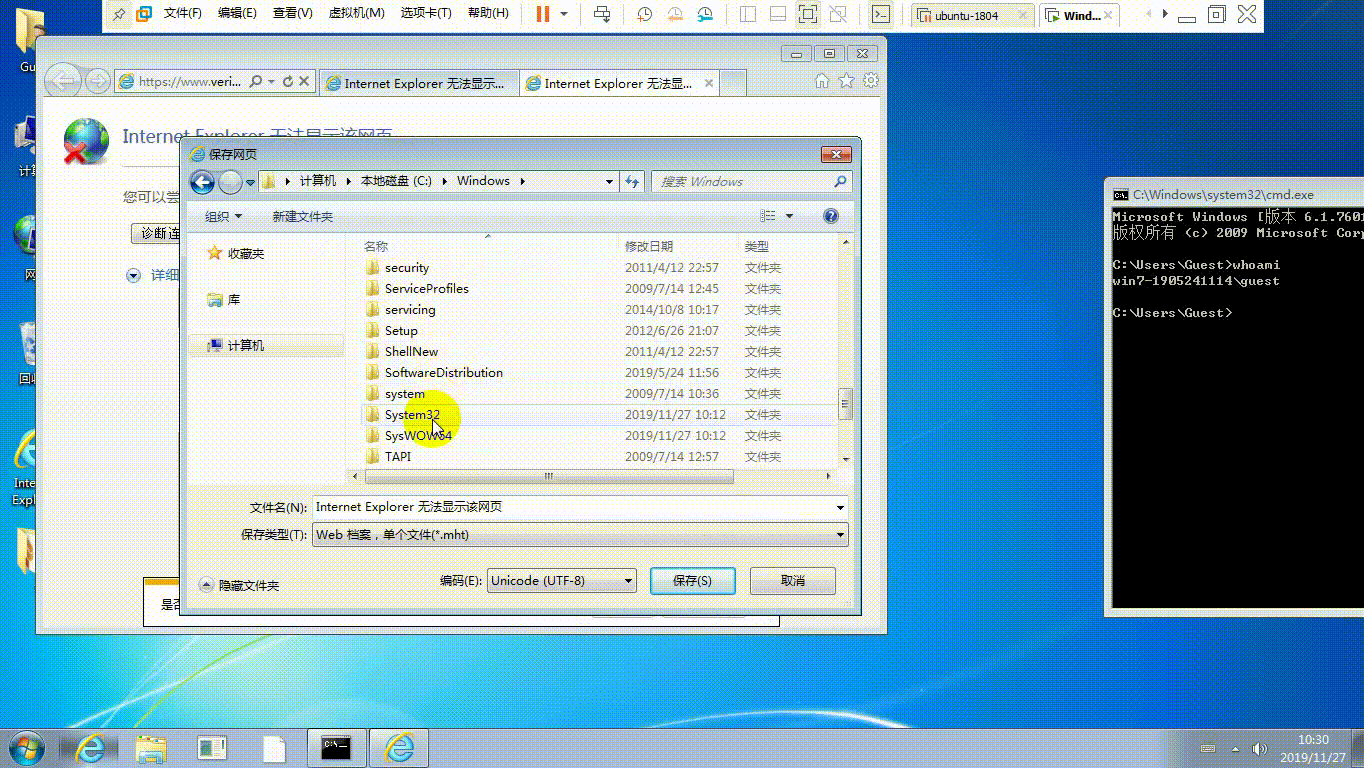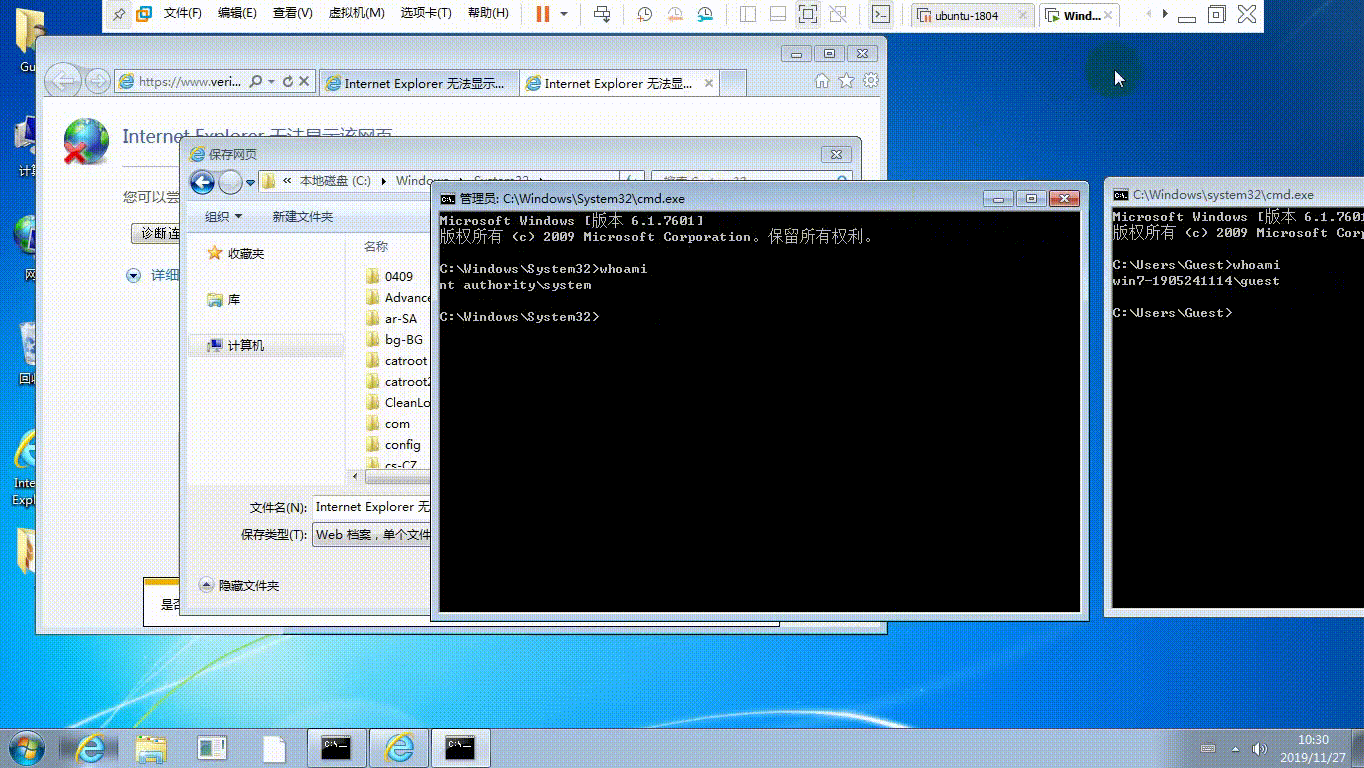 sv3nbeast/cve-2019-1388
guest→system(UAC elevazione manuale dei privilegi)
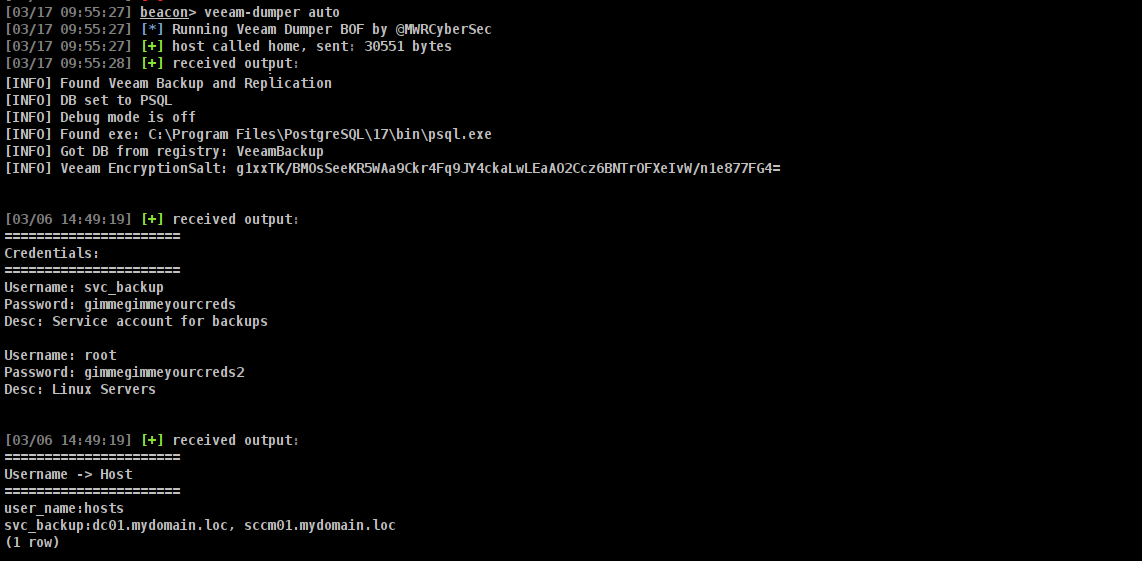 mwr-cybersec/veeamdumper-bof
Un BOF per l'estrazione di credenziali da Veeam Backup and Replication e Veeam One.
 trustedsec/cs_coffloader
Loader COFF per Cobalt Strike che esegue Beacon Object Files in memoria, abilitando tooling personalizzato e post-exploitation stealth durante gli…
 cisc0-gif/kitt-lite
Strumento CLI per Pentesting Basato su Python
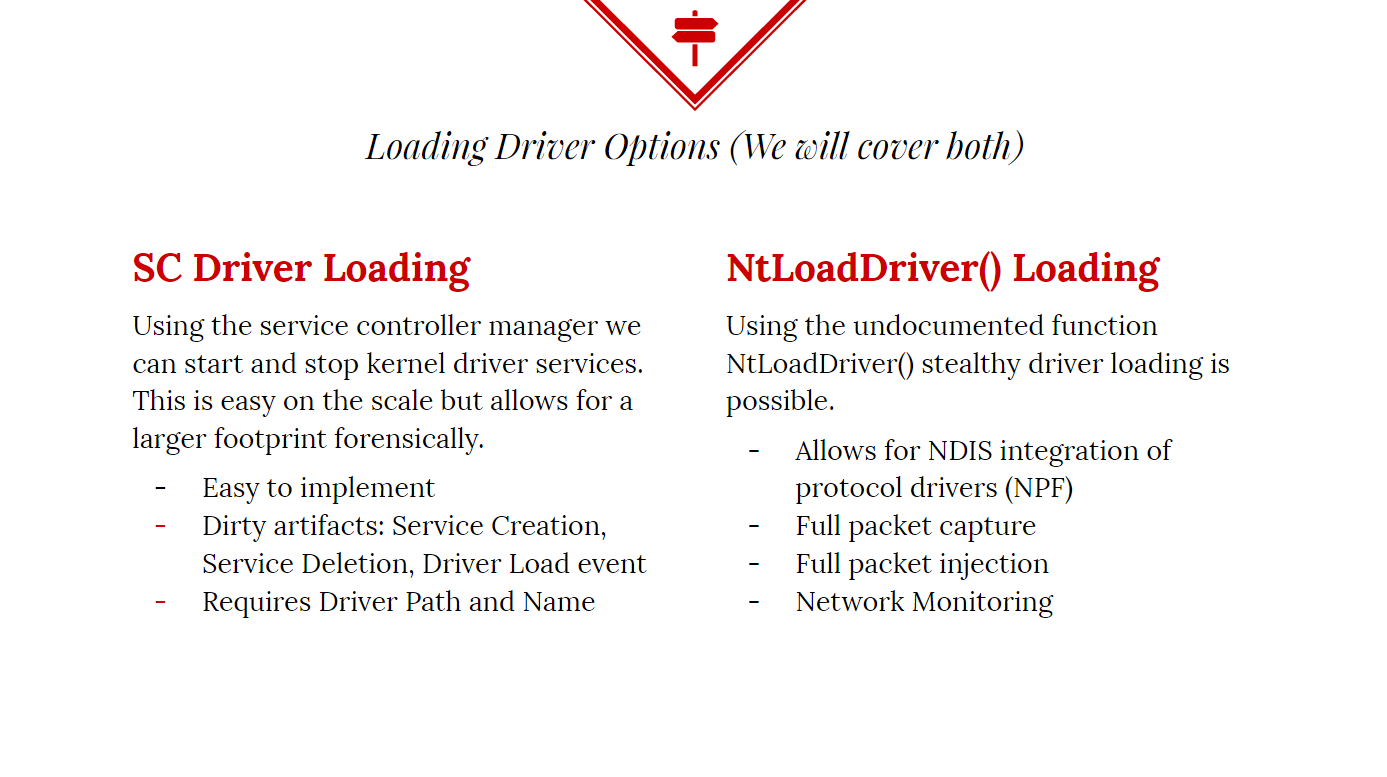 killswitch-gui/hotload-driver
C++
 praetorian-inc/oauthseeker
Un'applicazione OAuth dannosa che può essere sfruttata per attacchi di phishing sia interni che esterni rivolti agli utenti di Microsoft Azure e…
 ysanatomic/io_uring_lpe-cve-2024-0582
Exploit LPE per CVE-2024-0582 (io_uring)
 3gstudent/ntfsdump
Utilizzare per copiare un file da un volume partizionato NTFS leggendo il volume grezzo e analizzando le strutture NTFS.
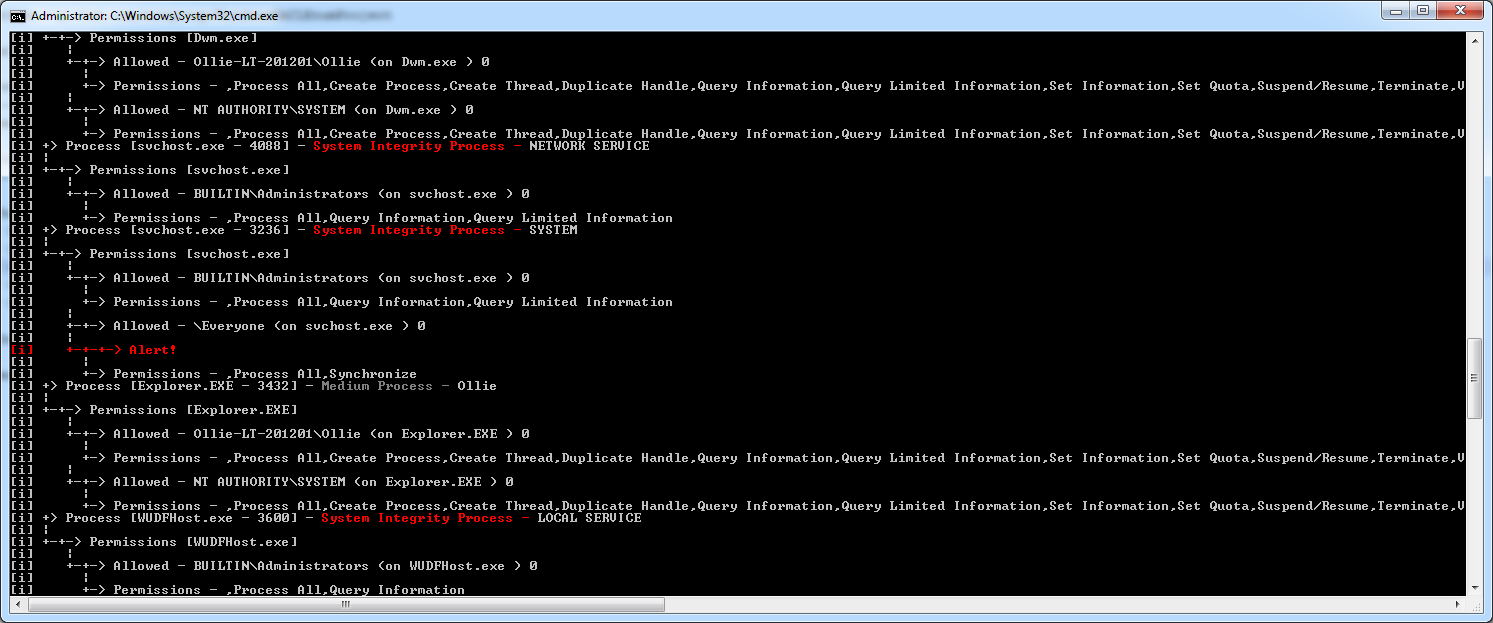 nccgroup/windowsdaclenumproject
Una raccolta di strumenti per enumerare e analizzare le DACL di Windows
 mirchr/security-research
Ricerca sulla sicurezza
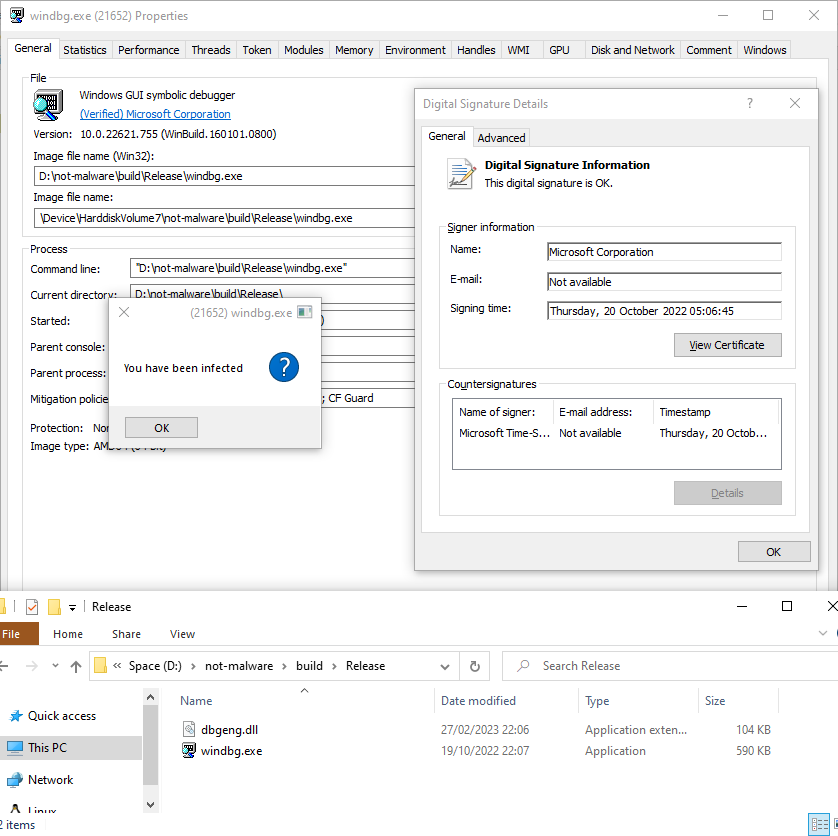 mrexodia/lolbin-poc
Piccolo PoC sull'utilizzo di un eseguibile firmato Microsoft come lolbin.
 forrest-orr/exploits
Una raccolta personale di CVE Windows che ho trasformato in sorgenti di exploit, oltre a una raccolta di payload che ho scritto per essere utilizzati…
 joaoviictorti/rustbof
Un template per scrivere Beacon Object Files (BOF) in Rust
 nccgroup/onelogicalmyth_shell
Una shell HTA per assistere nelle valutazioni di breakout.








