Windows DACL Enum Project
Una raccolta di strumenti per enumerare e analizzare le DACL di Windows
Rilasciato come open source da NCC Group Plc - http://www.nccgroup.com/
Sviluppato da Ollie Whitehouse, ollie dot whitehouse at nccgroup dot com
https://github.com/nccgroup/WindowsDACLEnumProject
Rilasciato sotto AGPL, per maggiori informazioni consultare LICENSE
Panoramica sulle DACL e le ACE di Windows
Leggi - http://msdn.microsoft.com/en-us/library/windows/desktop/aa446597(v=vs.85).aspx
Strumento #1: Process Perms
Caratteristiche
Il primo strumento rilasciato come parte di questo progetto. Enumera:
- I processi, il livello di integrità e l'utente con cui sono in esecuzione.
- Opzionalmente: le DACL associate all'oggetto processo.
- Opzionalmente: i thread di un processo e le DACL a essi associate.
- Opzionalmente: i moduli caricati da un processo.
- Opzionalmente: escludere i SID non mappati dall'output.
Lo strumento segnala automaticamente qualsiasi DACL sospetta.
Opzioni della riga di comando
La riga di comando accetta le seguenti opzioni:
- -p Permessi dei processi
- -m Moduli
- -t Thread e permessi
- -o [PID]
- -x esclude i SID non mappati dagli avvisi
Utilizzo tipico
L'utilizzo tipico prevede una riga di comando come:
processperms -px
Lo strumento è progettato per Windows Vista / Server 2008 e versioni successive grazie alla consapevolezza del livello di integrità.
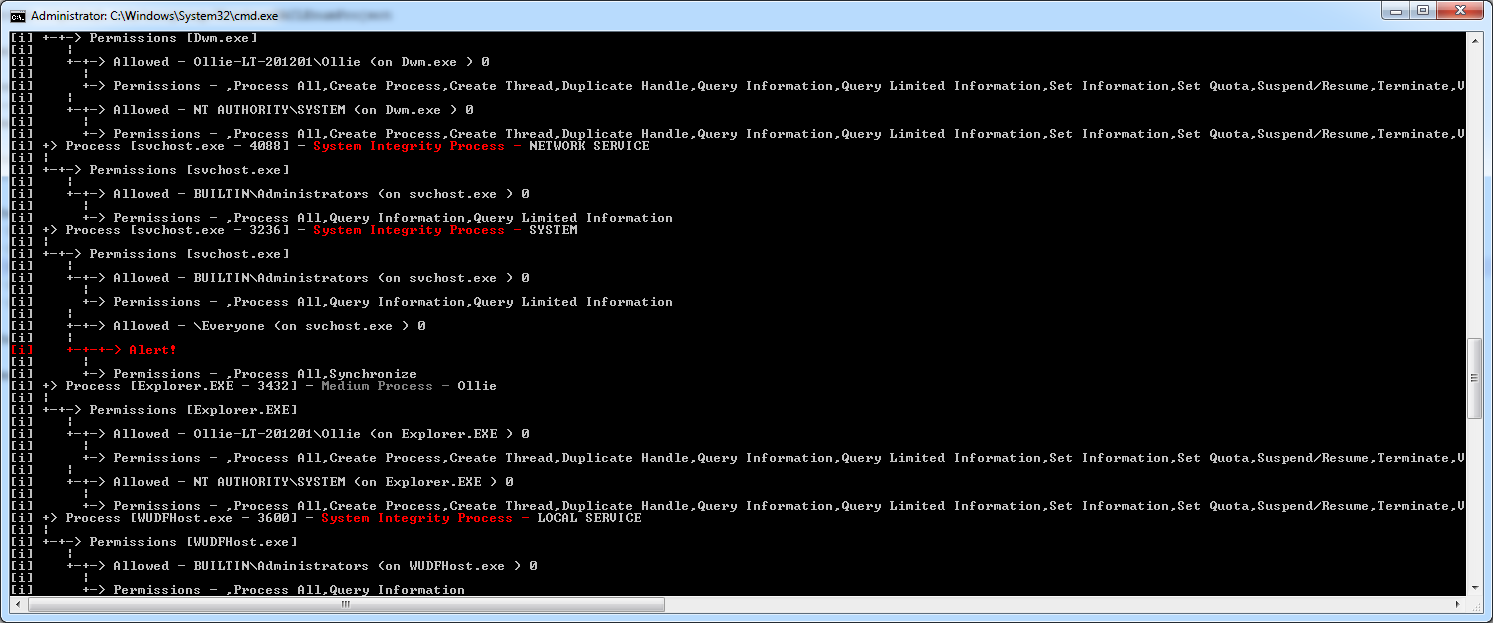
Screenshot
=======
Progettato per Windows Vista / Server 2008 e versioni successive grazie alla consapevolezza del livello di integrità.
Strumento #2: Window Stations e Desktop
Caratteristiche
Il secondo strumento rilasciato come parte di questo progetto. Enumera:
- Le Window Station nella sessione in cui viene eseguito e la DACL associata.
- I Desktop all'interno di quelle Window Station e le DACL associate.
Strumento #3: Servizi
Caratteristiche
Il terzo strumento rilasciato come parte di questo progetto. Enumera:
- I servizi, inclusi i driver kernel, i driver di filtro e i servizi in spazio utente.
- Le DACL associate alle voci di servizio nel gestore del controllo servizi.
- Lo stato del servizio, il PID, il percorso del binario.
- Le DACL associate ai binari corrispondenti.
- Segnala le DACL chiaramente deboli.
Strumento #4: File System
Caratteristiche
Il quarto strumento rilasciato come parte di questo progetto. Enumera:
- File ed elenchi di controllo di accesso.
- Directory ed elenchi di controllo di accesso.
- Avvisi su file o directory il cui controllo di accesso appare debole.
Strumento #5: Registry
Caratteristiche
Il quinto strumento rilasciato come parte di questo progetto. Enumera:
- Chiavi di registro ed elenchi di controllo di accesso.
- Avvisi su chiavi il cui controllo di accesso appare debole.
- Parametro -s per escludere tutto tranne l'output più sospetto (vedere -h).
- Parametro -x per segnalare solo l'output sospetto (vedere -h).

 nccgroup/windowsdaclenumproject







