
 #1
Strumenti per mantenere l'accesso, esplorare ed espandere il controllo all'interno di sistemi e reti compromesse.
Raccomandato da Kitploit
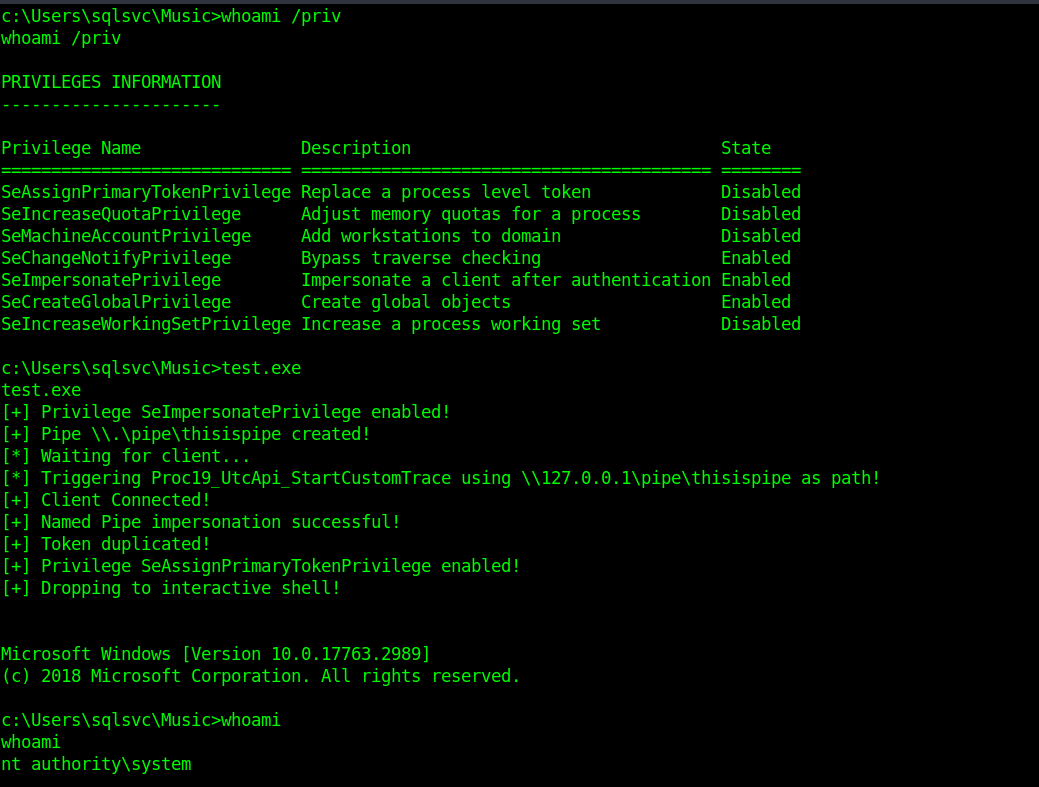
 wh04m1001/diagtrackeop
Exploit di escalation dei privilegi di Windows che abusa di SeImpersonate tramite DiagTrack RPC, utilizzando Secondary Logon per ottenere un token…
 zarkones/bloodfangc2
Moderno impianto PIC per Windows (64 e 32 bit)
 anonymous941/zygote-injection-toolkit
Una utility a riga di comando per sfruttare l'iniezione Android Zygote (CVE-2024-31317)
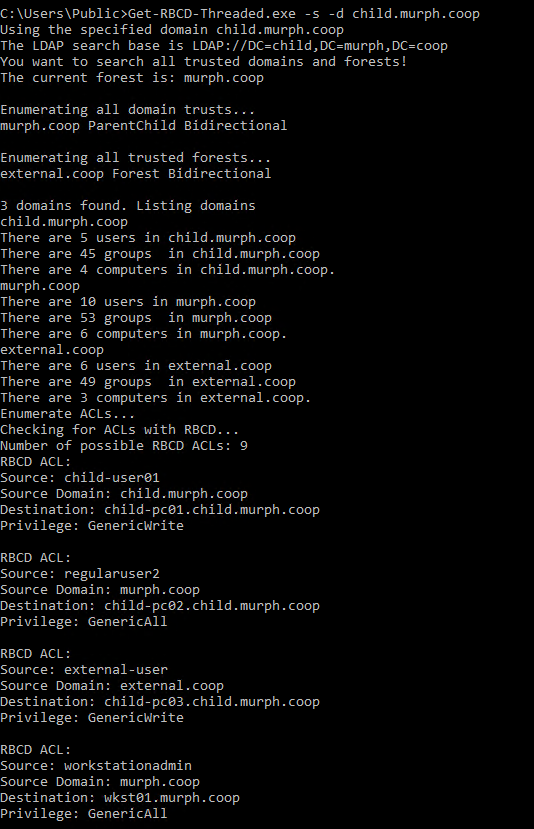 fatrodzianko/get-rbcd-threaded
Strumento per scoprire percorsi di attacco di delega vincolata basata sulle risorse in ambienti Active Directory
 nmulasmajic/cve-2018-8897
Implementa la vulnerabilità POP/MOV SS (CVE-2018-8897) causando un bugcheck della macchina (DoS locale).
 jollheef/libreoffice-remote-arbitrary-file-disclosure
Proof of concept della vulnerabilità di divulgazione arbitraria di file remota in LibreOffice
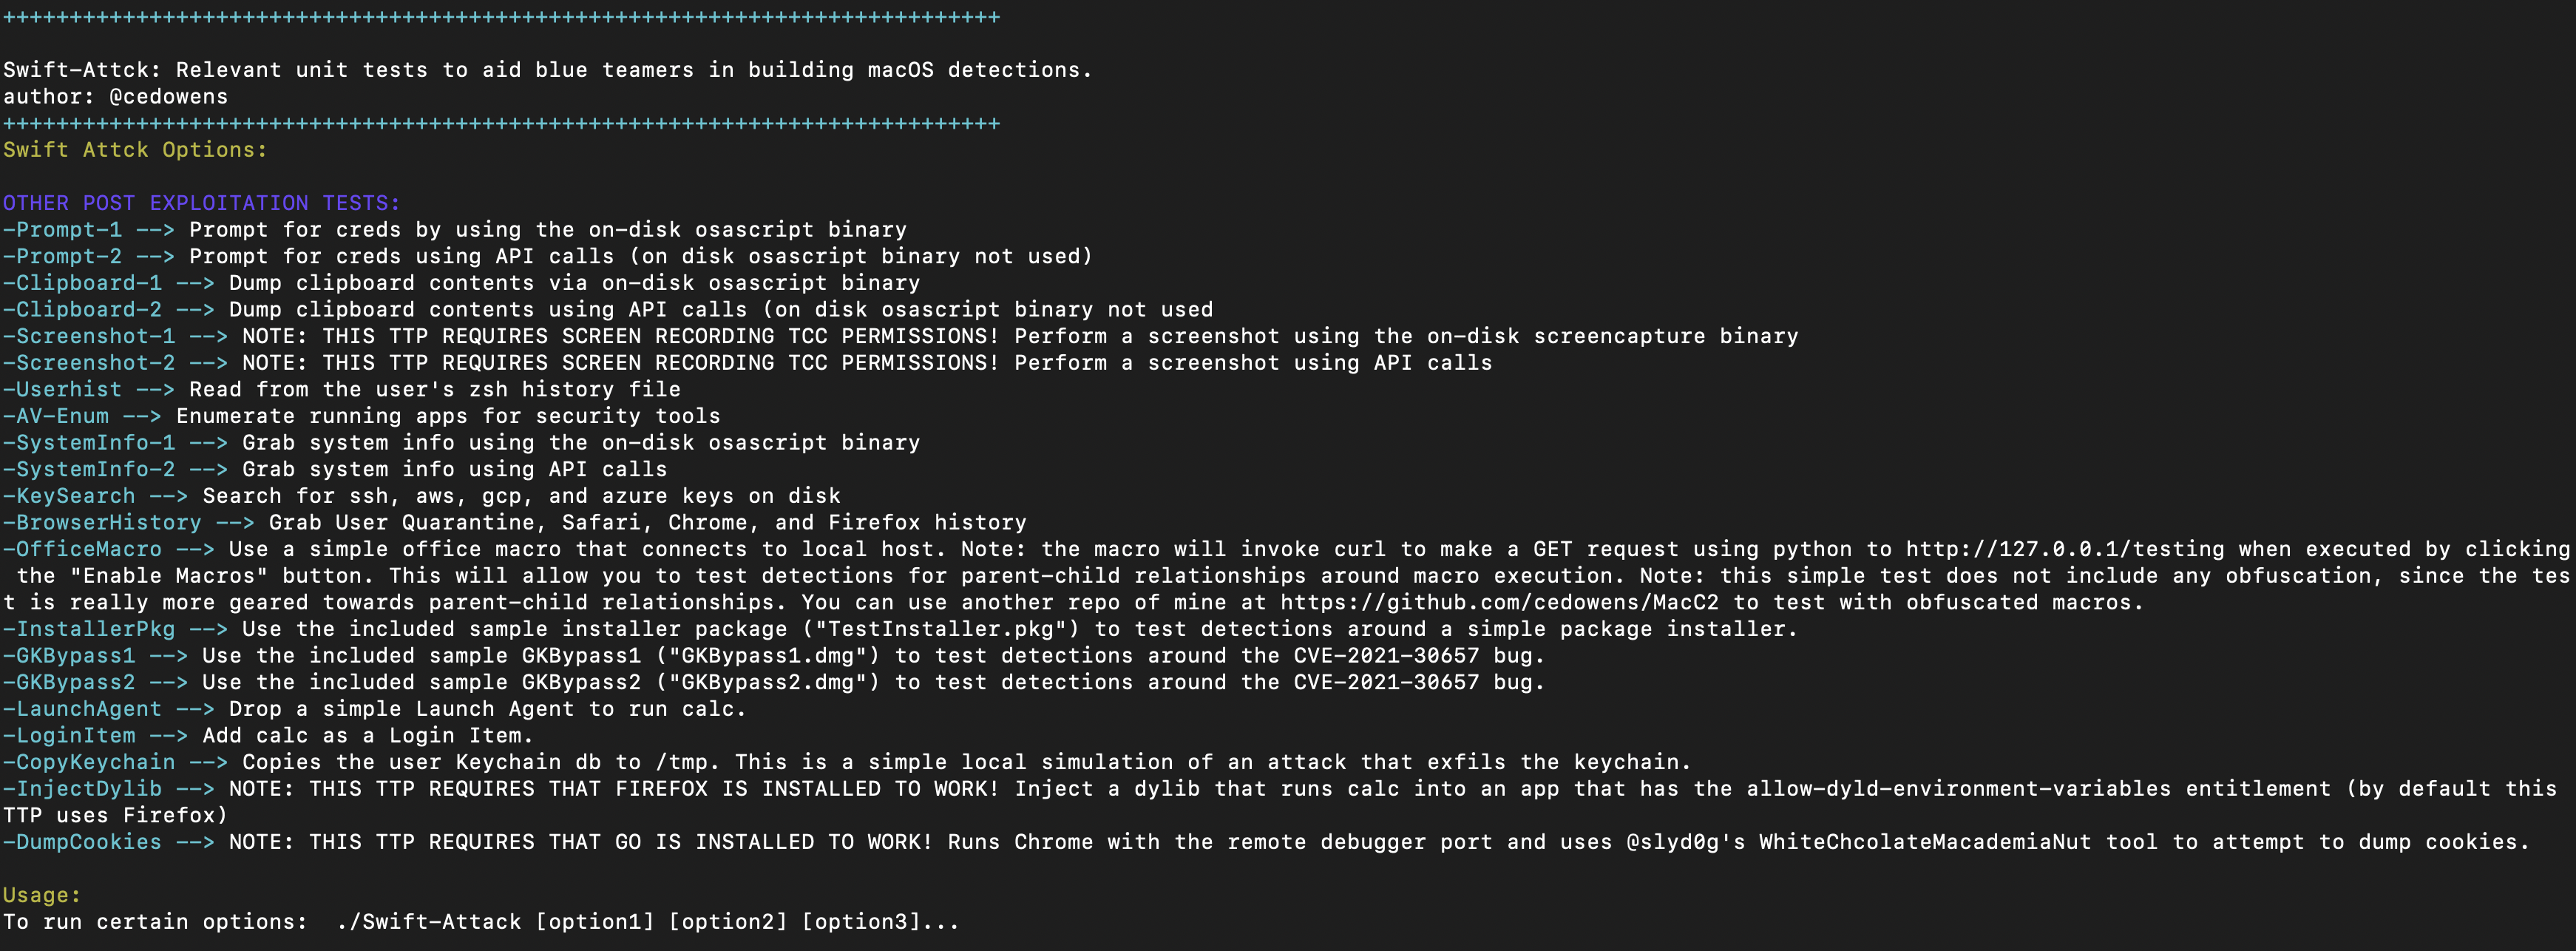 cedowens/swift-attack
Test unitari per i blue team per aiutare nella creazione di rilevamenti per alcuni comuni metodi di post-sfruttamento su macOS.
 deadjakk/reg1c1de
Scanner di permessi del registro scritto in C# per trovare potenziali vie di privesc all'interno del registro
 estimated1337/lenovo_exec
CVE-2022-3699 con capacità di esecuzione arbitraria di codice nel kernel
 deh00ni/ntdumpbof
Cobalt Strike BOF che crea un minidump di LSASS in memoria e lo esfiltra tramite il callback C2 per l'analisi offline delle credenziali con Mimikatz…
 zcgonvh/ms16-032
MS16-032(CVE-2016-0099) solo per SERVIZIO
 manizada/cifswitch
Proof-of-concept exploit per CVE-2026-46243, che sfrutta una libreria NSS fasulla e la manipolazione dei namespace per elevare i privilegi tramite…
 secdev02/easytokens
Kali365 - EvilTokens Replica
 scs-labrat/android_autorooter
Esfiltra dati sensibili degli utenti dalle app su Android 12 e 13 usando la vulnerabilità CVE-2024-0044 da remoto
 lloydlabs/process-enumeration-stealth
PoC stealth di enumerazione dei processi Windows che elenca i PID utilizzando NTFS tramite NtQueryInformationFile, bypassando le API di monitoraggio…
 cybrly/badsuccessor
Sfrutta la vulnerabilità di escalation dei privilegi dMSA di Windows Server 2025 per enumerare OU scrivibili, escalare a utenti di dominio arbitrari,…
 daniomass/slivermirage
Crystal Palace PICO loader per Sliver C2 bypass AMSI a doppio strato, silenziamento ETW, payload crittografati AES-256-CBC, 6 varianti di consegna








