#1
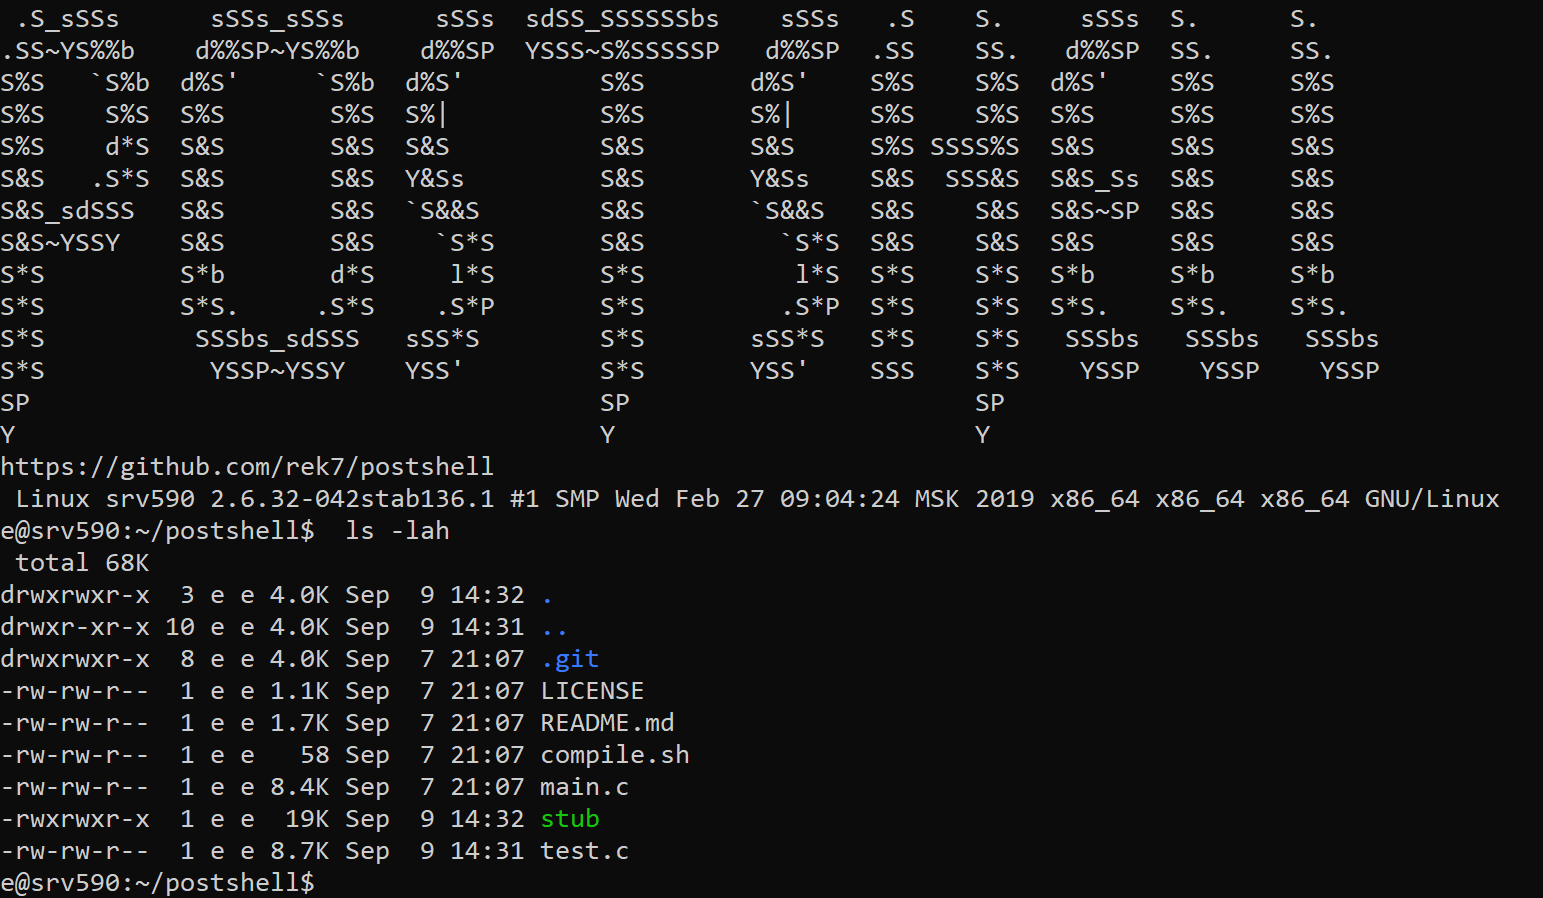
 rek7/postshell
PostShell - Shell di bind/backconnect per post-sfruttamento
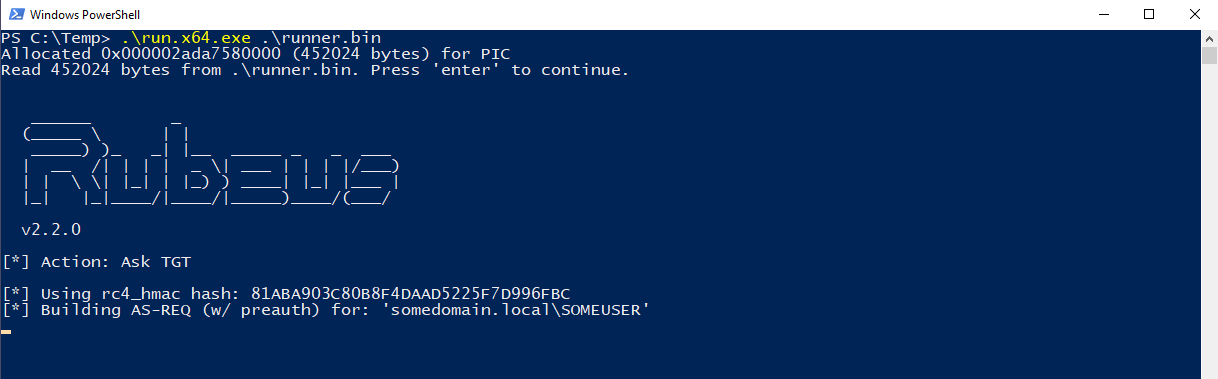 ofasgard/execute-assembly-pico
Un PICO per Crystal Palace che implementa l'hosting di CLR per eseguire un assembly .NET in memoria.
 infodox/tsh-sctp
Porting di TinySHell su SCTP
 leftp/dpapisnoop
Uno strumento C# per generare hash DPAPI crackabili dai MasterKeys degli utenti
 thannikudam/topazterminator
Strumento basato su C che sfrutta il driver kernel vulnerabile wsftprm.sys per terminare processi protetti di EDR/AV su Windows, inclusi i processi…
 moloch--/leakdb
Ricerca di credenziali in chiaro Web-Scale NoSQL Idempotente Cloud-Native Big-Data Serverless
 jakobfriedl/tgt-monitor-bof
Async BOF per estrarre o rinnovare automaticamente i TGT Kerberos su un sistema target.
 y3a/cve-2023-28229
Proof-of-concept per l'elevazione di privilegi e la fuga dalla sandbox di Windows CNG KeyIso RPC, dimostrando lo sfruttamento di CVE-2023-28229.
 tenable/escalategpt
Uno strumento basato sull'intelligenza artificiale per scoprire opportunità di escalation dei privilegi nelle configurazioni AWS IAM.
 reverse-ex/cve-2021-3156
CVE-2021-3156
 zephrfish/azureattackkit
Raccolta di strumenti Azure da scaricare per attaccare un ambiente + suggerimenti rapidi e altre informazioni utili
 csenox/semanagevolumeexploit
Exploit di escalation dei privilegi locale su Windows che abusa di SeManageVolumePrivilege per concedere accesso completo all'unità C:\ e ottenere…
 shutdownrepo/dcshadow
Alternativa Python a Mimikatz lsadump::dcshadow
 deepinstinct/shimme
PoC per l'escalation dei privilegi su Windows e l'iniezione di codice tramite OfficeClickToRun RPC e manipolazione non documentata degli shim per…
 cbwang505/cve-2020-1066-exp
Exploit di escalation dei privilegi locale per CVE-2020-1066 che mira a Windows 7 e Server 2008 R2. Sfrutta la sostituzione arbitraria di file…
 grahamhelton/usp
Stabilisce la persistenza su un sistema Linux creando una regola udev che attiva l'esecuzione di un payload specificato (binario o script)
 nvisosecurity/interceptor
Interceptor è un driver kernel focalizzato sulla manomissione delle soluzioni EDR/AV nello spazio kernel