
 #1
Strumenti per mantenere l'accesso, esplorare ed espandere il controllo all'interno di sistemi e reti compromesse.
Raccomandato da Kitploit

 kalendsi/cve-2021-40449-exploit
Windows 10 14393 LPE
 schierlm/javapayload
JavaPayload è una raccolta di payload Java puri da utilizzare per post-exploitation da exploit Java puri o da comuni configurazioni errate (come…
 pubglite55/oppo-ghostlock
Adattamento dell'exploit per OPPO Find N2 GhostLock (CVE-2026-43499)
 namazso/dll-proxy-generator
Genera una dll proxy per una dll arbitraria

 ralfhacker/cve-2024-26229-exploit
Windows LPE
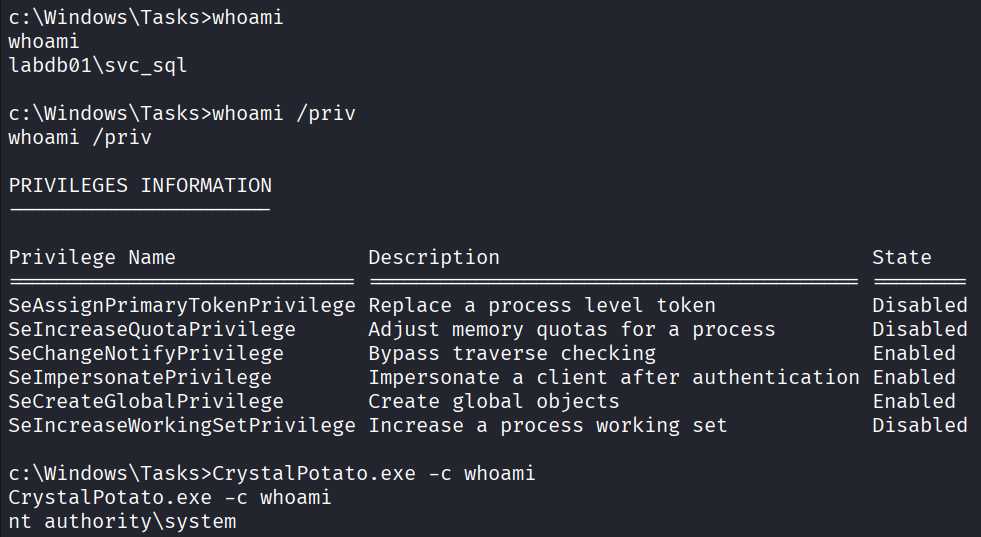 ricardojoserf/crystalpotato
Porting in Crystal di GodPotato per abusare di SeImpersonatePrivilege con syscall indirette, risoluzione dinamica delle API e offuscamento delle…
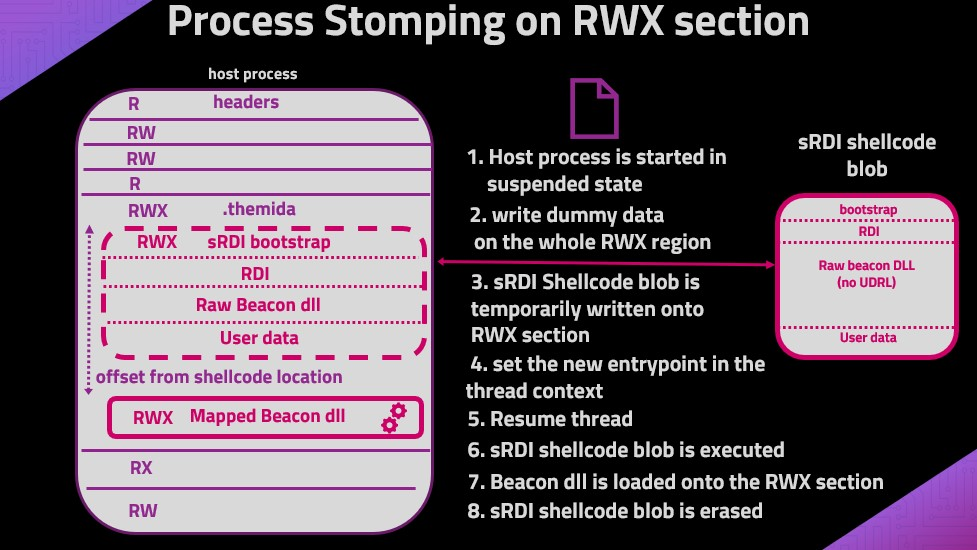 naksyn/processstomping
Una variazione di ProcessOverwriting per eseguire shellcode su una sezione di un eseguibile
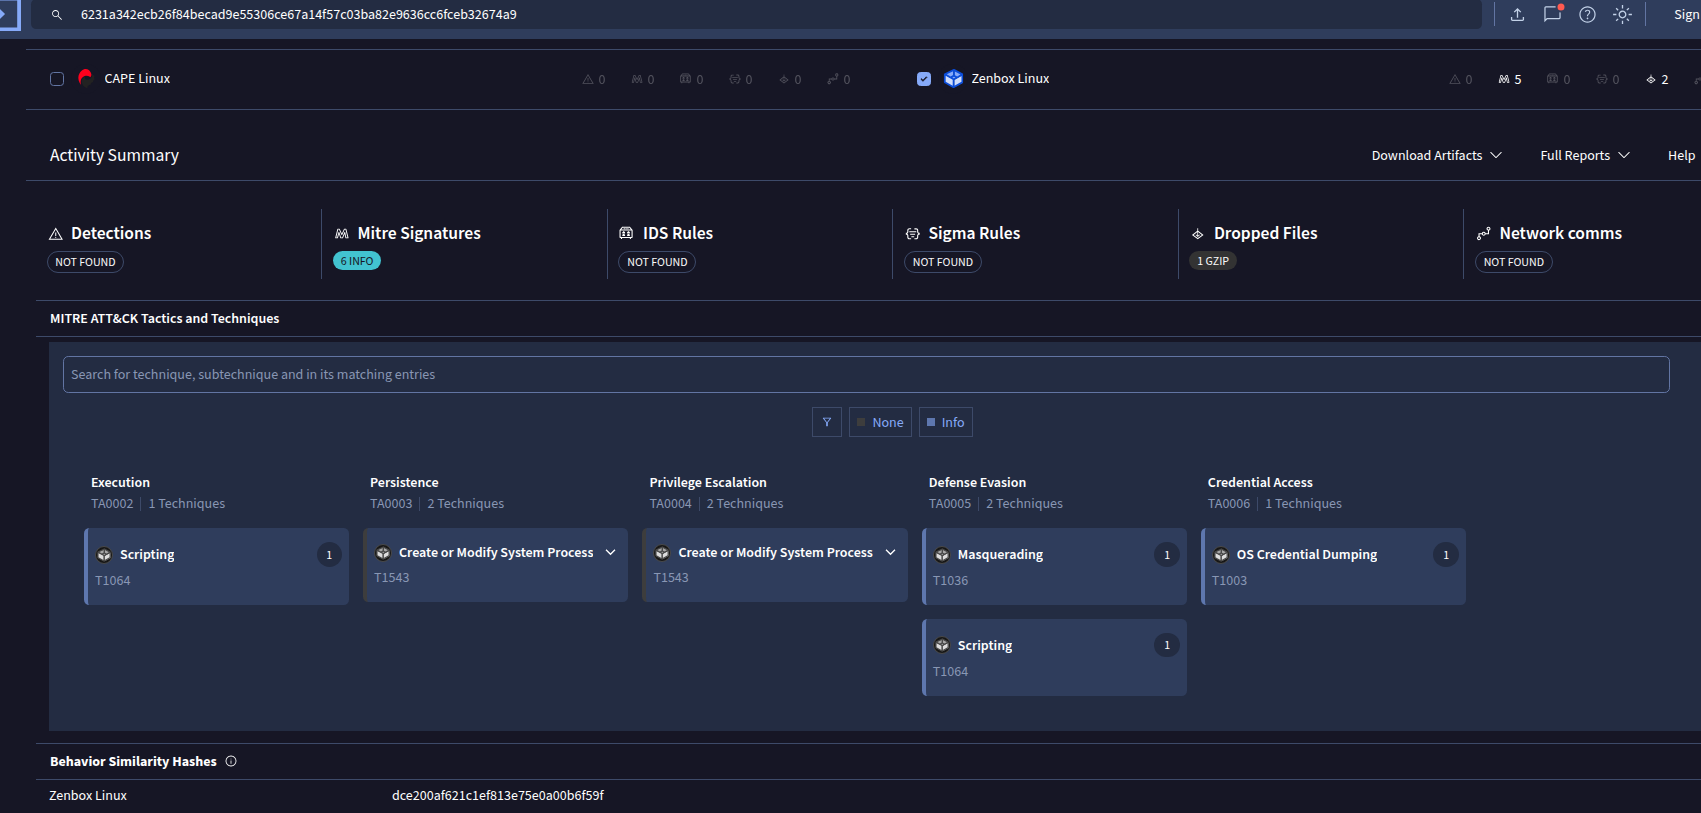 jm00nj/phantom-evasion-loader
Motore di iniezione Assembly x64 che utilizza SROP e Zero-Copy Injection per bypassare i monitor EDR/XDR e del kernel. Distribuisce payload…
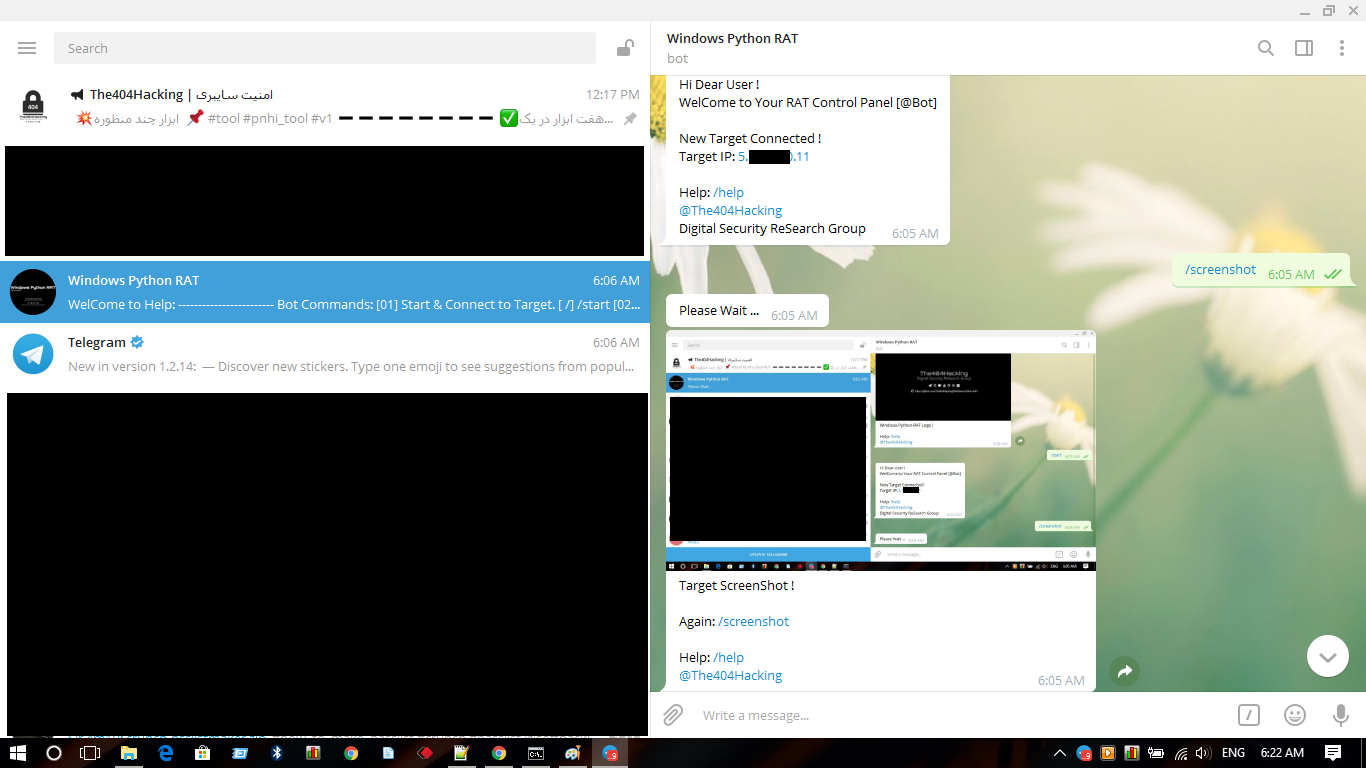 the404hacking/windows-python-rat
Un nuovo strumento di amministrazione remota per Microsoft Windows [RAT] in Python di Sir.4m1R.
 saadahla/githubc2
Github come dimostrazione di C2 , API gratuita = infrastruttura C2 gratuita
 rip1s/cve-2019-1458
CVE-2019-1458 Exploit LPE per Windows
 ccob/shwmae
Abusa di Windows Hello da un contesto privilegiato per enumerare i protettori, decrittare le chiavi, estrarre token PRT/TGT, inoltrare richieste…
 ricterz/cve-2021-3560-authentication-agent
PolicyKit CVE-2021-3560 Exploit (Agente di Autenticazione)
 nccgroup/change-lockscreen
Strumento offensivo per attivare autenticazioni di rete come SYSTEM
 cybiere/baboossh
Diffusione SSH resa facile per i red team di fretta

 wh04m1001/cve-2024-20656
Proof-of-concept per l'elevazione dei privilegi locali in VSStandardCollectorService150, che dimostra lo sfruttamento di CVE-2024-20656 su Windows.








