
 #1
Strumenti per mantenere l'accesso, esplorare ed espandere il controllo all'interno di sistemi e reti compromesse.
Raccomandato da Kitploit
 yardenshafir/cve-2020-1034
PoC che dimostra l'uso di cve-2020-1034 per l'escalation dei privilegi
 dylandavis1/dscourier
Strumento proof-of-concept che sfrutta l'API COM di WinGet Configuration per applicare configurazioni DSC tramite binari firmati Microsoft,…
 sinsinology/cve-2024-29849
Veeam Backup Enterprise Manager Bypass dell'autenticazione (CVE-2024-29849)
 ricardojoserf/whoamialternatives
Metodi diversi per ottenere il nome utente corrente senza utilizzare whoami
 0xdezzy/cve-2019-11539
Exploit per la vulnerabilità di RCE post-autenticazione in Pulse Secure Connect
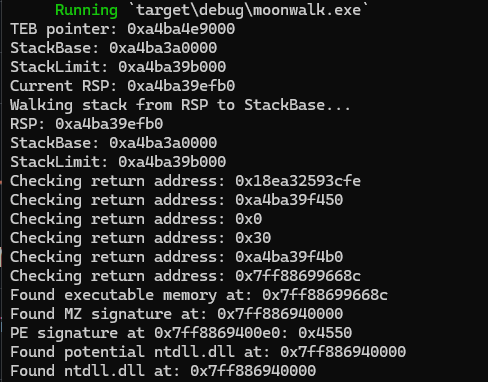 teach2breach/moonwalk
Trova gli indirizzi di base delle DLL senza PEB WALK
 nccgroup/scomdecrypt
SCOMDecrypt è uno strumento per decrittare le credenziali RunAs memorizzate dai server SCOM
 je5442804/wptaskscheduler_cve-2024-49039
WPTaskScheduler persistenza RPC & CVE-2024-49039 tramite Task Scheduler
 rotarydrone/globalunprotect
Decrittografa i file di configurazione e i cookie di GlobalProtect.
 goichot/cve-2020-3153
Cisco AnyConnect < 4.8.02042 escalation dei privilegi tramite path traversal
 secnigma/cve-2021-3560-polkit-privilege-esclation
PoC automatizzato in Bash per l'escalation dei privilegi polkit CVE-2021-3560. Sfrutta un attacco di temporizzazione su dbus per iniettare un utente…
 horizon3ai/vrealizeloginsightrce
POC per RCE utilizzando le vulnerabilità descritte in VMSA-2023-0001
 almorabea/polkit-exploit
Escalation dei privilegi con polkit - CVE-2021-3560
 mncoppola/rpef
Astrae e accelera il processo di backdooring delle immagini firmware stock per router consumer/SOHO
 papermtn/gitlab-watchman
Trovare segreti esposti e dati personali in GitLab
 davidtavarez/pinky
pinky - Il mini RAT PHP (strumento di amministrazione remota)
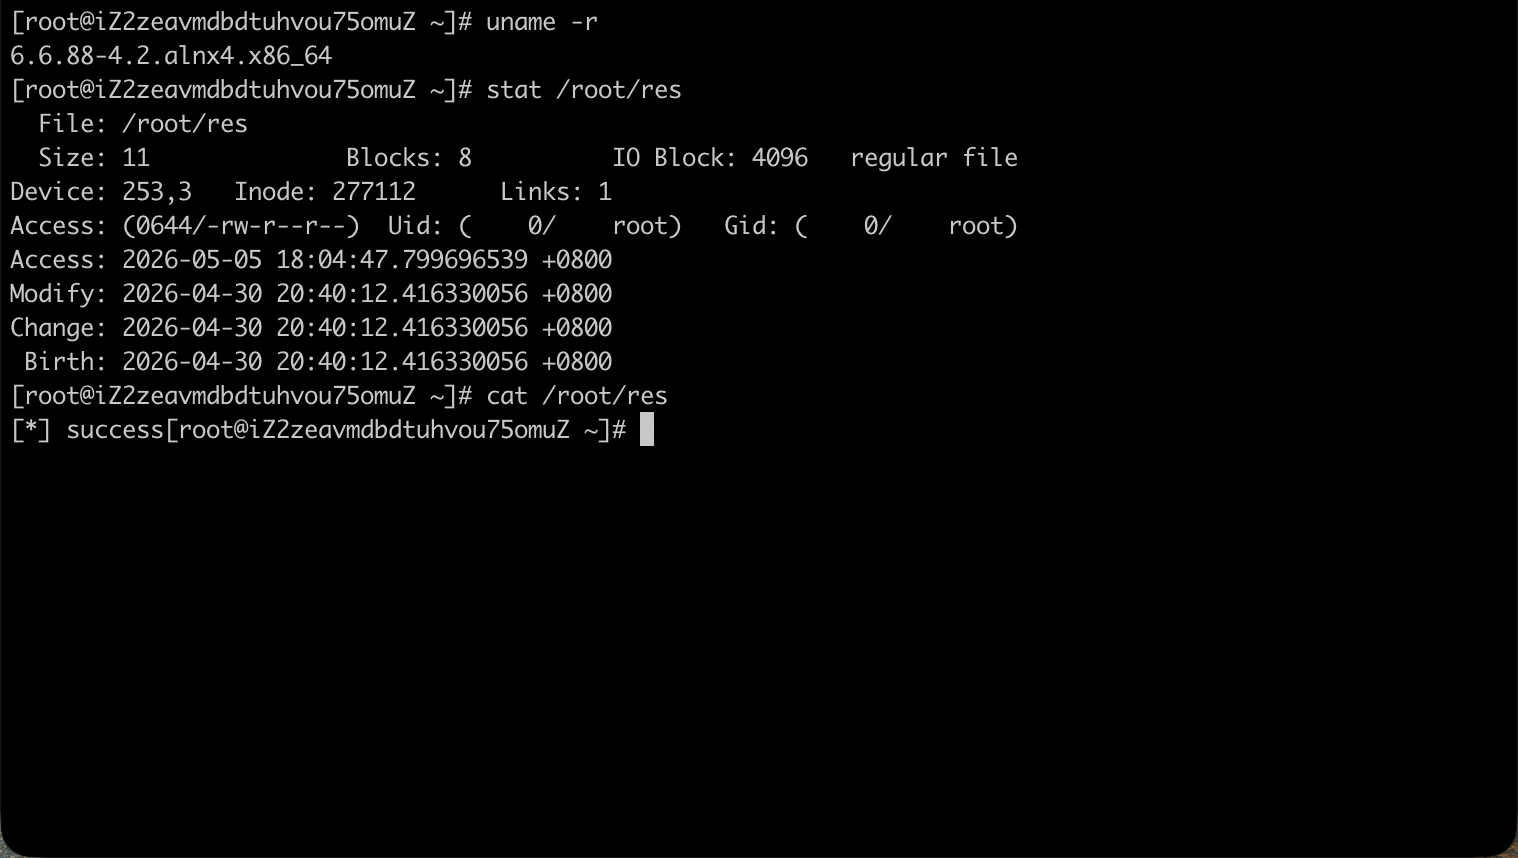 percivalll/copy-fail-cve-2026-31431-kubernetes-poc
PoC: fuga da container completamente non privilegiata a esecuzione di codice a livello di nodo su Kubernetes tramite CVE-2026-31431 corruzione della…
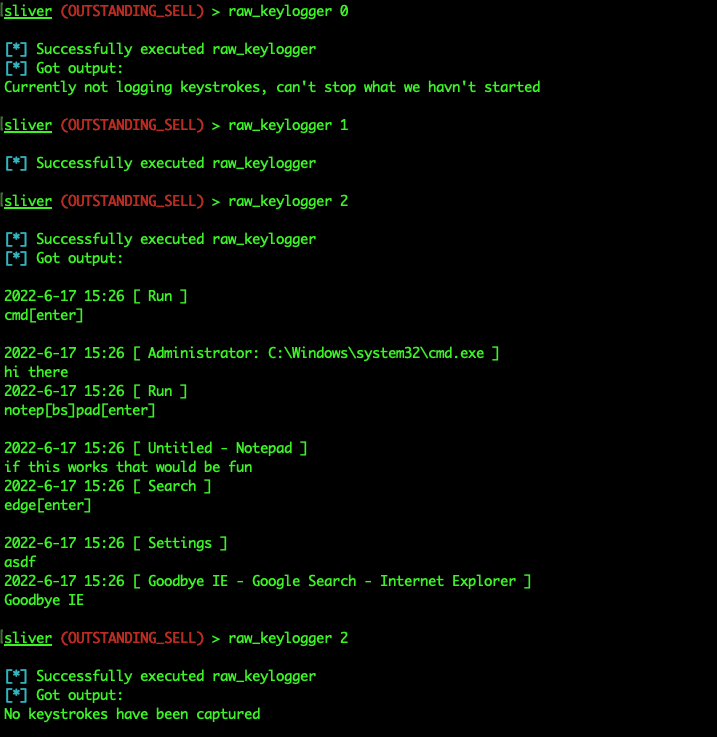 trustedsec/sliverkeylogger
Modulo di keylogging per Windows per il framework di implant Sliver C2, che utilizza Raw Input per catturare le sequenze di tasti ed esporre agli…








