
 #1
Strumenti per simulazione phishing, rilevamento, analisi e formazione sulla sicurezza.
Raccomandato da Kitploit

 undeadsec/socialfishmobile
📱 🐟 Un'app per controllare da remoto SocialFish.
 vlad-a-man/cve-2023-23397
CVE-2023-23397 PoC
 echo-devim/cve-2022-48429_poc
Exploit proof-of-concept per CVE-2022-48429, una vulnerabilità di cross-site scripting memorizzato nelle dashboard di JetBrains YouTrack che consente…
 micro-joan/zphisher-gui-back_office
Plugin back-office per campagne di phishing in tempo reale per Zphisher, cattura credenziali, verifica l'esposizione dell'account tramite…
 secureworks/squarephish
Strumento di phishing avanzato che combina il flusso di autenticazione OAuth Device Code con codici QR per raccogliere token di autenticazione…
 caniphish/phishious
Un toolkit di valutazione open-source per Secure Email Gateway (SEG) progettato per red-teamers.
 g37sys73m/cve-2022-46087
CloudSchool v3.0.1 è vulnerabile a Cross Site Scripting (XSS). Un utente normale può rubare i cookie di sessione degli utenti amministratori tramite…
 rxwx/chlonium
Clona e importa cookie e password di Chromium attraverso i browser con decrittografia offline della chiave di stato DPAPI, supportando database…
 trufflesecurity/of-cors
Strumento automatizzato per la scoperta di configurazioni errate CORS che utilizza domini typosquatting e service worker del browser per sondare le…
 strangerealintel/cyberthreatintel
Analisi di malware e Cyber Threat Intel dei gruppi APT e cybercriminali
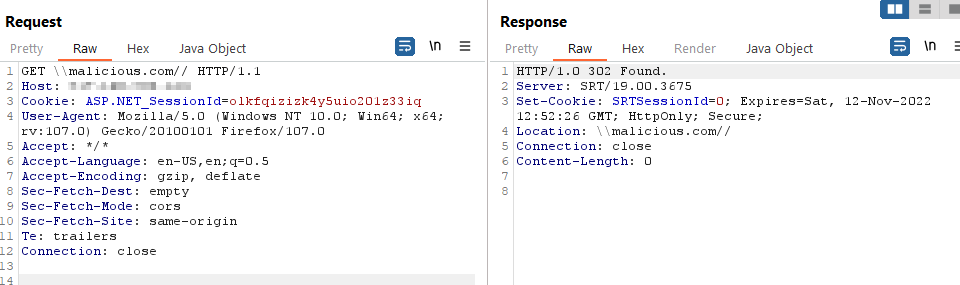 jbalanza/cve-2022-44215
Divulgazione pubblica della vulnerabilità Open Redirect in TitanFTP 19.X
 wavestone-cdt/abaddon
Piattaforma di gestione delle operazioni red team che automatizza il deployment dell'infrastruttura, la configurazione C2, le campagne di phishing e…
 utkusen/jeopardize
uno strumento di threat intelligence e risposta a costo zero contro i domini di phishing
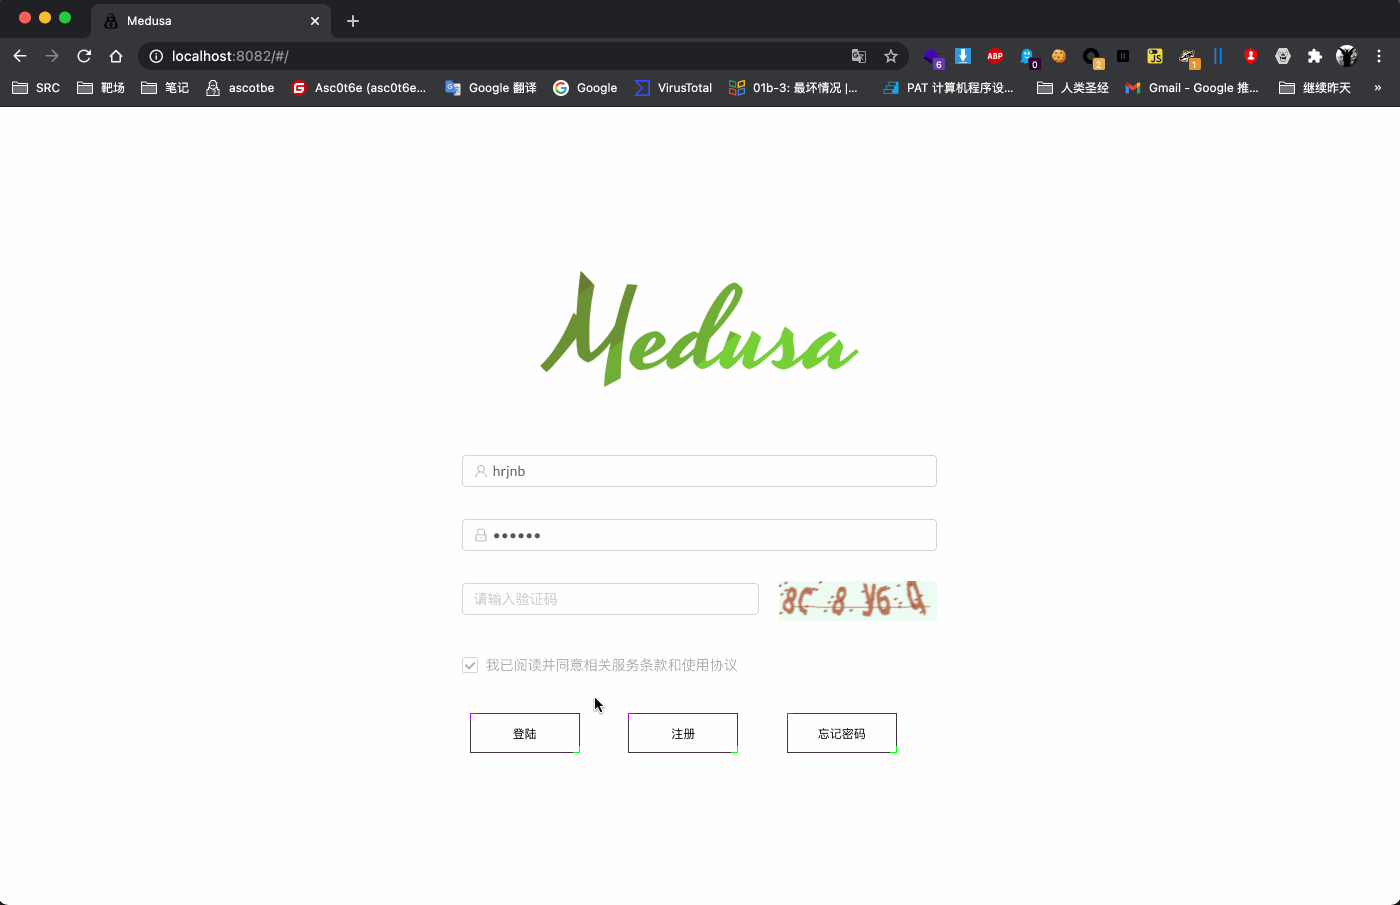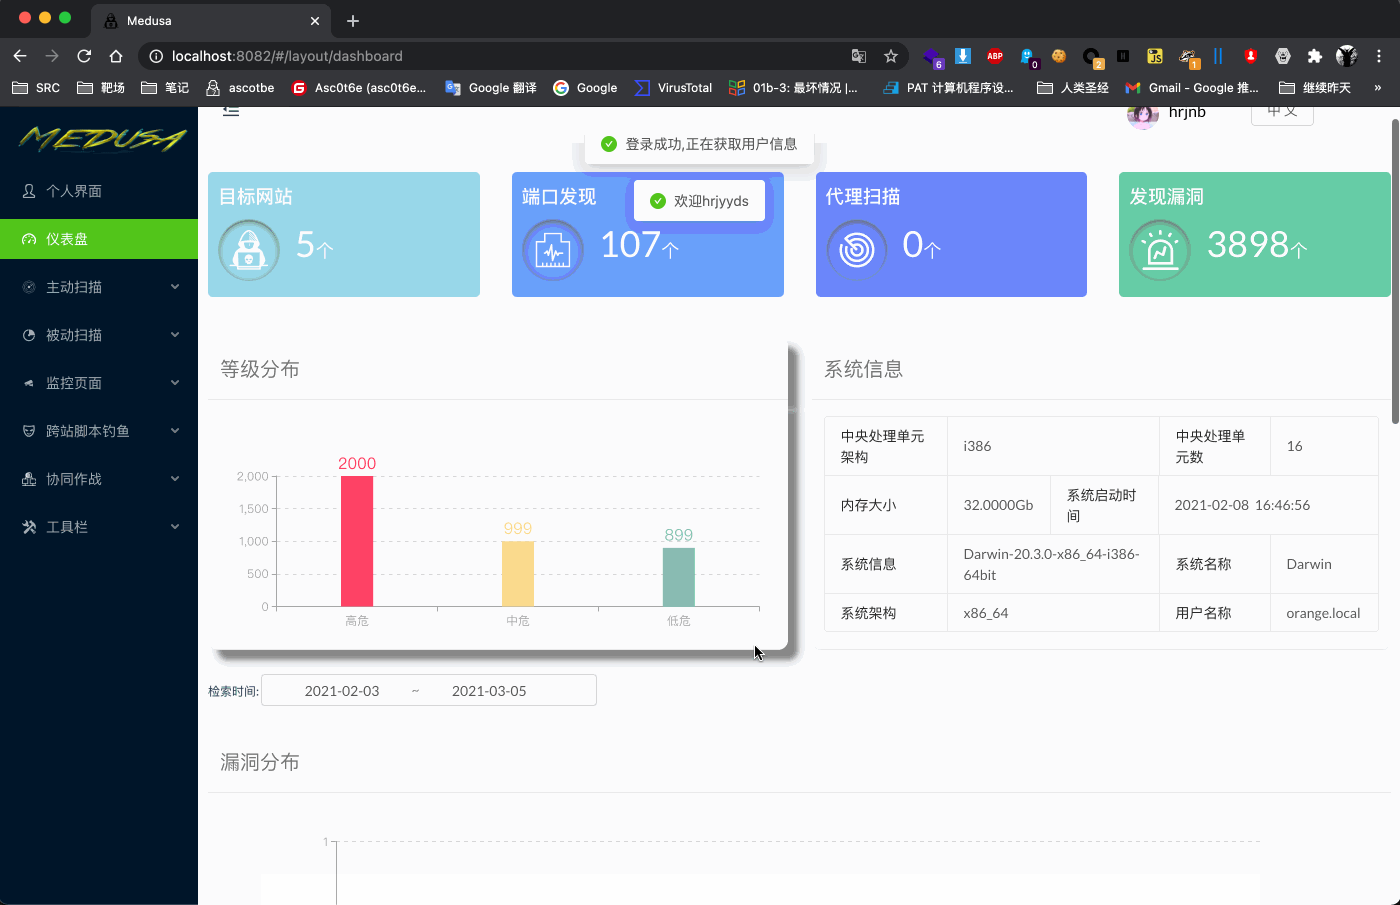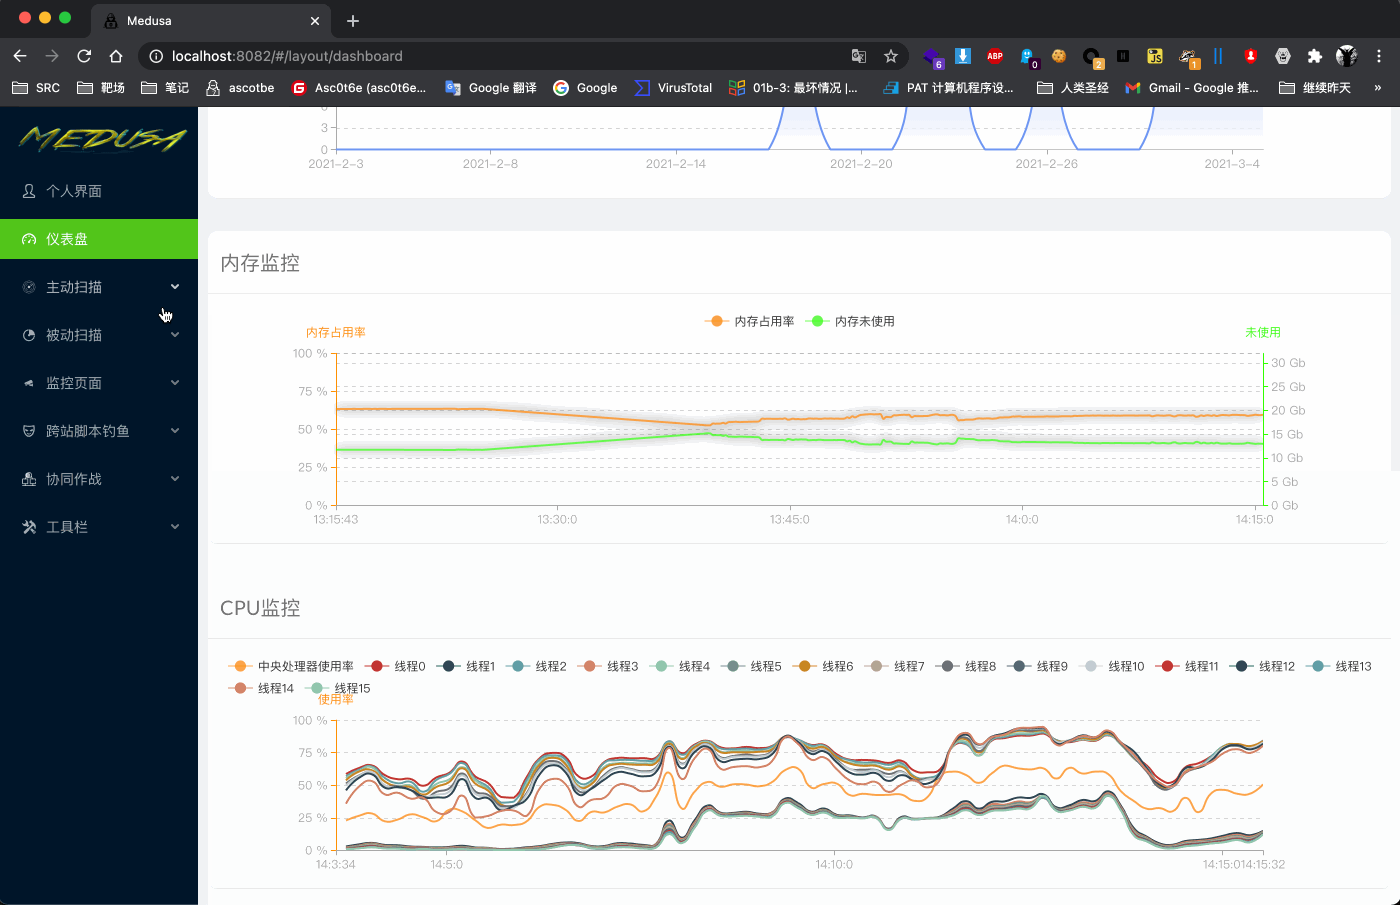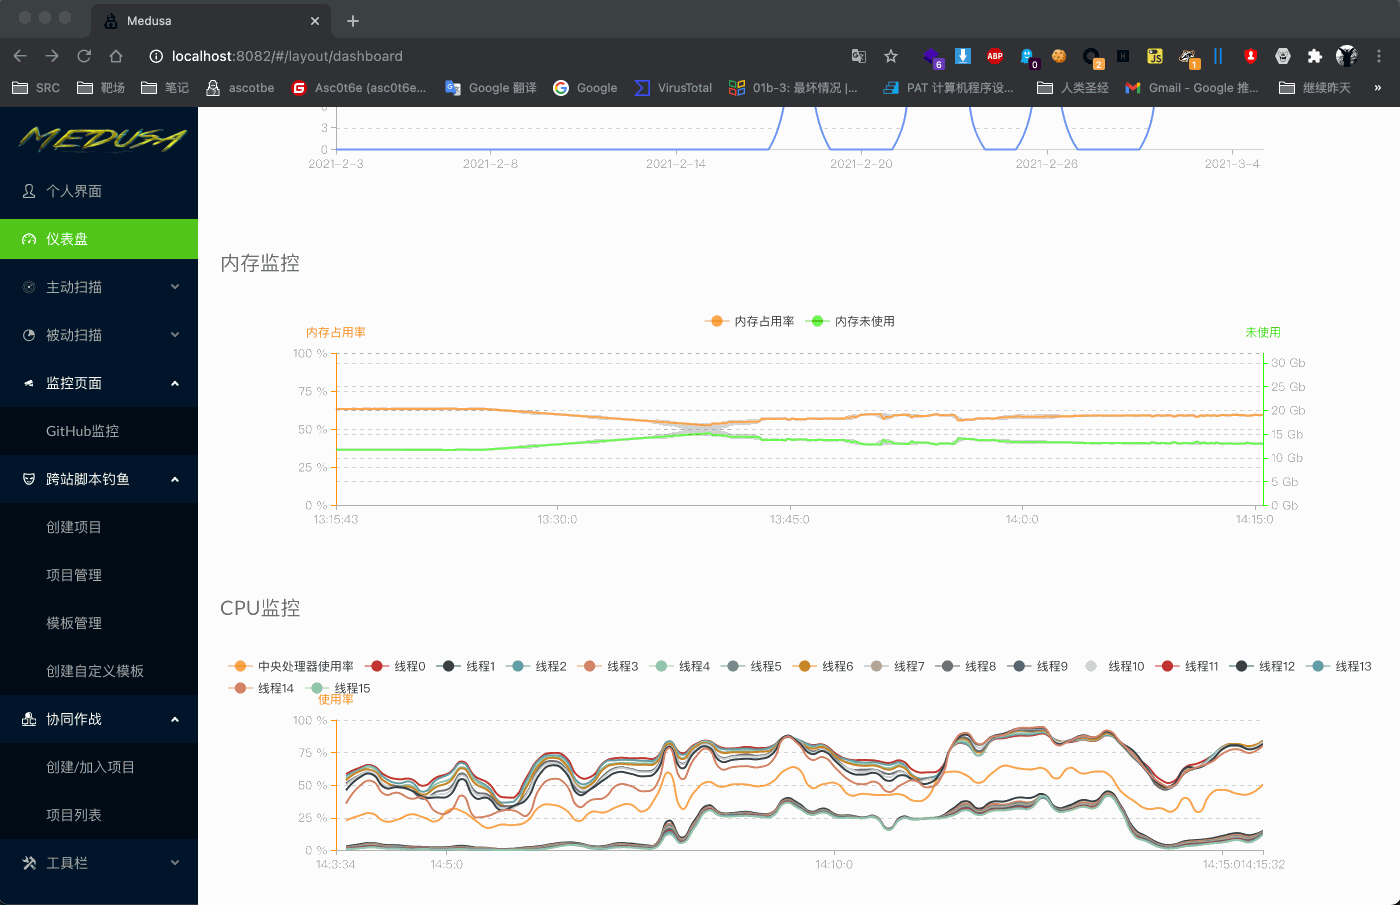 ascotbe/medusa
🐈Medusa è una piattaforma di armamentario per red team, che attualmente include funzionalità come piattaforma XSS, piattaforma di collaborazione,…
 mattnotmax/cyberchef-recipes
Un elenco di ricette cyber-chef e link curati
 bushidouk/abused-legitimate-services
Servizi cloud, CDN e di marketing sfruttati da criminali informatici e gruppi APT
 threatexpress/domainhunter
Controlla i domini scaduti per categorizzazione/reputazione e cronologia di Archive.org per determinare buoni candidati per domini di phishing e C2
 star-sg/random-scripts
Raccolta di script Python DFIR e OSINT per analizzare campioni LNK malevoli, estrarre oggetti OLE da MHTML e calcolare l'hash dei favicon per scovare…







