
 #1
Strumenti per mantenere un accesso a lungo termine a sistemi compromessi, anche dopo i riavvii.
Raccomandato da Kitploit

 adaptix-framework/adaptixc2
AdaptixC2 è un toolkit redteam avanzato altamente modulare
 m0nad/diamorphine
LKM rootkit per Linux Kernels 2.6.x/3.x/4.x/5.x/6.x (x86/x86_64 e ARM64)
 ghostpack/rubeus
Cercando di domare il cane a tre teste.
 ne0nd0g/merlin
Merlin è un server e agente di Comando e Controllo HTTP/2 post-exploitation multipiattaforma scritto in golang.
 cdk-team/cdk
📦 Rendi più facile il test di sicurezza di K8s, Docker e Containerd.
 netspi/powerupsql
PowerUpSQL: Un Toolkit PowerShell per Attaccare SQL Server
 marten4n6/evilosx
Un maligno RAT (Remote Administration Tool) per macOS / OS X.
 integration-it/active-directory-exploitation-cheat-sheet
Un cheat sheet che contiene i comuni metodi di enumerazione e attacco per Windows Active Directory.
 netbiosx/checklists
Checklist di Red Teaming e Pentesting per vari impegni
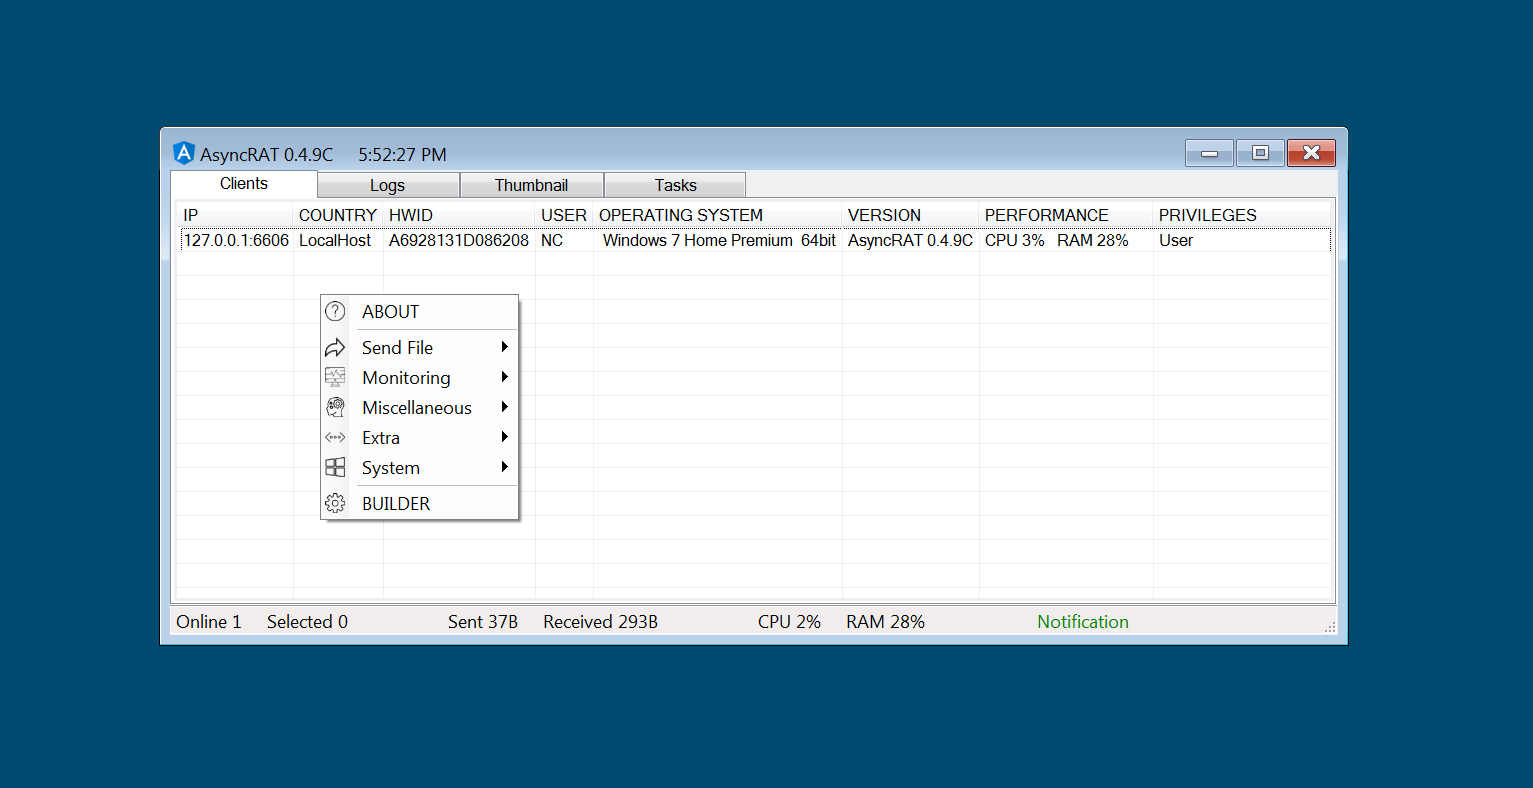 nyan-x-cat/asyncrat-c-sharp
Strumento di amministrazione remota open-source per Windows C# (RAT)
 s3n4t0r-0x0/apts-adversary-simulation
Questo repository contiene campagne APT di simulazione avversaria dettagliate che prendono di mira vari settori critici. Ogni simulazione include…
 ldpreload/blacklotus
BlackLotus UEFI Windows Bootkit
 lucasjacks0n/eggshell
Strumento di amministrazione remota per iOS/macOS/Linux
 bytecode77/r77-rootkit
Rootkit ring 3 senza file con installer e persistenza che nasconde processi, file, connessioni di rete, ecc.
 jm33-m0/emp3r0r
Autoriparante Maglia Gossip C2 con Scoperta Assistita dei Peer, Esecuzione BOF Multipiattaforma e Agenti Scriptabili.
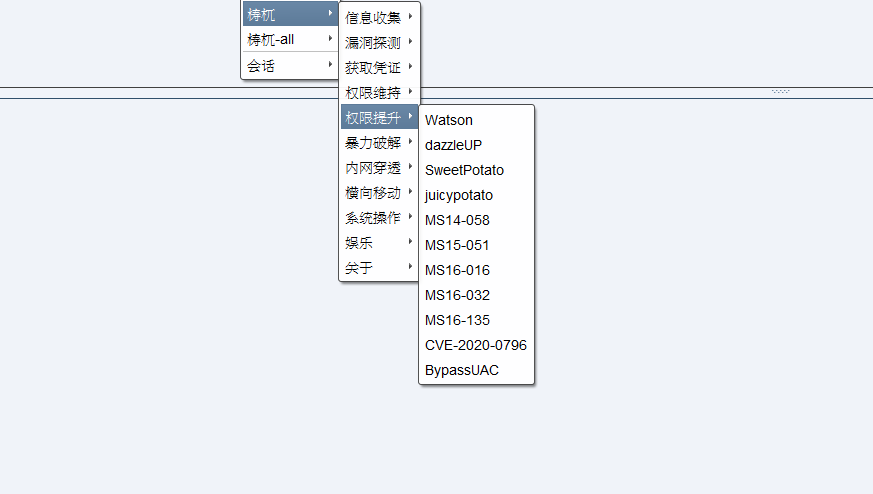 pandasec888/taowu-cobalt_strike
Framework di automazione per red team basato su Cobalt Strike, che integra moduli di exploit, strumenti di post-exploitation e capacità di movimento…
 nccgroup/winpayloads
Generazione di Payload Windows Non Rilevabili
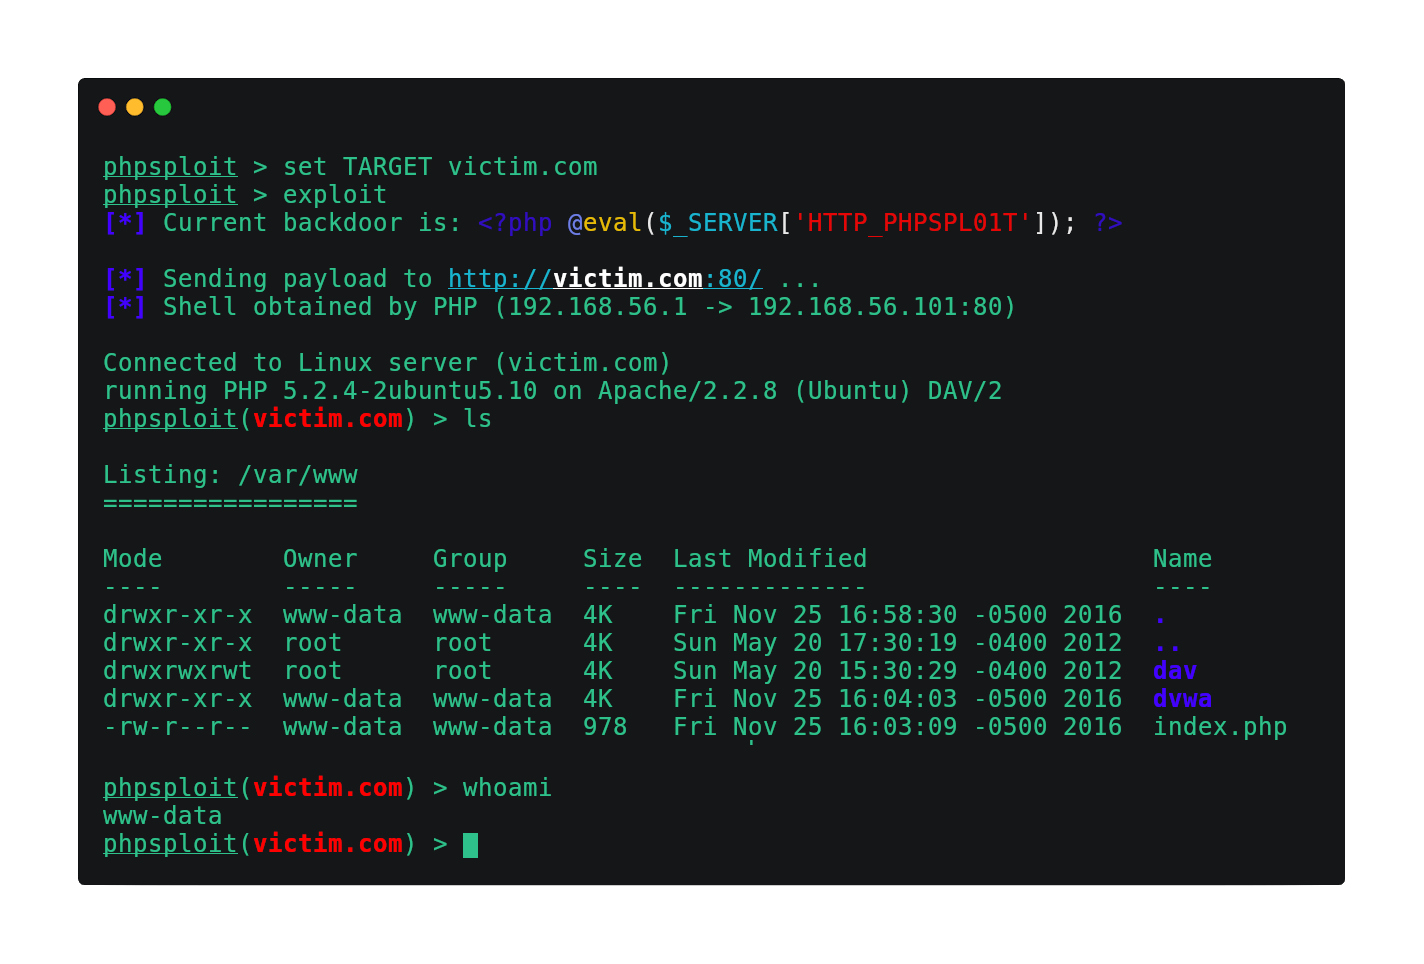 nil0x42/phpsploit
Framework C2 completo che persiste silenziosamente su un webserver con un backdoor PHP a riga singola






