
 #1
Strumenti per mantenere un accesso a lungo termine a sistemi compromessi, anche dopo i riavvii.
Raccomandato da Kitploit
 salaheldinfikri/kalim_backdoor
Kalim backdooe Malware Report
 go-lanz/persistnux
Strumento di rilevamento della persistenza su Linux basato su Bash per indagini DFIR. Scansiona più di 15 meccanismi di persistenza (systemd, cron,…
 flags-alt/abyss-c2
Framework C2 full-stack per lo sfruttamento dell'IoT (CVE-2020-25078) con pannello web in tempo reale, acquisizione di target multi-fonte, scansione…
 rootup/git-clean-filter
Questa è una prova di concetto per abusare del filtro clean di git contro IDE e Sublime.
 cenobyte-vincit/xspawn
Avvia programmi macOS tramite l'interfaccia XPC privata di launchd senza eseguirli tramite exec, facendo sì che l'EDR registri launchd come processo…
 cenobyte-vincit/slot2
Bootkit UEFI GRUB2 che installa un impianto di rete pre-avvio tramite l'opzione di avvio NVRAM, esegue il chainload di un UKI, lancia un payload…
 g0d150ne/wp2shell
Framework modulare di exploit pre-autenticazione per WordPress che combina SQL injection e bypass dell'autenticazione per fornire esecuzione remota…
 creamyg31337/ncentral-compromise-ioc-triage
Read-only N-able N-central CVE-2026-18556/CVE-2026-18577 post-exploitation IoC hunter for Windows endpoints
 gmh5225/evilkaspersky
Esperimento di driver kernel Windows basato su KasperskyHook che utilizza syscall dirette per la copia di memoria tra processi, con supporto per lo…
 nikopmpm/fsociety-cve-2024-0670-checkmk-lpe
🔍 Sfrutta la CVE-2024-0670 negli agenti CheckMK per l'escalation dei privilegi locali utilizzando un robusto strumento C++ progettato per i…
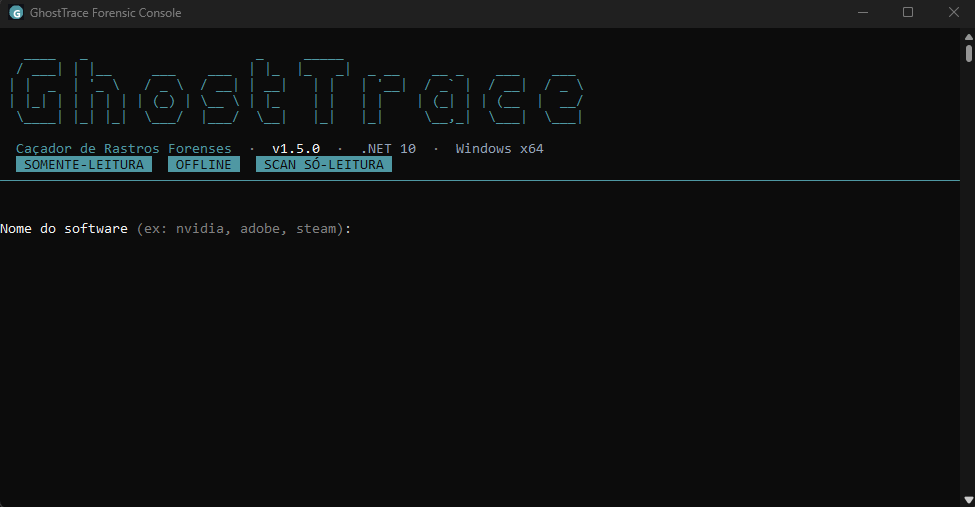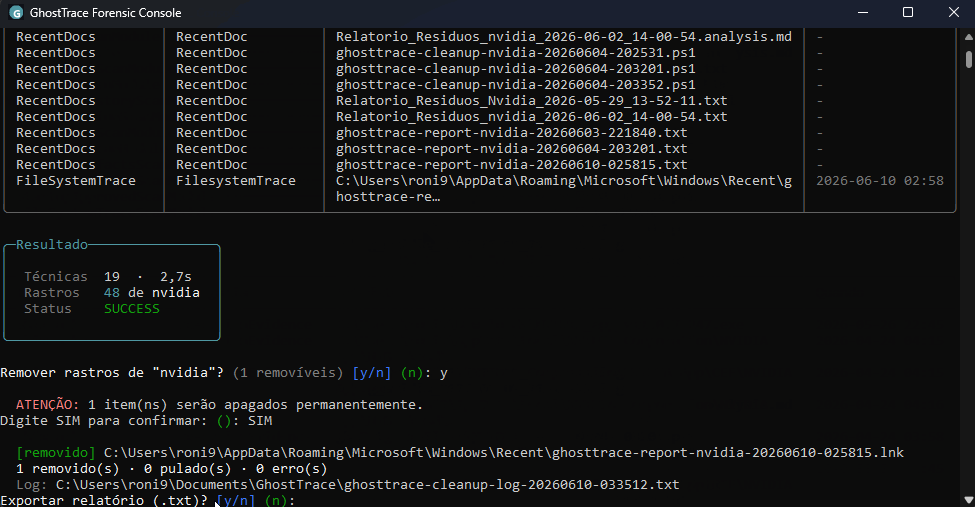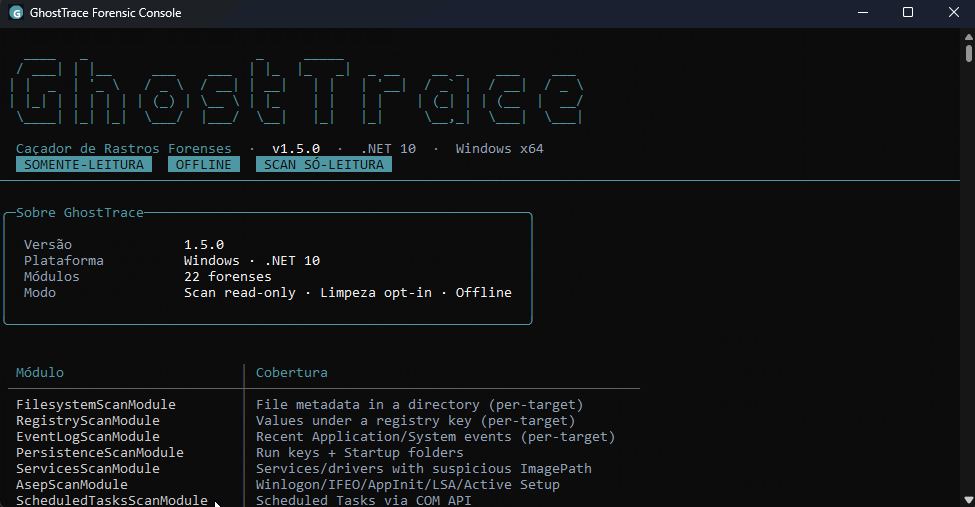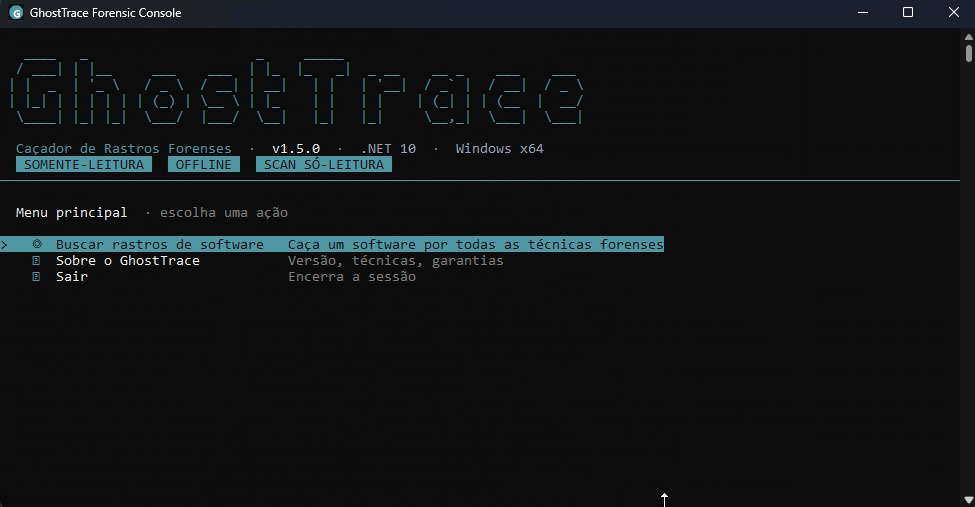 devzinh/ghosttrace
Scanner forense Windows in sola lettura per tracce software — persistenza, artefatti di esecuzione (Prefetch, Shimcache, BAM), attività utente e…
 dragon56yt/revshell
Un repository educativo completo che dimostra l'evoluzione di un implant di reverse shell per Windows, da un semplice proof‑of‑concept (v1.0) a un…
 rayngnpc/cve-2024-49019-rayng
Sfruttamento per CVE-2024-49019
 chrxstxqn/cve-2025-6218-winrar-rce-poc
Analisi completa e proof-of-concept per CVE-2025-6218 - vulnerabilità di path traversal RCE in WinRAR che interessa le versioni 7.11 e precedenti
 hann1bl3l3ct3r/fuxapwn
Exploit POC per CVE-2026-25895 FUXA Path Traversal non autenticato -> Scrittura arbitraria di file -> RCE
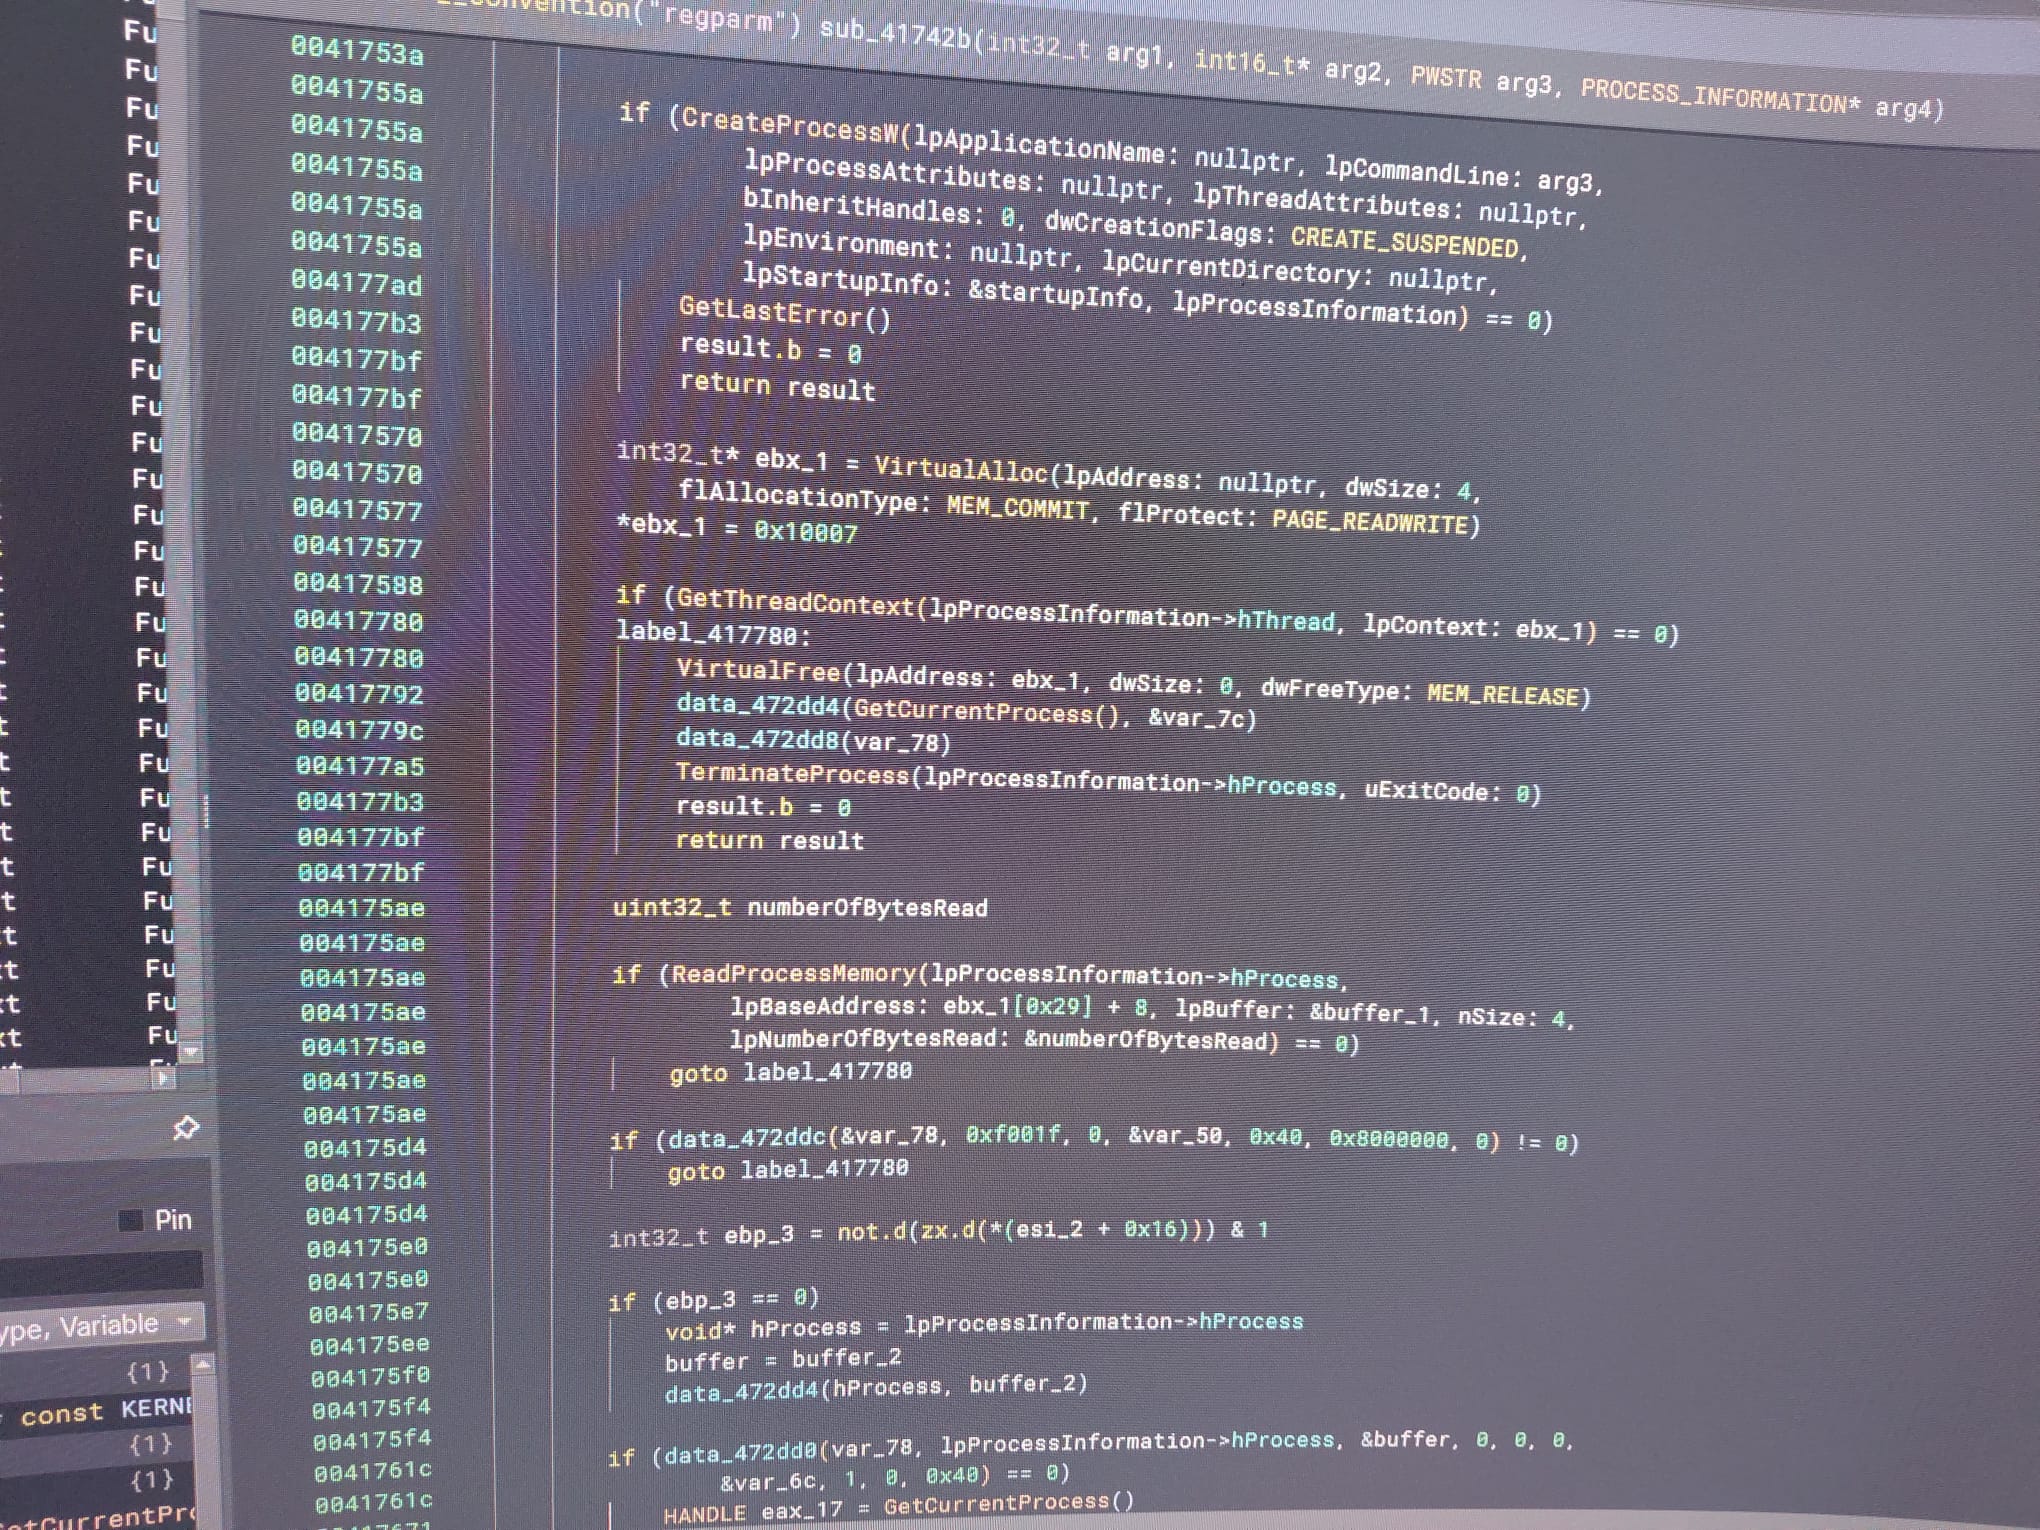 kaandemir993/-remcos-rat-fileless-svchost-injection-obfuscated-payload-analysis-
Analisi di reverse engineering di una variante fileless di Remcos RAT che si inietta in svchost.exe tramite chiamate API native. Copre l'estrazione…
 intrudify/mini-shai-hulud-scanner
Scanner per il worm della supply chain npm/PyPI Mini Shai-Hulud (NHS CC-4781 · CVE-2026-45321). Rileva la persistenza di gh-token-monitor, gli…
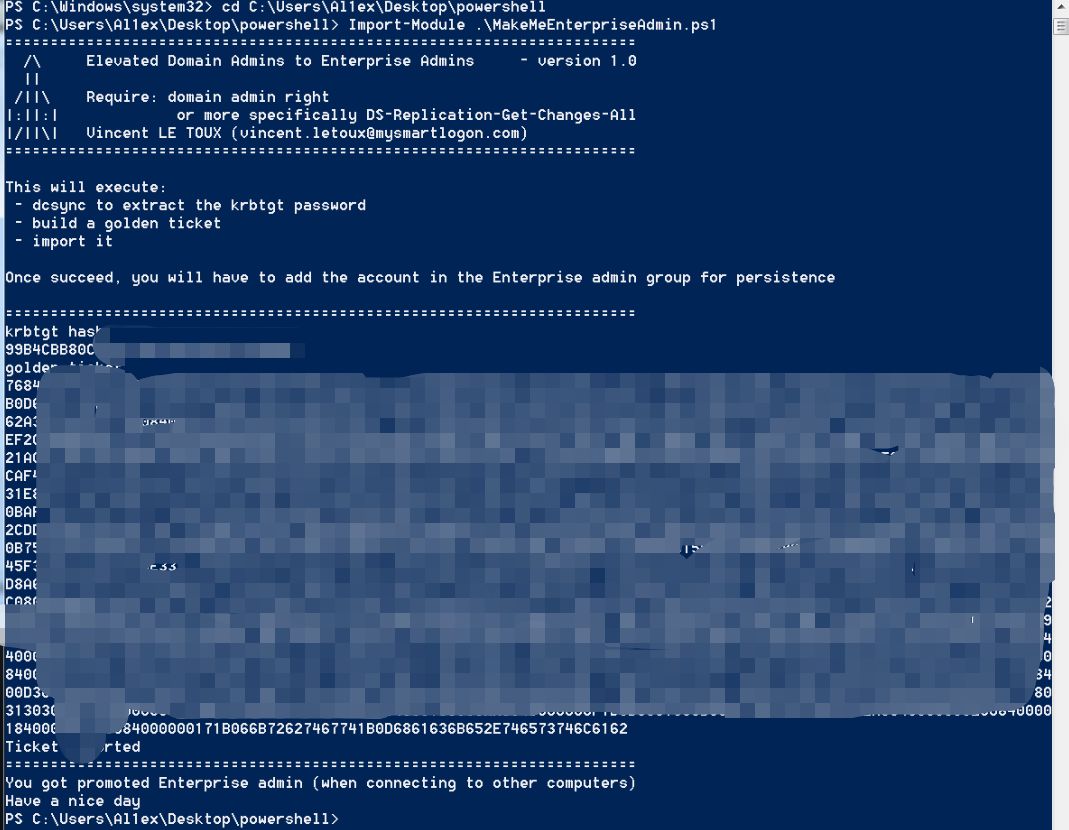 al1ex/makemeenterpriseadmin
MakeMeEnterpriseAdmin








