
 #1
Strumenti per mantenere un accesso a lungo termine a sistemi compromessi, anche dopo i riavvii.
Raccomandato da Kitploit

 blacksnufkin/ghostdriver
l'ennesimo strumento AV killer che utilizza BYOVD
 0x09al/dns-persist
DNS-Persist è un agente post-sfruttamento che utilizza il DNS per il comando e controllo.
 ahxr/ghost
RAT leggero che fornisce accesso remoto silenzioso alla riga di comando, download/esecuzione nascosta di file e meccanismi di persistenza per sistemi…
 alessandroz/pupy
Pupy è un RAT (Strumento di Amministrazione Remota) opensource, multi-piattaforma (Windows, Linux, OSX, Android), multifunzione, principalmente…
 cys3c/evilosx
Un RAT (strumento di amministrazione remota) puramente in Python, post-exploitation, per macOS / OS X.
 dviros/rat-via-telegram
Strumento remoto di post-breach per Windows via Telegram
 enigma0x3/powershell-c2
Framework di comando e controllo basato su PowerShell che utilizza payload ospitati su siti web per accesso remoto persistente e post-esplorazione su…
 federicochieregato/darkfox
Trojan ad accesso remoto creato con WinRar, installer di Firefox e Reverse Shell in Python incorporata.
 gbrn1/pirate
Tool di accesso remoto in Python
 igh0st/gh0st3.6_src
Codice sorgente di un Remote Access Trojan (RAT) per apprendere la comunicazione C2, la consegna del payload e le tecniche di post-exploitation in…
 killswitch-gui/hotload-driver
C++
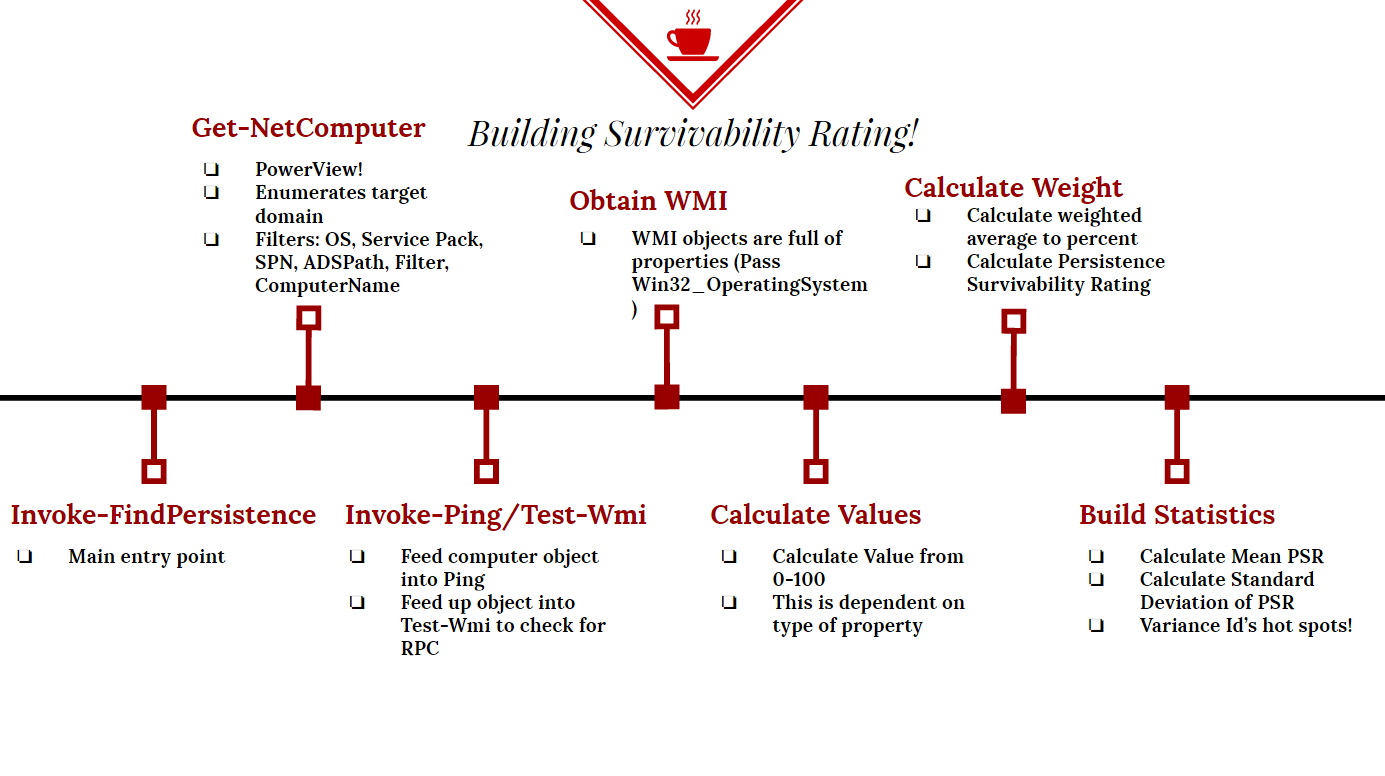 killswitch-gui/persistence-survivability
Powershell Persistence Locator
 m4sc3r4n0/spyrat
Python Trojan ad Accesso Remoto
 malwares/remote-access-trojan
Trojan per accesso remoto su Windows
 melardev/xeytanwin32-rat
LAVORI IN CORSO. RAT scritto in C++ utilizzando le API Win32
 mwsrc/betterandrorat
Trojan di accesso remoto Android
 mwsrc/betterrat
Better trojan di accesso remoto









