
 #1
Metodologie, framework, reporting e strumenti di automazione per penetration testing.
Raccomandato da Kitploit

 s0md3v/parth
Scanner Euristico di Parametri Vulnerabili
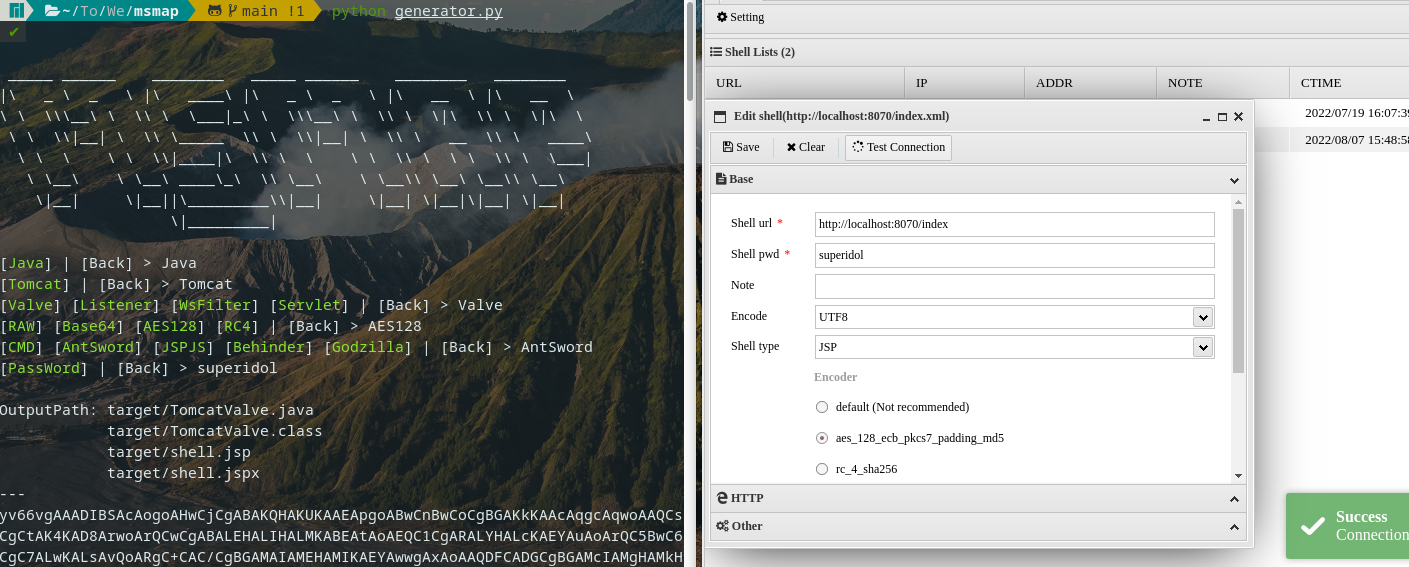 hosch3n/msmap
Generatore modulare di webshell di memoria che supporta container Java (Tomcat, Spring, WebLogic) con molteplici tipi di shell, encoder e…
 garatc/bitunlocker
Attacco di downgrade per CVE-2025-48804
 abedalqaderswedan1/aswcrypter
Uno script Bash e Python per generare payload che bypassano tutti gli antivirus finora [FUD]
 teknogeek/ssrf-sheriff
Un semplice sheriff per test SSRF scritto in Go
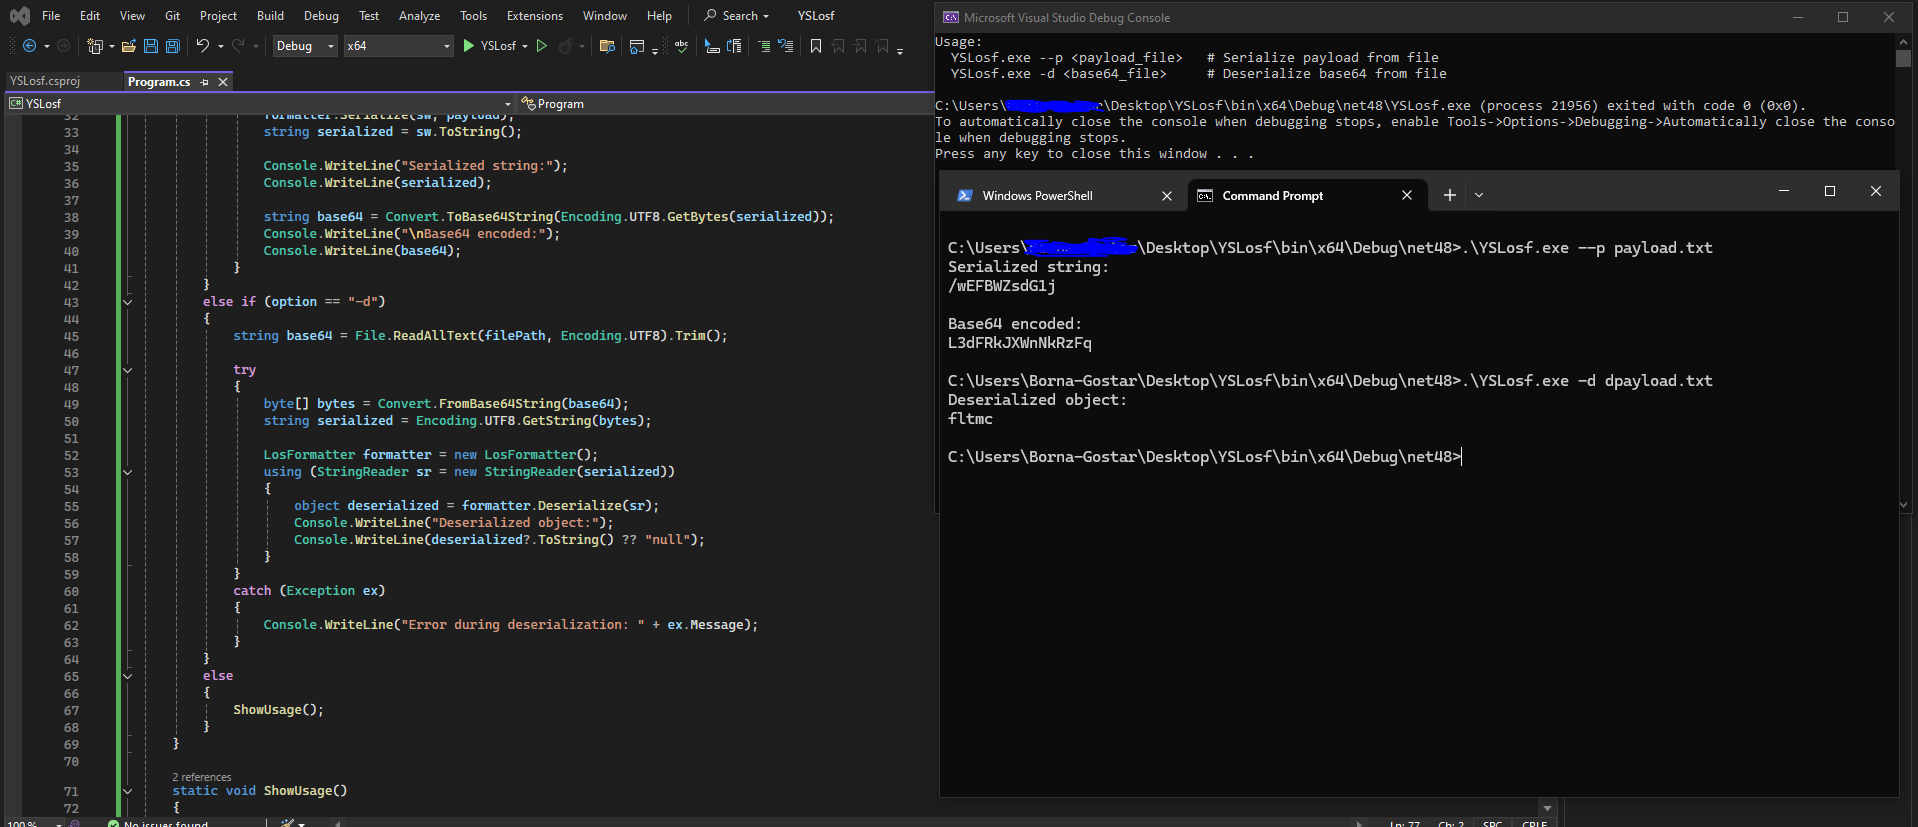 soltanali0/cve-2025-53770-exploit
Tool di exploit per l'iniezione di WebPart in SharePoint
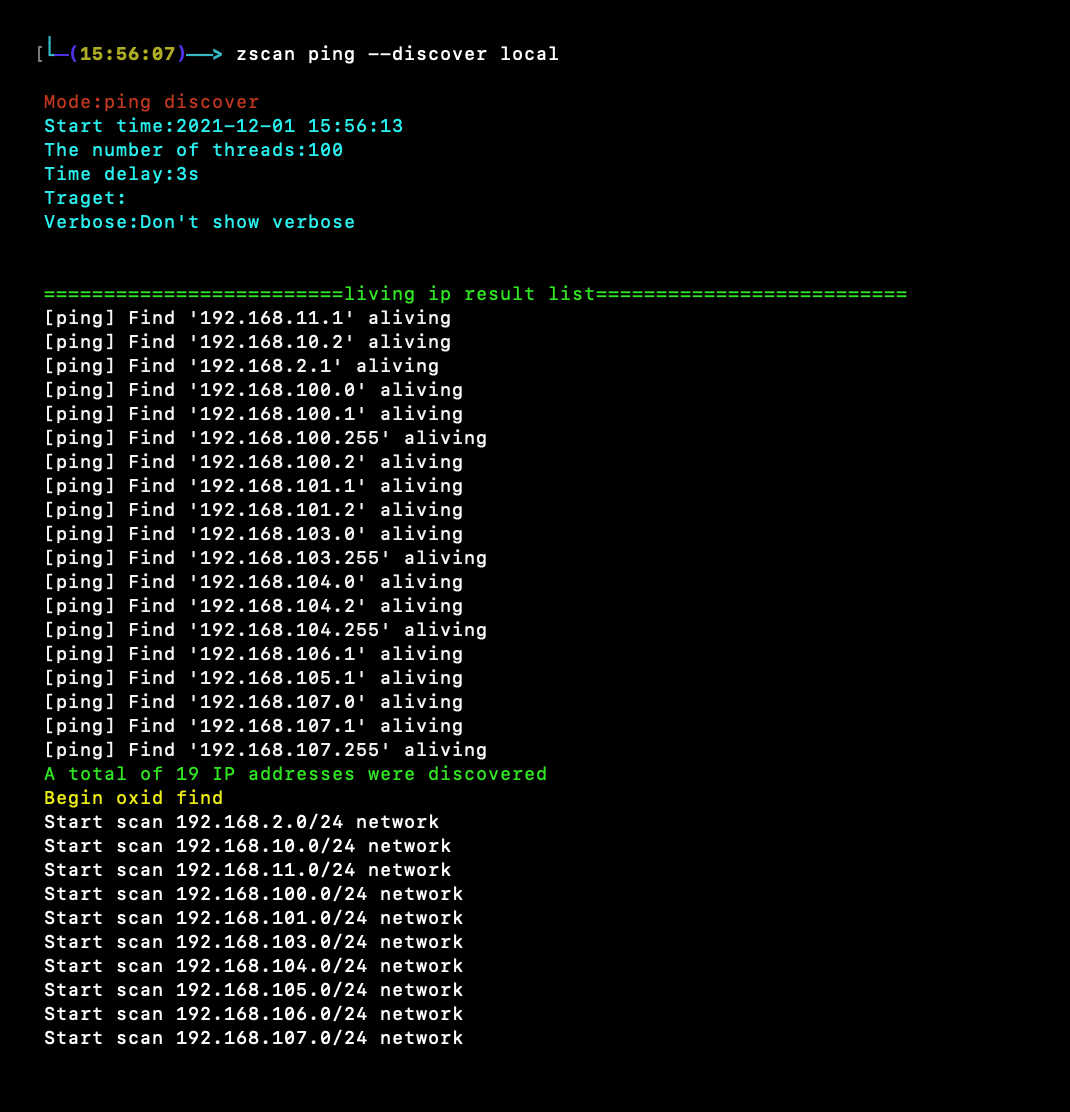 zyylhn/zscan
Zscan un set di strumenti di scansione aggressiva
 ccob/lsarelayx
Strumento di relay NTLM a livello di sistema che intercetta le API di autenticazione di Windows per inoltrare connessioni NTLM in arrivo, declassare…
 momenbasel/htb-writeups
Raccolta strutturata di oltre 500 writeup di macchine Hack The Box, oltre 400 soluzioni di sfide, e strumenti di apprendimento interattivi inclusi…
 tarlogicsecurity/chankro
Strumento per bypassare disable_functions e open_basedir
 dmontgomery40/pentest-mcp
NOT for educational purposes: An MCP server for professional penetration testers including STDIO/HTTP/SSE support, nmap, go/dirbuster, nikto, JtR,…
 ekultek/pybelt
La cintura degli attrezzi dell'hacker
 ethicalhackingplayground/ssrf-king
Plugin SSRF per burp Automatizza il rilevamento SSRF in tutte le richieste
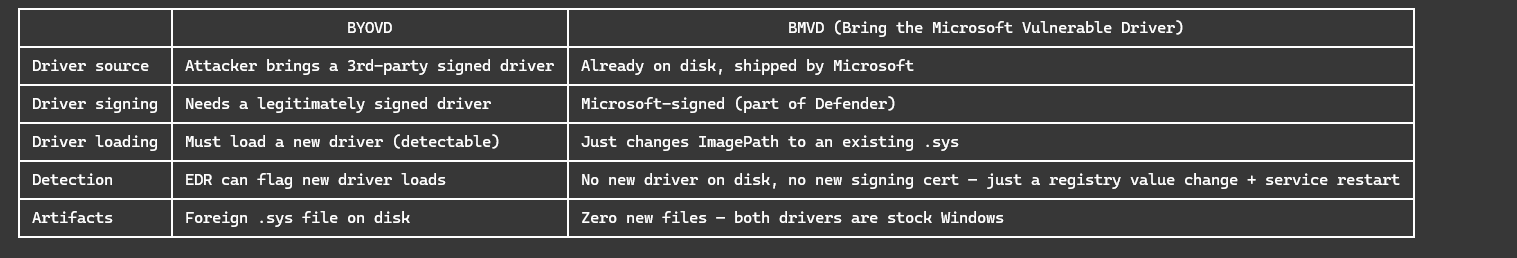 andreisss/ksldump
KslDump — Perché portare il proprio coltello quando Defender ne ha già lasciato uno in cucina?
 evict/poc_cve-2018-1002105
Proof-of-concept exploit per CVE-2018-1002105 che prende di mira il server API di Kubernetes. Supporta l'escalation dei privilegi autenticata e non…
 cravaterouge/autobloody
Strumento per sfruttare automaticamente i percorsi di escalation dei privilegi di Active Directory mostrati da BloodHound

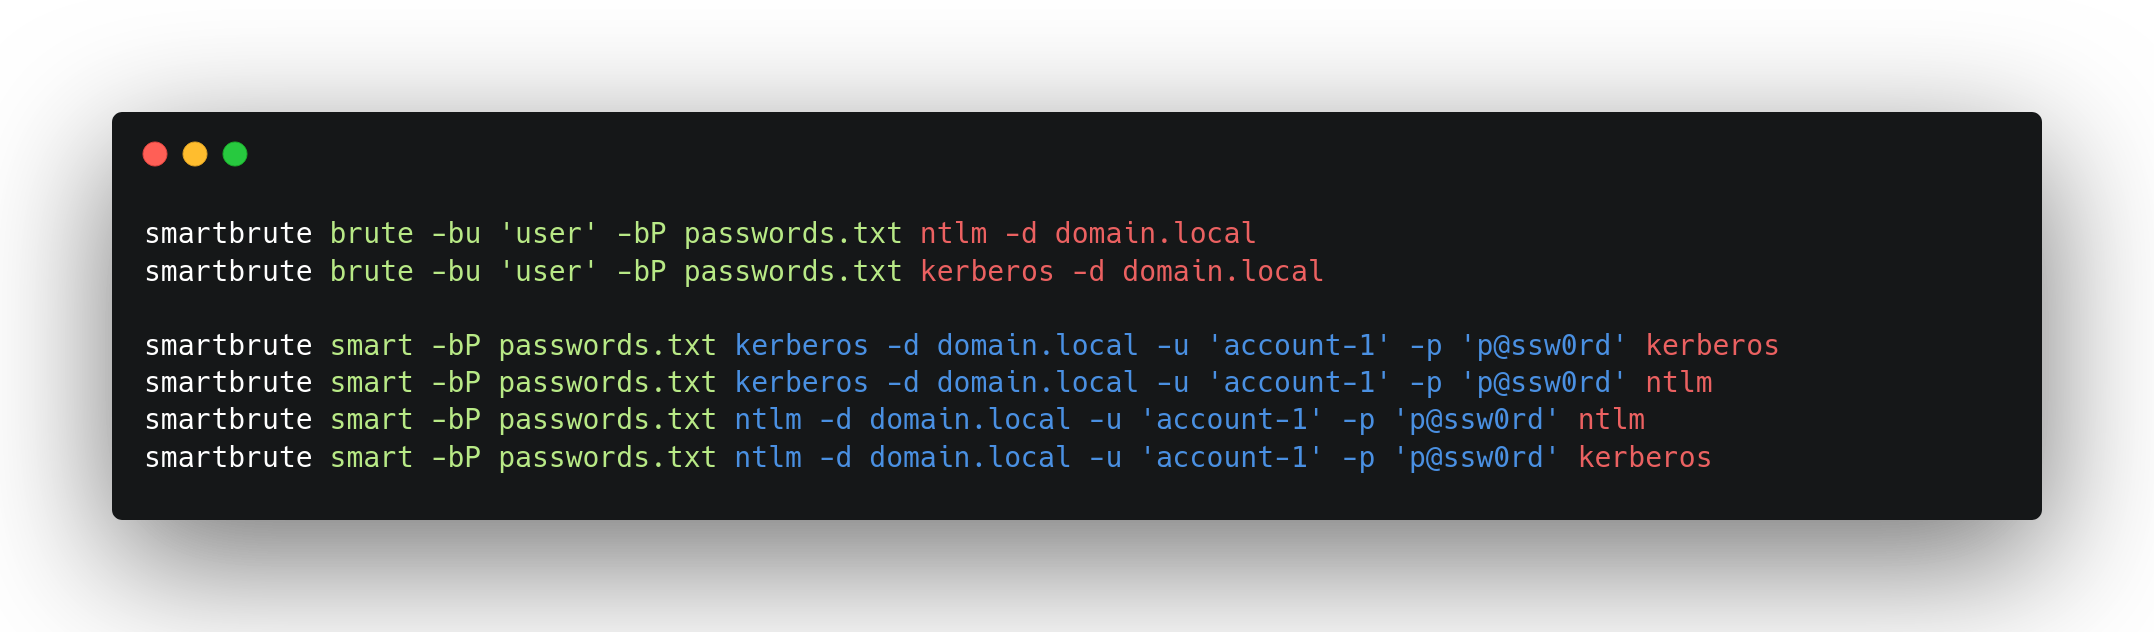 shutdownrepo/smartbrute
Strumento per il password spraying e il brute force per Active Directory Domain Services.








