
 s0md3v/parth
Scanner Euristico di Parametri Vulnerabili



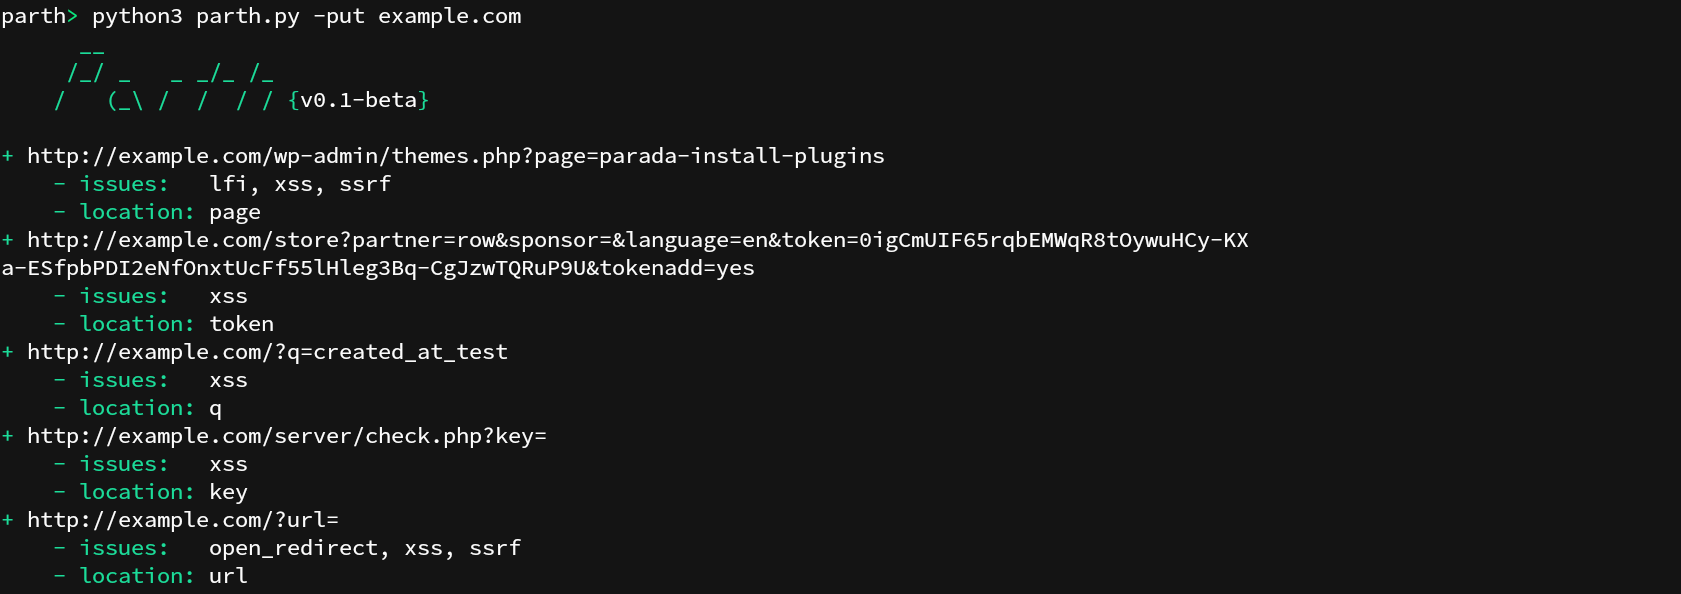
Alcuni nomi di parametri HTTP sono più comunemente associati a una funzionalità rispetto ad altri. Ad esempio, il parametro ?url= di solito contiene URL come valore e quindi spesso cade vittima di attacchi di file inclusion, open redirect e SSRF. Parth può esaminare la tua cronologia di Burp, un elenco di URL o i propri URL scoperti per trovare tali nomi di parametri e i rischi comunemente associati ad essi. Parth è progettato per facilitare i test di sicurezza web aiutando nella prioritizzazione dei componenti da testare.
Installazione: pip3 install parth
Questa opzione funziona per tutti e 3 i tipi di importazione supportati: cronologia di Burp Suite, file di testo delimitato da nuove righe o file di testo di una richiesta HTTP.
parth -i example.history
cat urls | parth
Un'opzione esclusiva --pipe è disponibile quando si importano destinazioni da stdin. Può essere utilizzata per produrre in output URL vulnerabili a una vulnerabilità specifica.
cat urls | parth --pipe xss
Problemi supportati: lfi, ssrf, sqli, xss, open_redirect, rce
Questa opzione utilizzerà CommonCrawl, Open Threat Exchange e Waybackmachine per trovare URL del dominio di destinazione.
parth -t example.com
I nomi di parametri uguali in tutti gli URL vengono ignorati.
parth -ut example.com
Questa opzione scriverà tutti i nomi di parametri trovati in un file con nome params-{target}.txt per un uso successivo.
parth -pt example.com
Il comando seguente salverà il risultato come oggetto JSON nel file specificato.
parth -t example.com -o example.json
Il database dei nomi di parametri e dei rischi ad essi associati è stato principalmente creato dal lavoro pubblico di diverse persone della comunità come @Jhaddix.
Scopri gli strumenti più utilizzati dalla nostra community.
Nessun dato di popolarità ancora.
