
 #1
Metodologie, framework, reporting e strumenti di automazione per penetration testing.
Raccomandato da Kitploit

 synacktiv/grouppolicybackdoor
Framework per la manipolazione e l'exploitation di Group Policy Objects
 nfc-tools/milazycracker
Mifare Classic Plus - Implementazione dell'attacco Hardnested per lettore USB SCL3711 LibNFC
 ihebski/angryfuzzer
Strumenti per la raccolta di informazioni
 crusaders-of-rust/cve-2022-0185
CVE-2022-0185
 projectzeroindia/cve-2019-11510
Exploit per la lettura arbitraria di file su Pulse Secure SSL VPN (CVE-2019-11510)
 lumoslab-innovation/openhunterai
AI red team local-first per la sicurezza di applicazioni web, API e LLM. Ragionamento in stile attaccante, risultati supportati da evidenze e…
 agent-field/sec-af
Auditor di sicurezza del codice nativo AI su AgentField che dimostra la sfruttabilità con verdict, tracce e prove concrete.
 davidcarliez/trustmebro
Bypassa le guardrail degli LLM confondendoli con output di strumenti fabbricati.
 skelsec/jackdaw
raccogliere raccogliere raccogliere
 pwntester/serialkillerbypassgadgetcollection
Collezione di gadget bypass per estendere e incapsulare i payload di ysoserial
 ms-web-bn/t14m4t
Strumento automatizzato per attacchi di brute force.
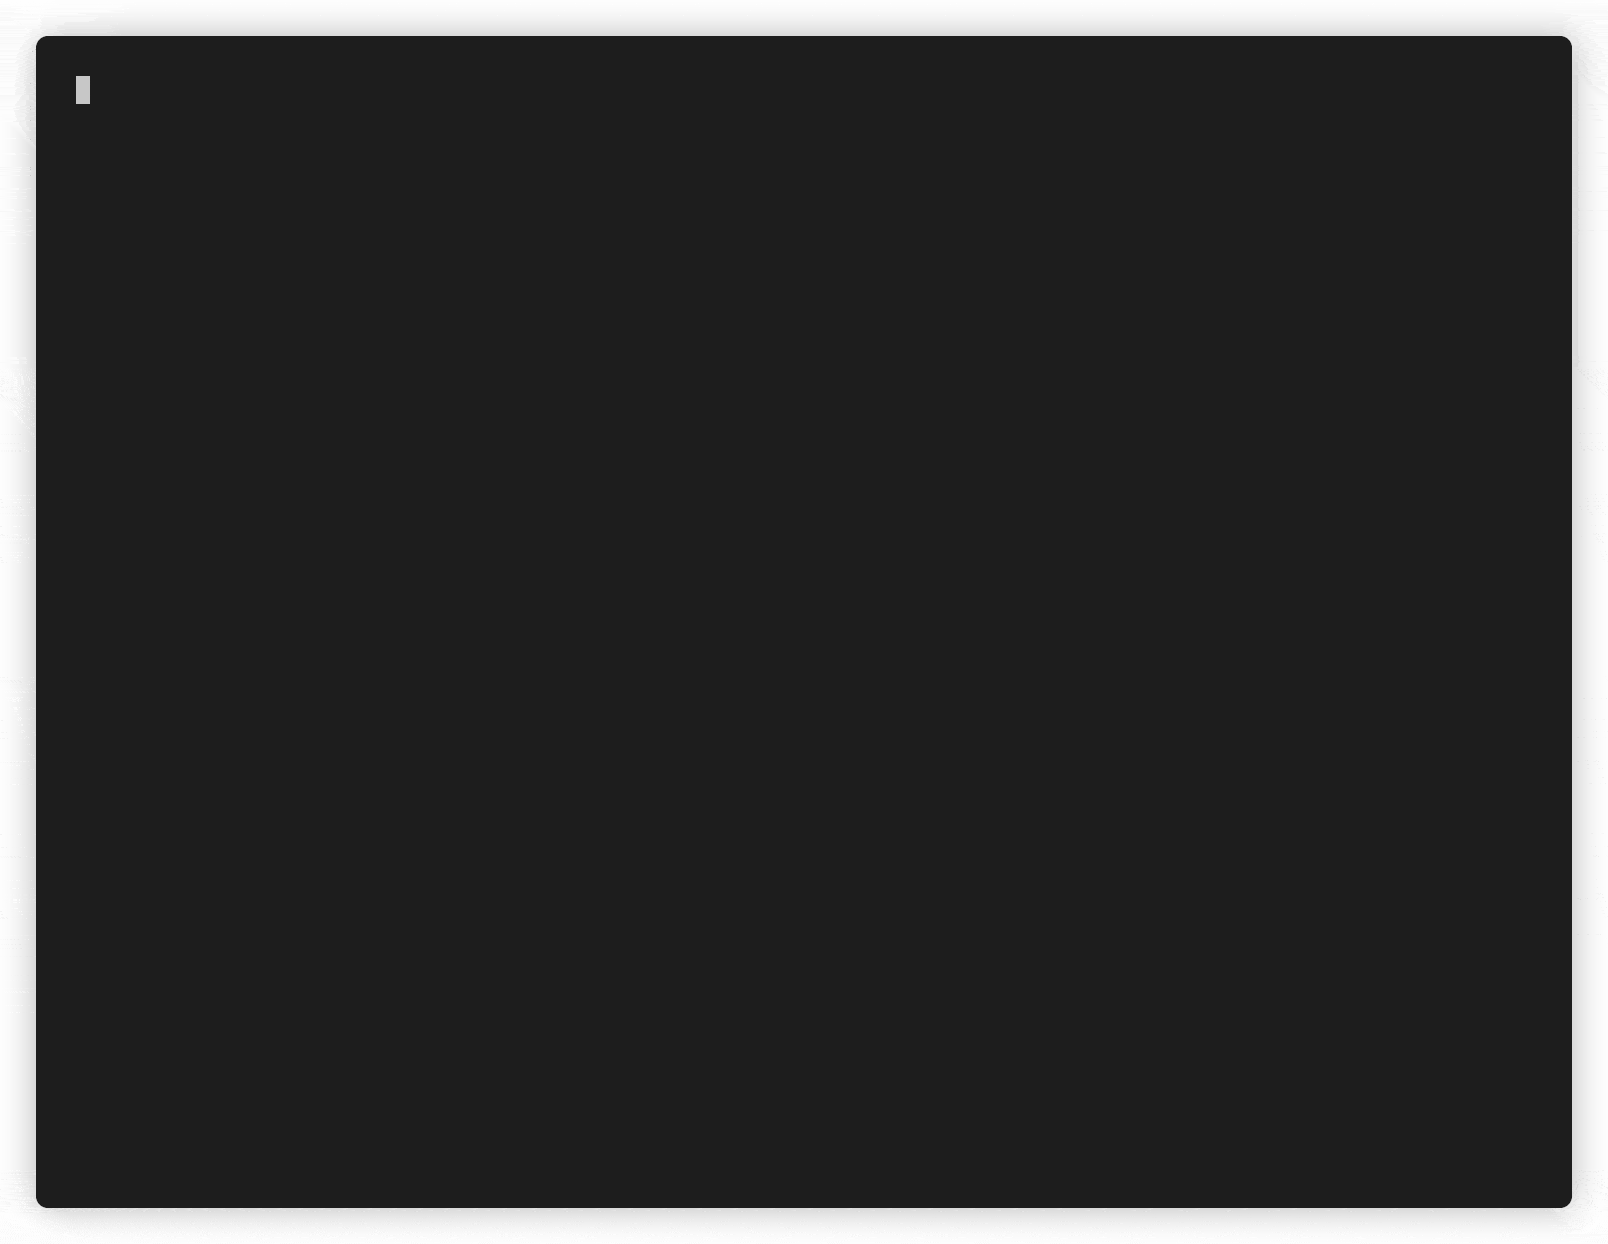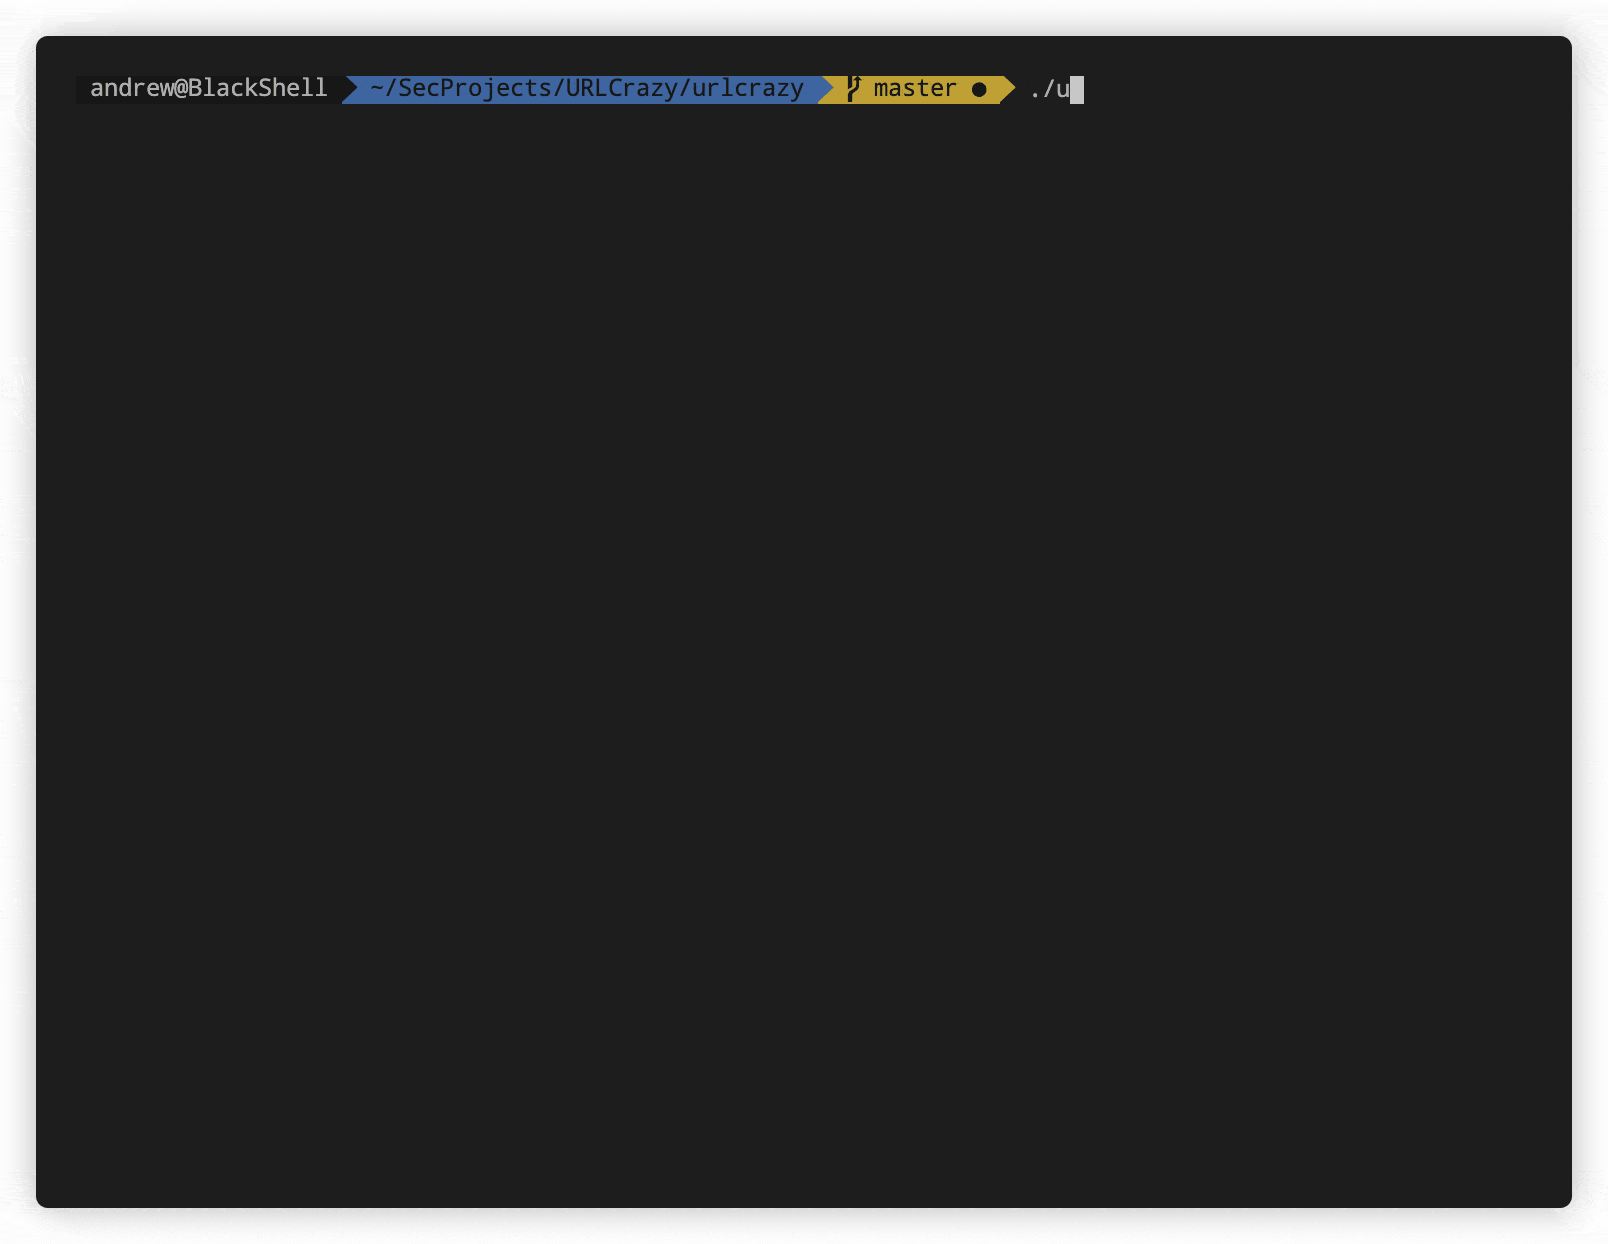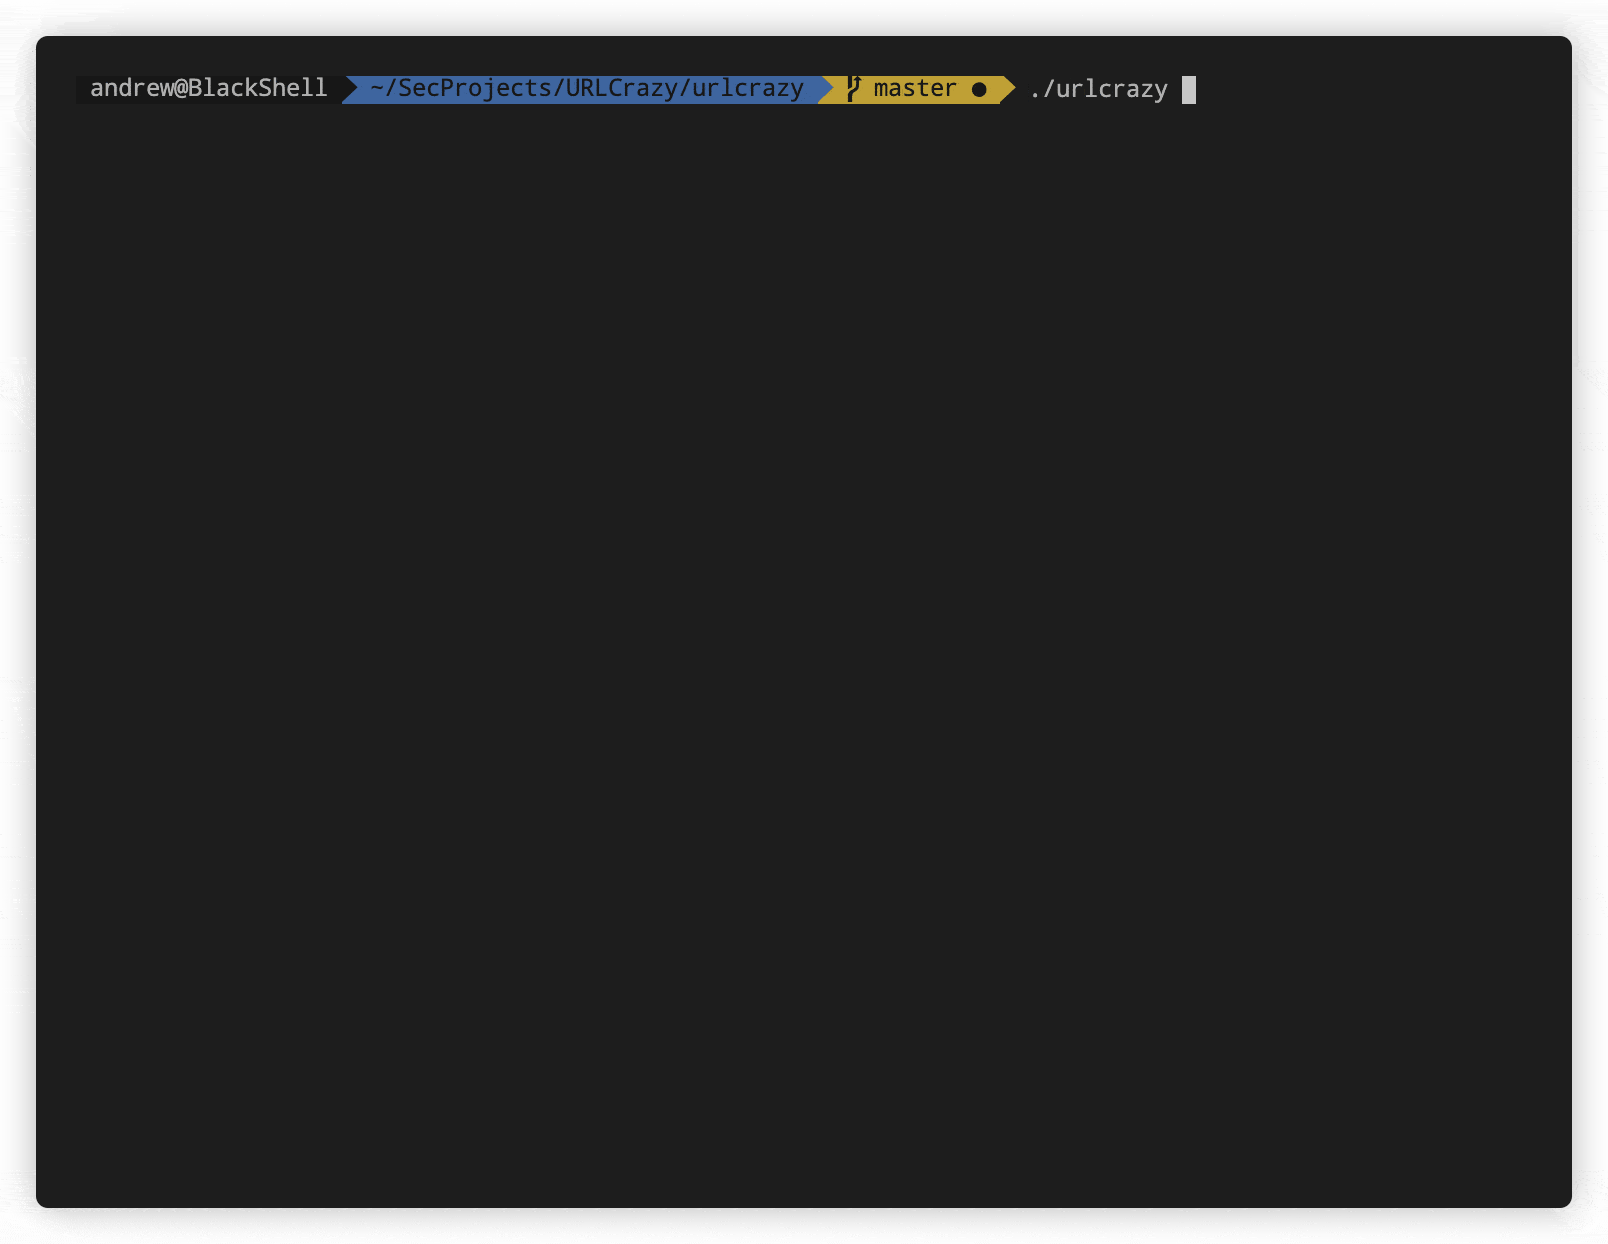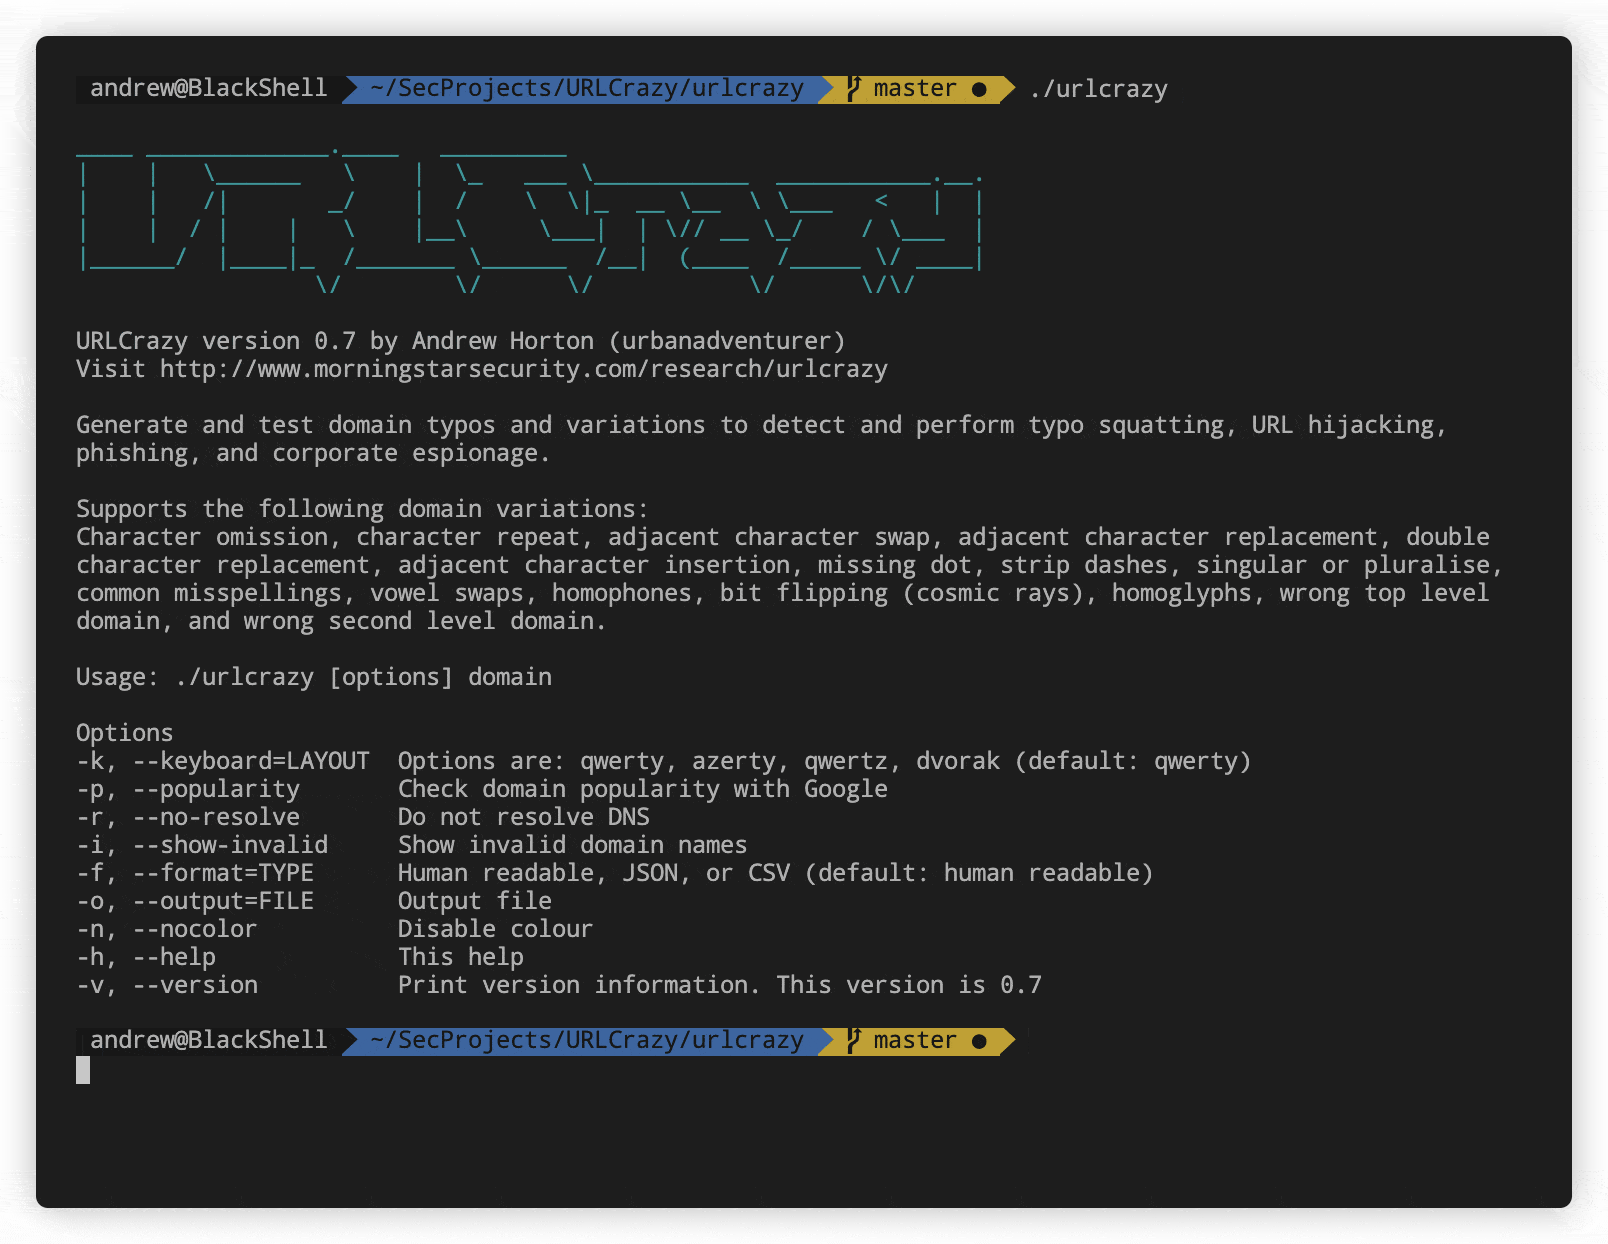 urbanadventurer/urlcrazy
Genera e testa errori di battitura e variazioni di dominio per rilevare e realizzare typo squatting, dirottamento URL, phishing e spionaggio…
 pranshuchittora/simvyn
Strumento di sviluppo mobile universale per Agenti e Umani - controlla simulatori iOS, emulatori Android e dispositivi reali da un unico cruscotto e…
 testanull/proxynotshell-poc
Sfrutta le vulnerabilità ProxyNotShell di Microsoft Exchange (CVE-2022-41040 e CVE-2022-41082) con uno script PoC autenticato che esegue comandi sui…
 nccgroup/crosssitecontenthijacking
Proof-of-concept di content hijacking tramite Flash, PDF e Silverlight
 yeeb1/socktail
Binario Go leggero che collega un dispositivo a una rete Tailscale ed espone un proxy SOCKS5 locale per un accesso red team effimero. Supporta chiavi…
 reverseclabs/wepwnise
WePWNise genera codice VBA indipendente dall'architettura da utilizzare in documenti o modelli di Office e automatizza il bypass dei controlli…
 cybertix-pvt-ltd/one-liner-collections
Questo repository contiene un elenco di One Liner con descrizioni e requisiti di installazione.








