
 #1
Metodologie, framework, reporting e strumenti di automazione per penetration testing.
Raccomandato da Kitploit


 watchtowrlabs/watchtowr-vs-cpanel-whm-authbypass-to-rce.py
Generatore di artefatti di rilevamento che verifica il bypass dell'autenticazione cPanel/WHM (CVE-2026-41940) e dimostra RCE tramite iniezione CRLF,…
 khenryaegis/vulnbot
Framework multi-agente basato su LLM che replica autonomamente i flussi di lavoro del penetration testing umano, orchestrando gli strumenti di Kali…
 raikia/credninja
Uno strumento multithread progettato per identificare se le credenziali sono valide, non valide o valide come amministratore locale in una rete su…
 lightbulb-framework/lightbulb-framework
Strumenti per l'audit dei WAF
 sajibuu/upload_bypass
Un semplice strumento per bypassare le restrizioni di upload dei file.
 badkeys/badkeys
Strumento per trovare vulnerabilità comuni nelle chiavi pubbliche crittografiche
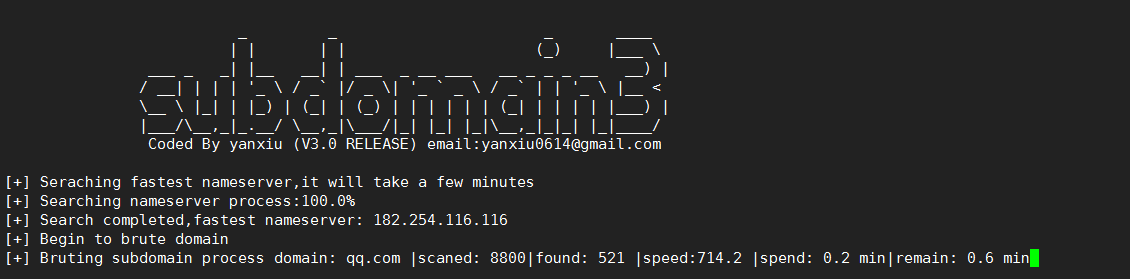 yanxiu0614/subdomain3
Una nuova generazione di strumento per la scoperta di subdomains( ip , cdn e così via)
 grisuno/lazyown
Red team framework and multi-operator C2 platform with AI agents, malleable implants, rootkits, phishing engine, and 741 CLI commands covering the…

 s3cur3th1ssh1t/multipotato
Strumento di escalation dei privilegi di Windows che sfrutta i privilegi SeImpersonate tramite l'impersonificazione di Named Pipe, supportando…
 mr-robert0/logsensor
Un potente strumento sensore per scoprire pannelli di login e scansione SQLi tramite moduli POST.
 dockersecurityplayground/dsp
Un framework basato su microservizi per lo studio della Sicurezza di Rete e delle tecniche di Penetration Test
 nettitude/poshc2_old
Server C2 Powershell e Impianti
 mdkaif302/secarchive
🥷 SecArchive - Raccolta di risorse per la cybersecurity. Un archivio curato di risorse di alta qualità per imparare la cybersecurity, il bug bounty,…
 staz0t/hashcatch
Cattura automaticamente gli handshake delle reti WiFi vicine.

 lightspin-tech/red-kube
Emulazione di avversari Red Team per K8S basata su kubectl








