
 #1
Metodologie, framework, reporting e strumenti di automazione per penetration testing.
Raccomandato da Kitploit

 nilotpalbiswas/auto-root-exploit
Strumento automatico per Root Exploit
 quitten/doser.go
Strumento DoS per richieste HTTP (ispirato a hulk ma con più funzionalità)
 chudry/xerror
strumento di pentesting completamente automatizzato
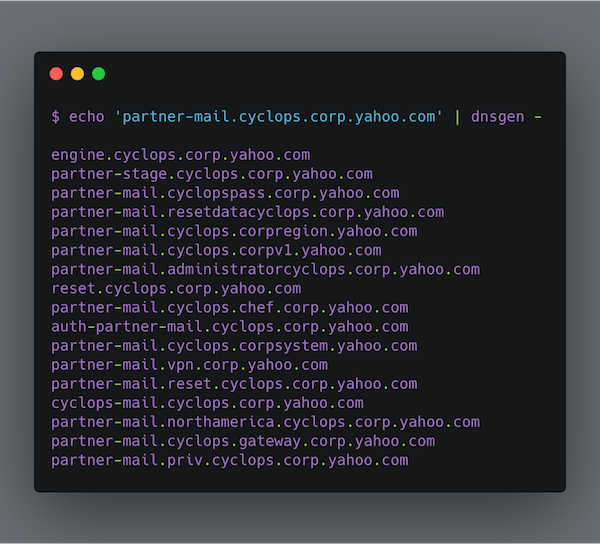 alephnullsk/dnsgen
Genera permutazioni di nomi di dominio per l'enumerazione di sottodomini e la ricognizione, supportando wordlist personalizzate, pattern cloud e…
 rhinosecuritylabs/ccat
Cloud Container Attack Tool (CCAT) è uno strumento per testare la sicurezza degli ambienti container.
 1n3/wordpress-xmlrpc-brute-force-exploit
Wordpress XMLRPC System Multicall Brute Force Exploit (0day) di 1N3 @ CrowdShield
 phoenhex/files
Repository curato di exploit, codice proof-of-concept e presentazioni di ricerca sulle vulnerabilità del team phoenhex, incentrato sullo sfruttamento…
 sensepost/snoopy-ng
Snoopy v2.0 - framework modulare di tracciamento digitale terrestre
 mfthomps/labtainers
Labtainers: Un framework per laboratori cyber basato su Docker
 bhdresh/cve-2017-0199
Exploit toolkit CVE-2017-0199 - v4.0 è un pratico script Python che fornisce a pentester e ricercatori di sicurezza un modo rapido ed efficace per…

 mthbernardes/rsg
ReverShellGenerator - Uno strumento per generare vari modi per fare una reverse shell
 fahrj/reverse-ssh
Server SSH compilato staticamente con funzionalità di reverse shell per CTF e simili.
 marco-lancini/goscan
Scanner di rete interattivo
 dec0ne/hwsyscalls
HWSyscalls è un nuovo metodo per eseguire syscall indirette usando HWBP, HalosGate e un trampolino sintetico su kernel32 con HWBP.
 orangetw/awesome-jenkins-rce-2019
Non c'è RCE pre-auth in Jenkins dal maggio 2017, ma questa è quella giusta!
 rastrea2r/rastrea2r
Raccogliere e cacciare IOCs con gusto e stile
 f-bader/tokentacticsv2
Un fork del grande TokenTactics con supporto per CAE e token endpoint v2








