Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Xerror — strumento di pentesting completamente automatizzato | Kitploit

Strumenti/GitHubGitHub/chudry/xerror
Frameworks per Penetration TestingScanner di VulnerabilitàFramework di ExploitExploitPost-ExploitPenetration Testing
GitHubchudry/xerror

Xerror

strumento di pentesting completamente automatizzato

Vedi Repository
515110505 anni faRevisionato da Kitploit
Condividi

Xerror

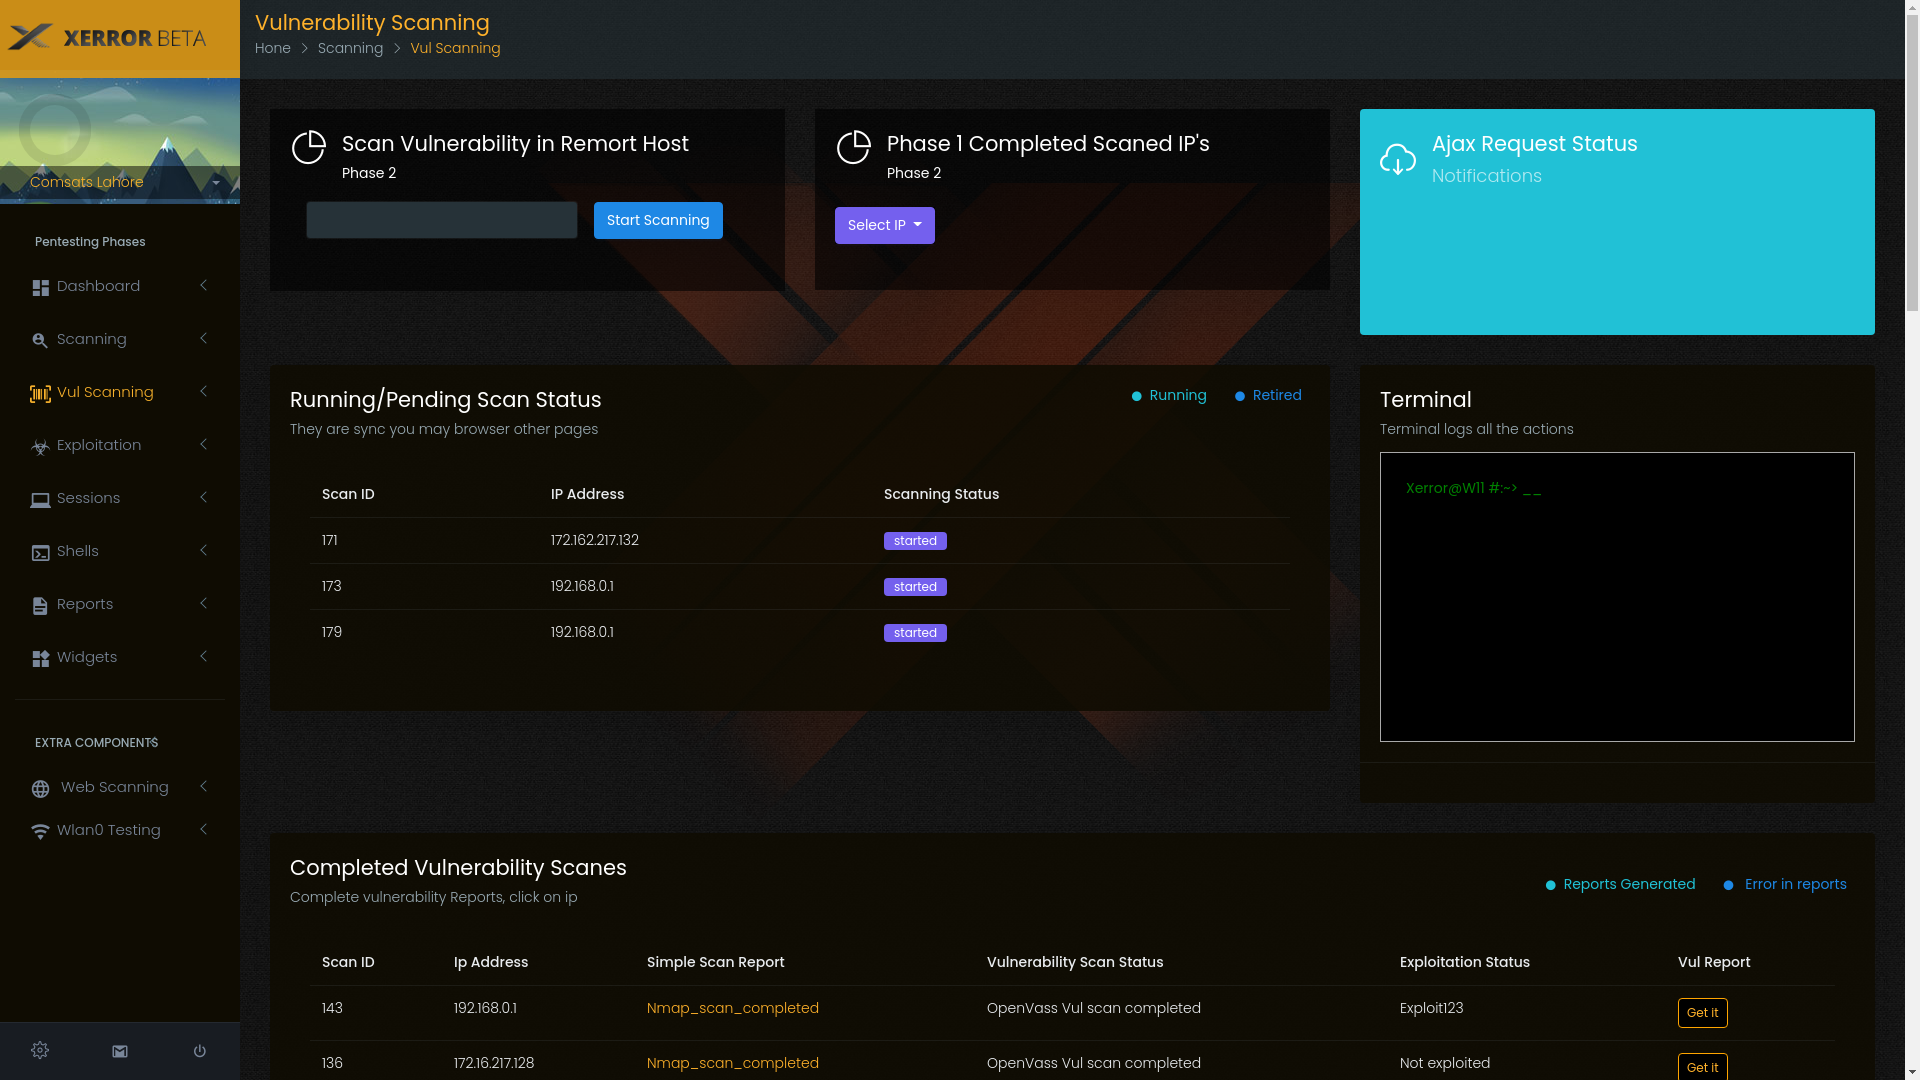
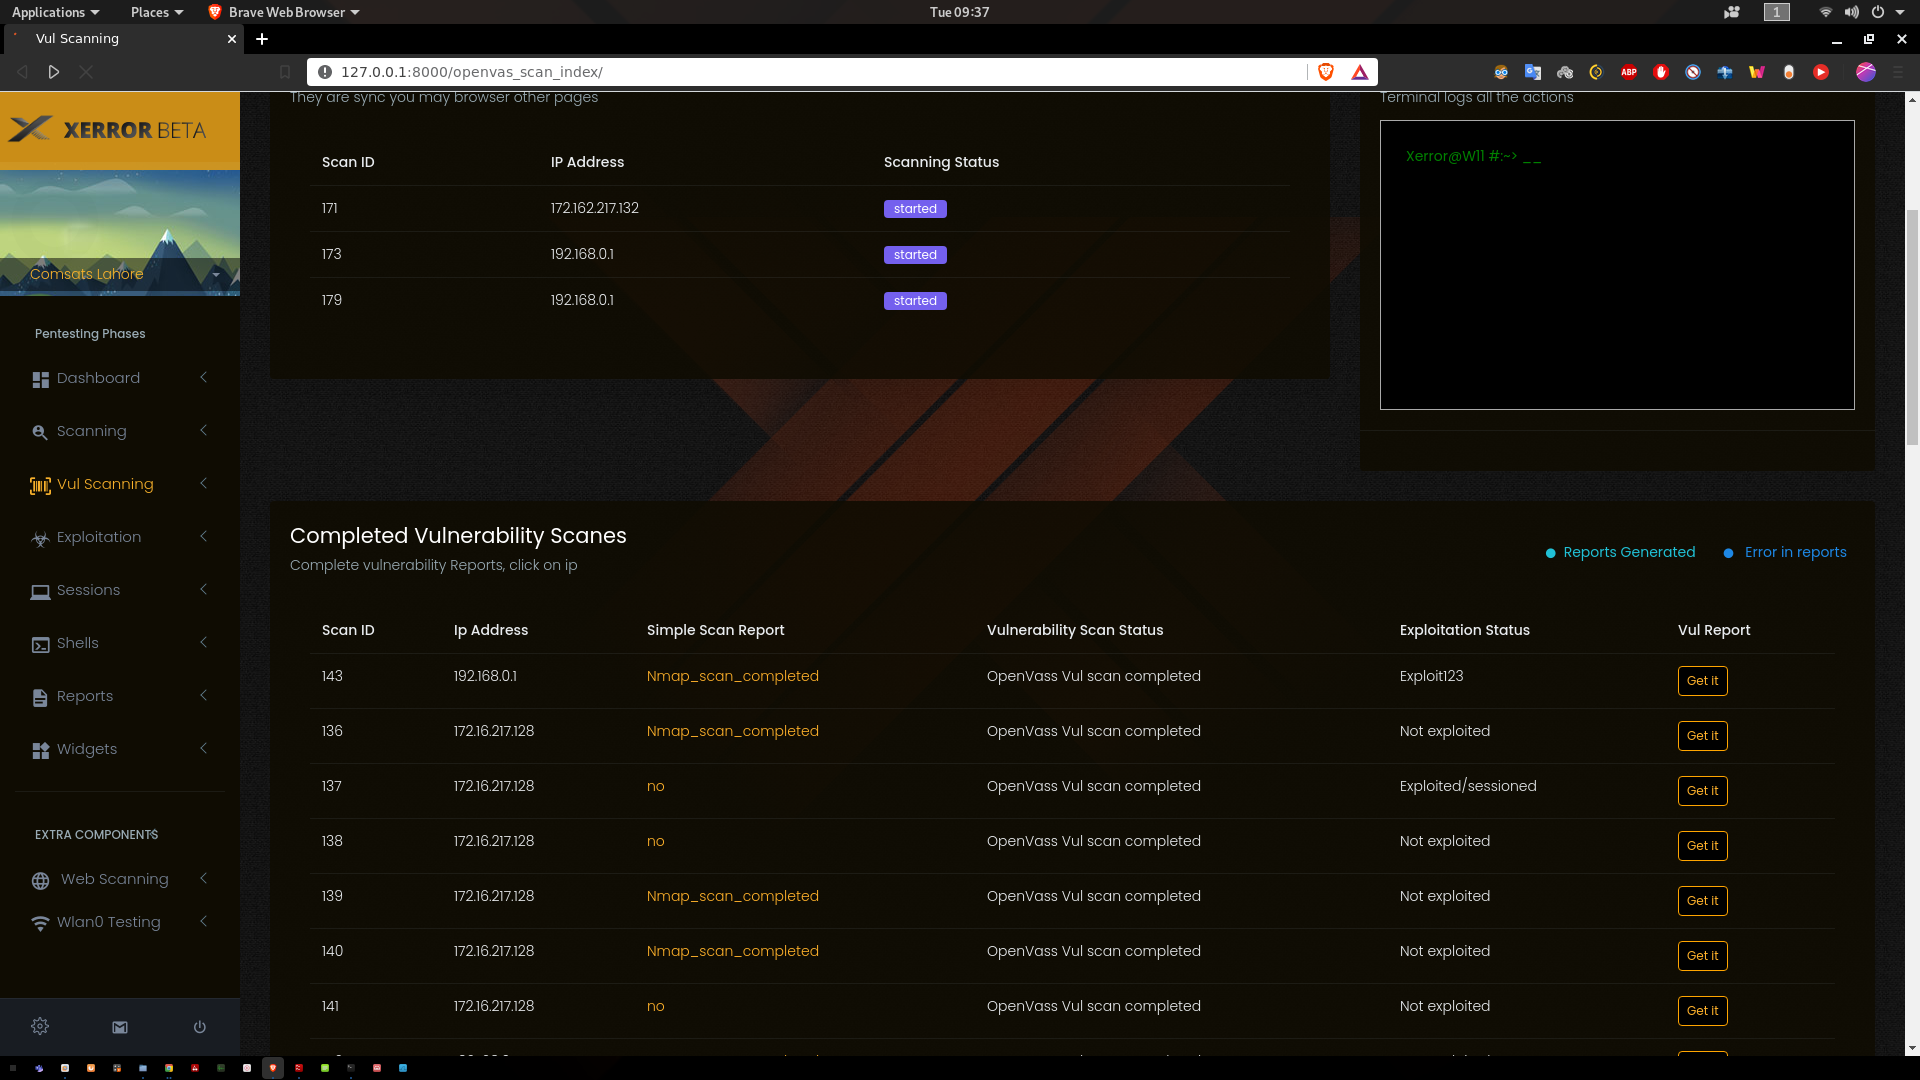
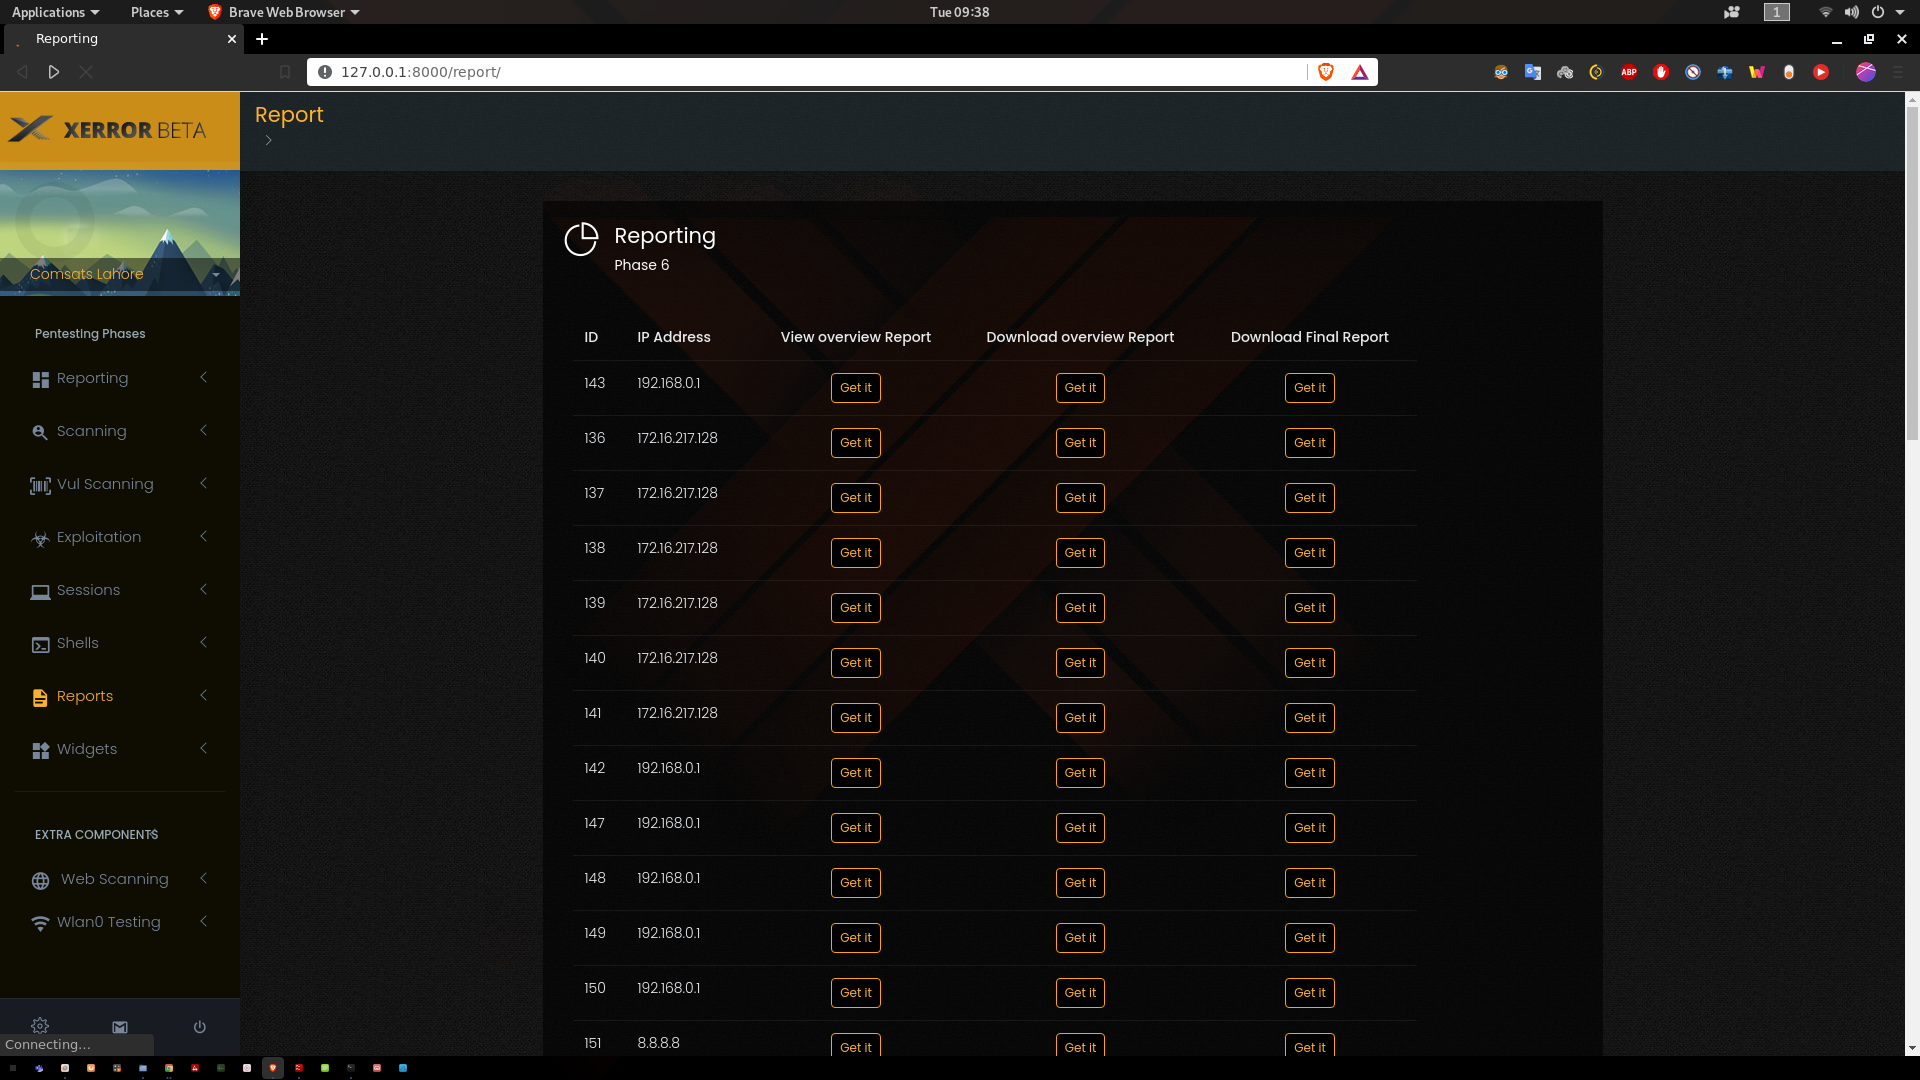
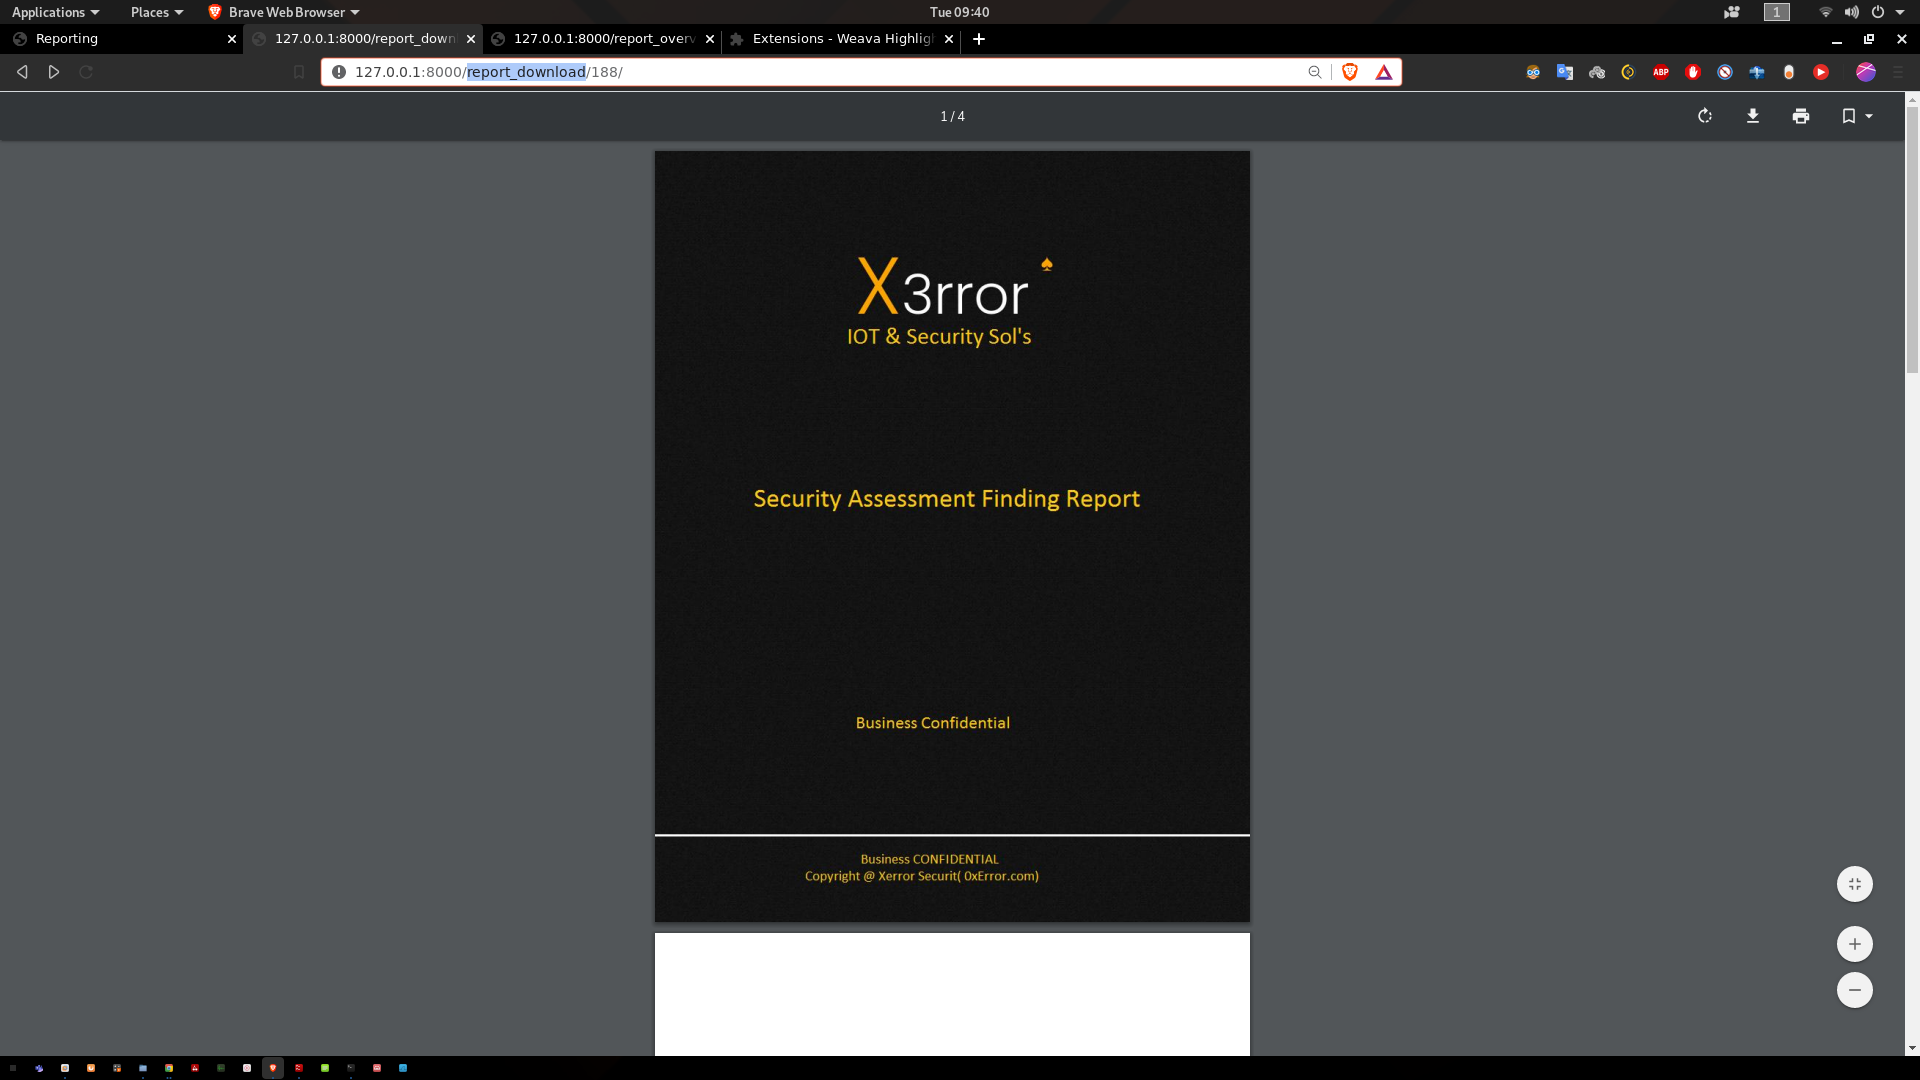
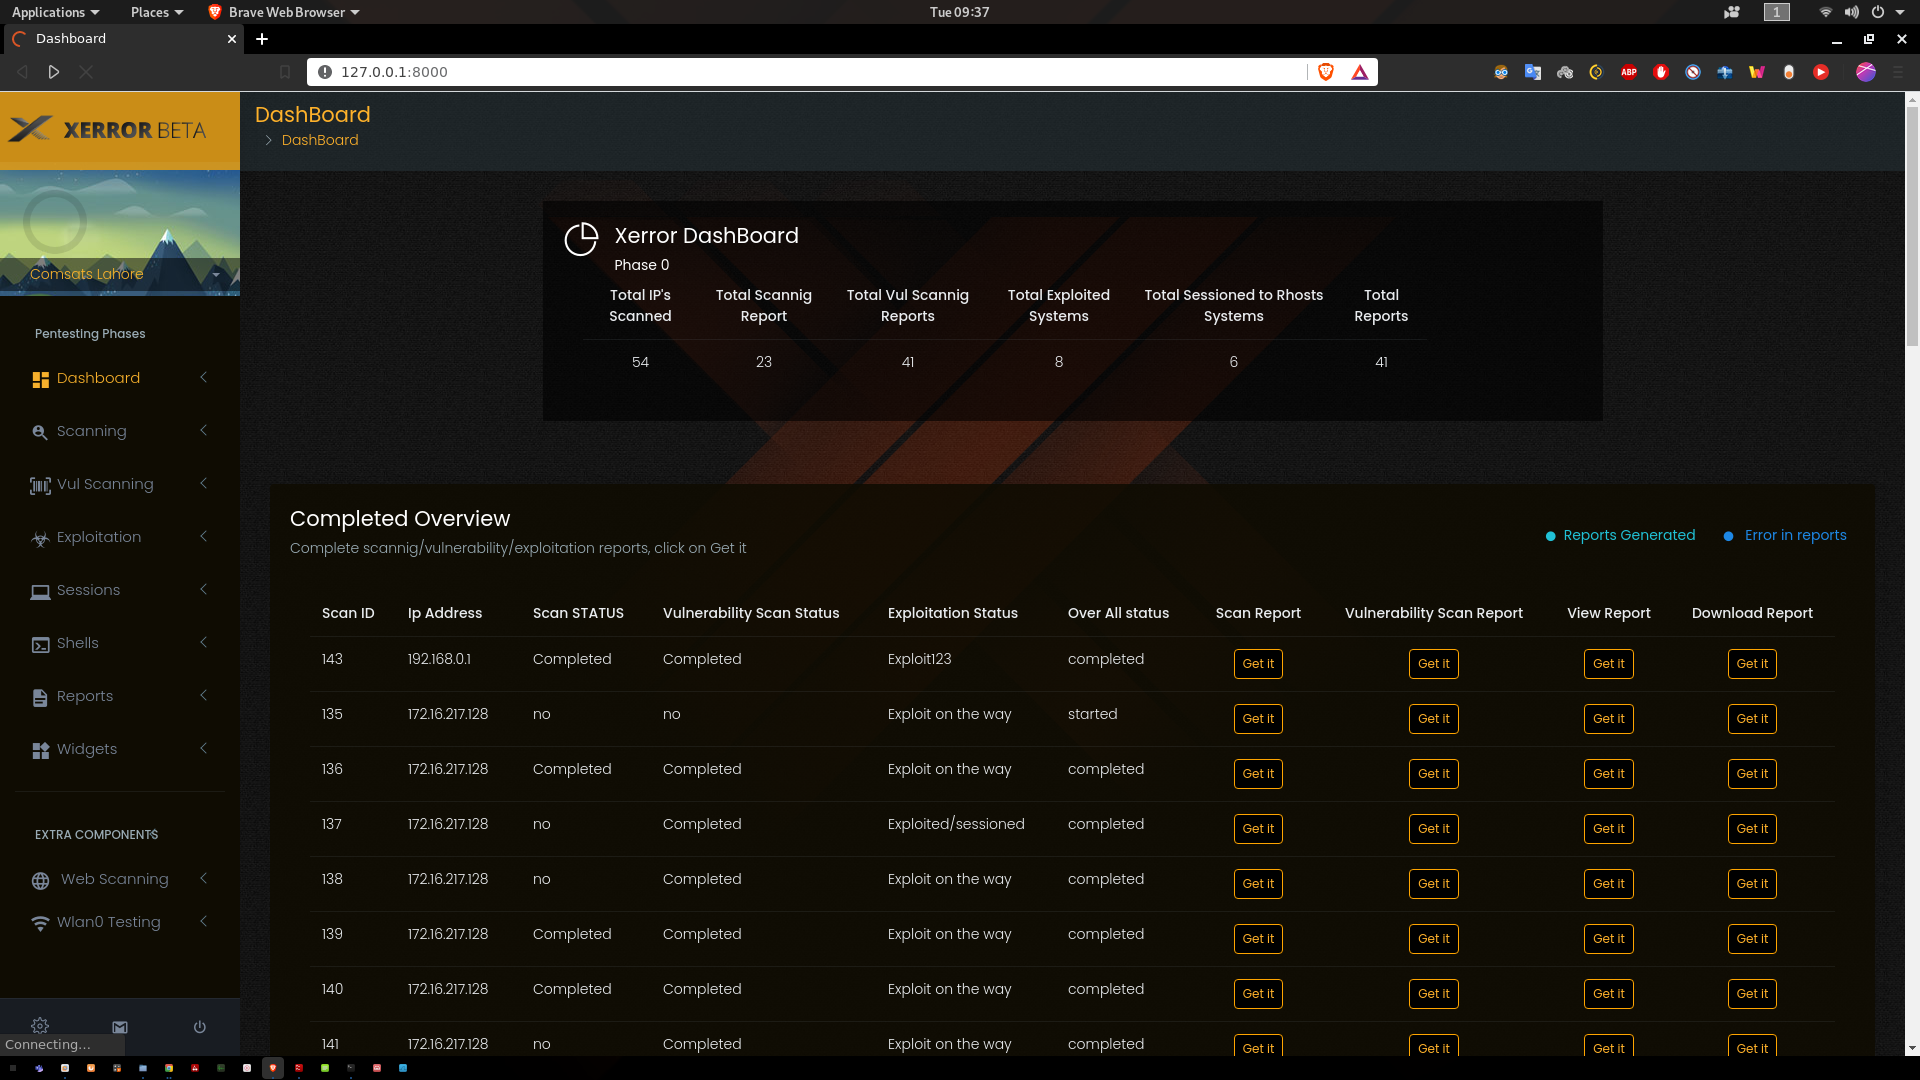
Xerror è uno strumento di penetrazione automatizzato, che aiuterà i professionisti della sicurezza e non professionisti ad automatizzare i loro compiti di pentesting. Xerror eseguirà tutti i test e, alla fine, genererà due report per dirigenti e analisti.

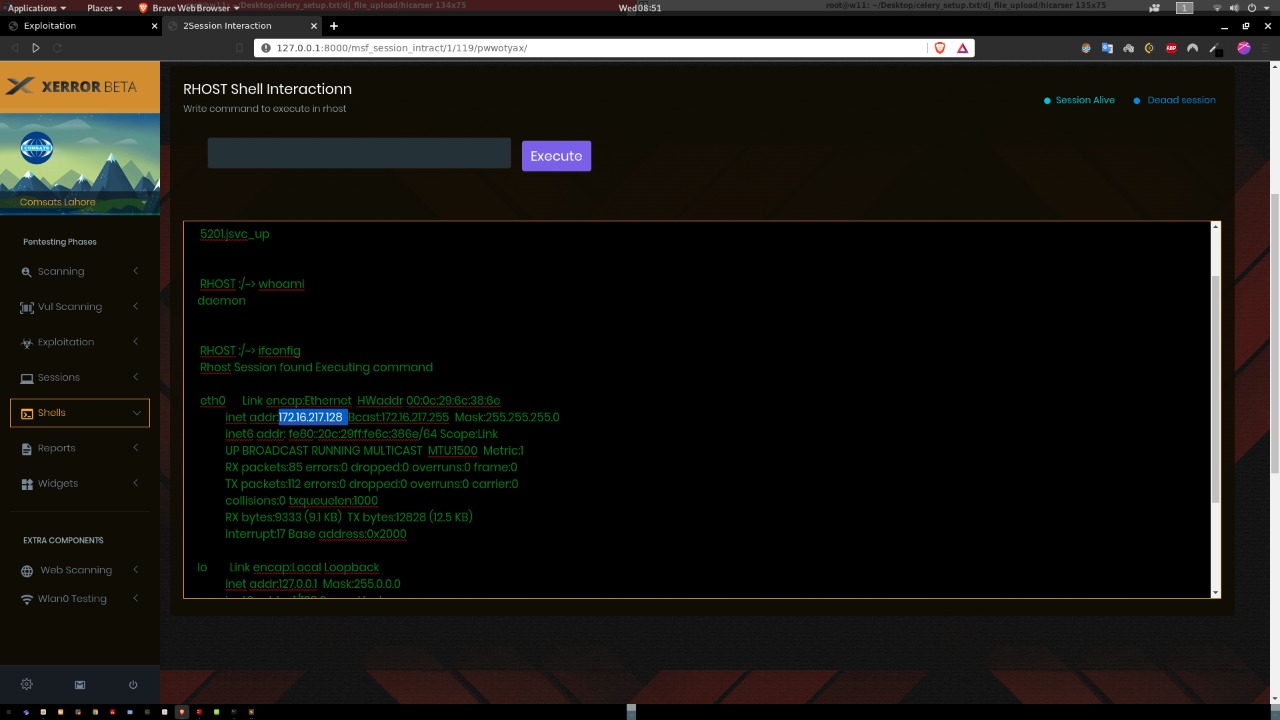
Xerror fornisce un'interfaccia GUI facile da usare con opzioni basate su menu. Internamente supporta OpenVAS per la scansione delle vulnerabilità, Metasploit per lo sfruttamento e offre opzioni basate su GUI dopo uno sfruttamento riuscito, ad esempio sessioni Meterpreter. Costruito principalmente in Python.

Xerror è costruito con Python2 come linguaggio principale e Django2 come framework web, insieme a websocket (canale Django) su server Celery e server Redis per ottenere l'asincronizzazione. Sul front-end supporta il linguaggio template predefinito di Django, che è Jinja2 e jQuery.

Come usare questo progetto:

  1. Attiva l'ambiente virtuale usando il seguente comando (assicurati di aver preinstallato py virtual env)
    source env/bin/activate
  2. Avvia il server Redis
    service redis-server start
  3. Avvia il server Python
    1. cd xerror
    2. python manage.py runserver
  4. Avvia il server Celery (esegui questo in un nuovo terminale)
    1. cd xerror
    2. celery -A xerror worker -l info
  5. Avvia il server msfrpc per Metasploit
    msfrpcd -P 123 -S -a 127.0.0.1
  6. Avvia il server OpenVAS e imposta le credenziali del server OMP su admin@admin 127.0.0.1 9392

Ora sei pronto per andare

Questa è la versione Beta di Xerror, presto verrà caricata la versione completa con spiegazione completa e dettagli di ogni passaggio...
alt text

alt text

alt text

alt text

alt text

alt text

alt text

alt text

alt text

alt text

alt text


Contatto : [email protected]

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    415
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    343
  • 5

    antifox

    antifox-ai/antifox

    Piattaforma multi-agente di penetration testing autonoma basata sull'IA che esegue ricognizione, scoperta della superficie d'attacco, validazione dello sfruttamento e consegna di report supportati da evidenze.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    258

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →