
 #1
Metodologie, framework, reporting e strumenti di automazione per penetration testing.
Raccomandato da Kitploit

 securityriskadvisors/vectr
Traccia le attività di test dei team red e blue per misurare le capacità di rilevamento e prevenzione attraverso scenari di attacco, con gestione…
 jsitech/jshielder
Script di hardening per server Linux / Deployer sicuro di LAMP-LEMP / CIS Benchmark
 specterops/azurehound
Raccoglie dati del tenant Azure (utenti, gruppi, ruoli, risorse) e li esporta per l'analisi dei percorsi di attacco con BloodHound in test di…
 zishanadthandar/pentest
Base di conoscenze per il pentesting basata su Jekyll, con guide metodologiche, cheatsheet, indici di strumenti, roadmap per le certificazioni e…
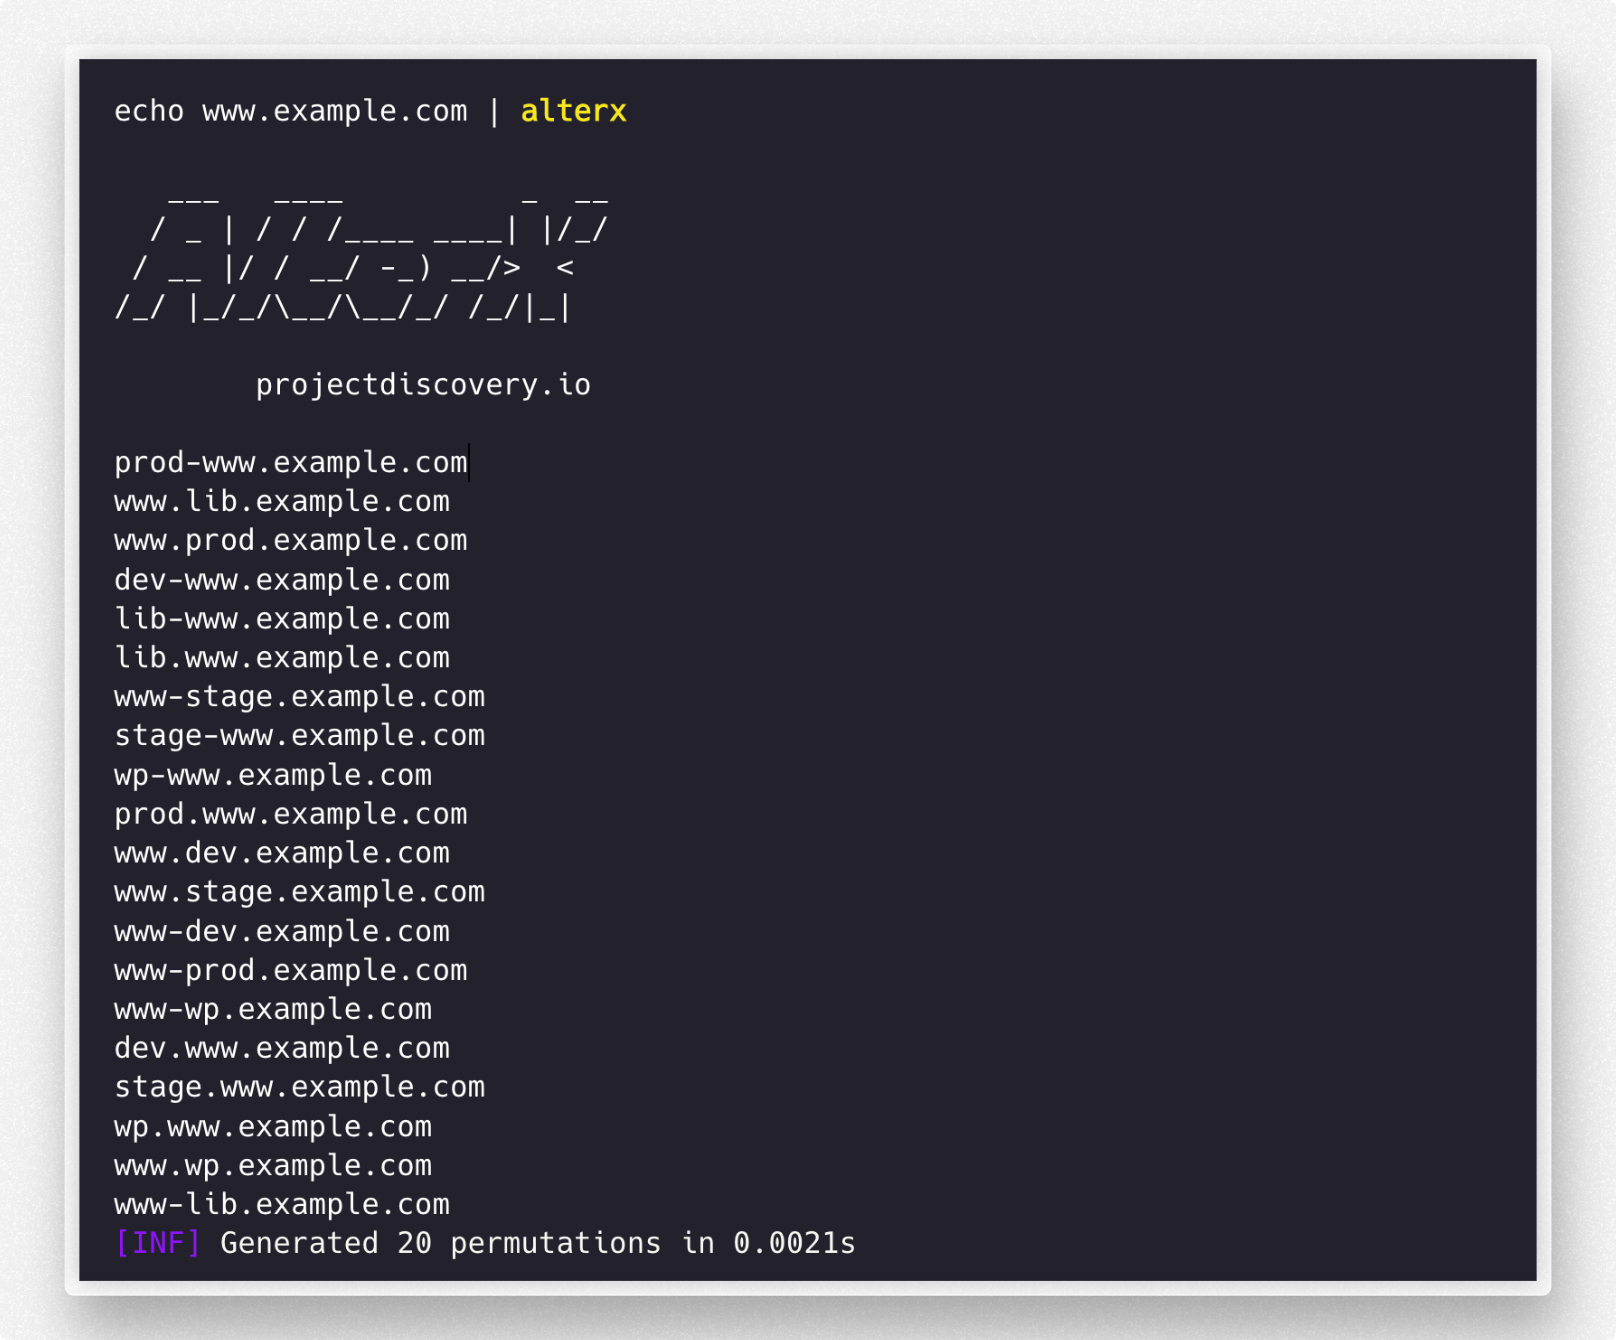 projectdiscovery/alterx
Generatore di wordlist per sottodomini veloce e personalizzabile che utilizza DSL
 ge0rg3/requests-ip-rotator
Una libreria Python per utilizzare il grande pool di IP di AWS API Gateway come proxy per generare IP pseudo-infiniti per web scraping e brute…
 merill/awesome-entra
😎 Awesome list di tutto ciò che riguarda Microsoft Entra
 ine-labs/azuregoat
AzureGoat : Un'infrastruttura Azure Dannatamente Vulnerabile
 netsniff-ng/netsniff-ng
Un coltellino svizzero per le operazioni di rete quotidiane su Linux.
 nemesida-waf/waf-bypass
Strumento automatizzato per test di sicurezza WAF che rileva falsi positivi e falsi negativi utilizzando oltre 15 categorie di payload tra cui SQLi,…
 mcw0/poc
I problemi sono stati disabilitati per questi PoC, poiché sono semplicemente PoC, di pubblico dominio e non supportati.
 octoberfest7/teamsphisher
Inviare messaggi di phishing e allegati agli utenti di Microsoft Teams
 securitytemplates/sectemplates
Modelli open source che puoi utilizzare per avviare i tuoi programmi di sicurezza
 quentinhardy/msdat
MSDAT: Strumento di attacco ai database Microsoft SQL
 almondoffsec/passthecert
Strumento proof-of-concept per autenticarsi a un server LDAP/S con un certificato tramite Schannel.
 noraj/haiti
🔑 Identificatore del tipo di hash (CLI e libreria)
 kgretzky/evilginx
UTILIZZA LA NUOVA VERSIONE: https://github.com/kgretzky/evilginx2
 frostbits-security/mitm-cheatsheet
Cheatsheet che cataloga attacchi man-in-the-middle a livello L2-L4 e wireless, con strumenti di attacco, metodi di rilevamento e tecniche di…








