
 #1
Piattaforme integrate per lo sviluppo, l'esecuzione e la gestione dei penetration test.
Raccomandato da Kitploit

 fox-it/ldapfragger
Strumento C2 che instrada i dati dei beacon di Cobalt Strike attraverso attributi utente LDAP per un comando e controllo furtivo in reti segmentate.
 galoryber/fawkes
Fawkes è un agente C2 Mythic in golang scritto esclusivamente da AI.
 netspi/powerupsql
PowerUpSQL: Un Toolkit PowerShell per Attaccare SQL Server
 0xsteph/pentest-ai-agents
Trasforma Claude Code nel tuo assistente di ricerca per la sicurezza offensiva. Subagent AI specializzati per pianificare engagement di test di…
 owtf/owtf
Quadro modulare di penetration test che integra molteplici strumenti per la valutazione automatizzata della sicurezza delle applicazioni web,…
 sofianehamlaoui/lockdoor-framework
🔐 Lockdoor Framework : Un framework di Penetration Testing con Risorse di Cyber Security
 moscowchill/lstar-en
LSTAR - CobaltStrike Tradotto in EN
 jas502n/cs_sleepmask
CS_SleepMask
 berylliumsec/nebula
AI-powered penetration testing assistant that automates reconnaissance, vulnerability analysis, and note-taking via integrated LLMs and CLI tool…
 xforcered/bokuloader
Un proof-of-concept di Cobalt Strike Reflective Loader che mira a ricreare, integrare e potenziare le funzionalità di evasione di Cobalt Strike!
 erarnitox/malvexc2
Un semplice framework C2 scritto in C++ moderno.
 sia-iotechnology/kittysploit-framework
Python Exploitation Framework, V8 Engine Debugger, Proxy interceptor, marketplace, post-exploitation, backdoor generator,....
 h3x0v3rl0rd/cve-2019-9053
# Exploit Python per CVE-2019-9053 che mira a una vulnerabilità di SQL injection in CMS Made Simple. Automatizza la SQLi blind basata sul tempo per…
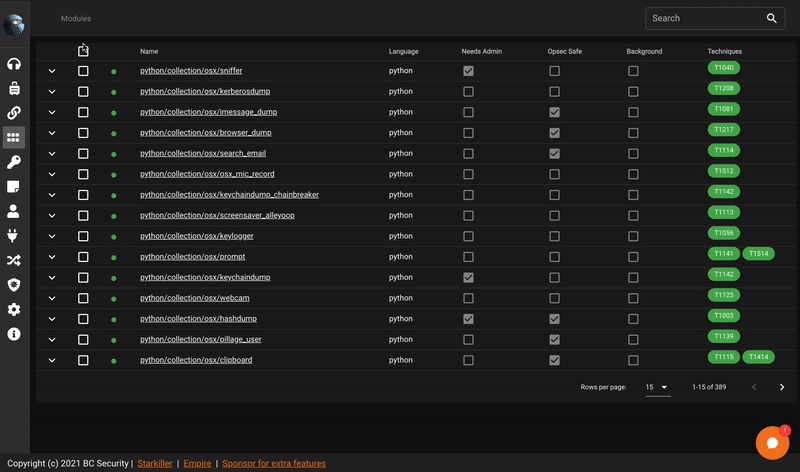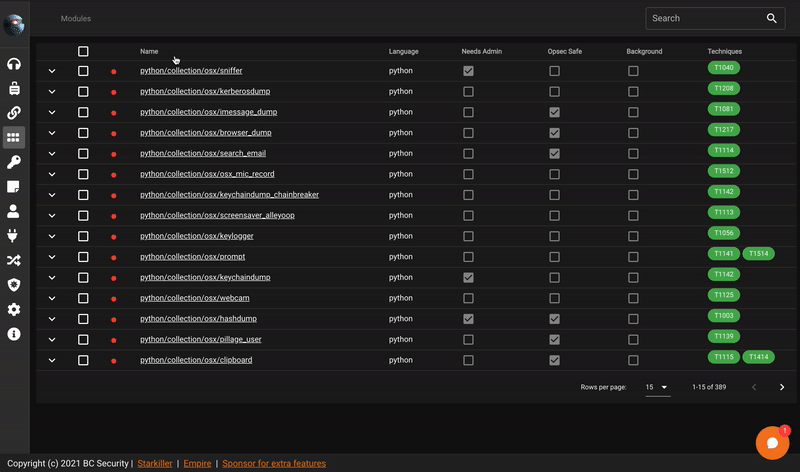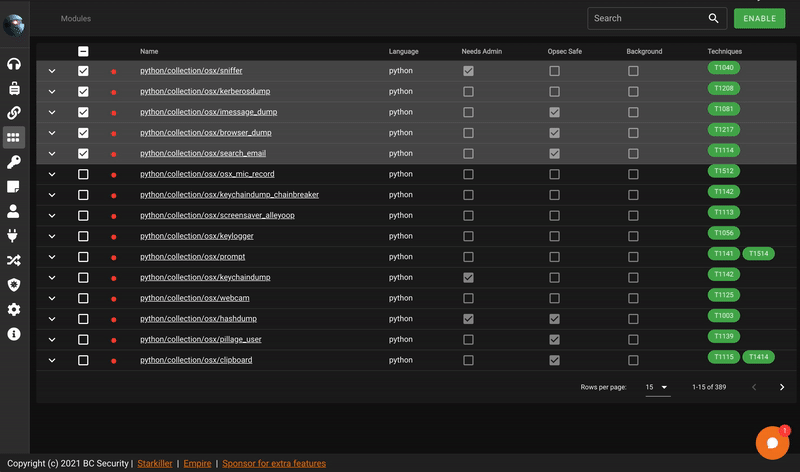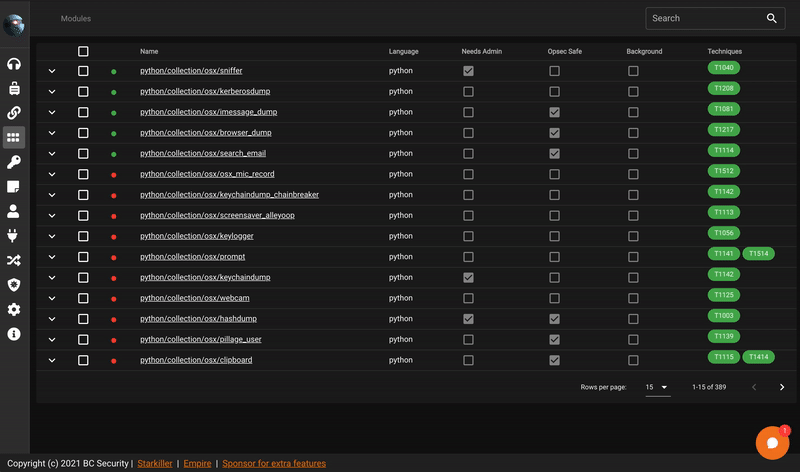 bc-security/starkiller
Starkiller è un Frontend per PowerShell Empire.
 cervantessec/cervantes
Piattaforma collaborativa open-source per pentester e red team per gestire progetti, clienti, vulnerabilità e generare report conformi a OWASP da…
 xchwarze/frieren
Frieren è un micro-framework progettato per l'uso in router e computer a scheda singola (SBC). Questo framework è costruito per essere leggero,…
 cyberark/kubesploit
Kubesploit è un server e agente Command & Control HTTP/2 post-exploitation cross-platform scritto in Golang, focalizzato su ambienti containerizzati.
 mttaggart/offensivenotion
Notion come piattaforma per operazioni offensive







