
 lourc0d3/cve-2024-4367-poc
CVE-2024-4367 & CVE-2024-34342 Prova di concetto

Scopri gli strumenti più utilizzati dalla nostra community.
Nessun dato di popolarità ancora.
Mancava un controllo di tipo nella gestione dei font in PDF.js, il che avrebbe permesso l'esecuzione arbitraria di JavaScript nel contesto di PDF.js. Questa vulnerabilità riguarda Firefox < 126, Firefox ESR < 115.11 e Thunderbird < 115.11.
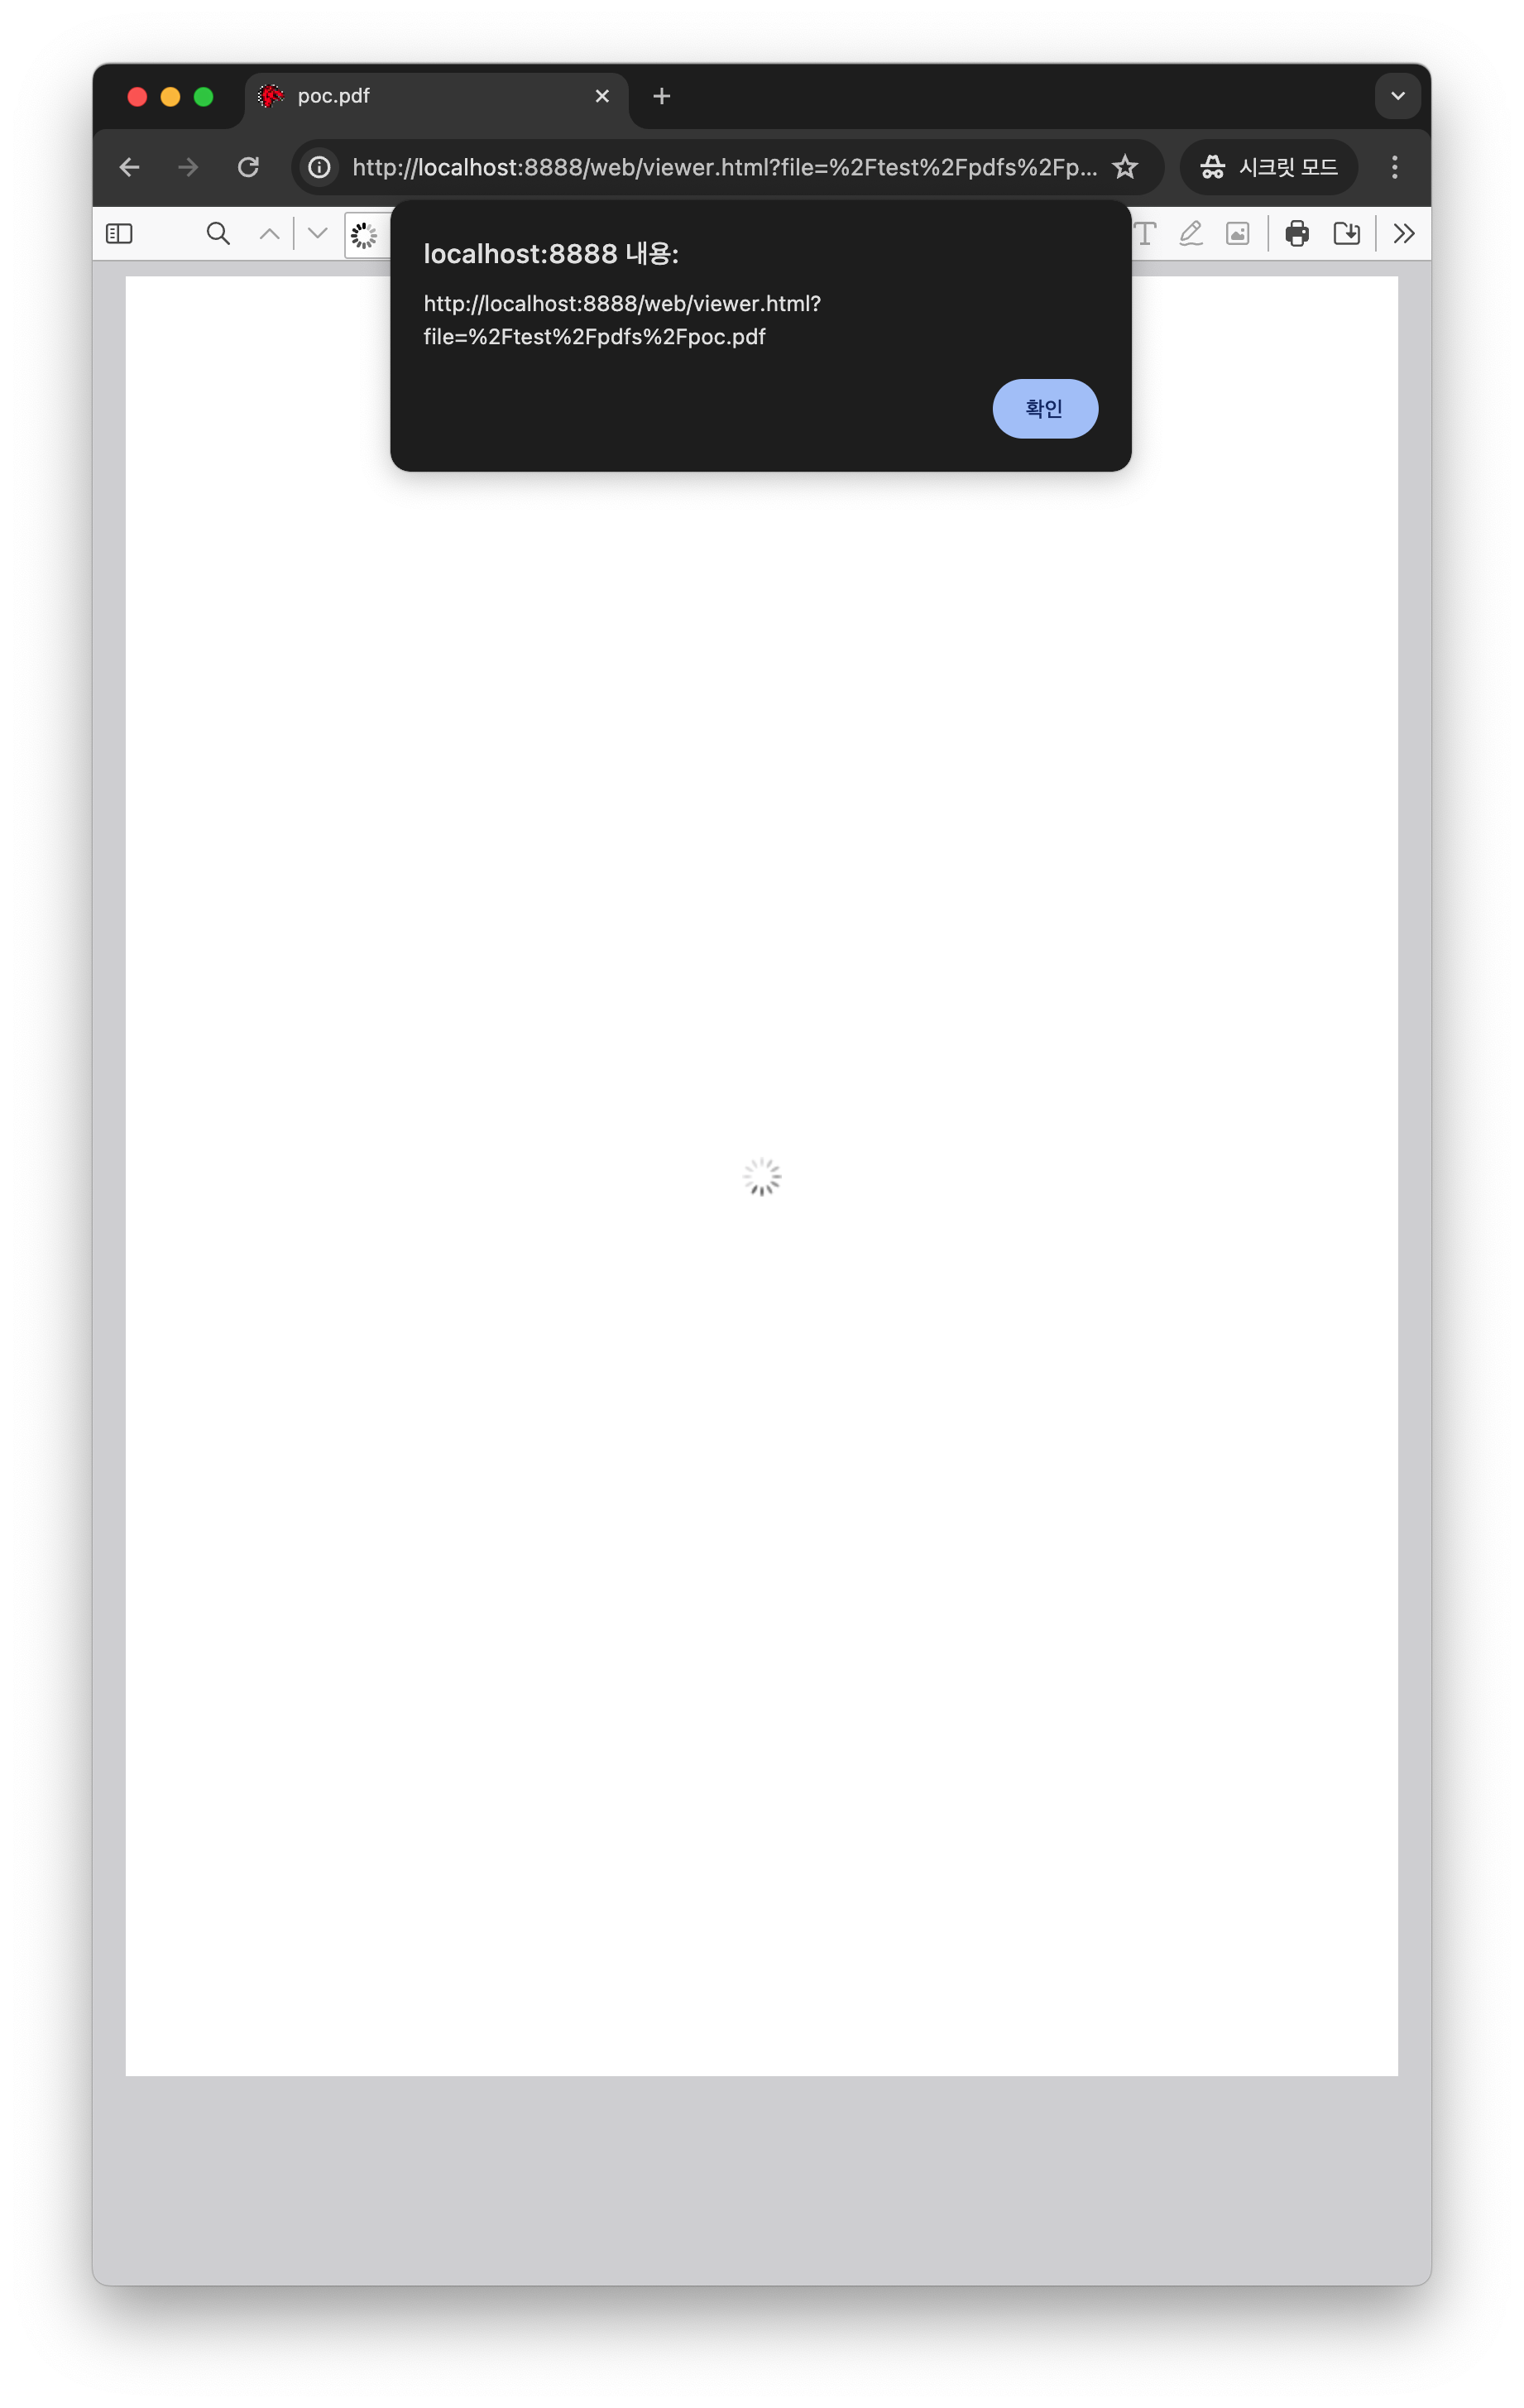
Se pdf.js viene utilizzato per caricare un PDF dannoso e PDF.js è configurato con isEvalSupported impostato su true (che è il valore predefinito), verrà eseguito JavaScript illimitato controllato dall'attaccante nel contesto del dominio che ospita la pagina.
python3 CVE-2024-4367.py "alert(document.domain)"
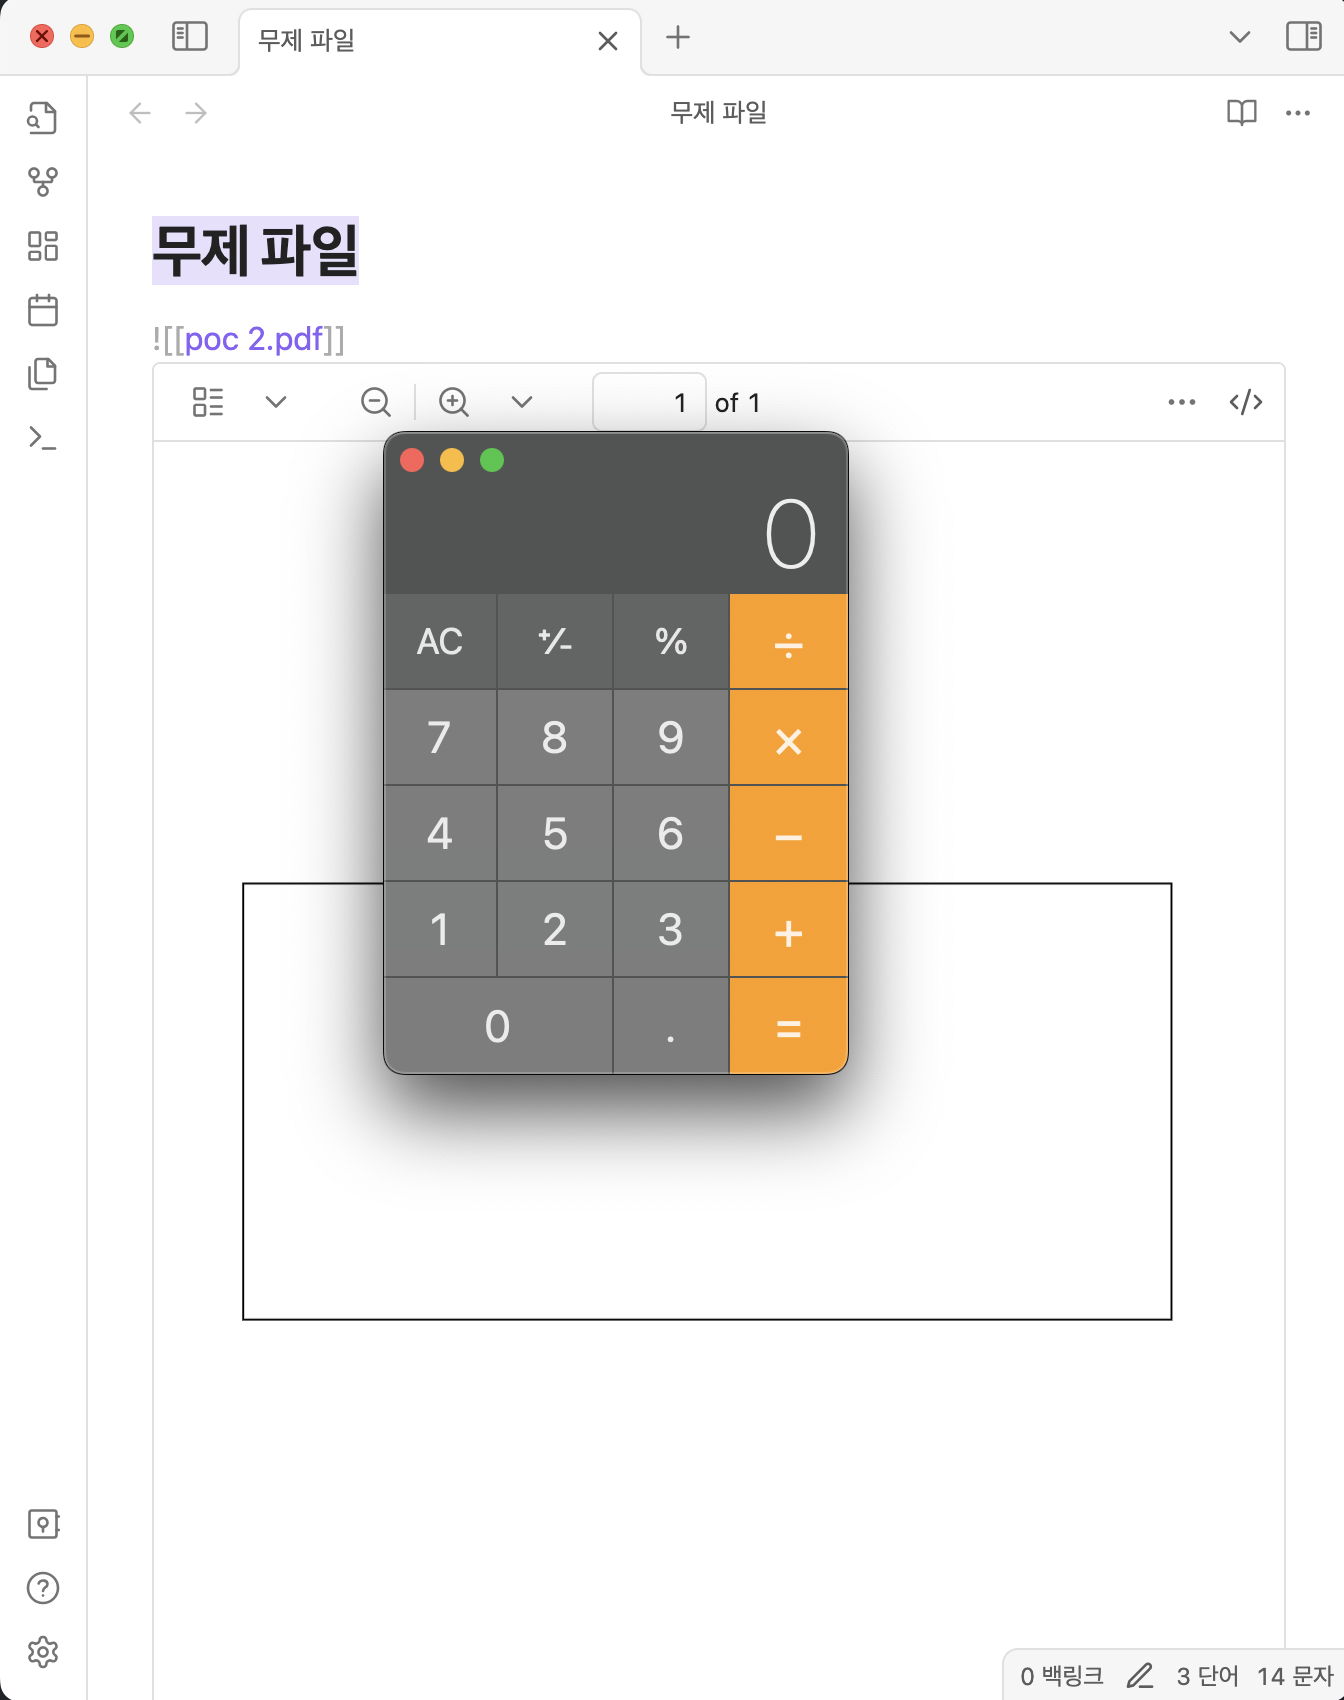
python3 CVE-2024-4367.py "require('child_process').exec('open -a /Applications/Calculator.app');"
Questo bug non è mio, ne ho semplicemente creato una PoC.
