
 #1
Strumenti per creazione payload personalizzati, offuscamento, evasione AV e meccanismi di consegna.
Raccomandato da Kitploit
 azharikun/cve-2018-15133
Strumento di exploit per CVE-2018-15133, una RCE unserialize Laravel, con supporto multiprocessing per la scansione e lo sfruttamento di endpoint…
 jonstratton/selenium-node-takeover-kit
Una raccolta di test selenium che potrebbero agevolare il takeover di un nodo selenium
 ludovicpatho/cve-2022-22965_spring4shell
Un'applicazione Spring MVC o Spring WebFlux in esecuzione su JDK 9+ può essere vulnerabile all'esecuzione remota di codice (RCE) tramite il data…
 c0gnit00/cve-2026-69212
PoC Python, exploit per CVE-2025-69212
 c0gnit00/cve-2026-33937
Python POC, Exploit per Handlebars.js AST Injection RCE, le versioni di Handlebars.js dalla 4.0.0 alla 4.7.8 sono interessate. Punteggio CVSS: 9.8…
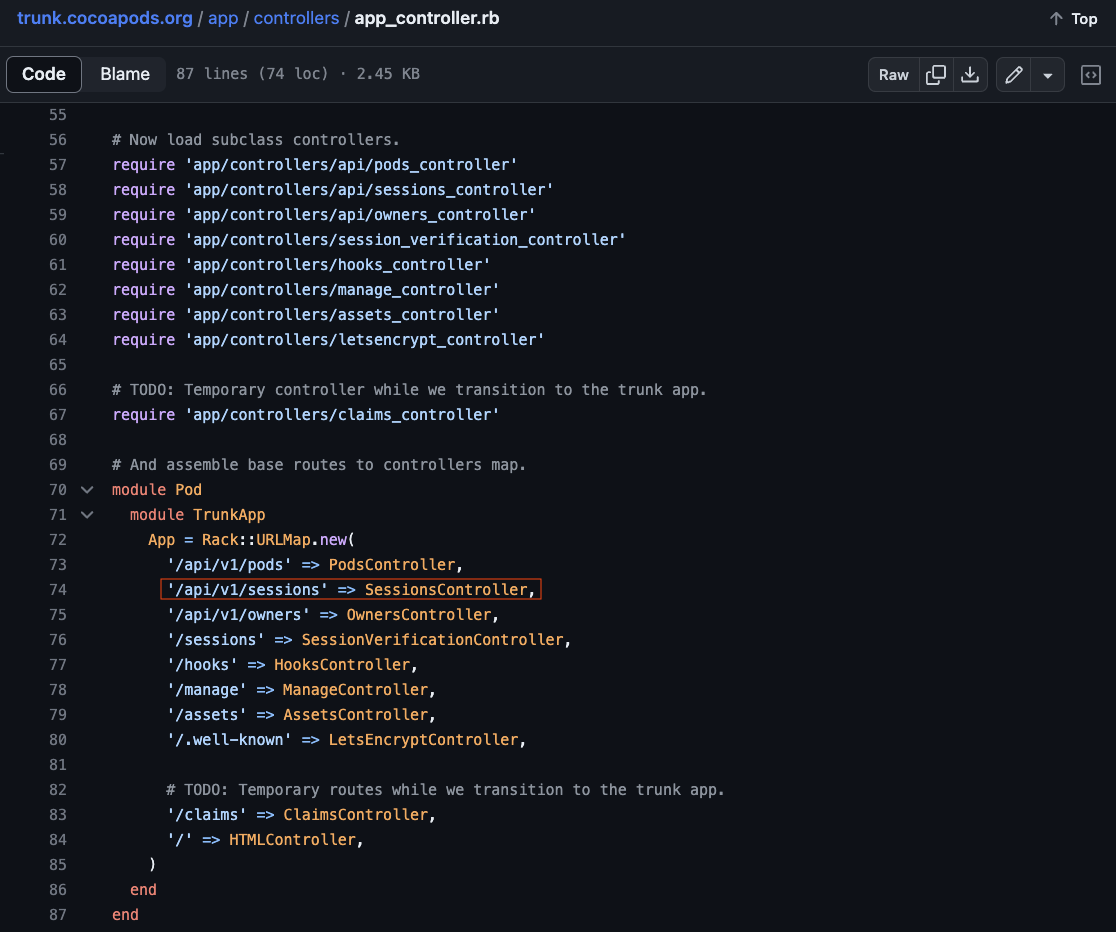 reefspek/cocoapods-rce_cve-2024-38366
Vulnerabilità RCE di CocoaPods CVE-2024-38366
 inertfluid/sk-cve-2026-26030-lab
Lab Docker etico e isolato dalla rete che riproduce CVE-2026-26030 — RCE tramite eval() nel filtro del vector store in-memory di Semantic Kernel…
 ozcanpng/cve-2025-57819-freepbx-rce2root
Catena completa di CVE-2025-57819 PoC per FreePBX 15, 16 e 17: SQLi non autenticato a RCE e acquisizione dei privilegi di root.
 mr7s3d0/cve-2025-67325
Dettaglio su CVE-2025-67325
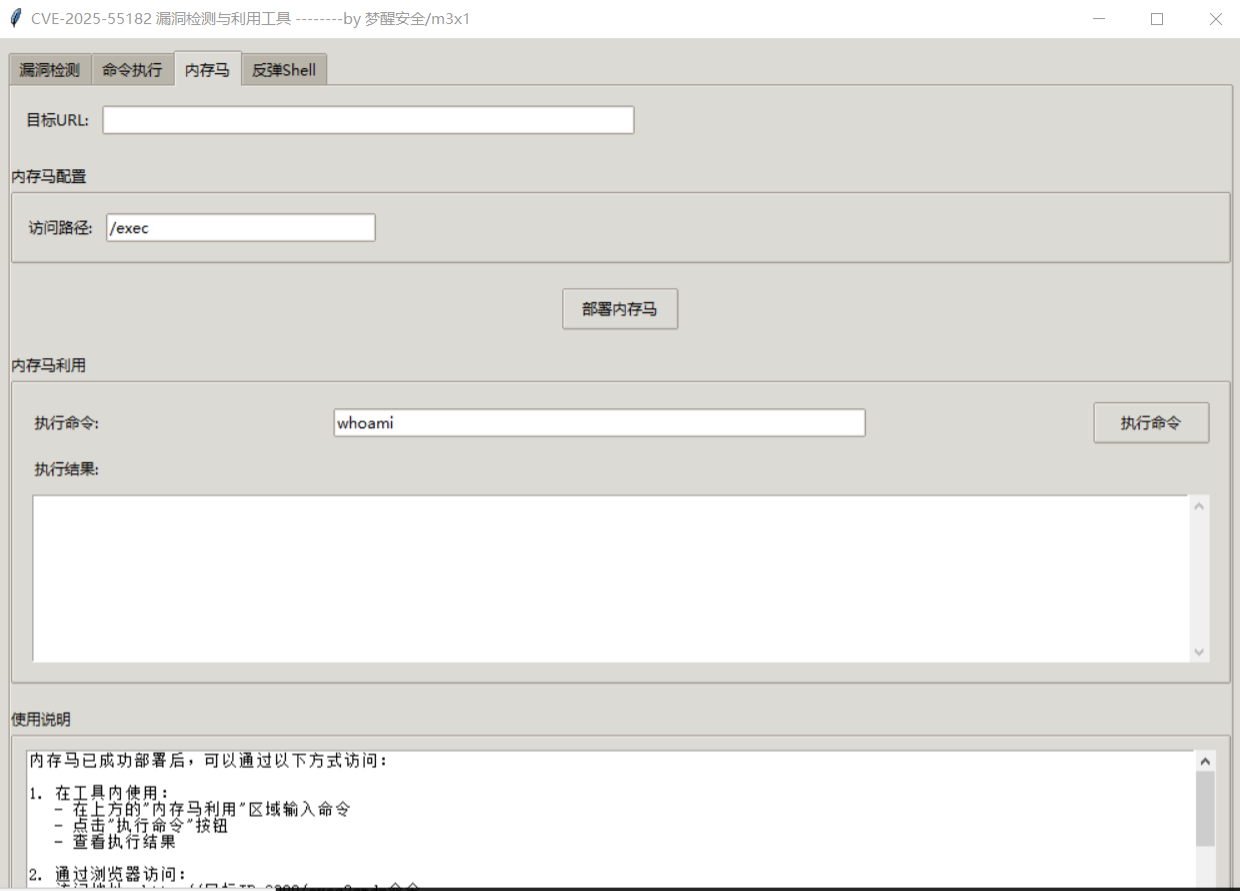 m3ngx1ng/cve-2025-55182-gui
CVE-2025-55182 Strumento di rilevamento e sfruttamento delle vulnerabilità (versione GUI)
 estebanzarate/cve-2025-4517-python-tarfile-filter-data-bypass-poc
Proof-of-concept exploit per CVE-2025-4517, una vulnerabilità di path traversal nella sandbox `filter='data'` del modulo tarfile di Python, che…
 d4op/cve-2023-51764-poc
Proof-of-concept Python 3 per la vulnerabilità di SMTP smuggling CVE-2023-51764, che consente lo spoofing delle email tramite sessioni SMTP…
 trone-ux/cve-2025-22457
PoC CVE-2025-22457
 sadisticnight/poc-cve-2025-62222
Proof-of-concept che dimostra l'esecuzione remota di codice tramite prompt injection in GitHub Copilot Chat, utilizzando un file Python appositamente…
 before-rain/cve-2025-50472
Exploit proof-of-concept per CVE-2025-50472, una vulnerabilità RCE di deserializzazione in ModelFileSystemCache di ms-swift di ModelScope tramite…
 tatosec/cve-2026-33017-langflop
CVE-2026-33017 PoC RCE Langflow
 turtlesec-software/crlf-desyncs
Template Nuclei e risorse di exploit per attacchi desync basati su CRLF
 mlgzackfly/cve-2026-6643
ASUSTOR ADM 5.1.2 vpnupload.cgi Format String e Stack Buffer Overflow RCE (CVE-2026-6643)








