
 #1
Strumenti per creazione payload personalizzati, offuscamento, evasione AV e meccanismi di consegna.
Raccomandato da Kitploit
 xiaohj233/ghostlock-x200-app
vivo X200 App di root con un tocco sul dispositivo (esecuzione nel dominio shell autorizzato da Shizuku, CVE-2026-43499)
 shaheeryasirofficial/smugglemypayload
Genera pagine di HTML smuggling che incorporano e ricostruiscono file lato client tramite JavaScript, con codifica del payload, chunking,…
 javascript-obfuscator/javascript-obfuscator
Offusca il codice JavaScript e Node.js con rinomina delle variabili, crittografia delle stringhe, appiattimento del flusso di controllo e…
 lyravoid/folkpatch
L'accesso root al kernel può essere ottenuto semplicemente applicando una patch alla partizione Boot per il reflashing. Questa soluzione si basa su…
 bc-security/empire
Empire è un framework di post-exploitation ed emulazione avversaria utilizzato per aiutare Red Team e Penetration Tester.
 yaklang/yakit
Piattaforma di penetration testing all-in-one con proxy MITM, web fuzzer, gestore di connessioni inverse e sistema di plugin per test di sicurezza ed…
 bmax121/apatch
Il patching del kernel Android e del sistema Android
 rapid7/metasploit-payloads
Repository unificato per diversi payload del Metasploit Framework
 newazbenalam/root-my-galaxy-payloads
Payload root CVE-2026-43499 specifici per dispositivo e artefatti KernelSU per modelli Samsung Galaxy, con profili firmware, sorgente dell'exploit e…
 snailsploit/claude-red
Libreria curata di 78 moduli SKILL.md di sicurezza offensiva che preparano Claude con metodologia esperta di red team su web, AD, wireless, cloud e…
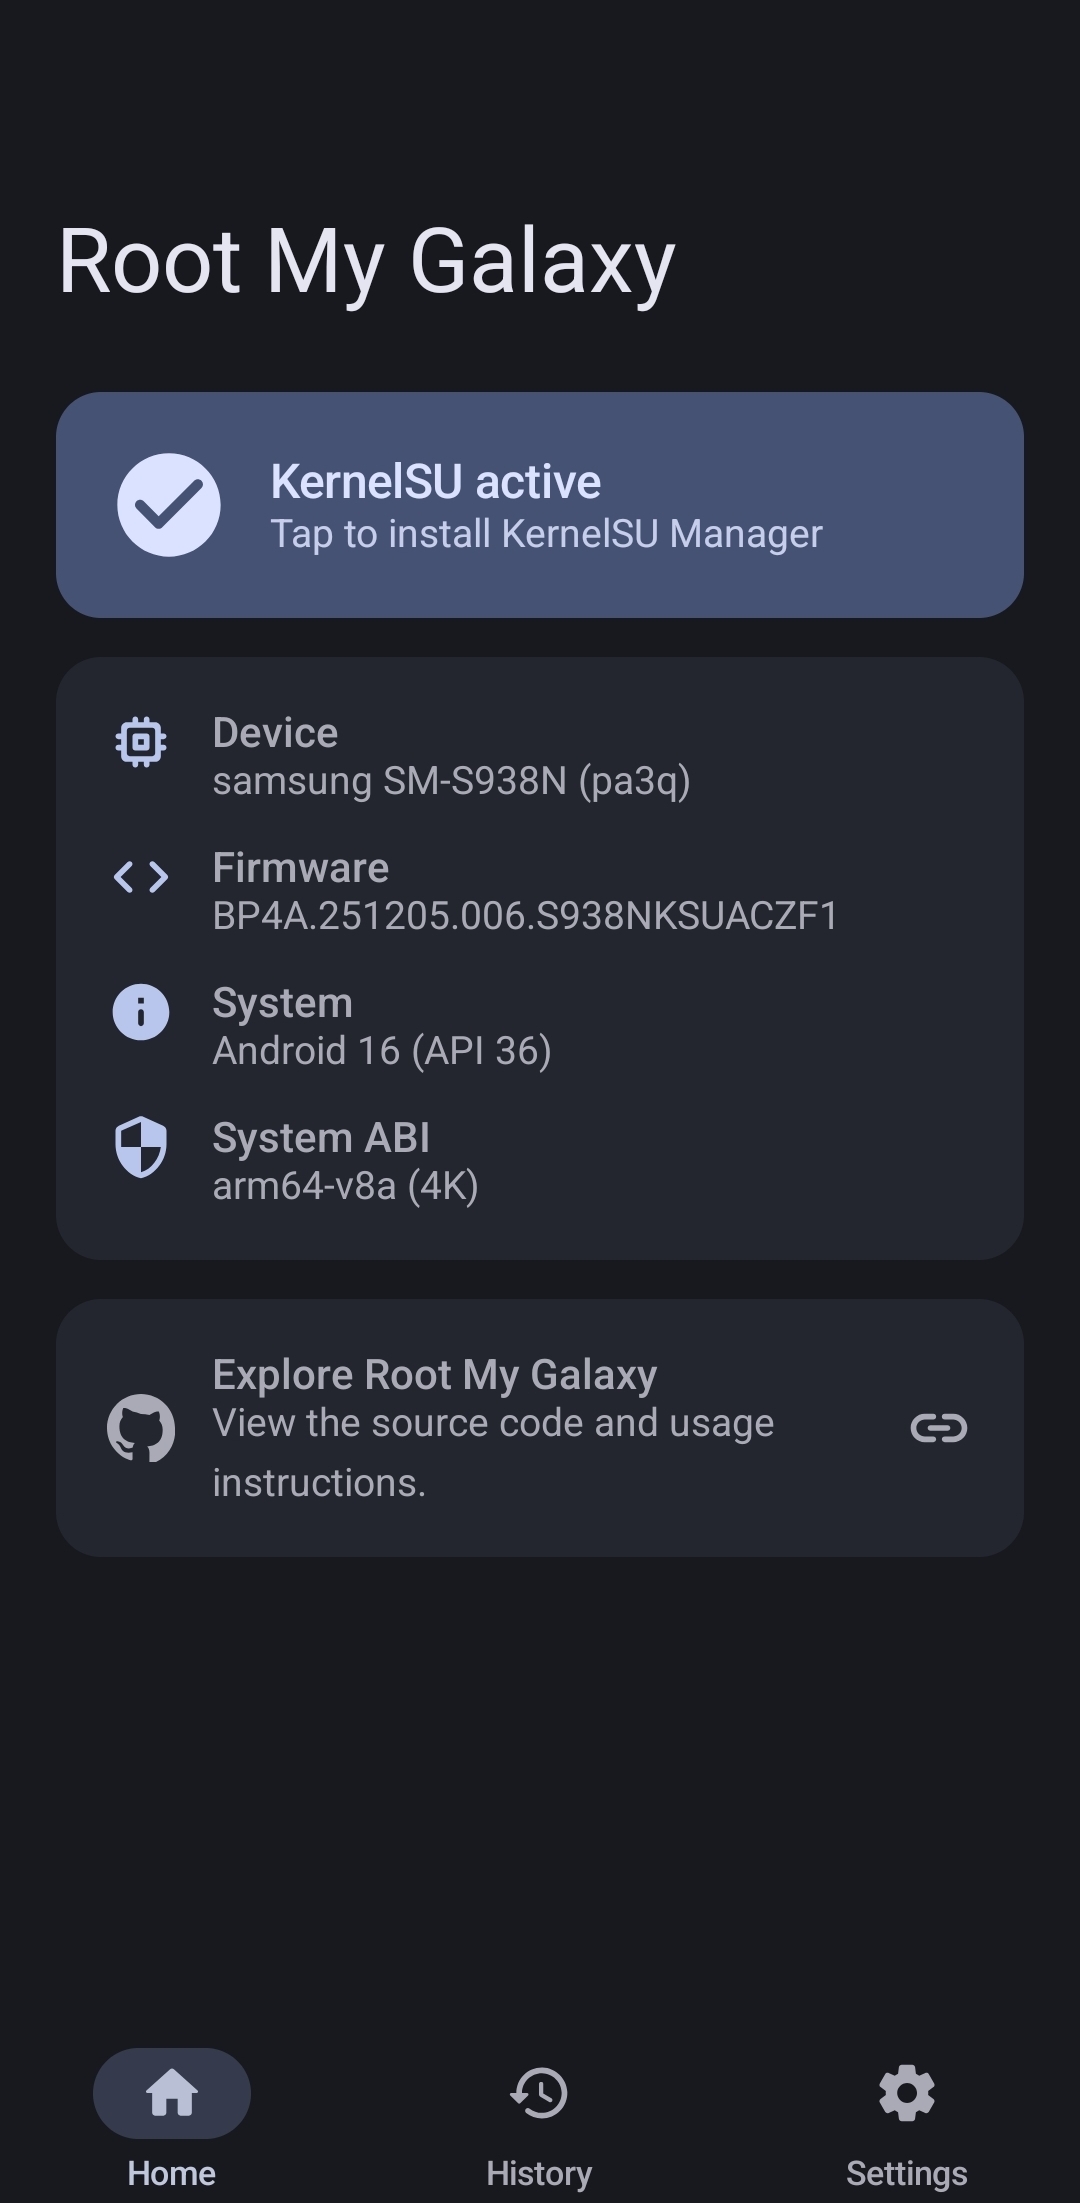 busung-dev/root-my-galaxy
Installatore KSU per firmware Samsung Galaxy supportati con CVE-2026-43499
 brucedevices/firmware
Firmware Predatorio ESP32
 khush-613/cve-2026-44011-poc
Proof-of-concept di exploit in Python per CVE-2026-44011, un RCE autenticato in Craft CMS tramite Yii behavior injection, con acquisizione…
 deadexpl0it/cve-2026-78006-poc
POC per CVE-2026-78006 The Events Calendar <= 6.17.4 - Iniezione di Oggetti PHP non Autenticata con Esecuzione di Codice Remoto
 rapid7/metasploit-framework
Framework di exploitation open-source con sistema modulare di payload, encoder e ausiliari per penetration testing, validazione delle vulnerabilità e…
 zenyxx-xd/rootmyvivo
One-click root per dispositivi vivo/iQOO con bootloader bloccato | CVE-2026-43499 + KernelSU
 jingmatrix/pixel-ksu-root
Ricerca e exploit CVE per aiutare a ottenere i root sui dispositivi Pixel
 google/kernel-research
Toolkit per lo sfruttamento del kernel Linux che fornisce una libreria per la creazione di exploit, generatori di catene ROP e stack pivot, esecutori…







