
 #1
Paper di sicurezza, progetti di ricerca, riferimenti tecnici e materiale riproducibile per analisi difensive o autorizzate.
Raccomandato da Kitploit
 mr-alperen/cve-2025-32463
Exploit proof-of-concept per CVE-2025-32463, un'escalation dei privilegi locale in sudo 1.9.14-1.9.17 tramite errata configurazione di chroot e…
 userr404/cve-2025-52399-sqli-institute-of-current-students
Exploit proof-of-concept per CVE-2025-52399, che dimostra l'iniezione SQL nell'endpoint loginlinkfaculty di Institute-of-Current-Students,…
 tharana/exploiting-a-linux-kernel-vulnerability
Vulnerabilità di root locale- CVE-2019-13272 / Vulnerabilità di bypass della sicurezza – CVE-2019-14287
 satheesh575555/linux-4.19.72_cve-2022-36946
Albero dei sorgenti del kernel Linux modificato per riprodurre e analizzare CVE-2022-36946, una vulnerabilità del kernel, a scopo educativo e di…
 0xblackash/cve-2014-6271
CVE-2014-6271
 xrazymee/ragsieve
Rilevamento di avvelenamento della conoscenza tramite contrasto locale auto-referenziato nella generazione aumentata da recupero
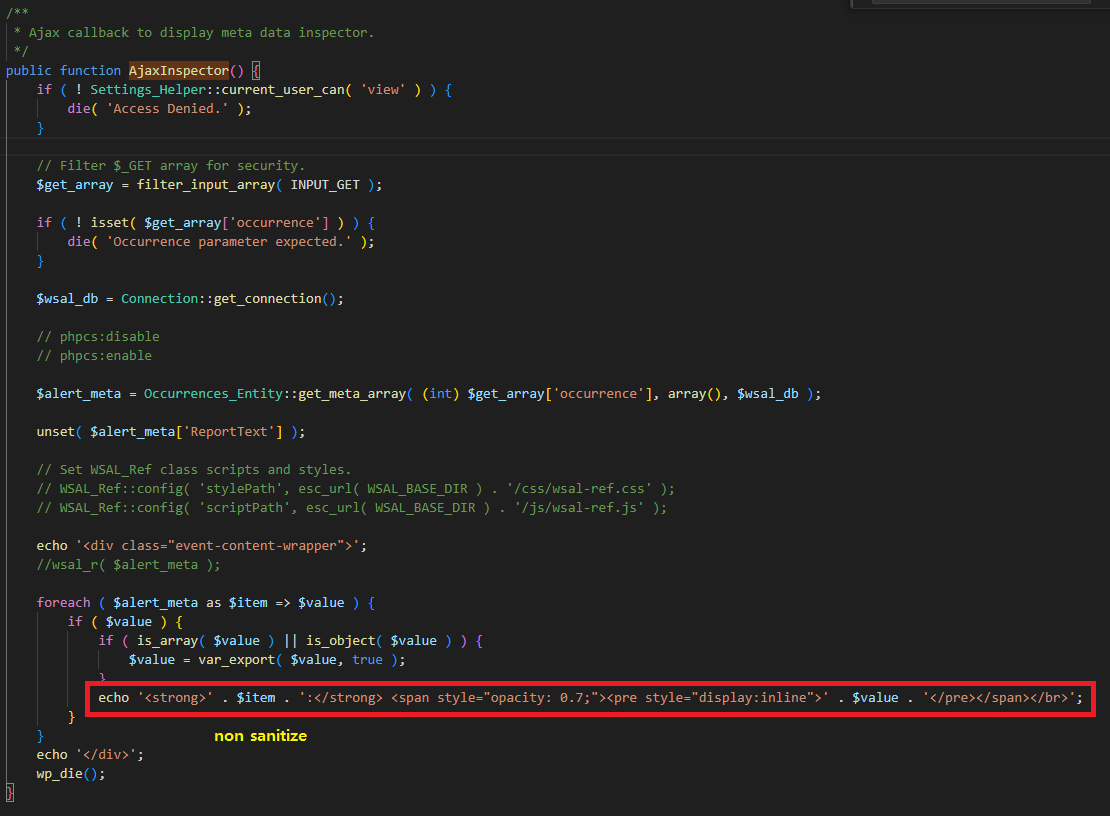 skrkcb2/cve-2025-0924-different
Analisi tecnica di CVE-2025-0924, una vulnerabilità XSS memorizzata nel plugin WP Activity Log per WordPress. Include analisi della causa principale,…
 psycho-prince/cve-2025-56513-nicehash-update-chain-compromise
Ricerca su una vulnerabilità critica della supply chain nel meccanismo di aggiornamento di NiceHash QuickMiner (CVE-2025-56513). Include analisi…
 simoesctt/ctt-heartbleed-temporal-resonance-memory-leak-exploit-heartbleed-cve-2014-0160
Heartbleed (CVE-2014-0160) è stato devastante perché ha esposto memoria adiacente. CTT-Heartbleed va oltre: utilizza la risonanza temporale a 33…
 ahmetsabrimert/apache-couchdb-cve-2022-24706-rce-exploits-blog-post-
Ho scritto un post sul blog sugli exploit RCE di Apache CouchDB CVE-2022-24706
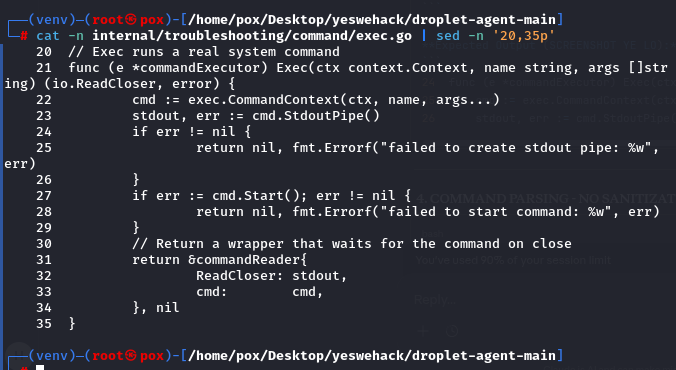 poxsky/cve-2026-24516-digitalocean-rce.
Analisi tecnica e PoC per CVE-2026-24516: esecuzione di codice in modalità remota come root non autenticata in DigitalOcean Droplet Agent (CVSS 10.0).
 0xblackash/cve-2025-32463
CVE-2025-32463
 mrk336/azure-networking-privilege-escalation-exploit-cve-2025-54914
CVE-2025-54914 espone una falla critica in Azure Networking che consente agli attaccanti di elevare i privilegi e controllare il routing tra le…
 afine-com/cve-2022-36432
Cross-site Scripting (XSS) nella funzionalità Preview in Amasty Blog Pro per Magento 2
 useaitechdad/openclaw-technical-analysis
Questa ricerca tecnica e revisione è a fini educativi su codice pubblico e costituisce Fair Dealing ai sensi del Copyright Act (Canada).
 rootdirective-sec/cve-2026-33017-lab
Laboratorio riproducibile per CVE-2026-33017, una RCE non autenticata in Langflow. Include un servizio vulnerabile containerizzato con Docker e un…
 lukasz-rybak/cve-2026-22692
CVE-2026-22692 - Bypass critico della sandbox di Twig tramite collect()->mapInto() che consente RCE/LFI/XXE in October CMS
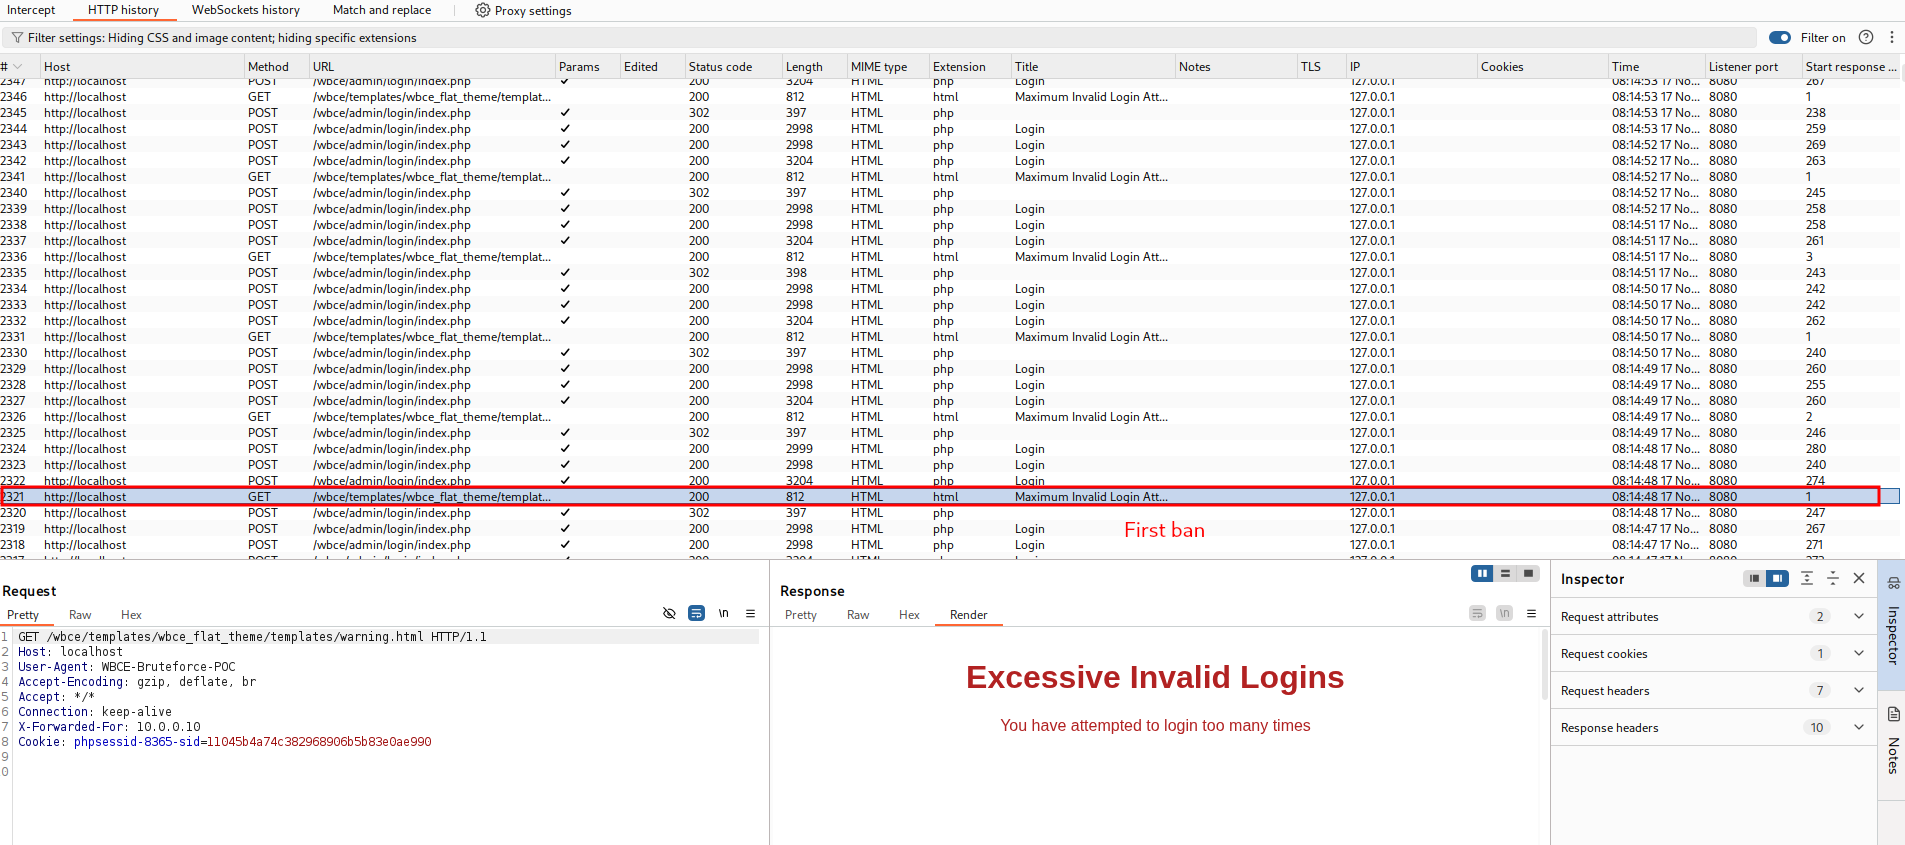 lukasz-rybak/cve-2025-66204
Proof-of-concept per CVE-2025-66204: bypass della protezione brute-force in WBCE CMS tramite header X-Forwarded-For falsificato, con script di…








