
 #1
Paper di sicurezza, progetti di ricerca, riferimenti tecnici e materiale riproducibile per analisi difensive o autorizzate.
Raccomandato da Kitploit
 joakimbulow/cve-2026-48962
CVE-2026-48962 - IO::Compress - Esecuzione di codice
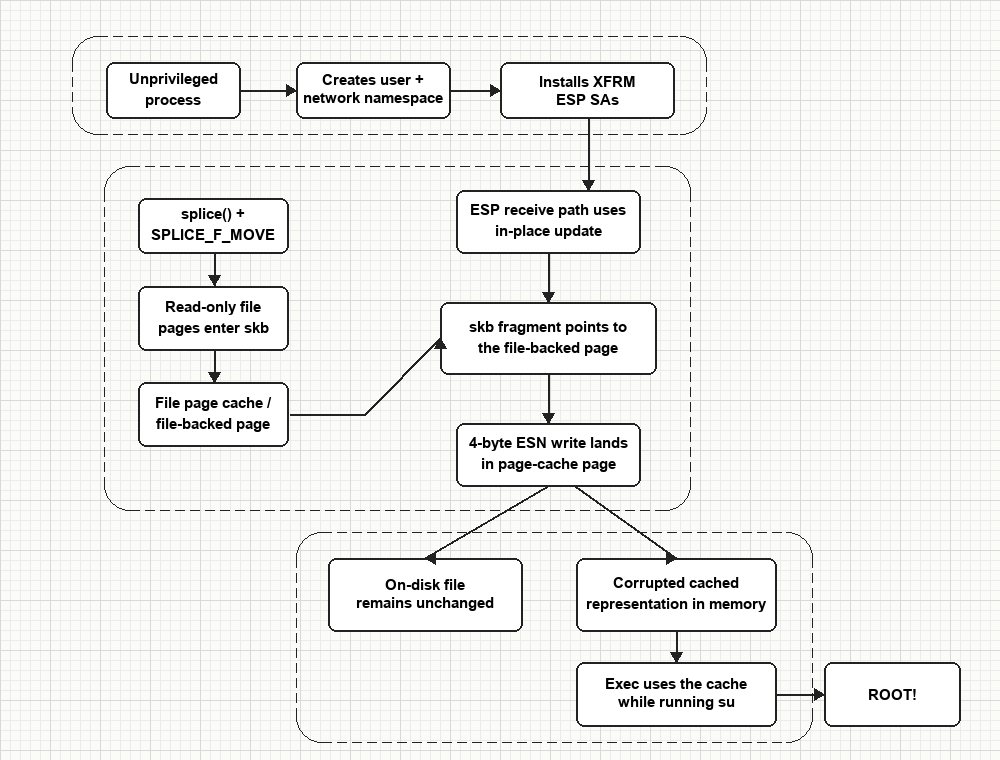 chernstepanov/dirtyfrag-for-dummies
Analisi tecnica e PoC ripulita per CVE-2026-43284 (Dirty Frag), una vulnerabilità del kernel Linux xfrm-ESP che consente la corruzione della cache…
 syntaxsaiyan/cve-2026-36851
Walkthrough e PoC della vulnerabilità di attraversamento del percorso file (CVE-2026-36851) per UnPoller 2.33.0
 0xmrma/cve-2026-46558
Il sottosistema asset V2 di Plane si fidava degli slug degli spazi di lavoro e degli UUID degli asset senza applicare i giusti controlli di…
 mein-0/cve-2025-7771
Exploit proof-of-concept per CVE-2025-7771, una vulnerabilità del driver kernel Windows in ThrottleStop.sys che consente lettura/scrittura arbitraria…
 artur-augustyniak/class_struggle
Rilevamento di anomalie basato su autoencoder per identificare domini di phishing utilizzando i dati della lista di avvisi di CERT Polska, con…
 luisbuilds-data/cve-2024-1086-writeup
Analisi della causa principale ed exploit proof-of-concept per CVE-2024-1086, una vulnerabilità double-free nel netfilter del kernel Linux…
 born0monday/teamspeak3-vulnerabilities
Proof-of-concept exploit per CVE-2026-4390, CVE-2026-4391 e CVE-2026-4392 nel server TeamSpeak 3 (3.13.7).
 tfawnies/cve-2026-31431
Proof-of-concept exploit per CVE-2026-31431, una vulnerabilità del kernel Linux che interessa più distribuzioni, con versioni testate e un'analisi…
 seqra/cve-2026-58138
Kit di riproduzione per CVE-2026-58138, una RCE non autenticata in Conductor. Include regole di analisi statica OpenTaint, test isolati, risultati…
 hunt-benito/llama-factory-webui-rce-cve-2026-58116-trust-remote-code-model-path-injection
Exploit proof-of-concept per CVE-2026-58116 che dimostra l'esecuzione remota di codice nella WebUI di LLaMA-Factory tramite iniezione del percorso…
 heshamash/cve-2026-11417-aws-cdk-rce
Analisi tecnica e prova di concetto (PoC) per CVE-2026-11417: iniezione di comandi di sistema / esecuzione di codice remoto (RCE) in NodejsFunction…
 0xmrma/cve-2026-34207
Il filtro SSRF controllava il testo dell'hostname, ma la destinazione effettiva veniva decisa successivamente dal DNS. Questo gap permetteva agli URL…
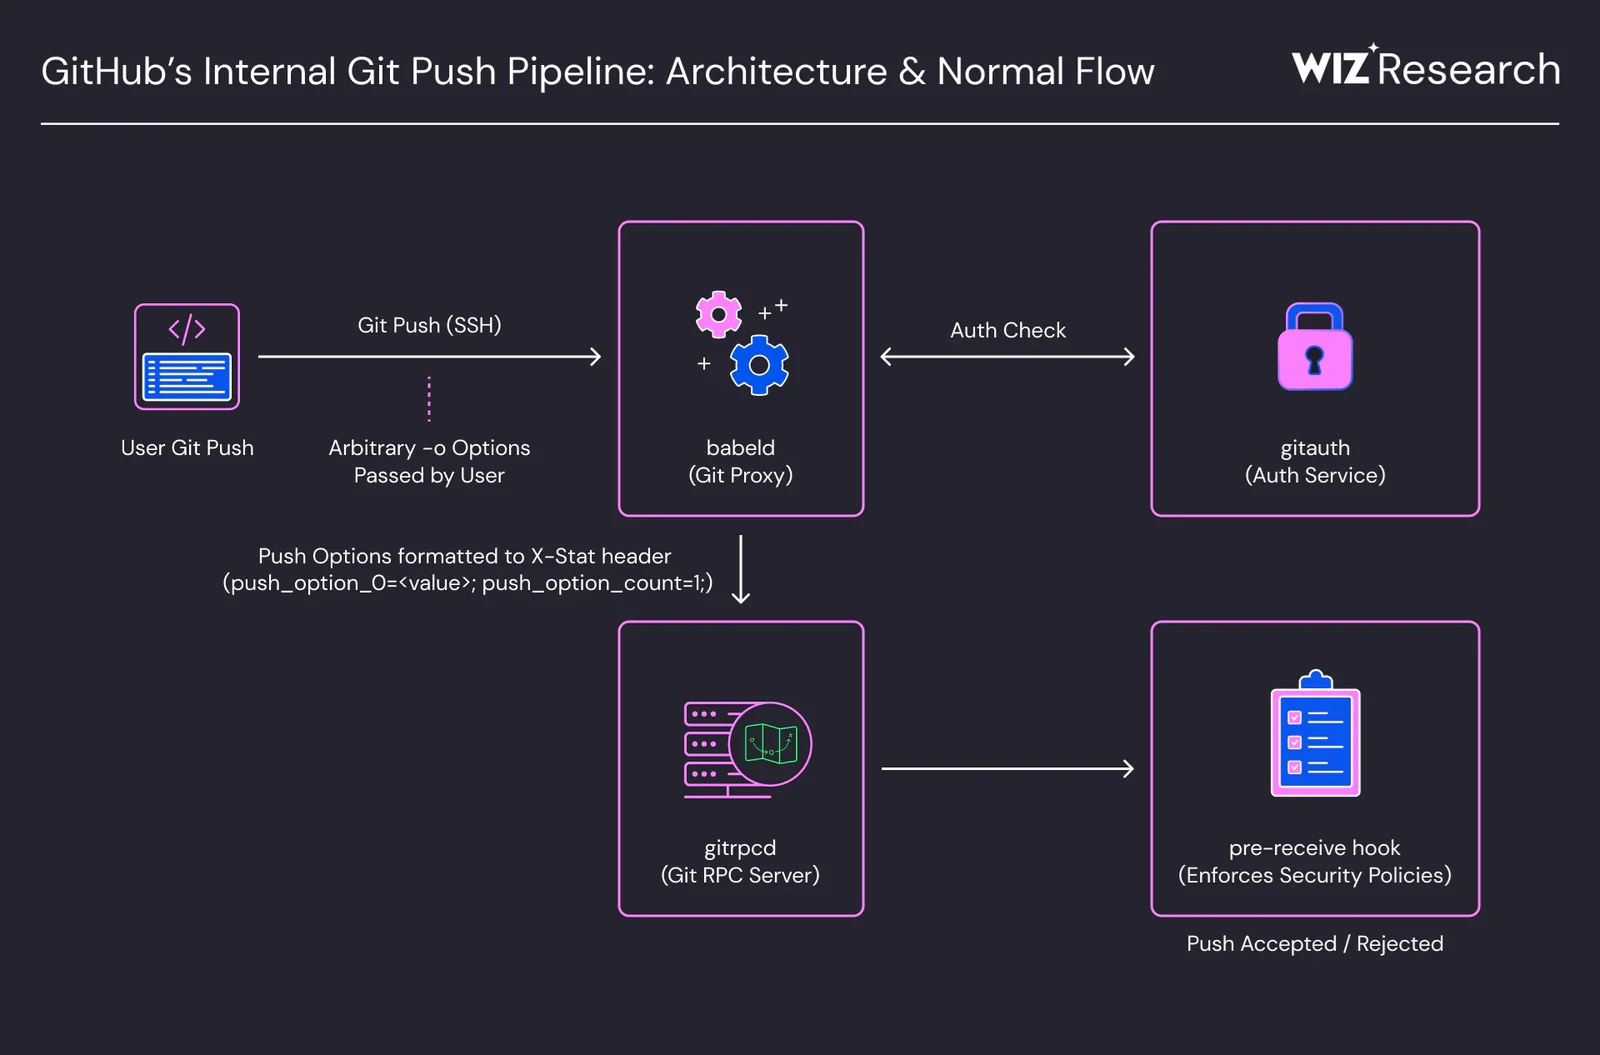 5kr1pt/cve-2026-3854
Analisi tecnica di CVE-2026-3854, una RCE su GitHub tramite header injection in git push, che spiega la vulnerabilità, la tecnica di sfruttamento e…
 rivaedoardo62-boop/cve-2024-23897-jenkins-poc
Riproduzione e analisi Docker autonome di CVE-2024-23897, la lettura arbitraria di file della CLI di Jenkins tramite l'espansione degli argomenti con…
 kaleth4/cve-2026-55200
Analisi tecnica e proof-of-concept per CVE-2026-55200, un overflow critico del buffer basato su heap in libssh2 che consente RCE pre-autenticazione.…
 0xmrma/cve-2026-45806
L'importazione remota di immagini di Penpot ha permesso a un editor di file autenticato di trasformare una normale funzionalità pratica dei media in…
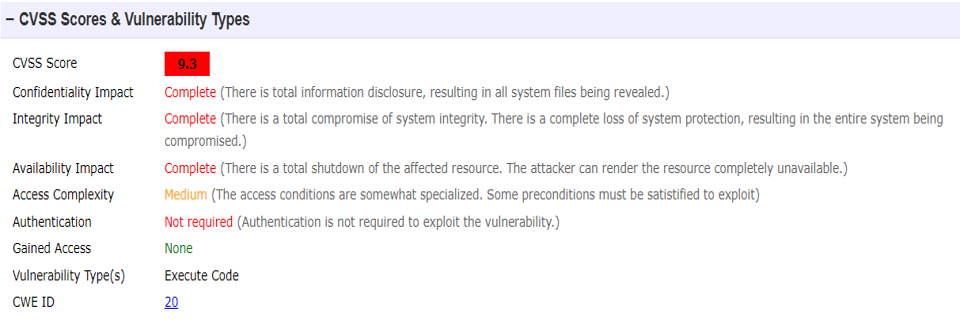 sreeram281997/cve-2022-21668-pipenv-rce-vulnerability
Analisi dettagliata di CVE-2022-21668, una vulnerabilità critica di RCE nel parsing di requirements.txt di Pipenv, inclusi codice del bug, meccaniche…








