
 #1
Paper di sicurezza, progetti di ricerca, riferimenti tecnici e materiale riproducibile per analisi difensive o autorizzate.
Raccomandato da Kitploit
 eynaexp/copy-fail-cve-2026-31431-modernized
Proof-of-concept exploit per CVE-2026-31431, modernizzato dall'exploit originale Copy Fail PE. Dimostra la vulnerabilità a scopo educativo.
 squeeze440/linux-entra-sso-poc
PoC — errore di validazione dell'origine che consente l'esfiltrazione del cookie SSO PRT di Entra ID in linux-entra-sso (GHSA-g9vc-5j77-f2cm,…
 squeeze440/code-graph-rag-poc
PoC — symlink following per lettura/scrittura arbitraria di file al di fuori della root del progetto in code-graph-rag (GHSA-85gg-2gfq-q95m,…
 oscerd/cve-2026-63621
Replicatori proof-of-concept per l'iniezione di header CloudEvent strutturati in Apache Camel camel-knative (CVE-2026-63621), che dimostrano…
 vinukalana/dirtypipe-cve-2022-0847
Questo repository è sviluppato per analizzare e comprendere l'exploit DirtyPipe CVE-2022-0847
 mrk336/breaking-the-update-chain-inside-cve-2025-59287-and-the-wsus-rce-threat
Analisi tecnica e proof-of-concept per CVE-2025-59287, una RCE critica in Windows Server Update Services tramite deserializzazione non sicura,…
 01luyicheng/cve-2026-99999-exploit
PoC funzionante per CVE-2026-99999 — vera evasione dalla VM per il bug csum_start del kernel Linux (CVSS 9.3). Perdita di heap da Guest a Host. Vedi…
 bombobombone/cve-2026-73312
Proof-of-concept e descrizione tecnica per CVE-2026-73312, una vulnerabilità di replay del token di aggiornamento OAuth2 in XenForo precedente alla…
 oscerd/cve-2026-71300
Riproduttore proof-of-concept per l'iniezione nell'header di dispatch di Apache Camel camel-atmosphere-websocket (CVE-2026-71300), che dimostra come…
 oscerd/cve-2026-46590
Reproducer per CVE-2026-46590: deserializzazione non sicura del ciclo di vita delle chiavi in Apache Camel camel-pqc (migrazione legacy dei file .key…
 romain-deperne/cve-2026-34975
Proof-of-concept e analisi tecnica dell'iniezione di header email CRLF nella costruzione MIME raw di Plunk, che dimostra l'iniezione Bcc e altri…
 amnsecurity/litellm-command-injection-security-assessment
Report professionale di valutazione delle vulnerabilità per il rischio di command injection in LiteLLM, comprendente sommario esecutivo, impatto…
 itssixtyn3in/cve-2023-42222
Proof-of-concept exploit per CVE-2023-42222 in WebCatalog, che dimostra l'esecuzione arbitraria di URL tramite `shell.openExternal` di Electron per…
 vudangducminh/cve-2022-0847
Proof-of-concept di exploit per CVE-2022-0847 (Dirty Pipe), una race condition del kernel Linux che consente scritture non privilegiate su file di…
 squeeze440/terrapod-poc
PoC — autorizzazione mancante sull'archivio platform-wide delle trust-anchor GPG in Terrapod (GHSA-6qrc-597p-mrp9, CVE-2026-87006, CVSS 6.5).
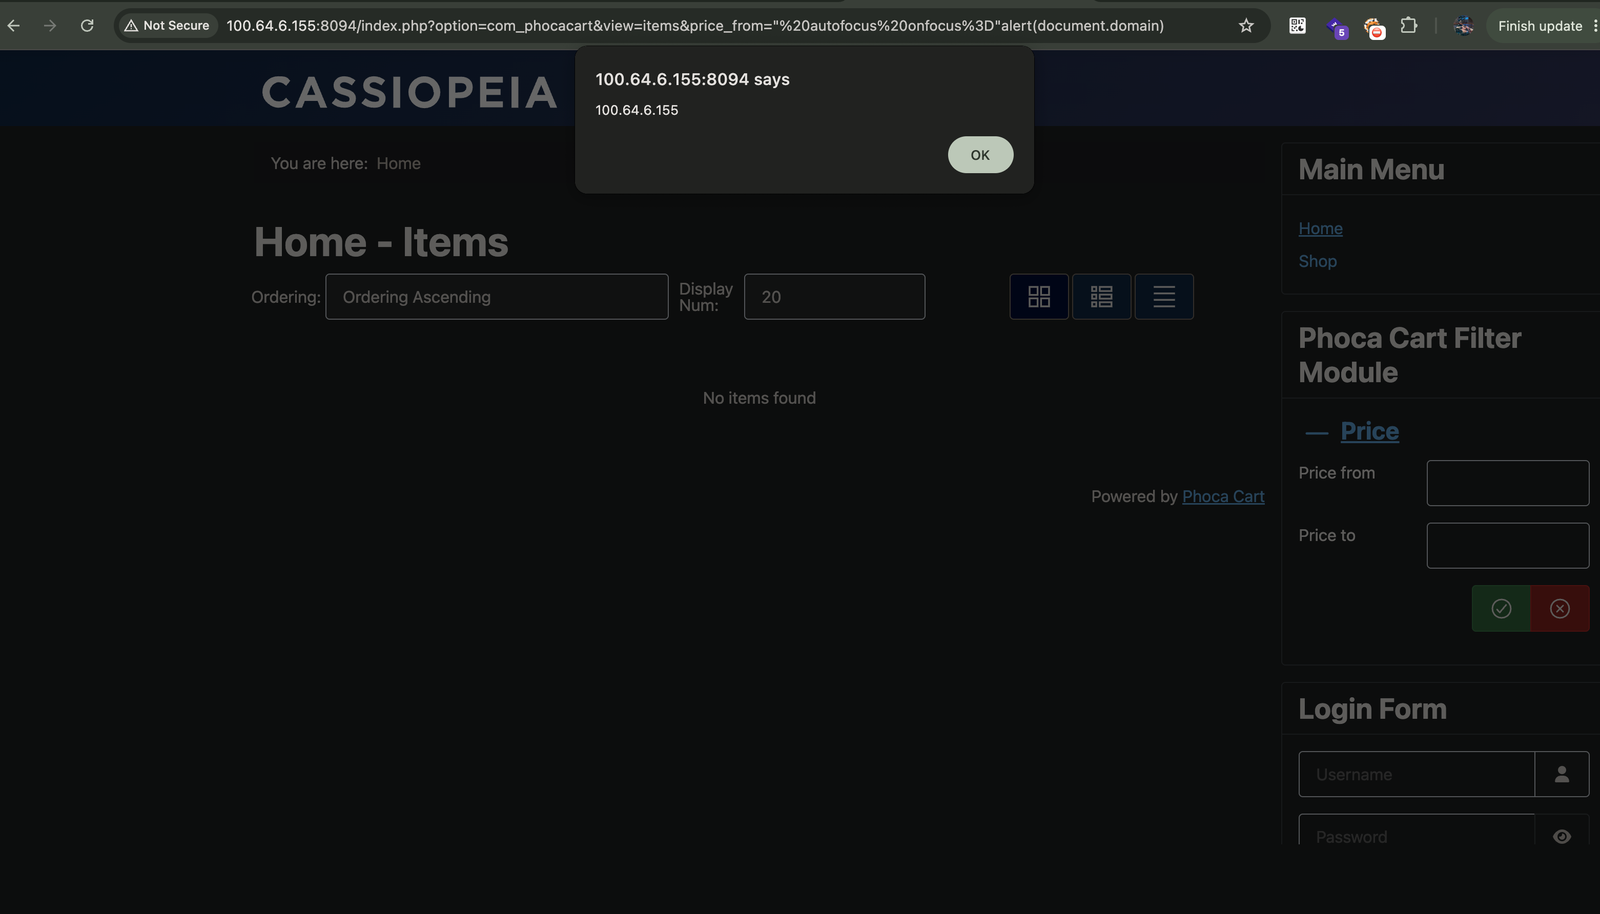 toanln-cov/cve-2026-76565
XSS riflesso tramite i parametri del filtro price_from & price_to in PhocaCart
 oscerd/cve-2026-46584
Riproduttore per CVE-2026-46584: iniezione di intestazioni mail.smtp.* in Apache Camel camel-mail che consente il furto di credenziali tramite…
 atsukisato/pgm-attack
Ricerca di codice per attacchi di poisoning sul PGM-index, che dimostra come creare dati avversari per degradare le prestazioni degli indici appresi.








