#1
Paper di sicurezza, progetti di ricerca, riferimenti tecnici e materiale riproducibile per analisi difensive o autorizzate.
Raccomandato da Kitploit

 egorrsp/cve-2020-15368-asrdrv103-research
Ricerca di reverse engineering di ASRock AsrDrv103.sys (CVE-2020-15368), che copre l'interfaccia del driver, il protocollo di richiesta cifrato e le…
 secprbench/secprbench
Benchmark di 265 modifiche reali al codice che introducono vulnerabilità in nove progetti C, C++ e Rust, con attività di revisione abbinate, sandbox…
 4rdr/proofs
Raccolta di risultati CVE, riferimenti proof-of-concept e note di ricerca sulle vulnerabilità, incluse voci ExploitDB e avvisi di sicurezza con…
 n0n4m3x41/cve-2026-22738-poc
Proof-of-concept exploit per CVE-2026-22738, una critica iniezione SpEL con RCE in Spring AI SimpleVectorStore, che dimostra l'esecuzione non…
 patois/winmagic_sd
Documentazione tecnica e PoC Exploit per CVE-2020-11519 e CVE-2020-11520
 neurosaki987/qvm-tool
Toolkit di analisi statica e recupero della struttura per immagini PE protette da ACE .qvm0
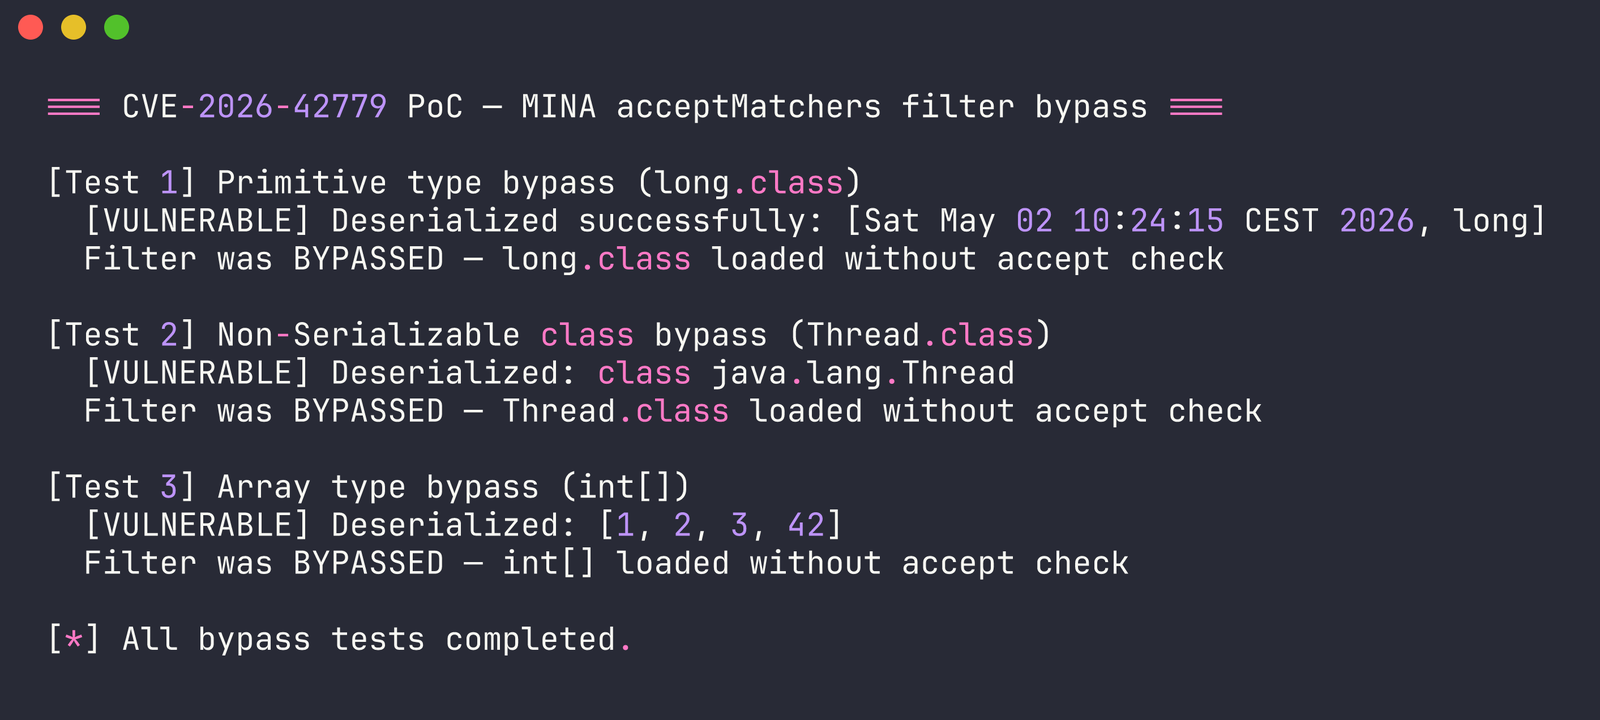 dinosn/cve-2026-42779
Proof-of-concept che dimostra un bypass del filtro di deserializzazione in Apache MINA che porta all'esecuzione remota di codice, con analisi…
 stair-lab/certified-unlearning-neural-networks-icml-2025
Codice per l'articolo Certified Unlearning for Neural Networks, ICML 2025
 lzty/cve-2026-94129
Implementazione proof-of-concept per CVE-2026-94129, fornita a scopo di studio e ricerca.
 badkeys/debianopenssl
Chiavi private vulnerabili al bug OpenSSL di Debian (CVE-2008-0166)
 webraybtl/cve-2023-27363
福昕Foxit PDF远程代码执行漏洞CVE-2023-27363 Analisi e riproduzione
 wangs-official/opace6-cve-2026-64560
Strumento root temporaneo per OnePlus Ace 6 che sfrutta la use-after-free del timer CPU POSIX del kernel Linux CVE-2026-64560 per ottenere i…
 nccgroup/setcookieanalysisinbrowsers
Analisi di SetCookie nei risultati della ricerca del browser
 werew/qsynth-artifacts
Benchmark dataset e artefatti di sintesi per QSynth, contenenti funzioni C offuscate con Tigress, binari x86_64, tracce di esecuzione, ground truth e…
 decalage2/detect_cve-2026-86950
Uno strumento Python per rilevare file PDF che sfruttano CVE-2026-86950
 erberkan/cve-2026-42536-poc
Vulnerabilità di Heap-based Buffer Overflow in Apache HTTP Server con mod_xml2enc, xml2StartParse e contenuti non attendibili
 azqzazq1/lid
LID — Linux Integrity Drift: bypass di AppArmor tramite riscrittura dei pathname via eBPF. Manipolazione degli argomenti delle syscall pre-LSM con…