
 #1
Paper di sicurezza, progetti di ricerca, riferimenti tecnici e materiale riproducibile per analisi difensive o autorizzate.
Raccomandato da Kitploit

 munshi007/aura-state
Framework Python per costruire flussi di lavoro LLM come macchine a stati con verifica formale tramite dimostrazione di teoremi Z3, model checking…
 ethiack/cve-2023-29007
Exploit proof-of-concept per CVE-2023-29007, una vulnerabilità di iniezione arbitraria della configurazione di Git. Dimostra lo sfruttamento tramite…
 knight0x07/winrar-code-execution-vulnerability-cve-2023-38831
Analisi didattica della vulnerabilità di esecuzione di codice in WinRAR CVE-2023-38831, che copre i meccanismi di sfruttamento e le strategie di…
 divagr18/gpu-instance-fingerprint
Impronta digitale della GPU esatta su cui stai eseguendo, anche tra GPU identiche, basata sull'ordine in cui arrivano le sue addizioni atomiche.…
 bitdefender/swapgs-attack-poc
Questo repository contiene i sorgenti e la documentazione per il PoC dell'attacco SWAPGS (CVE-2019-1125).
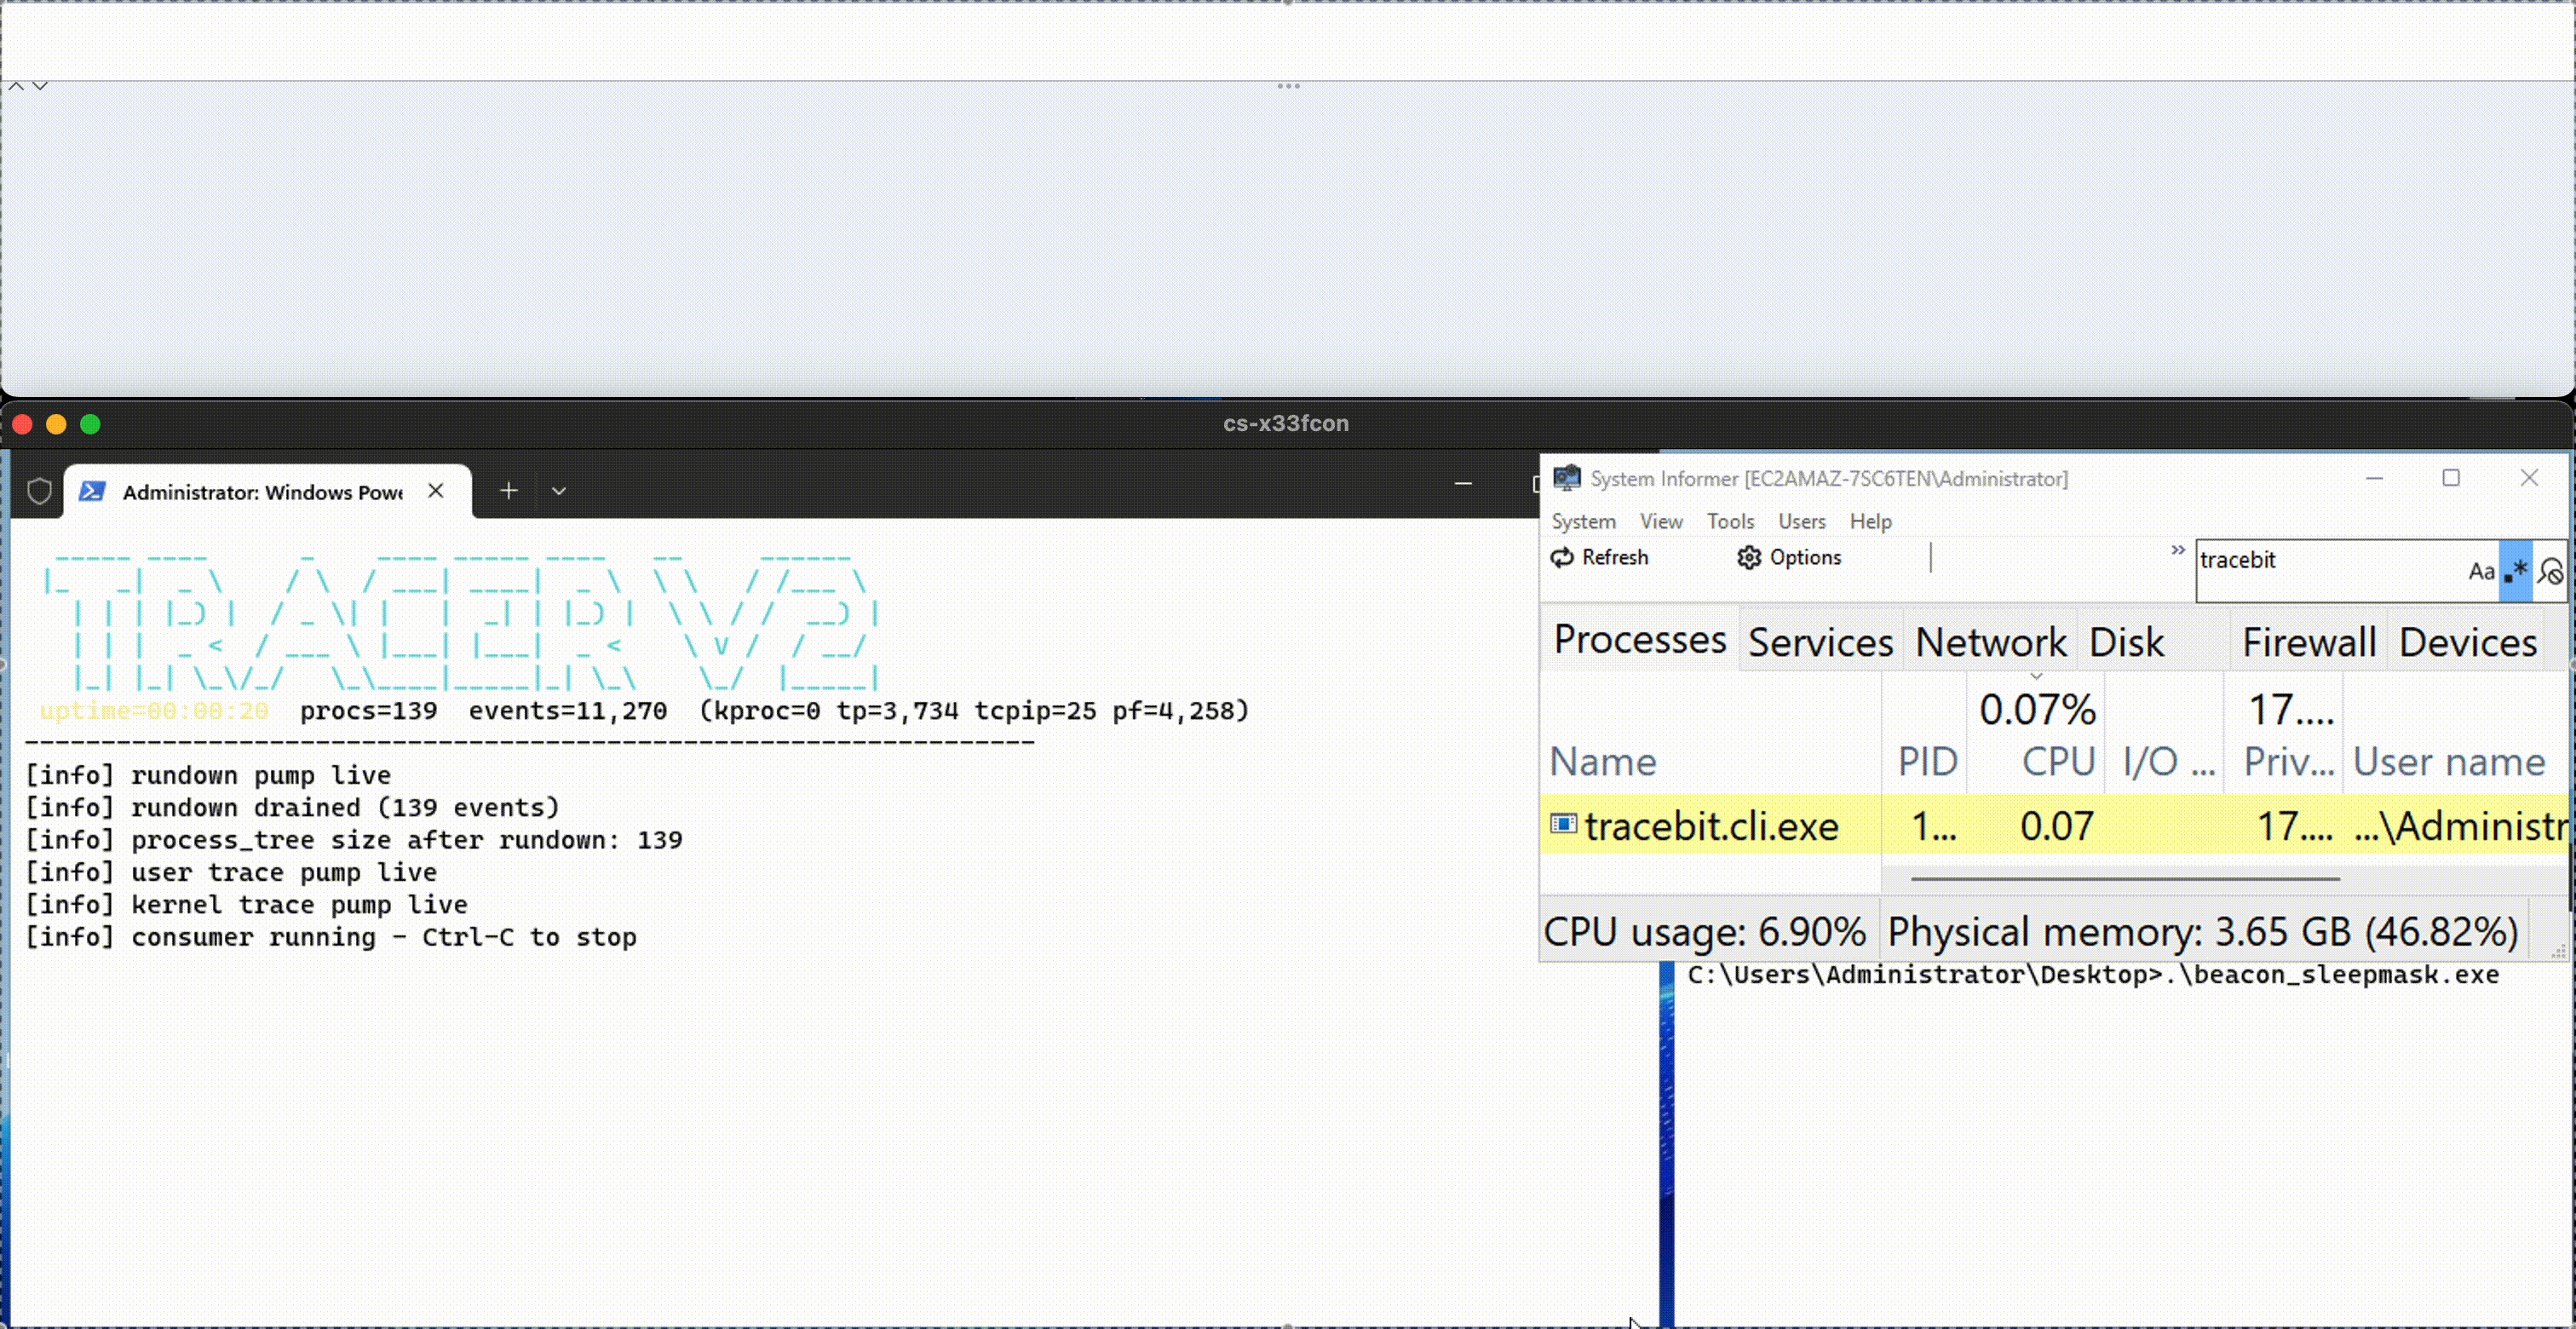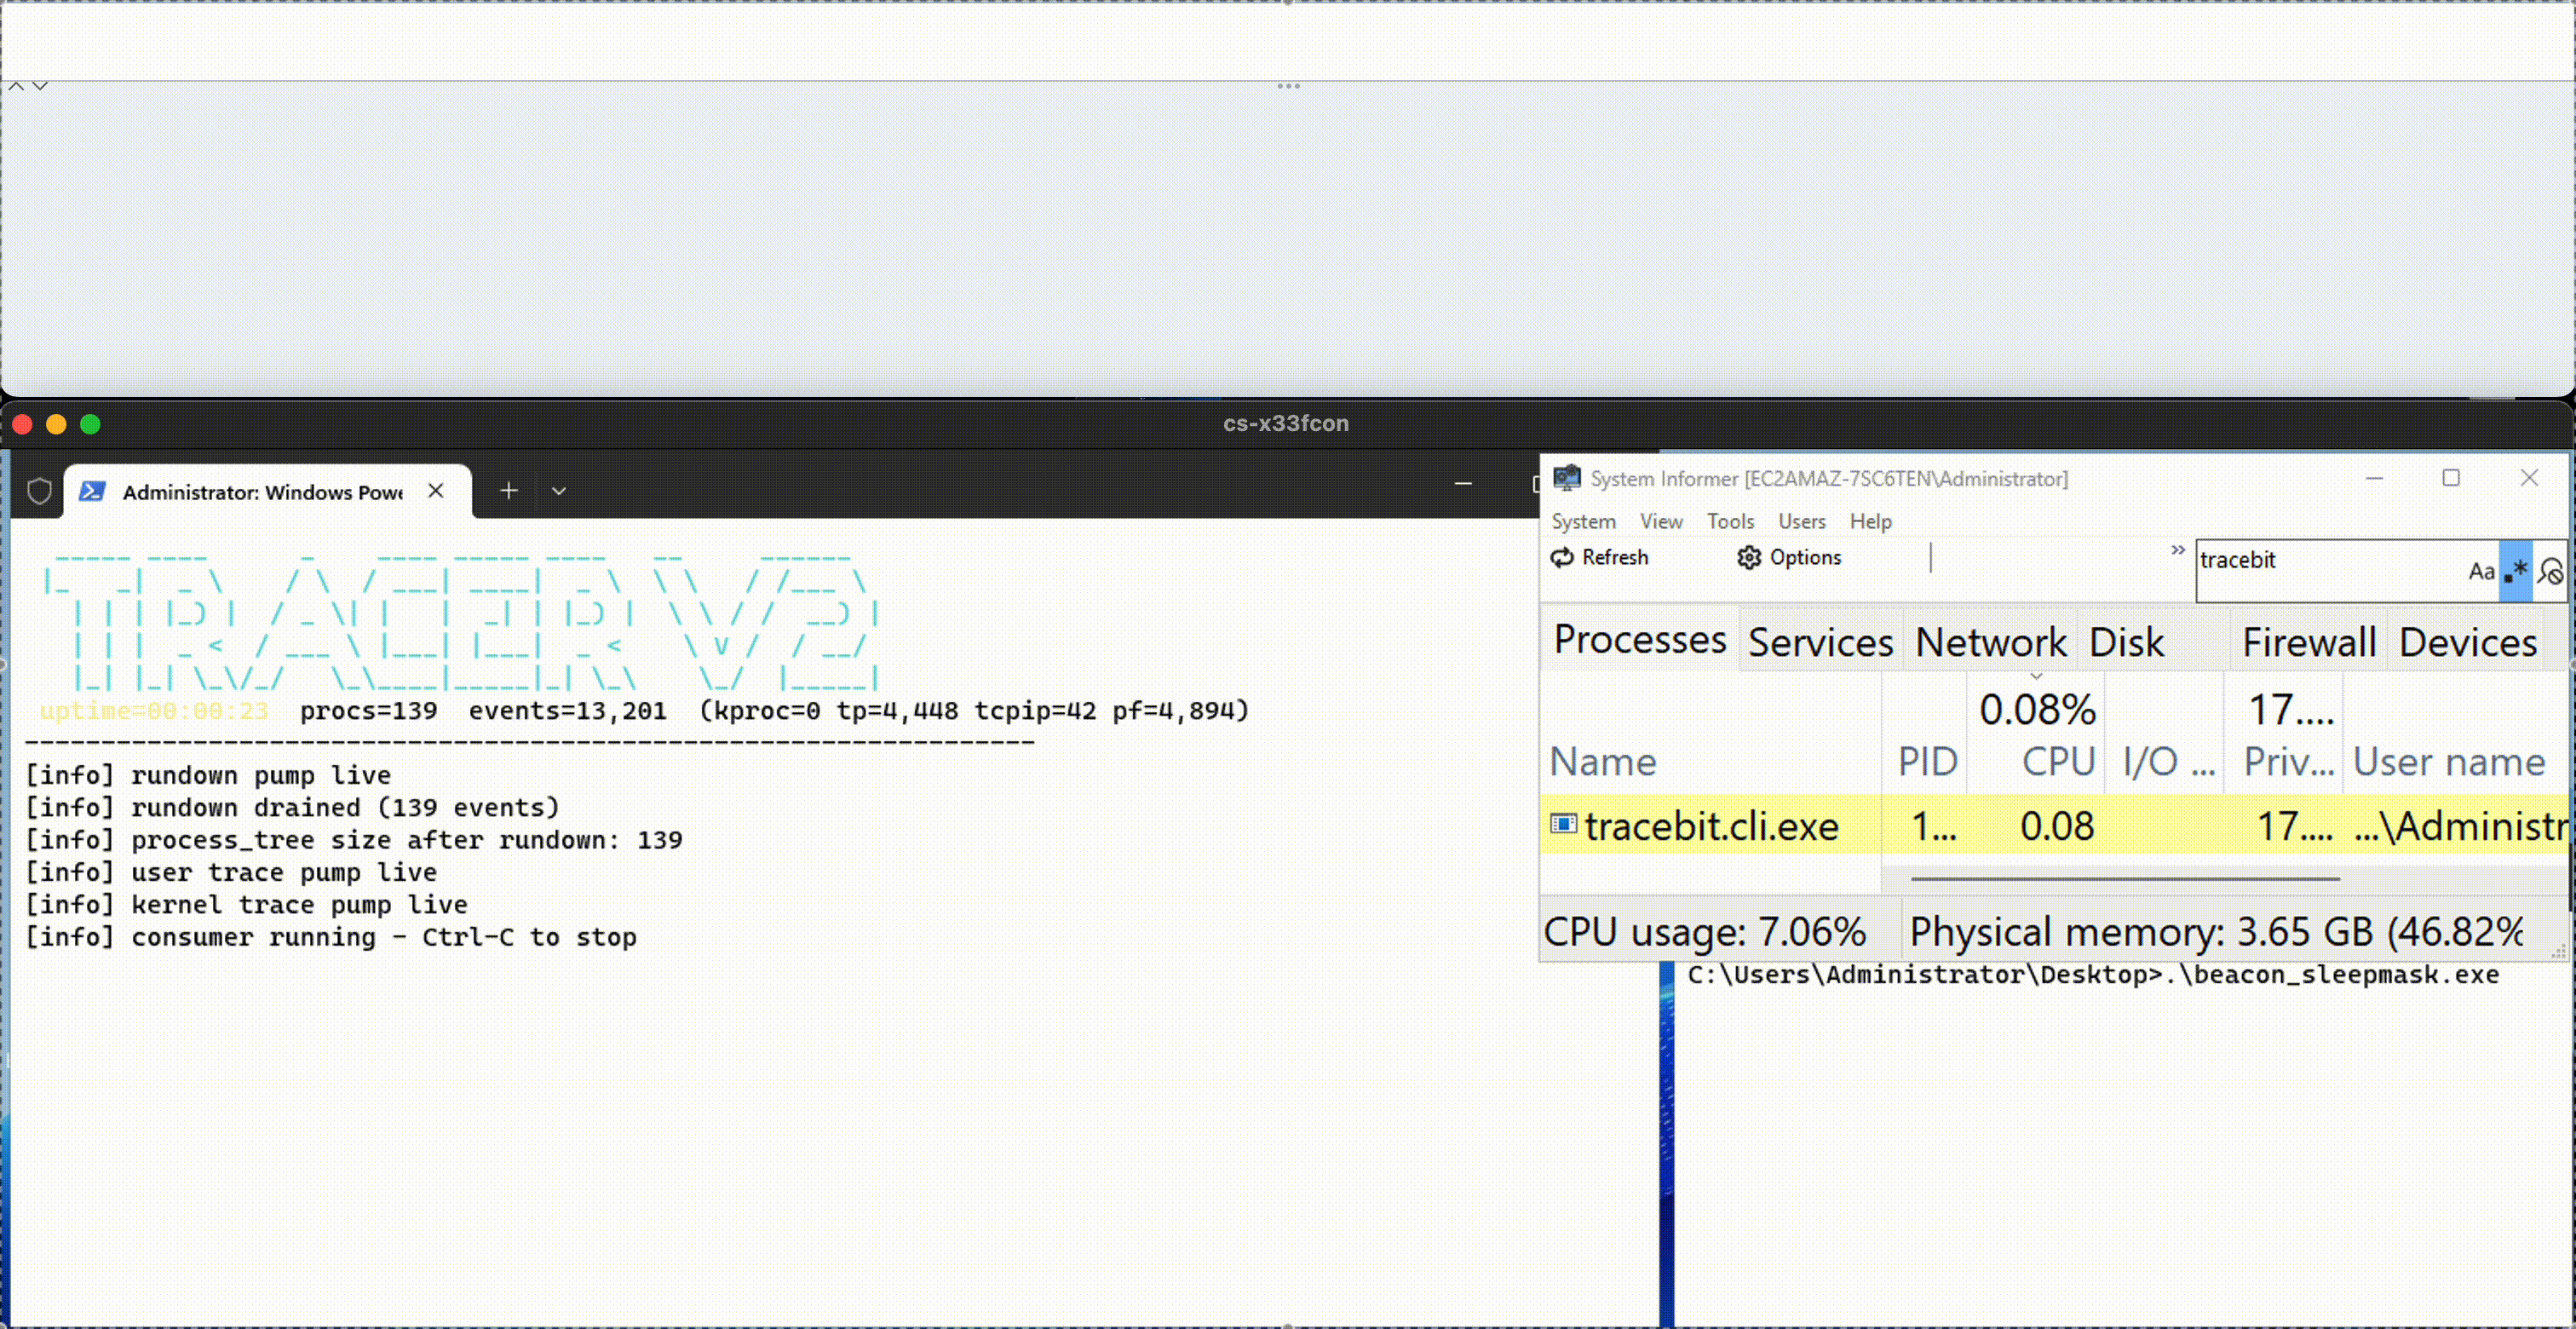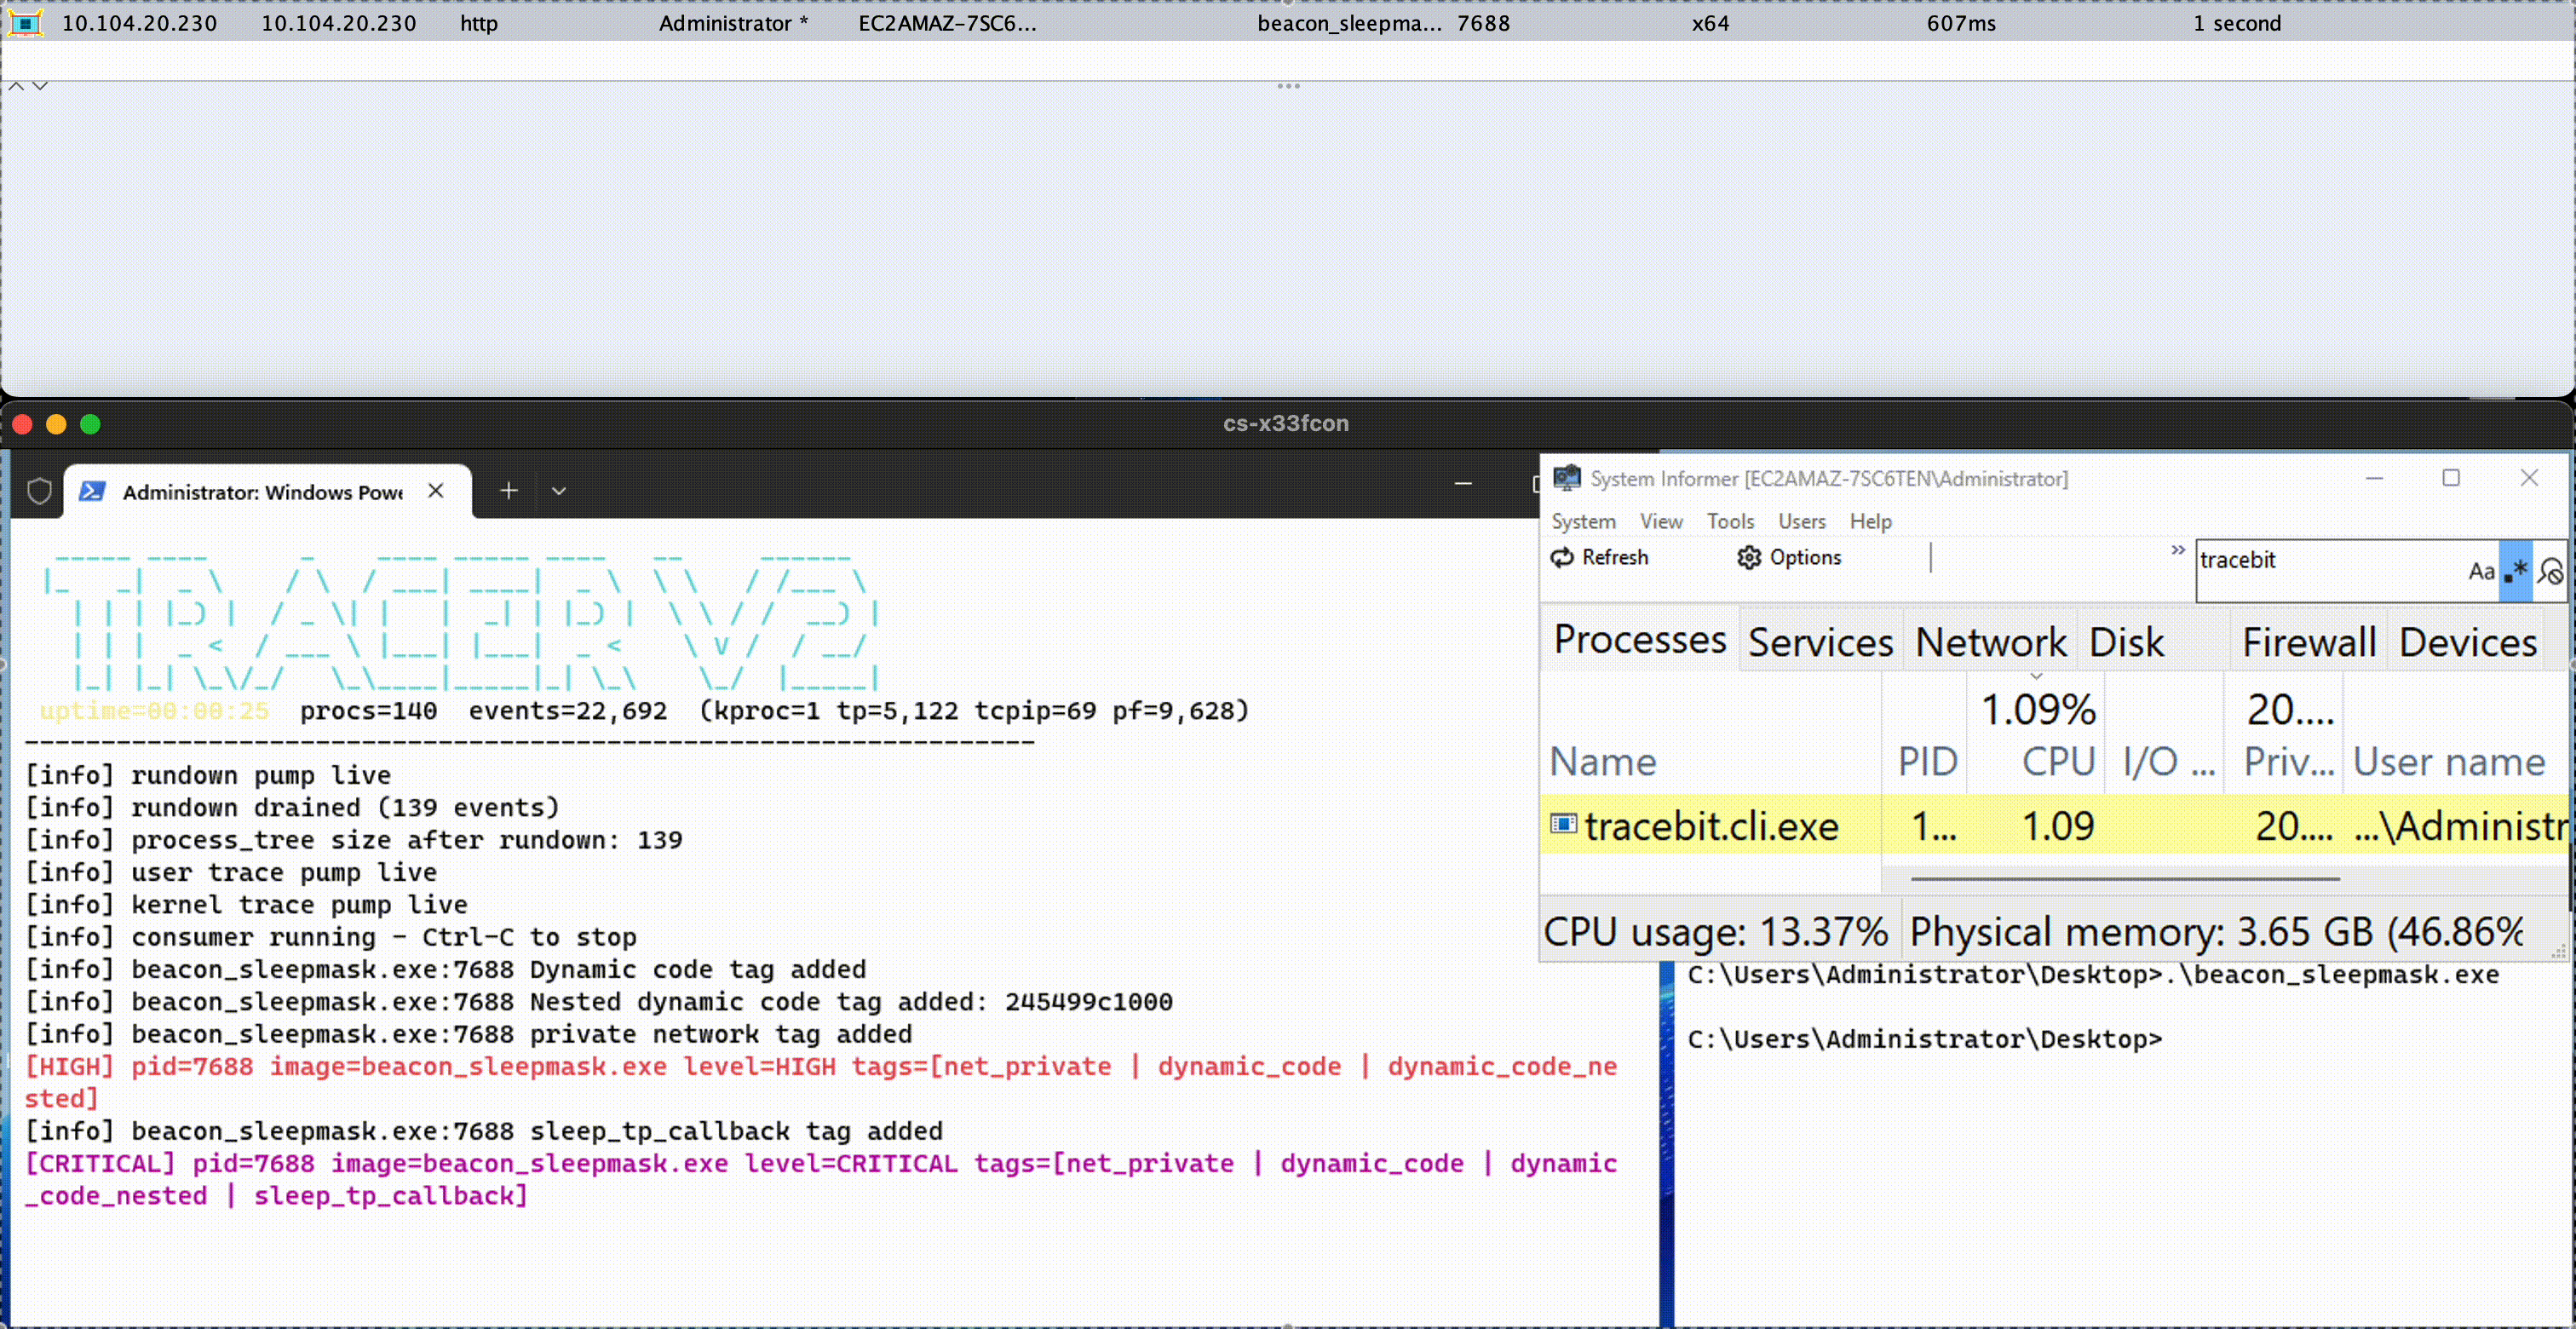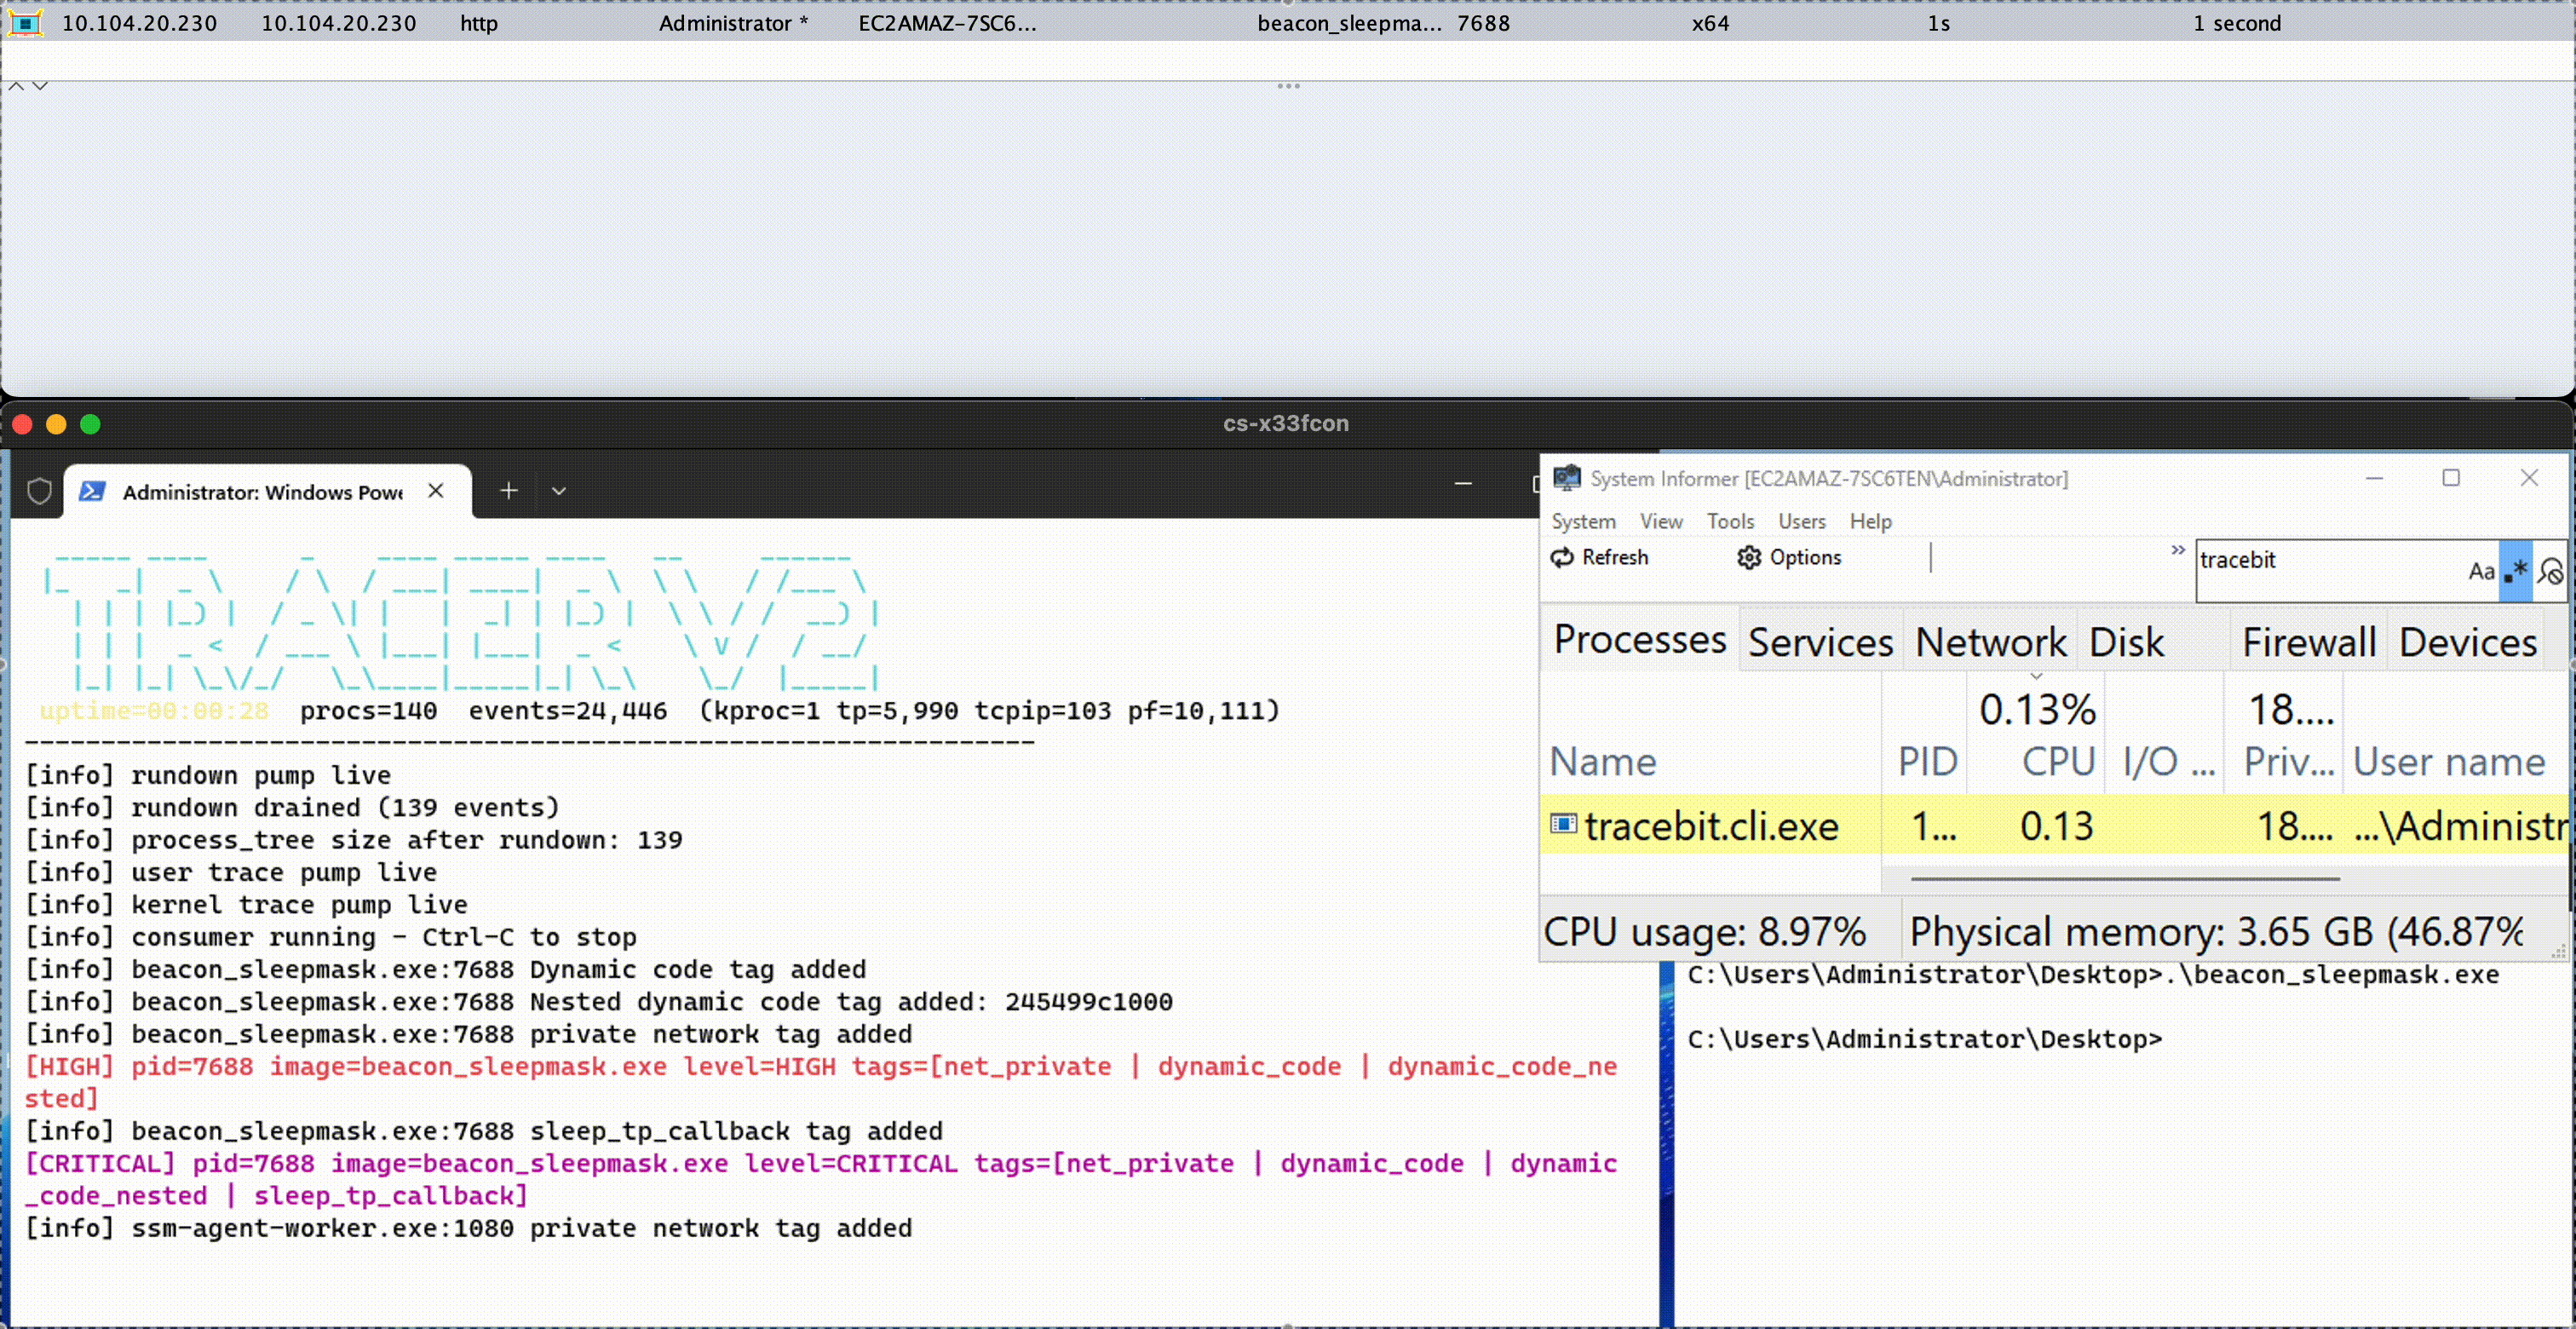 threathunters-io/kassandra_x33fcon_2026
Questa repository contiene lo strumento di ricerca presentato all'x33fcon 2026, insieme alle relative slide della presentazione. Il contenuto è reso…
 bushidouk/abused-legitimate-services
Servizi cloud, CDN e di marketing sfruttati da criminali informatici e gruppi APT
 synacktiv/windows_kernel_shadow_stack
Proof of concept che dimostrano alcuni aspetti della mitigazione dello shadow stack del kernel Windows.

 owasp/pscf
Framework OWASP che fornisce capacità di sicurezza strutturate per prodotti software, derivato dall'analisi di standard normativi e di settore per…
 nccgroup/royal_apt
Royal APT - APT15 - Informazioni correlate dalla ricerca di NCC Group Cyber Defense Operations

 he-wenjian/igpu-leak
[CVE-2019-14615] iGPU Leak: una vulnerabilità di divulgazione di informazioni sulla GPU integrata Intel
 0xdea/raptor_infiltrate20
#INFILTRATE20 pacchetto party di raptor.
 giancarlolelli/quantum
Questo repository contiene il codice e i dettagli di invio per la sfida del premio QDay di https://www.projecteleven.com/
 gyaansastra/cve-2023-21716
Una vulnerabilità all'interno di wwlib di Microsoft Office consente agli aggressori di ottenere l'esecuzione di codice remoto con i privilegi della…
 runzeroinc/vulns-2026-fatfs-chance
Vulnerabilità di sicurezza documentate nella libreria del filesystem embedded FatFs con dettagli CVE, harness di fuzzing, generatore di immagini…
 gnoxter/mountain_goat
Una PoC che dimostra tecniche di sfruttamento di CVE-2016-5696 Off-Path TCP Exploits: il limite di velocità globale considerato pericoloso.








