
 #1
Paper di sicurezza, progetti di ricerca, riferimenti tecnici e materiale riproducibile per analisi difensive o autorizzate.
Raccomandato da Kitploit
 alphaseclab/all-my-collection-repos
Tutti i repository di raccolte di risorse di sicurezza che ho pubblicato.
 iaga-team/iaga-sentinel
Strato di prova crittograficamente firmato e verificabile tramite replay per agenti AI. Governa le azioni nel loop, produce ricevute firmate Ed25519…
 colmmacc/cve-2022-3602
Approfondimento tecnico e anti-POC per CVE-2022-3602, un buffer overflow di punycode in OpenSSL 3.0.x, con script di riproduzione, analisi dello…
 facebook/mcpguard-dynamic
Sandbox eBPF a livello di kernel per proteggere le chiamate agli strumenti degli agenti LLM effettuate tramite il Model Context Protocol (MCP)
 frenchyeti/rasputin
Risorse e paper relativi alle mie conferenze e al mio lavoro su (un)RASPs. Questo lavoro è in corso, per favore abbiate pazienza :) Non esitate a…
 nxenon/h2spacex
Libreria/strumento di basso livello per la sincronizzazione dell'ultimo frame HTTP/2 (nota anche come Single Packet Attack) basato su Scapy +…
 tklab-tud/bsf
Framework di simulazione di botnet
 4d4j/objdump-out-of-bounds-write
Prova di concetto (PoC) che dimostra la CVE-2026-18220, una vulnerabilità di scrittura fuori dai limiti (OOB) nel backend DLX ELF di GNU binutils…
 0xmachos/apple-platform-security-guides
Ogni Guida alla Sicurezza delle Piattaforme Apple
 livecvebench/cve-factory
CVE-Factory
 packtpublishing/learning-linux-binary-analysis
Imparare l'analisi binaria di Linux, pubblicato da Packt
 pasquini-dario/project_mantis
Project Mantis: Contrattacco contro l'AI-Hacker; Prompt Injection come Difesa dagli Attacchi Informatici guidati da LLM
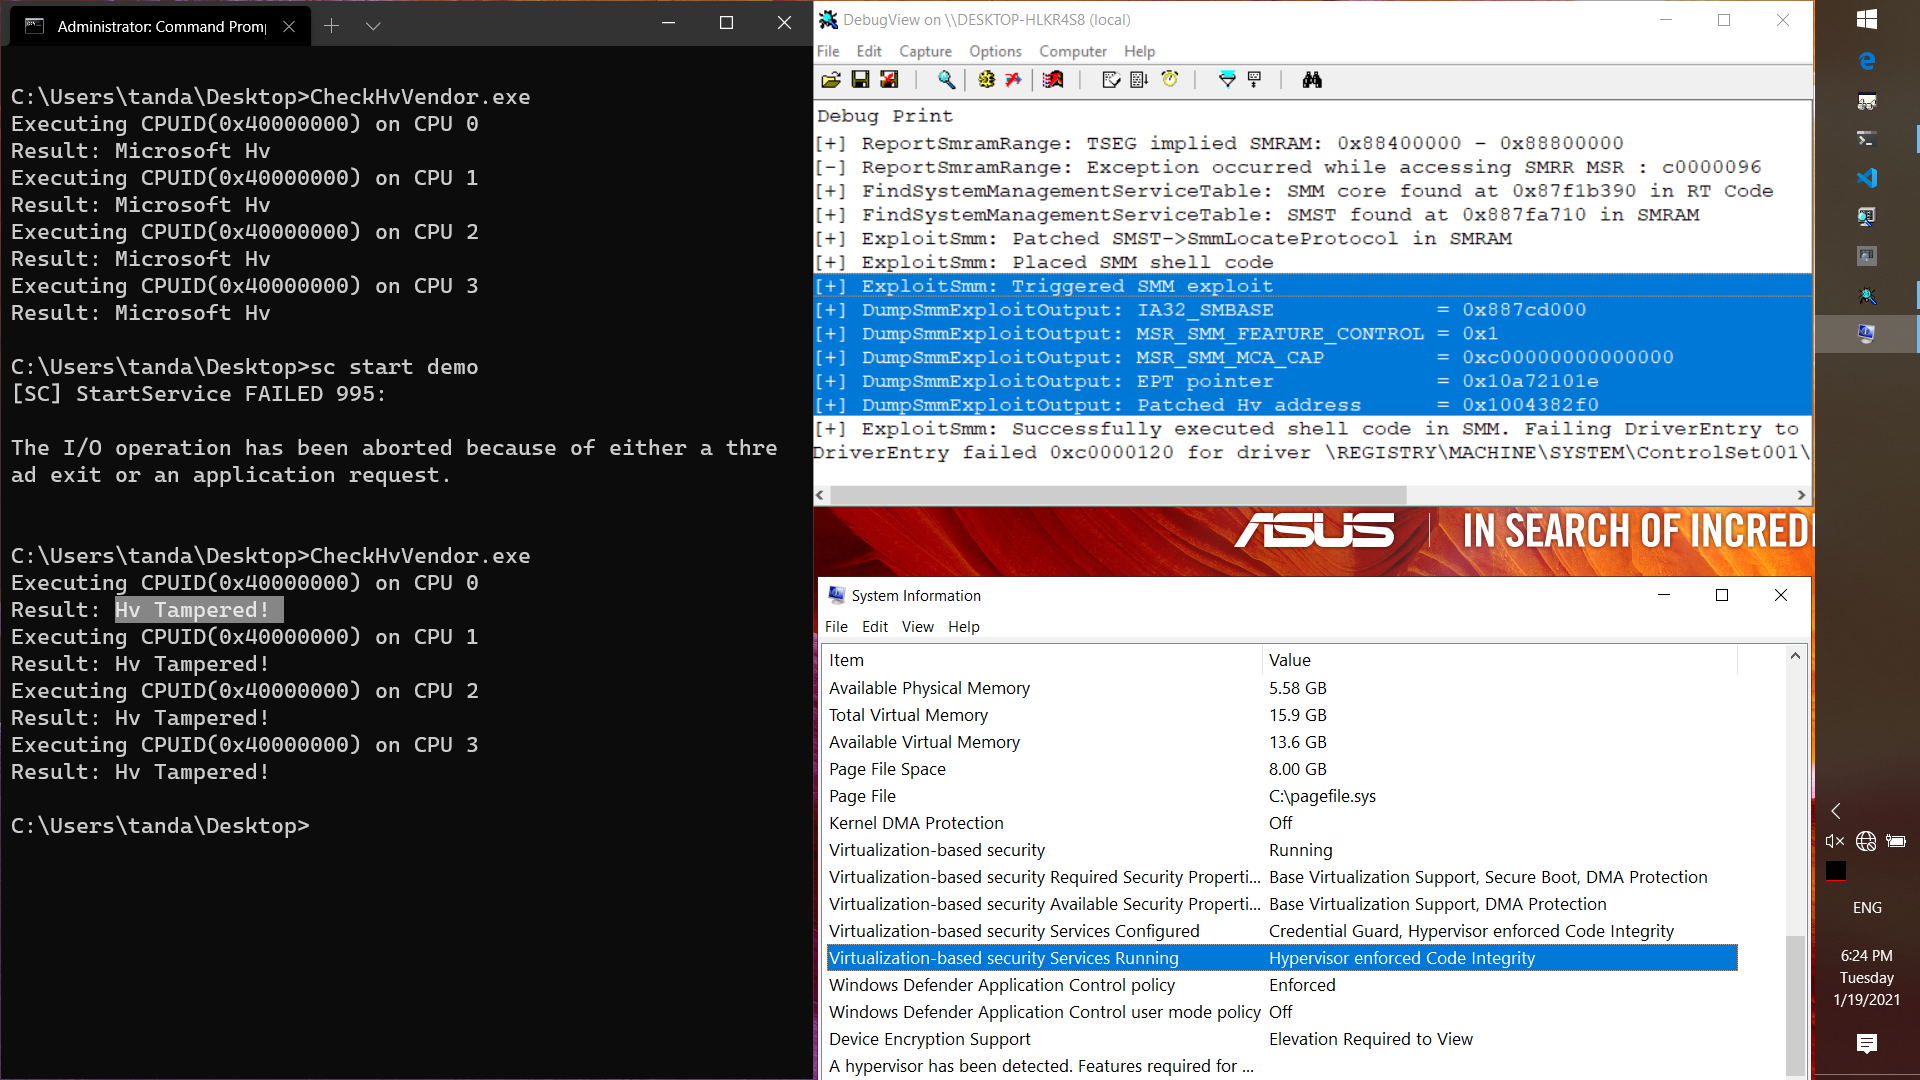 tandasat/smmexploit
Il report e l'exploit di CVE-2021-26943, la vulnerabilità di escalation locale dei privilegi da kernel a SMM nel BIOS ASUS UX360CA versione 303.
 mohshomis/modo
Collezione curata di risorse didattiche sulla cybersecurity, writeup di CTF, articoli di ricerca e laboratori pratici per lo sviluppo di competenze…
 project-artist/artist
Framework open-source di strumentazione per app Android e middleware Java, che modifica il codice durante la compilazione su dispositivo tramite il…
 qiuhaoli/cve-2021-3929-3947
PoC Ricorsivo di VM Escape MMIO
 cosmosyi/autocontrol-arena
Framework automatizzato per la valutazione della sicurezza dell'IA di frontiera che sintetizza ambienti di test eseguibili e ad alta pressione per…
 portswigger/http-terminator
Pipeline di ricerca assistito dall'IA che estrae tecniche di desync HTTP, genera casi di test con richieste malformate, li convalida tramite Burp e…








