
 #1
Paper di sicurezza, progetti di ricerca, riferimenti tecnici e materiale riproducibile per analisi difensive o autorizzate.
Raccomandato da Kitploit
 cr0nx/awesome-linux-attack-forensics-purplelabs
Questa pagina è il risultato della ricerca pratica in corso su tecniche e strumenti avanzati per attacchi, rilevamento e analisi forense in ambienti…
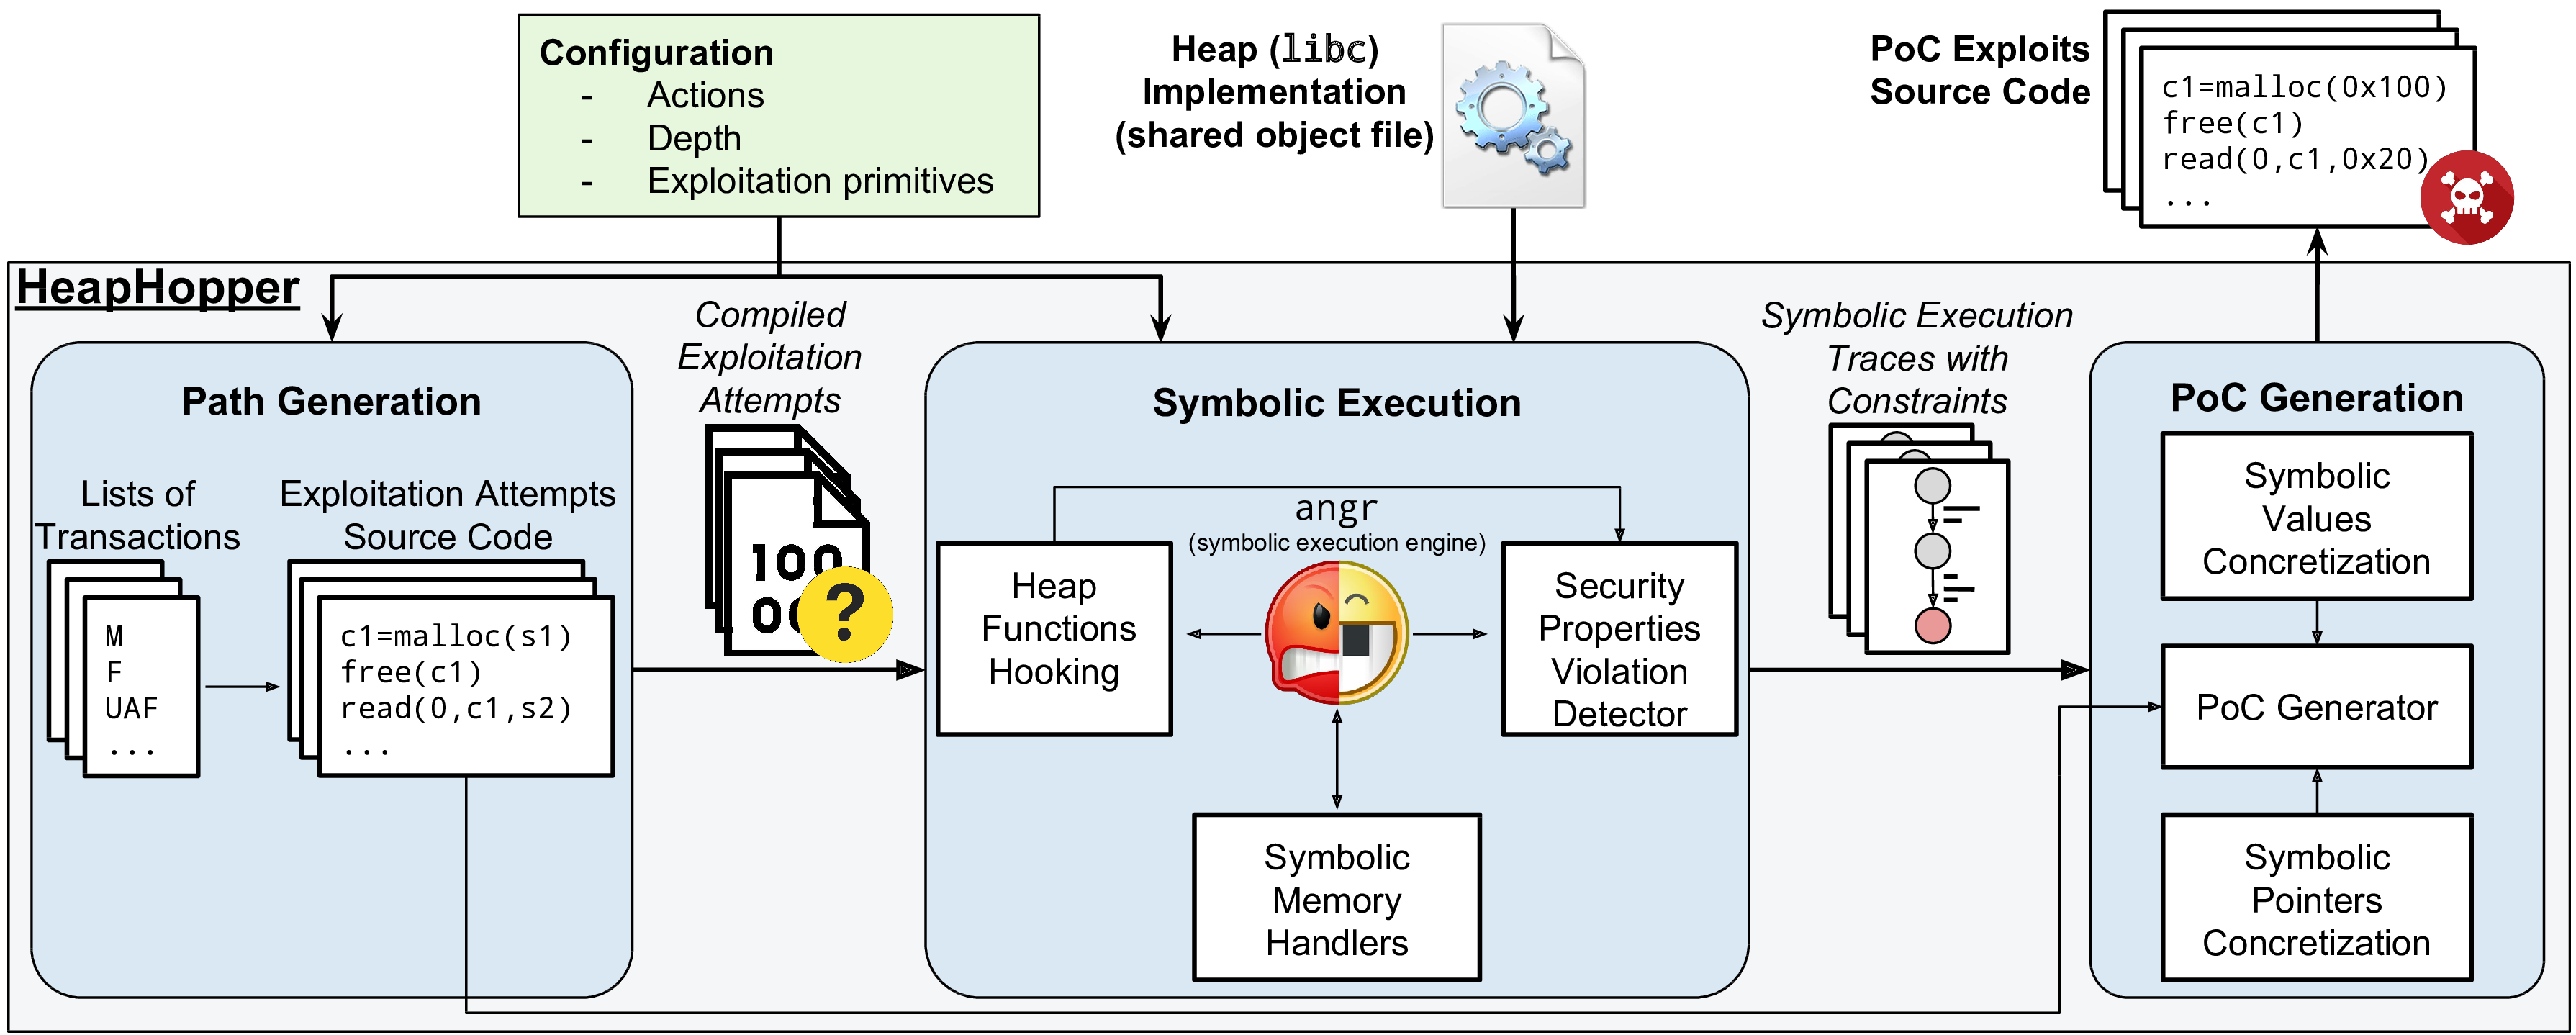 angr/heaphopper
HeapHopper è un framework per il model checking vincolato di implementazioni di Heap
 adriancable/eternal
Architettura di macchina minimale con backend compilatore LLVM, porting Linux e macchina virtuale per creare capsule software autonome che rimangono…
 farazsth98/chronomaly
Exploit del kernel Android per CVE-2025-38352, precedentemente sfruttato in attacchi reali. Prende di mira kernel Linux x86_64 vulnerabili v5.10.x.
 gojue/ehids-agent
Un sistema di rilevamento delle intrusioni basato su host per Linux basato su eBPF.
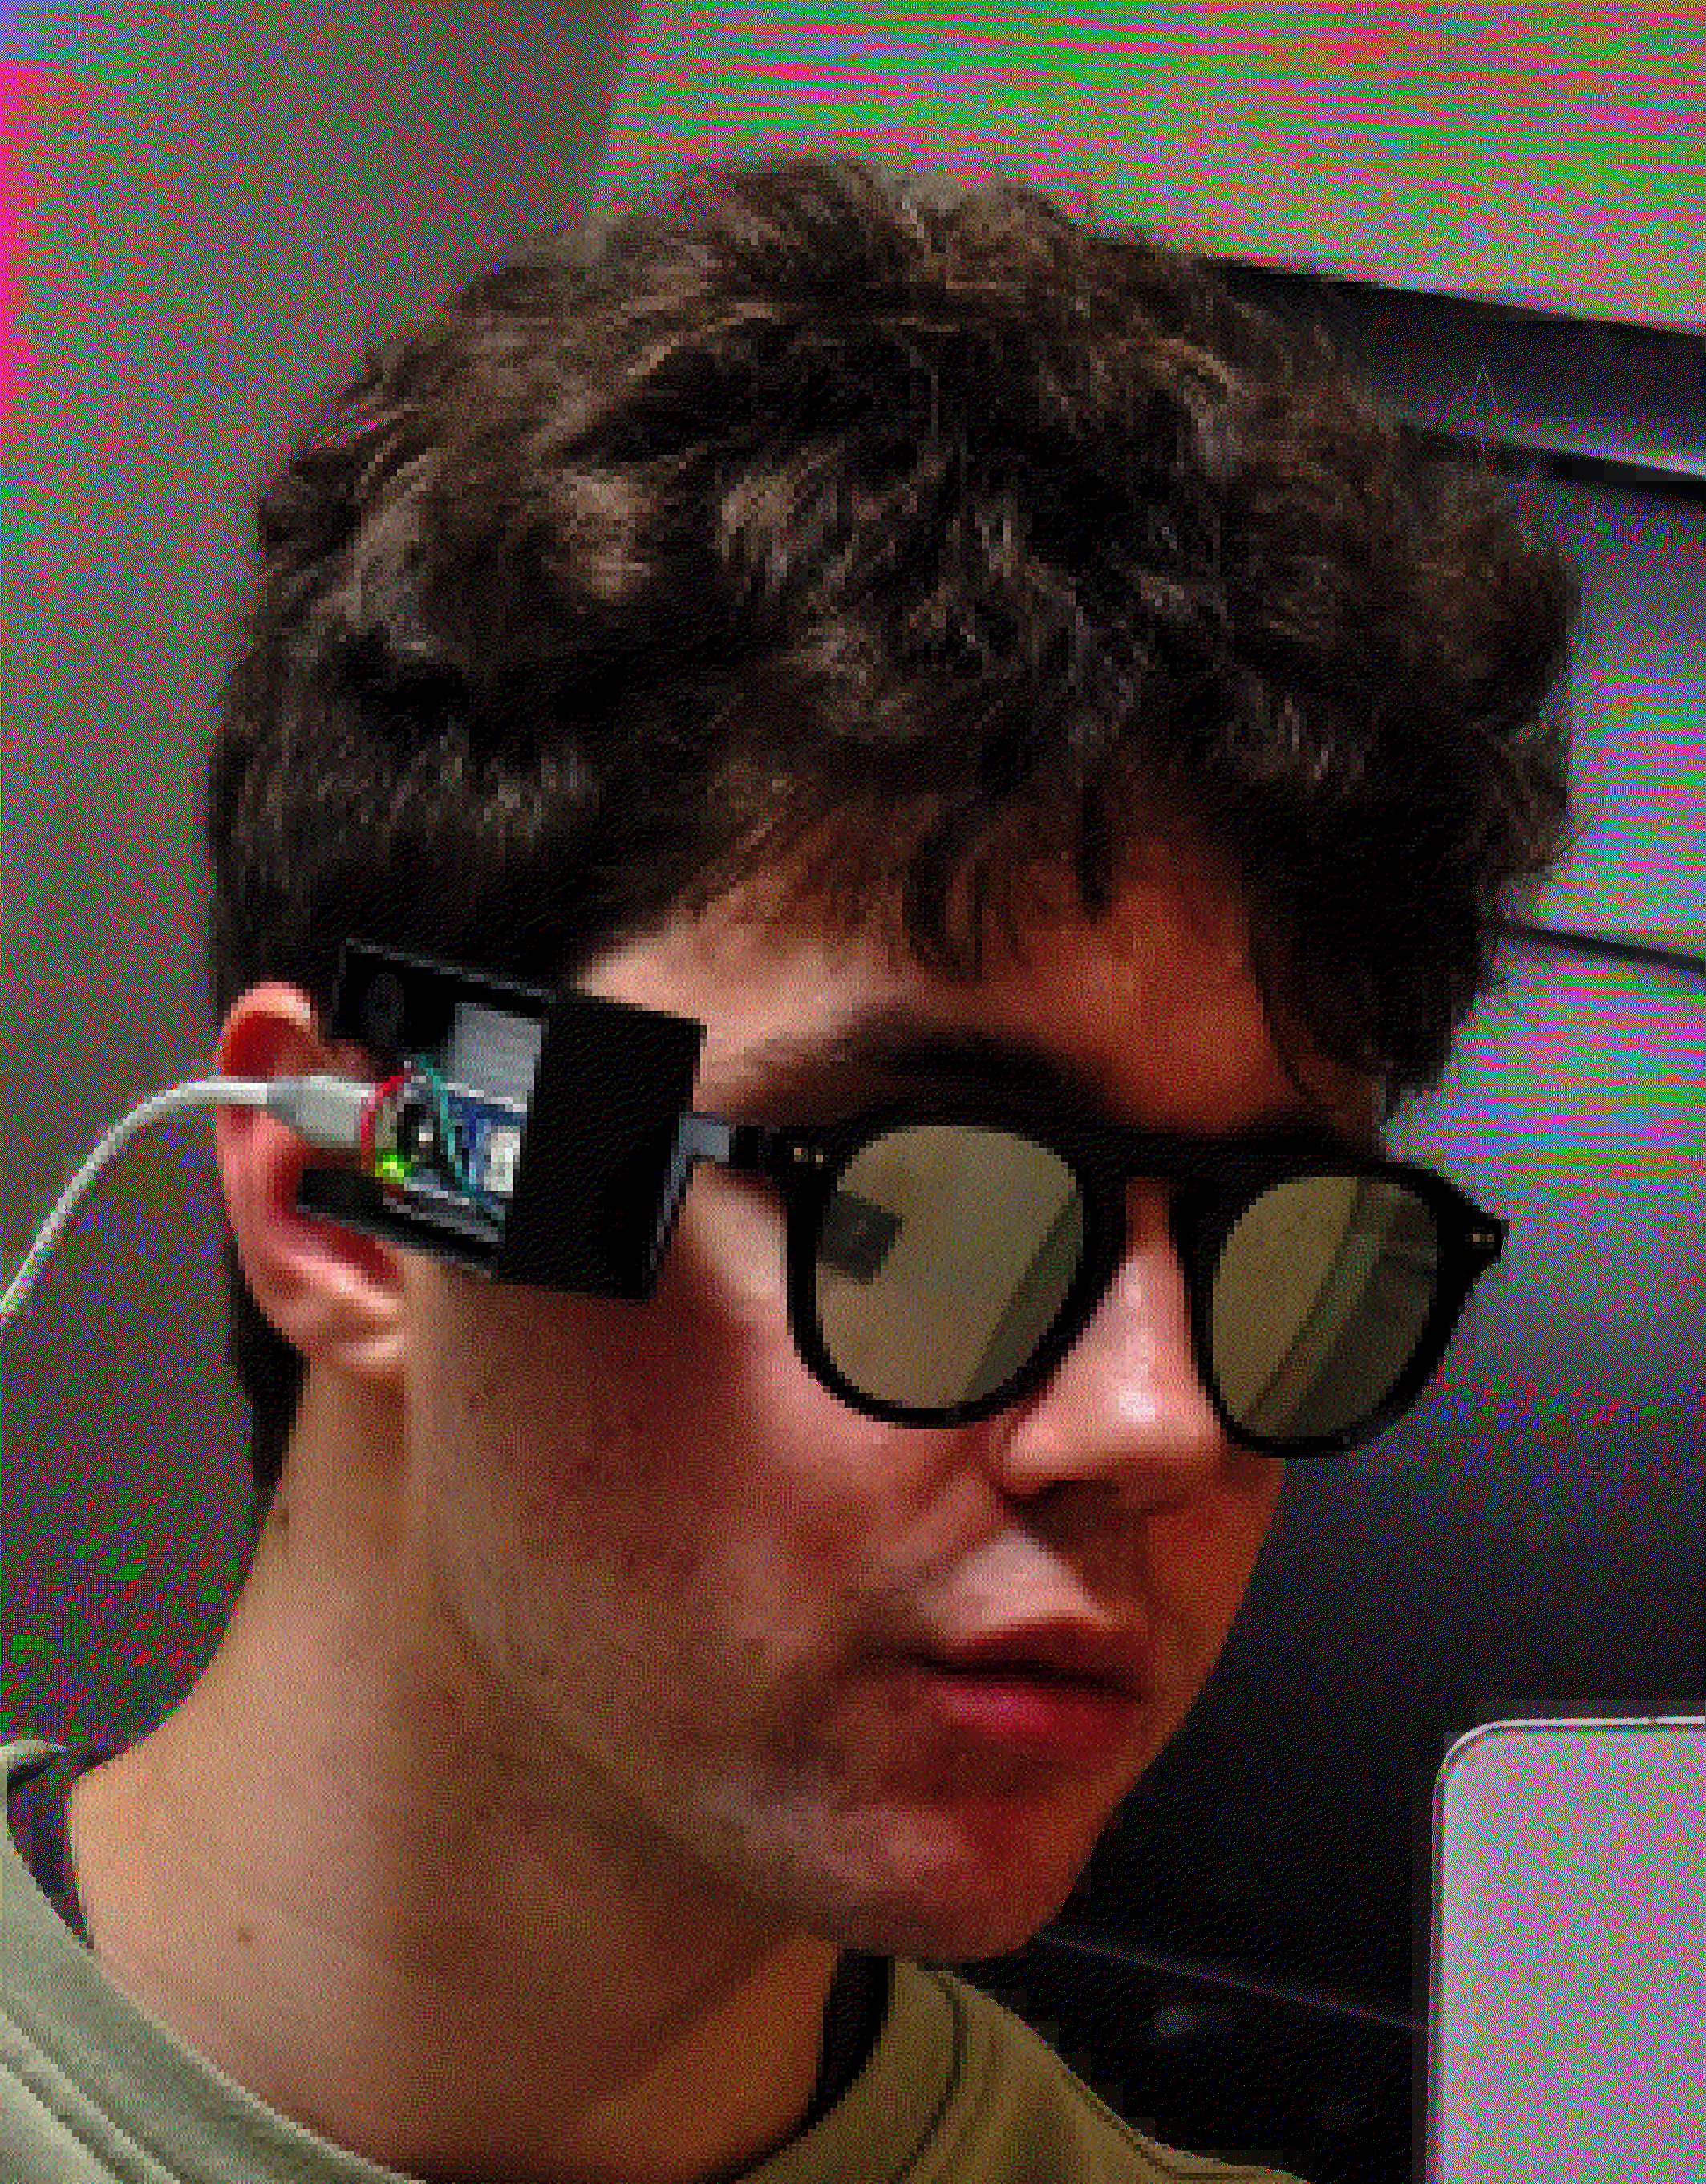 nullpxl/banrays
Occhiali per rilevare smart-glasses che hanno fotocamere. Ray-BANNED.
 binarly-io/supplychainattacks
Repository curato di attacchi documentati alla supply chain del firmware, con IoC, strumenti di rilevamento e riferimenti per aiutare i difensori a…
 seanheelan/o3_finds_cve-2025-37899
Artefatti per il post del blog sulla ricerca di CVE-2025-37899 con o3
 pumasecurity/serverless-prey
Funzioni serverless per stabilire shell inverse verso Lambda, Azure Functions e Google Cloud Functions
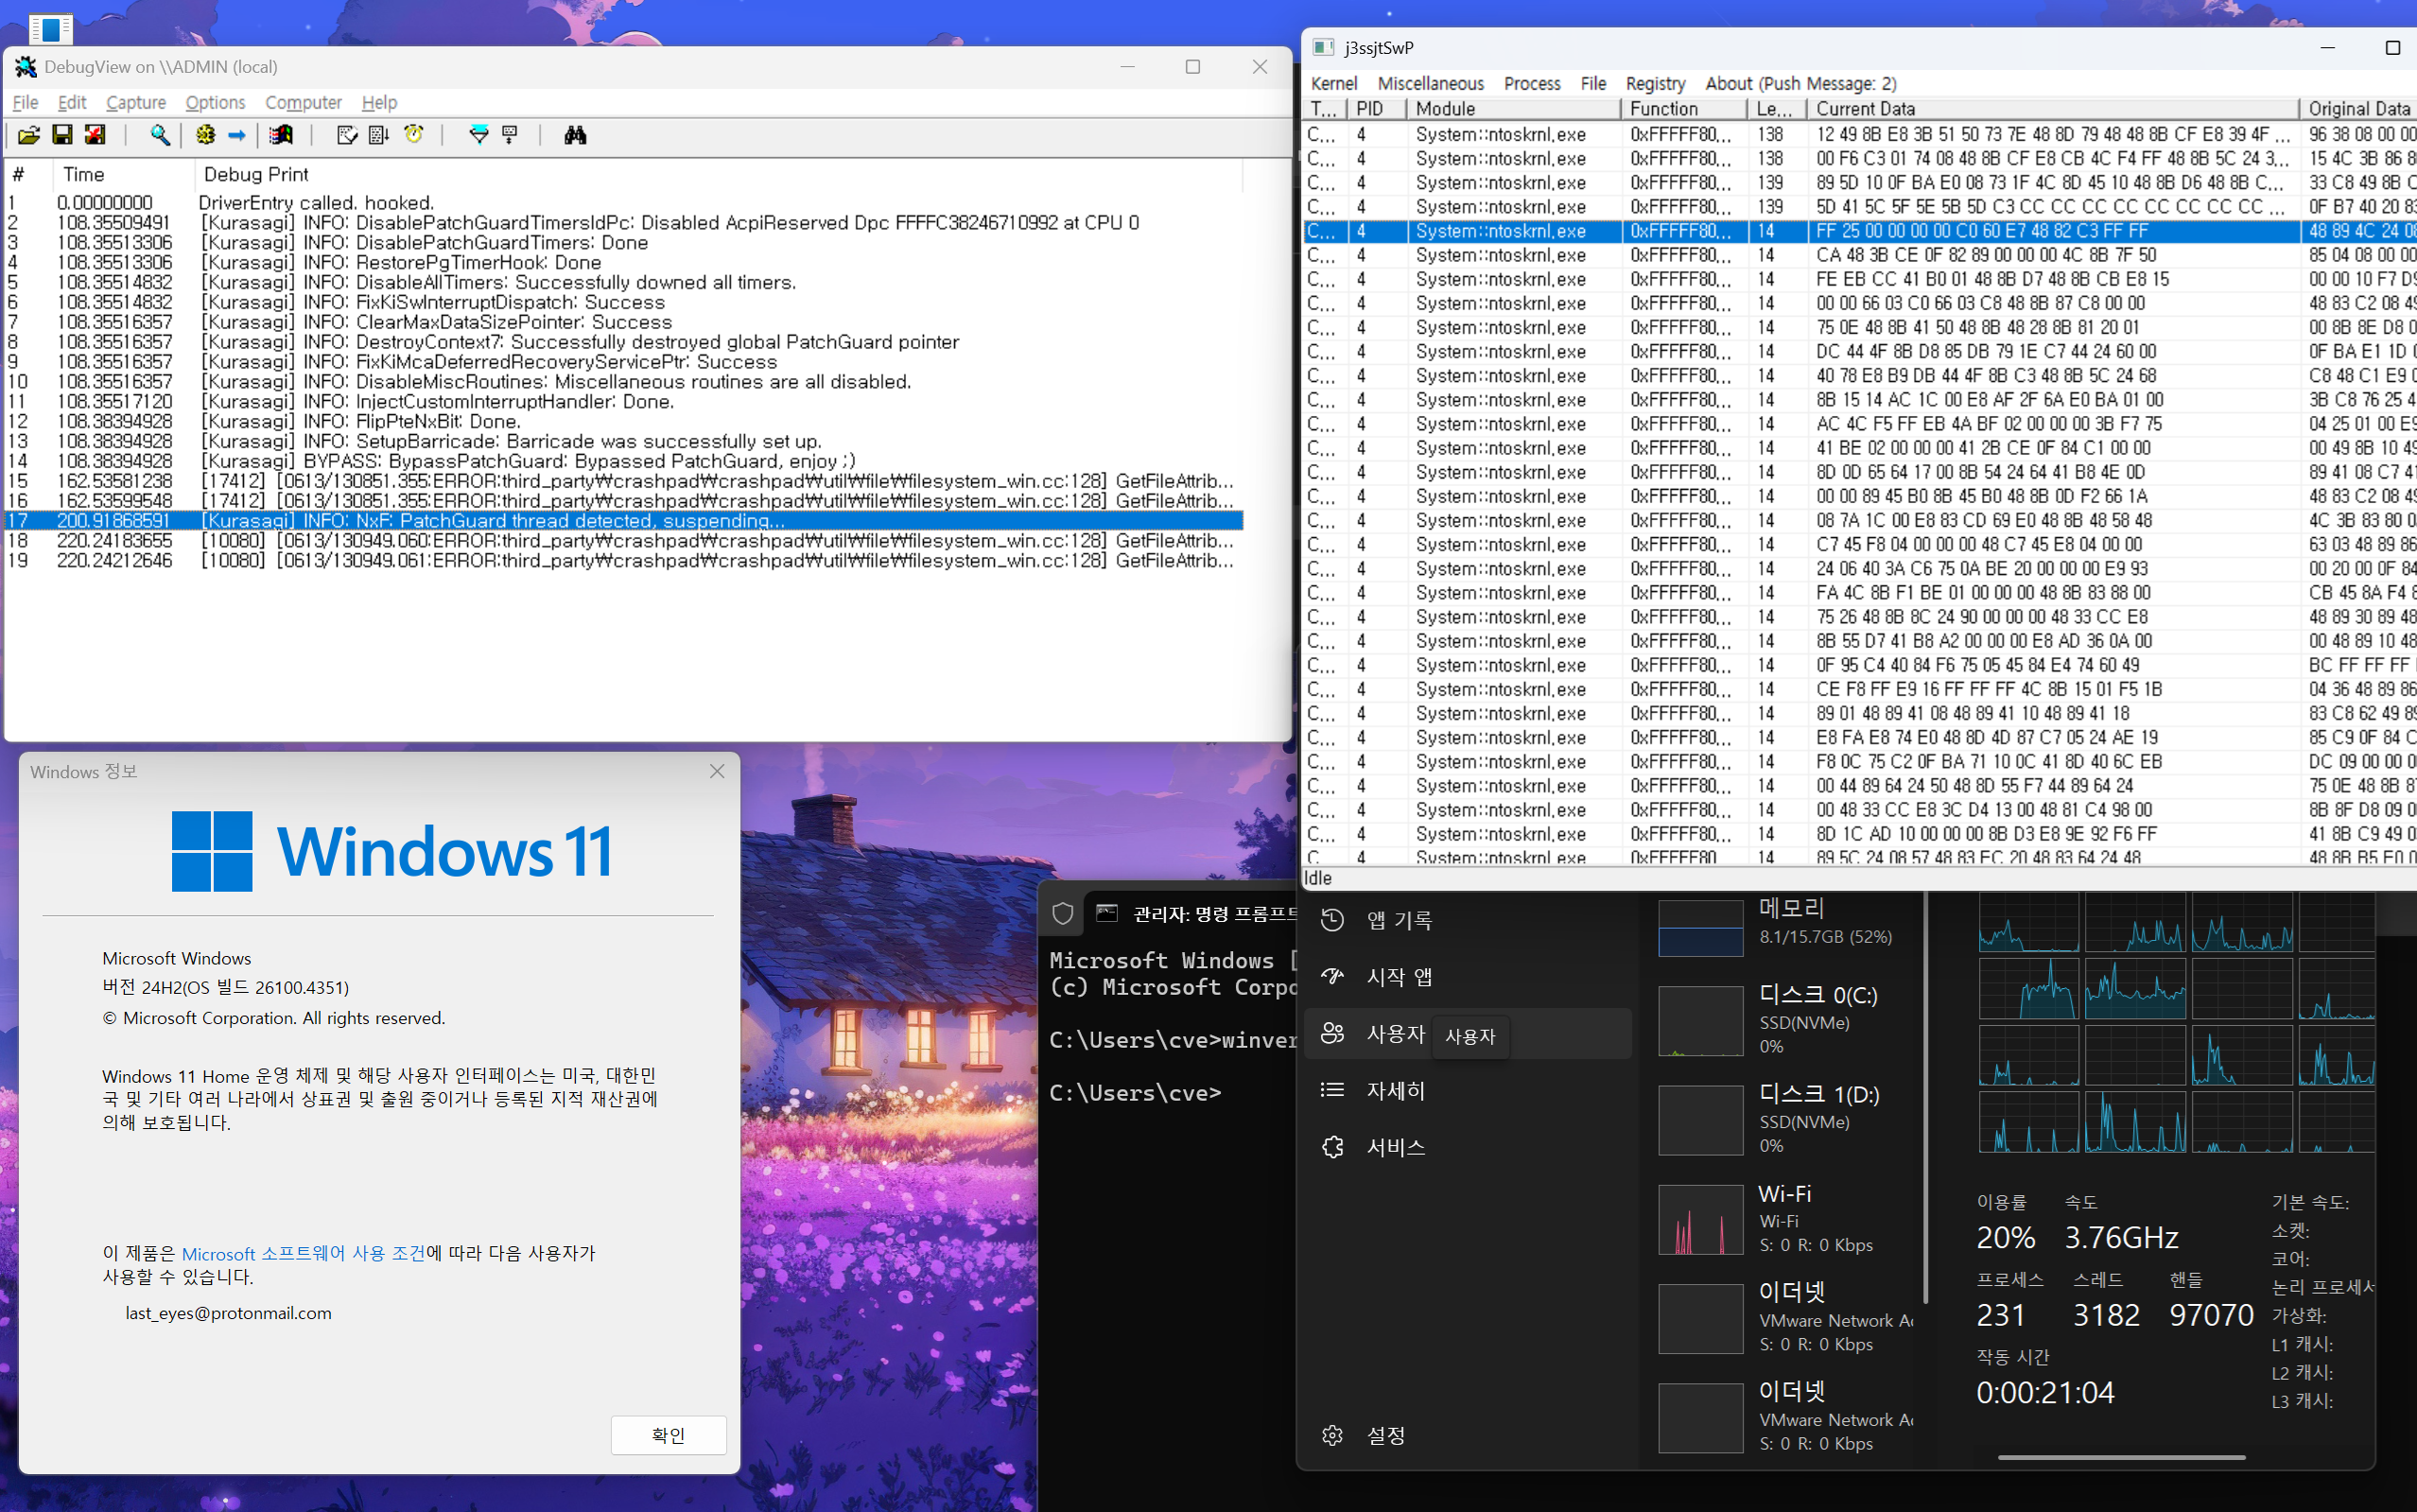 neomaster831/kurasagi
Windows 11 24H2-25H2 Bypass di PatchGuard in runtime
 palindromelabs/awesome-websocket-security
Informazioni fantastiche per la ricerca sulla sicurezza dei WebSocket
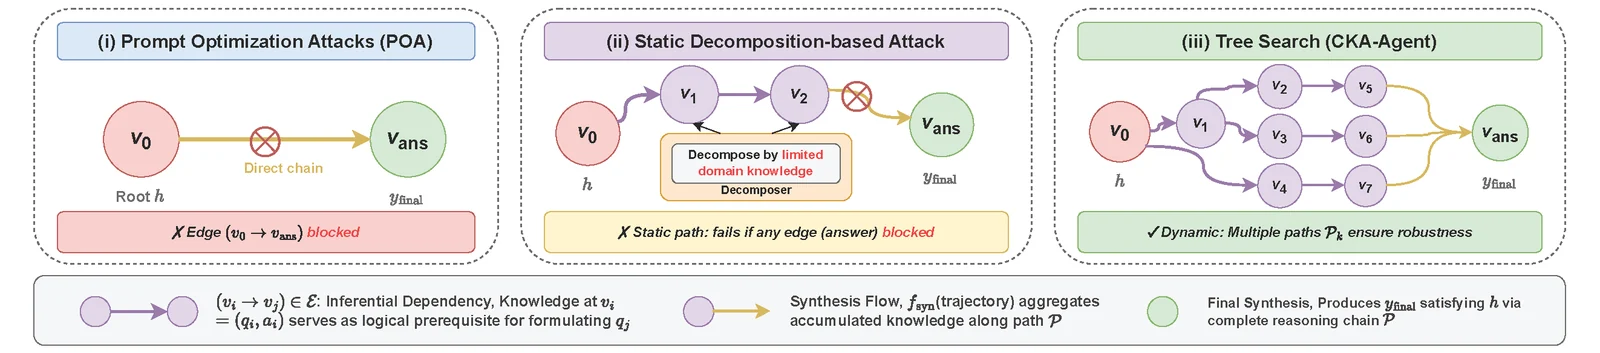 graph-com/cka-agent
Implementazione di ricerca di un agente di jailbreak LLM che aggira i guardrail dei modelli commerciali utilizzando il prompt weaving innocuo e la…
 shenli/distributed-system-testing
Competenze dell'agente AI per il test di sistemi distribuiti
 owasp/quantum-security-project
Progetto OWASP indipendente dal fornitore che mappa i rischi di sicurezza dell'era quantistica con una lista dei primi 10 rischi, linee guida per la…
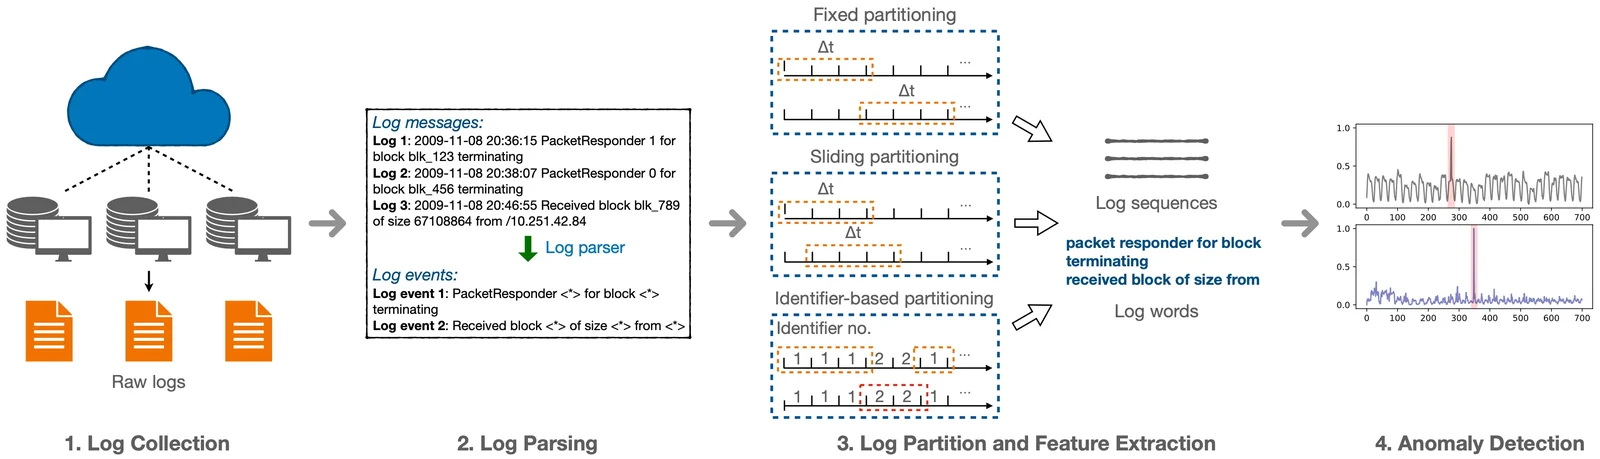 logpai/deep-loglizer
Un toolkit di deep learning per il rilevamento di anomalie basato sui log
 andrewaeva/dga
Il repository che contiene gli algoritmi per la generazione di nomi di dominio e i dizionari di nomi di dominio malevoli. Sviluppato per studiare la…
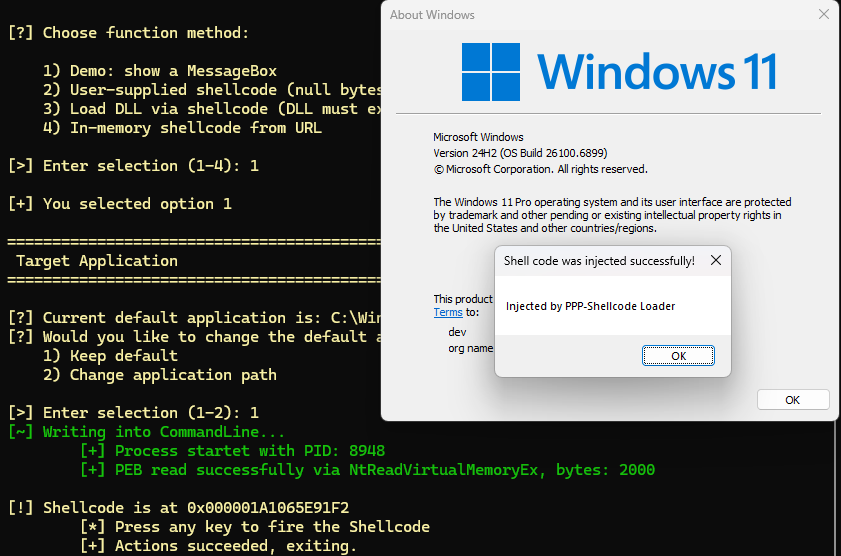 orange-cyberdefense/p3-loader
P³-Shellcode Loader è un loader che implementa una tecnica di iniezione di codice che sfrutta la struttura Process Parameters come posizione di…








