
 #1
Paper di sicurezza, progetti di ricerca, riferimenti tecnici e materiale riproducibile per analisi difensive o autorizzate.
Raccomandato da Kitploit
 hyperps/cve-2026-0897
Allocazione di risorse senza limiti o limitazioni di velocità nel componente di caricamento dei pesi HDF5 in Google Keras 3.0.0 fino alla 3.13.0 su…
 hyperps/cve-2026-0848
nltk.tokenize.StanfordSegmenter carica dinamicamente file Java .jar esterni senza verifica o sandboxing. Se un attaccante può fornire o sostituire il…
 hyperps/cve-2026-0847
Una vulnerabilità nelle versioni di NLTK fino alla 3.9.2 inclusa consente la lettura arbitraria di file tramite path traversal in diverse classi…
 certainlyp/clipguard
Un tool leggero progettato per fermare gli attacchi clickfix utilizzando la formattazione degli appunti con controlli della superficie di esecuzione.
 tbrockman/recipe-blog-encoding
Nascondi informazioni preziose dove meno te lo aspetti
 ashrafzaryouh/cve-2026-20079
Advisory e ricerca su CVE-2026-20079, un bypass critico dell'autenticazione in Cisco Secure Firewall Management Center che consente RCE root non…
 1numak1/cve-2025-31337
CVE-2025-31337 Avviso di sicurezza - Buffer Overflow Critico in AI Chatbot Framework
 skoveit/cve-2026-34200
Proof-of-concept che dimostra l'acquisizione cross-origin non autenticata del server MCP di Nhost, consentendo l'esfiltrazione del database,…
 alonaki/inventree-path-traversal-cve-2026-33531
Questo repository contiene un report professionale su una vulnerabilità di path traversal scoperta nel motore dei modelli di report di InvenTree.…
 justjeff211/conti-ransomware-writeup
Condotta un'indagine SOC completa su un compromesso ransomware Conti di un server Exchange utilizzando Splunk 8.2.2. Analizzati 28,145 eventi…
 livecvebench/cve-factory
CVE-Factory
 rickidevs/cve-2026-34070
Ho trovato una vulnerabilità zero-day in langchain — Ecco come è andata
 rootdirective-sec/cve-2026-33017-lab
Laboratorio riproducibile per CVE-2026-33017, una RCE non autenticata in Langflow. Include un servizio vulnerabile containerizzato con Docker e un…
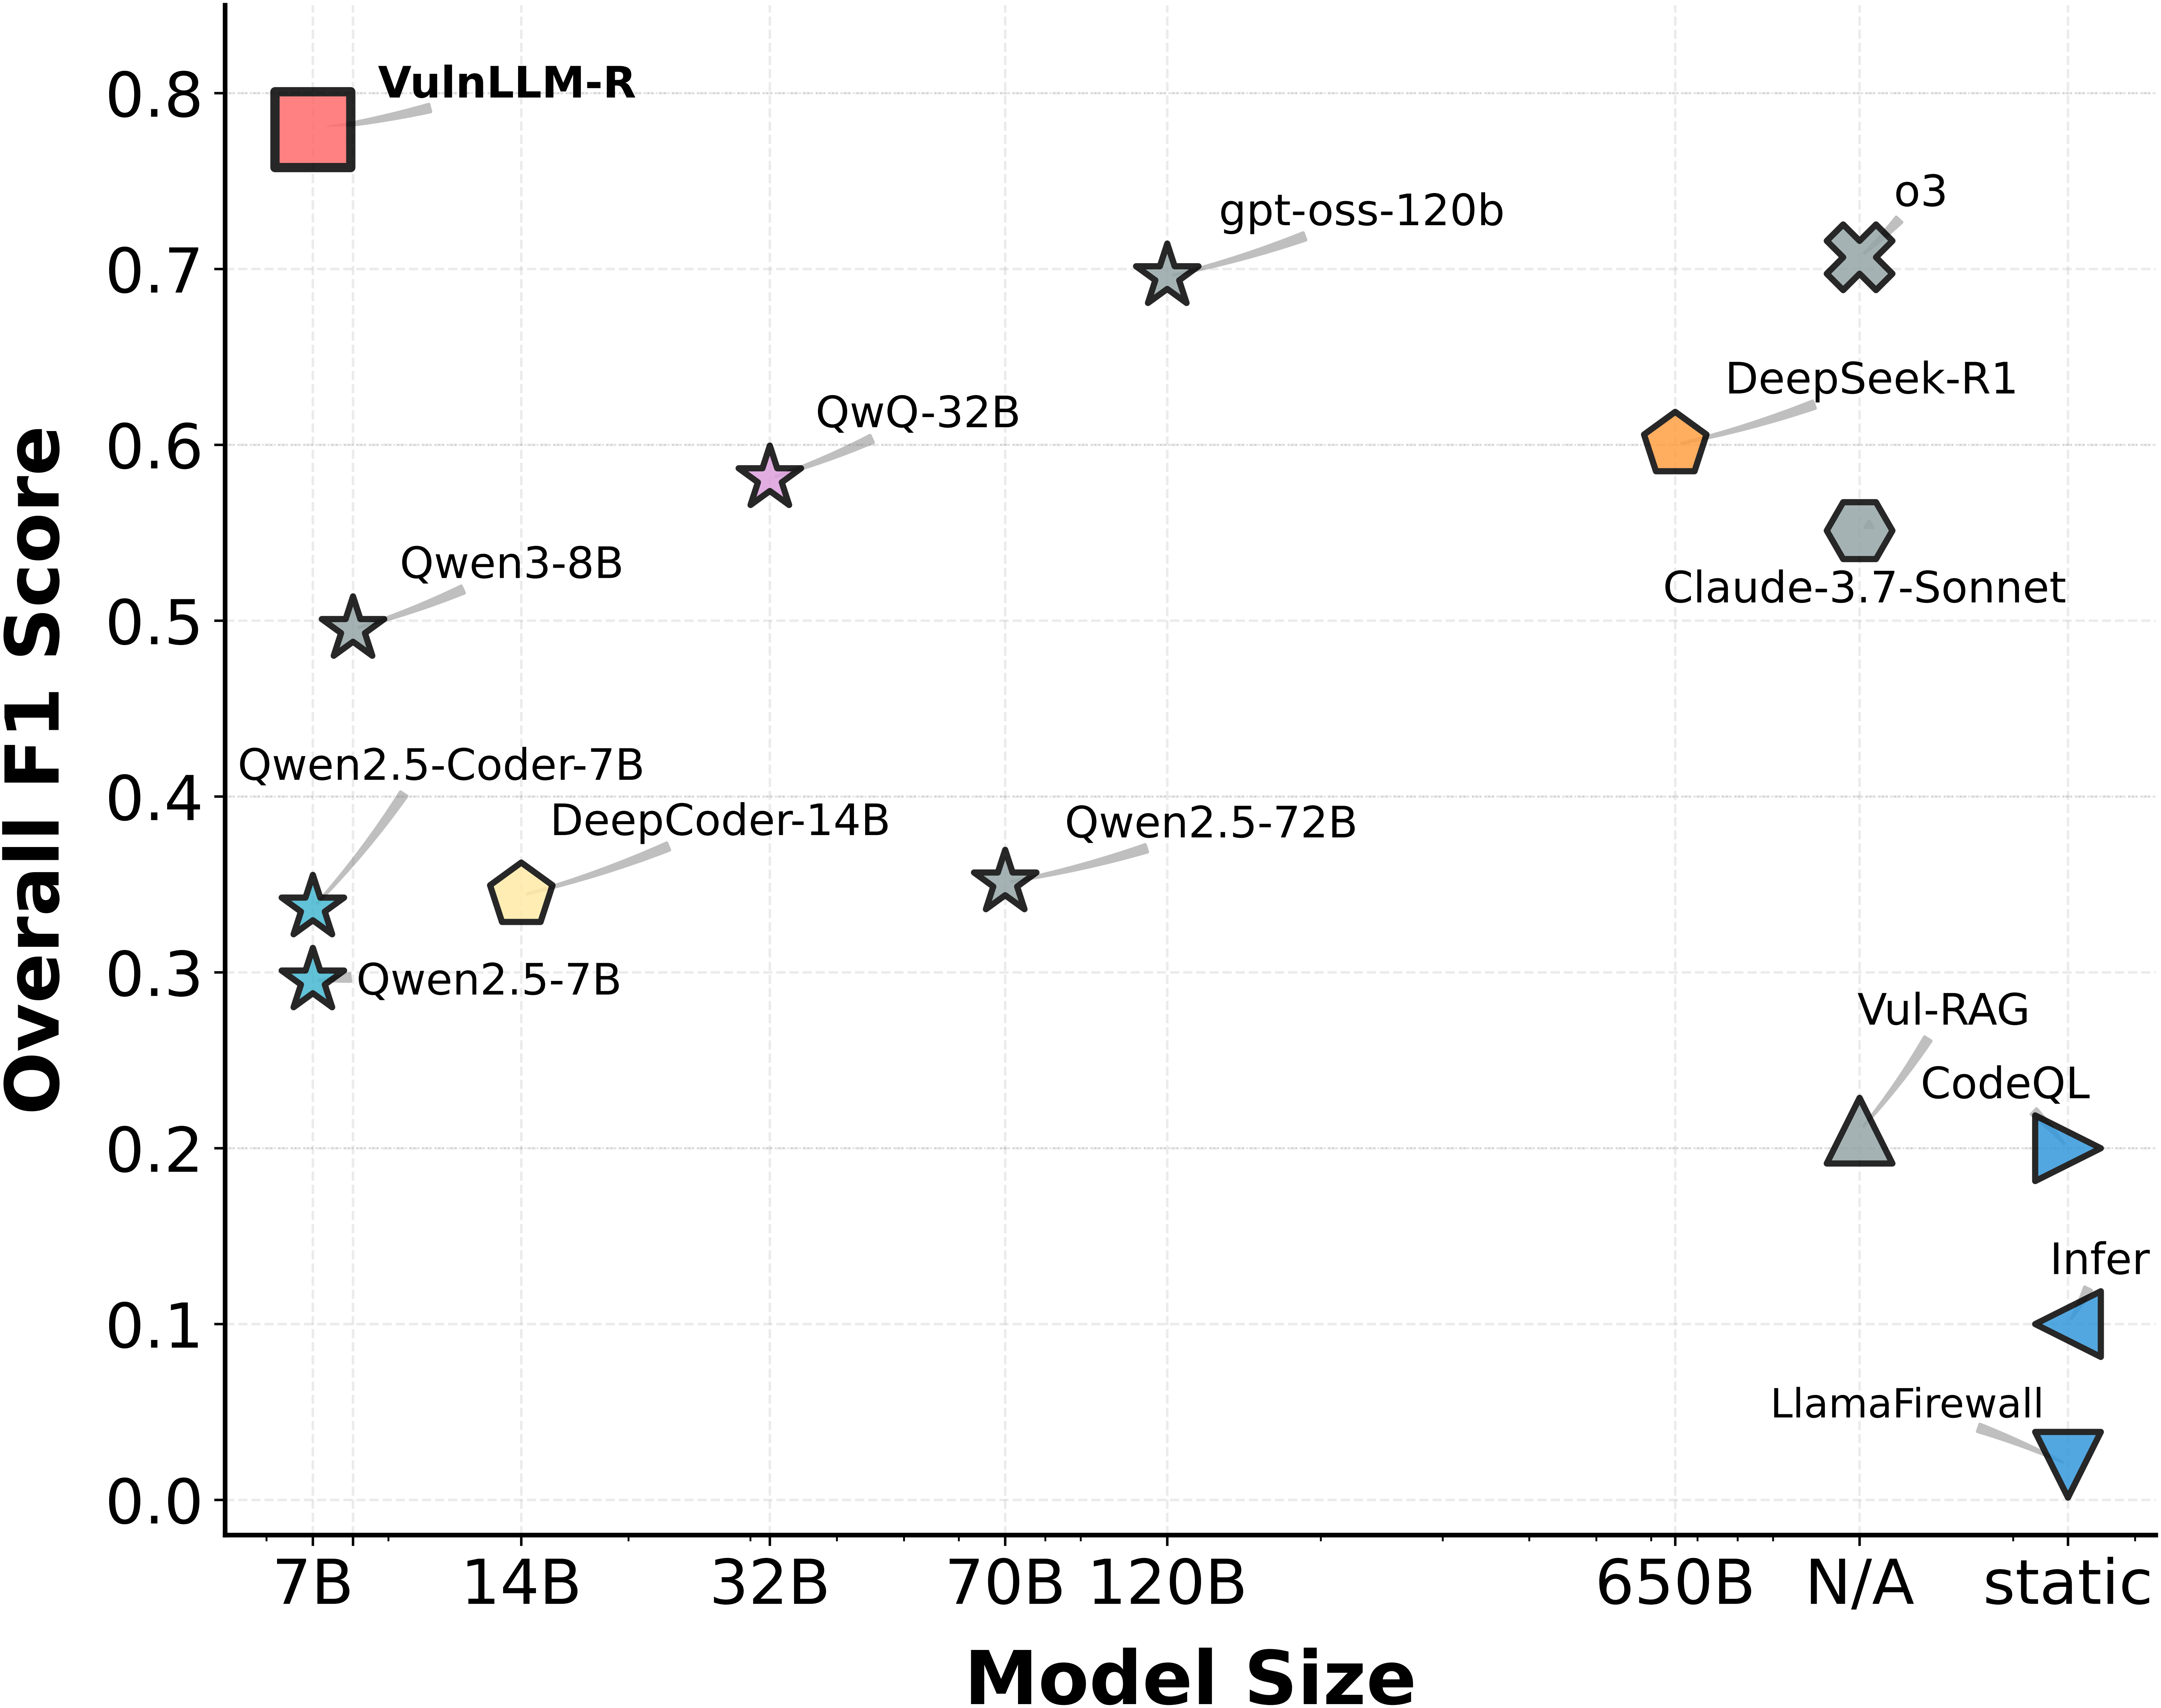 ucsb-mlsec/vulnllm-r
LLM di ragionamento specializzato per il rilevamento di vulnerabilità nel codice sorgente in C/C++ e Python, con costruzione di dataset, training…
 j0qq3r/cve-2025-52204
Divulgazione coordinata di CVE-2025-52204: XSS riflesso e iniezione HTML nell'endpoint customer.pl di Znuny OTRS. Include riepilogo tecnico, versioni…
 sergicortesabadia/cve-2026-26198-analysis
Analisi approfondita di una vulnerabilità critica di SQL injection nell'ORM Ormar di Python — riproduzione, correzione e test
 chrissub08/cve-2026-33910_sqlinjectionvulnerabilityopenemr8.0.0.2
CVE-2026-33910: Vulnerabilità di SQL injection in OpenEMR <8.0.0.3>
 mickmicksh/chub-supply-chain-poc
Iniezione silenziosa di dipendenze attraverso pipeline di documentazione AI. 240 esecuzioni Docker isolate dimostrano che il server MCP senza…








