
Advisory e ricerca su CVE-2026-20079, un bypass critico dell'autenticazione in Cisco Secure Firewall Management Center che consente RCE root non autenticato, con versioni interessate e mitigazioni.

Bypass critico dell'autenticazione che porta a RCE come root in Cisco Secure Firewall Management Center


CVE-2026-20079 è una vulnerabilità critica nell'interfaccia web del software Cisco Secure Firewall Management Center (FMC).
Un attaccante remoto non autenticato può aggirare l'autenticazione ed eseguire script arbitrari con privilegi di root sul sistema operativo sottostante.
CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:C/C:H/I:H/A:HCausa principale: Un processo di sistema improprio creato all'avvio che consente a richieste HTTP appositamente costruite di aggirare l'autenticazione.
Questa vulnerabilità interessa il piano di gestione dell'infrastruttura firewall on-premises di Cisco, rendendola estremamente pericolosa negli ambienti di produzione.
Vulnerabili:
Non interessati:
Cisco ha rilasciato le patch. Fare riferimento all'avviso ufficiale per le esatte release corrette per ciascun ramo.
Raccomandazione: Aggiornare alla versione corretta più recente il prima possibile.
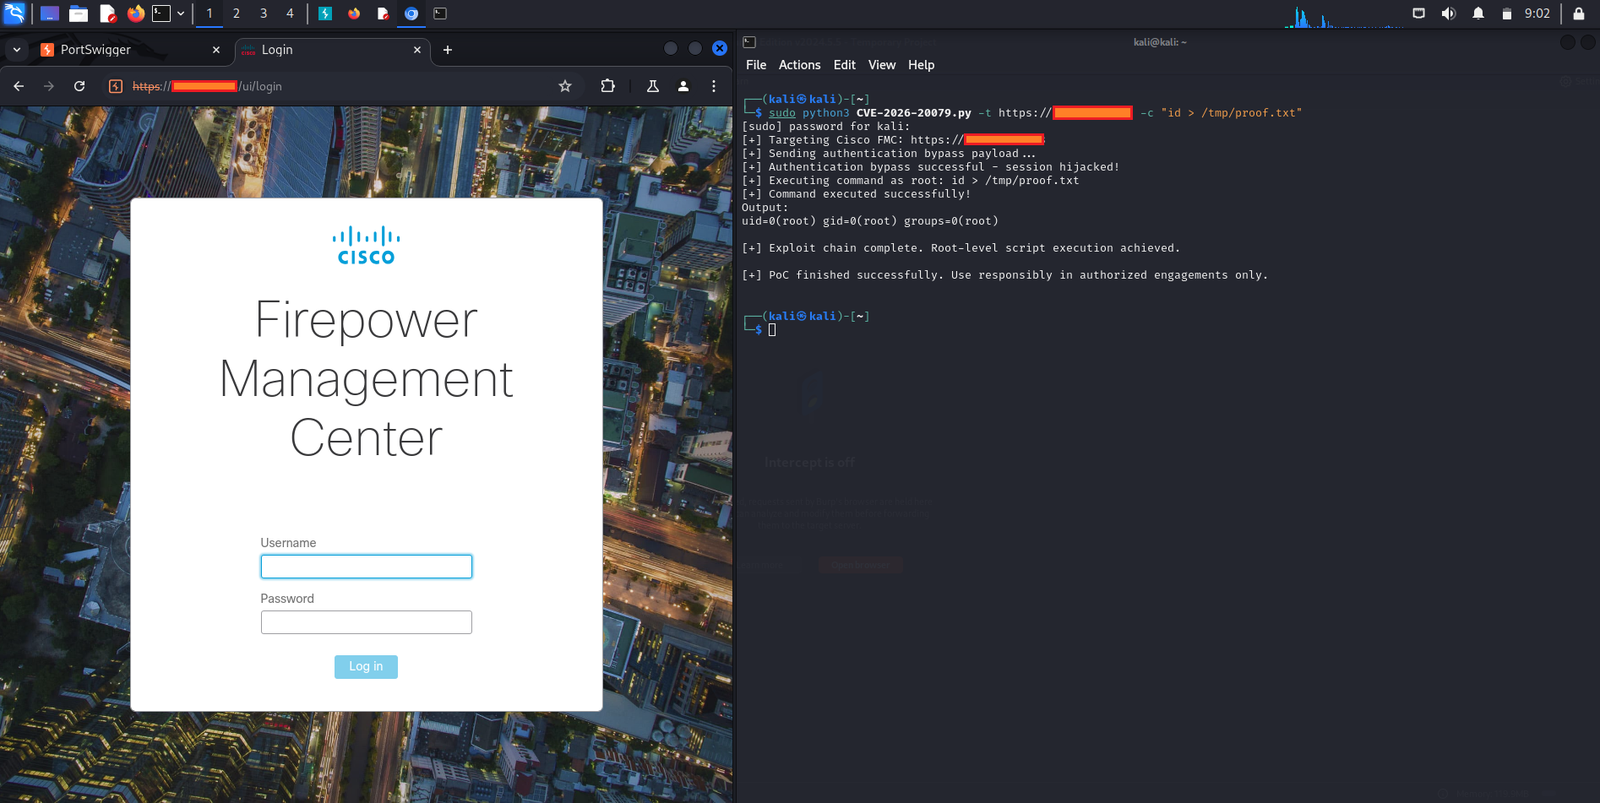
Gli attaccanti possono sfruttare questa vulnerabilità inviando richieste HTTP appositamente costruite all'interfaccia web di FMC. Il difetto deriva da un processo di avvio mal configurato che crea un percorso di autenticazione alternativo, consentendo l'esecuzione non autenticata di script come root.
Exploit Proof-of-Concept (PoC) pubblici sono emersi poco dopo la divulgazione.
Avviso di sicurezza ufficiale di Cisco: https://sec.cloudapps.cisco.com/security/center/content/CiscoSecurityAdvisory/cisco-sa-onprem-fmc-authbypass-5JPp45V2








