
 #1
Paper di sicurezza, progetti di ricerca, riferimenti tecnici e materiale riproducibile per analisi difensive o autorizzate.
Raccomandato da Kitploit

 34zy/cve-2026-86950
Framework di sfruttamento per CVE-2026-86950, un integer overflow in CoreGraphics: crea font TrueType e PDF malevoli, estrae leak ASLR e costruisce…
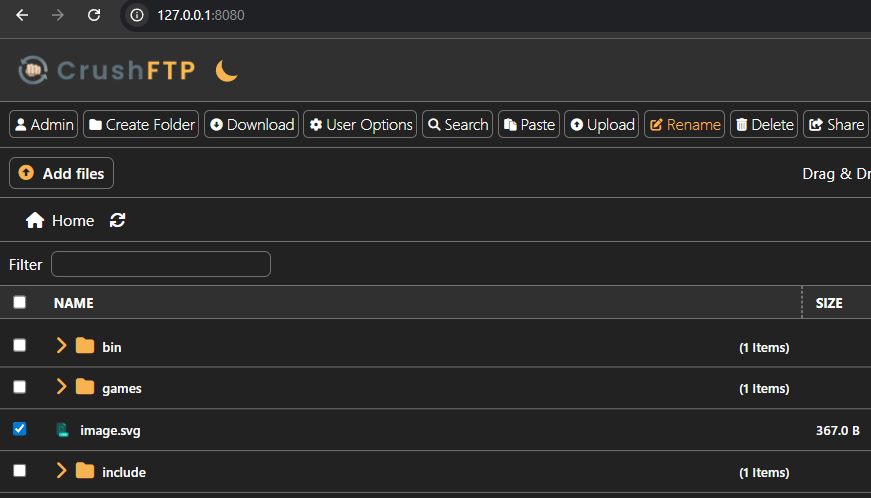 mmakingdom/cve-2025-63419
CrushFTP prima della versione 11.3.7_60 è vulnerabile a HTML Injection. Il server basato sul Web ha una funzione che consente agli utenti di…
 abdelkabirouadoukou/cve-2026-31431-analysis-and-fix
Analisi tecnica approfondita della CVE-2026-31431 del kernel Linux (Copy Fail), una escalation locale dei privilegi tramite il bug della scatterlist…
 abraxas/qemu-nvme-sgl-bar
QEMU 11.1.2 - Alta - Locale - UAF - NVMe SGL span in BAR0 incompleto CVE-2021-3929
 abraxas/qemu-colo-l4-oob
QEMU 11.1.2 - Alta - Locale/Remota - OOB - Overflow heap IPv4 L4 breve in COLO filter-rewriter
 abraxas/qemu-xhci-complete-uaf
QEMU 11.1.2 - Alta - Locale - UAF - xhci_complete residuo di CVE-2026-17588 doorbell DMA
 wnduddld0513/lenovo-qcom-rpmb-poc
Strumento di ricerca proof-of-concept (PoC) a scopo didattico che dimostra il bypass della verifica ABL di CVE-2026-24090 per ispezionare e testare…
 do4choo/cve-2026-92209_nomachine_lpe
Advisory per CVE-2026-92209, una vulnerabilità di autenticazione impropria nel componente Redis di NoMachine che consente l'escalation dei privilegi…
 do4choo/cve-2026-92208_remote_mdns_overflow
Advisory per CVE-2026-92208, un buffer overflow basato su heap nel componente mDNS di NoMachine che consente l'esecuzione di codice remoto non…
 mosesox/poc-cve-2026-94134
Codice proof-of-concept che dimostra lo sfruttamento di CVE-2026-94134, con note di ricerca sulla vulnerabilità a corredo fornite da OX Security.
 oscerd/cve-2026-79986
Riproduttore e analisi per CVE-2026-79986, un path traversal in Apache Camel camel-azure-files in cui i nomi di elenco delle share escono dalla…
 oscerd/cve-2026-79985
Reproducer e analisi per CVE-2026-79985, una path traversal in Apache Camel camel-smb in cui i nomi degli elenchi di condivisioni aggirano il…
 stefanoandreatta/cve-2026-51366-sql-injection-leading-to-remote-code-execution
Avviso di sicurezza — SQL Injection che porta a RCE in Vedo Suite (Bottinelli Informatica). Divulgazione responsabile.
 stefanoandreatta/cve-2026-51367-insecure-direct-object-reference-idor
Avviso di sicurezza — Insecure Direct Object Reference (IDOR / BOLA) in Vedo Suite (Bottinelli Informatica). Divulgazione responsabile.
 lzh0082-cloud/code-detection
Pacchetto di replica che studia come i revisori delle vulnerabilità LLM si affidano alle evidenze dell'analisi statica, con un front end C/C++ basato…
 califio/publications
Raccolta curata di articoli di ricerca sulla sicurezza, writeup di exploit CVE, analisi di reverse-engineering dei componenti interni di Apple e…
 crypto-unict/ghostfacempc
Implementazione di riferimento per il riconoscimento facciale che preserva la privacy tramite replicated secret sharing in MP-SPDZ, con inferenza…
 0xblackash/cve-2026-110912
Proof-of-concept Python/scapy per CVE-2026-110912 (ARPBleed), una lettura fuori dai limiti di ar_hln/ar_pln in ARP su DragonFly BSD che espone…








