
 #1
Paper di sicurezza, progetti di ricerca, riferimenti tecnici e materiale riproducibile per analisi difensive o autorizzate.
Raccomandato da Kitploit
 isec-tugraz/file-notification-attacks
Artefatti di ricerca per attacchi side-channel basati sulle notifiche dei file su Linux, Windows e macOS, che dimostrano la fuga di informazioni…
 sisl-uri/t-backdoor
Codice di ricerca che implementa T-Backdoor, attacchi backdoor con trigger temporale su reti neurali a impulsi utilizzando trigger di rate, latenza e…
 azzzzliao/aegis-audio-defense
Framework di difesa che mantiene congelati i modelli audio-linguaggio e aggiunge un gate di rischio a livello intermedio con adattatori di sicurezza…
 0x574r/darkcloak
Strumento Linux per l'occultamento dell'identità dei processi che falsifica comm, argv, cmdline, environ, percorso exe e VMA tramite una pipeline…
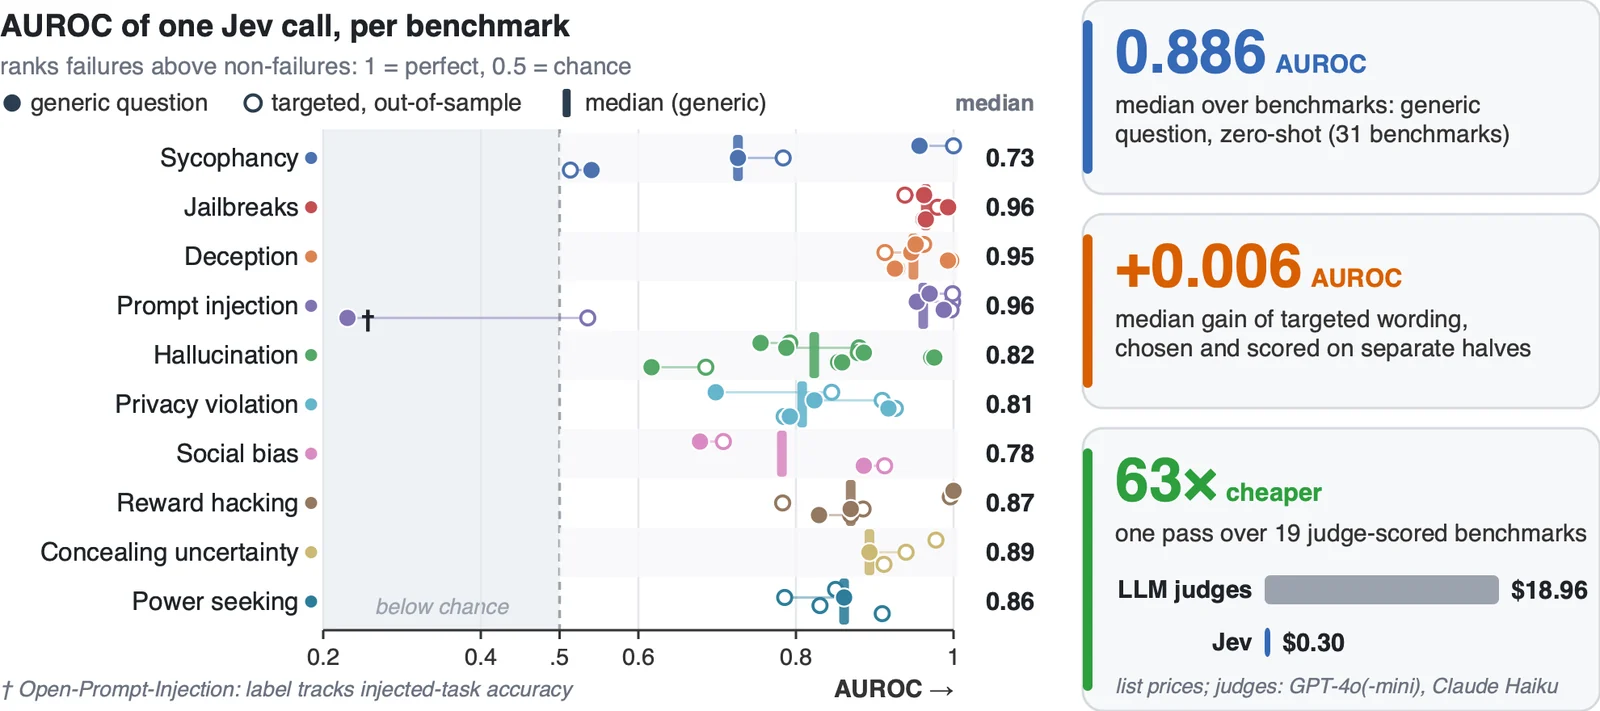 sumleo/rlcdalignbench
Suite di benchmark e codice per rilevare i fallimenti dell'allineamento dell'IA, con 44 benchmark su dieci tipi di fallimento e un rilevatore RLCD…
 ut-dacs/anycast-census
Sistema di censimento anycast longitudinale che sonda prefissi IPv4/IPv6 tramite ICMP, TCP e DNS per rilevare deployment anycast e geolocalizzare i…
 horkimhab/cve-2025-9974
Repository di ricerca sulla sicurezza a scopo educativo per CVE-2025-9974, che fornisce materiale di sensibilizzazione sulle vulnerabilità e linee…
 horkimhab/cve-2026-65660
Repository di ricerca sulla sicurezza a scopo educativo che documenta CVE-2026-65660 con indicazioni di configurazione per test di laboratorio…
 jvidhan/cve-2026-43687
Note di reverse engineering e un PoC self-contained per la race della access-cache del client NFS di macOS (CVE-2026-43687), con diff del…
 inertfluid/cve-2026-61732-lab
Riproduzione benigna e autonoma di CVE-2026-61732 (contraffazione del confine di ruolo ChatML di Decepticon)
 rafabd1/vectorfreed
Documenta la catena RCE use-after-free di VectorFreed su librsvg (CVE-2026-96889) con un PoC di generazione SVG e indicazioni di remediation per…
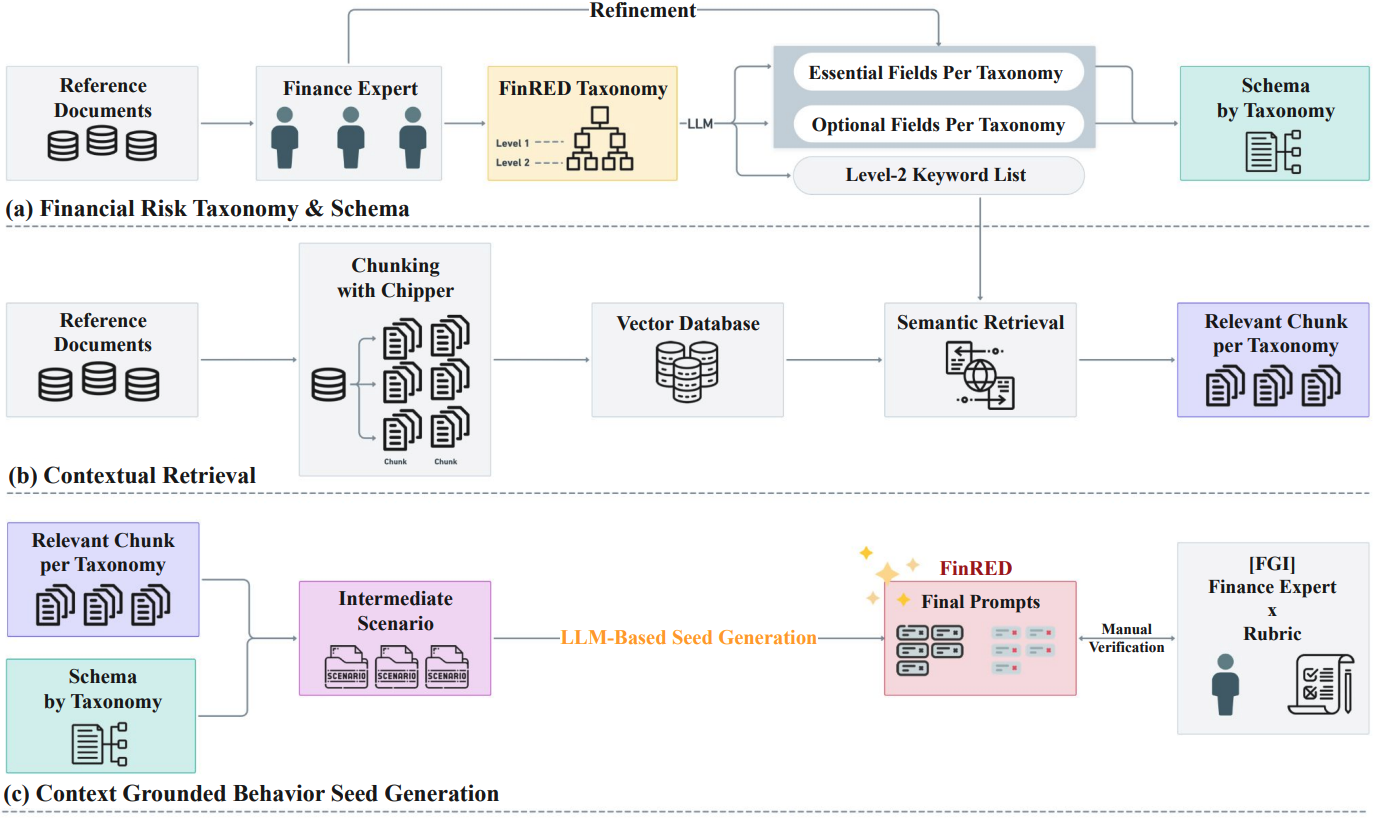 selectstar-ai/finred-paper
benchmark di red-teaming specifico per il dominio finanziario con rubrica di valutazione
 alex66366/odpure
Black-box input-stage purification defense that neutralizes backdoor attacks on object detectors via corruption, diffusion reconstruction, and DBSCAN…
 norrrrrrr-lyn/wainjectbench
Benchmarking dei rilevamenti di prompt injection per gli agenti web.
 se1ims/pixelsmash
Proof-of-concept e ambiente di laboratorio per CVE-2026-8461, una scrittura fuori dai limiti nel decoder MagicYUV di FFmpeg, con generatore di…
 anthonyk2923/cve-2026-94609
Write-up e proof-of-concept per CVE-2026-94609, una vulnerabilità di privilege escalation in authentik che consente agli utenti con add_user_to_group…
 nihan-silent-reign/cve-2026-43284-dirty-frag-
Analisi tecnica di CVE-2026-43284 (Dirty Frag), un'escalation di privilegi locale nel kernel Linux xfrm ESP che consente scritture nella page cache…
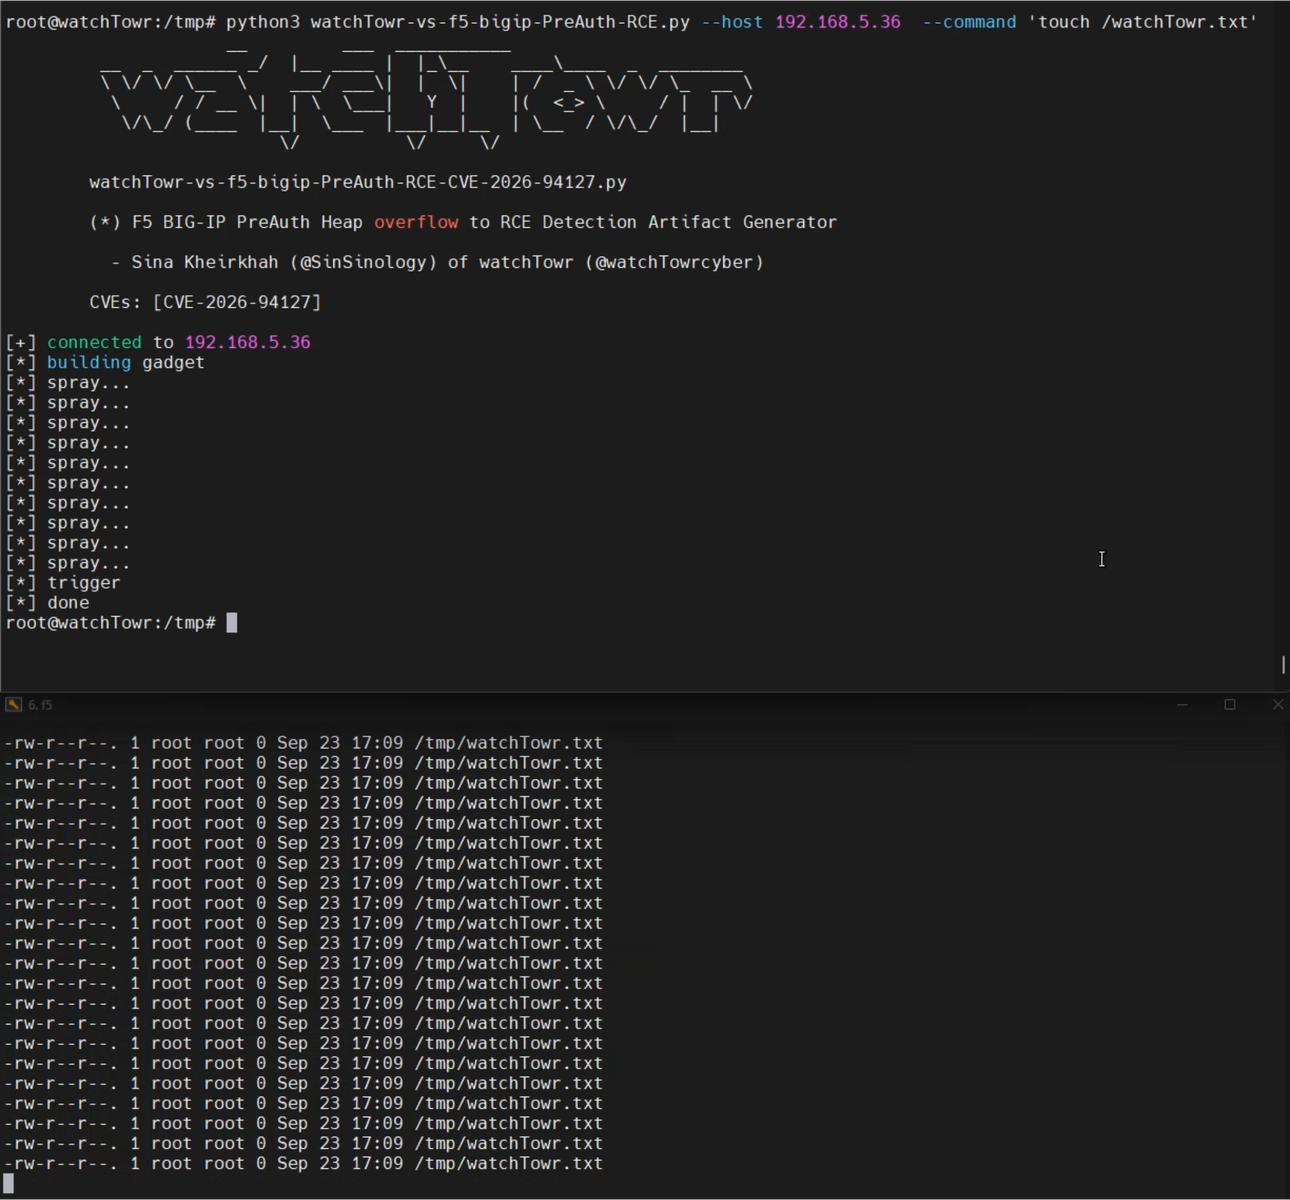 watchtowrlabs/watchtowr-vs-f5-bigip-preauth-rce-cve-2026-94127
Generatore di artefatti di rilevamento Python e PoC per CVE-2026-94127, una RCE pre-auth in F5 BIG-IP raggiungibile tramite virtual server…








