
 #1
Paper di sicurezza, progetti di ricerca, riferimenti tecnici e materiale riproducibile per analisi difensive o autorizzate.
Raccomandato da Kitploit
 theethat-thamwasin/cve-2025-56399
Una vulnerabilità di Remote Code Execution (RCE) autenticata in laravel-file-manager v3.3.1 e versioni precedenti consente agli aggressori con…
 askyeye/cve-2023-0045
PoC e write-up per CVE-2023-0045: bypassa le mitigazioni Linux prctl/seccomp Spectre-BTI utilizzando l'avvelenamento BTB e Flush+Reload per divulgare…
 imxur/cve-2026-48908-joomla-sp-page-builder-rce
Analisi tecnica e advisory per CVE-2026-48908: caricamento arbitrario di file non autenticato verso RCE in JoomShaper SP Page Builder.
 lorenzofradeani/cve-2026-40776
CVE-2026-40776 — Controllo degli accessi non corretto + IDOR in WordPress Eventin (wp-event-solution) <= 4.1.8
 crackercat/cve-2021-26411
Proof-of-concept exploit for CVE-2021-26411, una vulnerabilità di corruzione della memoria di Internet Explorer che consente l'esecuzione di codice…
 weidongl74/cve-2015-2315-report
Codice di simulazione e report per CVE-2015-2315, che dimostra lo scenario di sfruttamento della vulnerabilità per analisi educative.
 izdiwho/cve-2022-40317
Proof-of-concept di XSS persistente per la sezione note di OpenKM, che dimostra un bypass delle regole di sanitizzazione tramite javascript:,…
 amnsecurity/osticket-stored-xss-security-assessment
Rapporto professionale di valutazione delle vulnerabilità per cross-site scripting memorizzato in osTicket, che include impatto aziendale, rimedio e…
 halcy0nic/cve-2023-38632
Prova di concetto per CVE-2023-38632
 xyddnljydd/cve-2020-1066
Codice exploit per CVE-2020-1066 con relativa analisi del blog, che dimostra una specifica vulnerabilità di escalation dei privilegi in Windows.
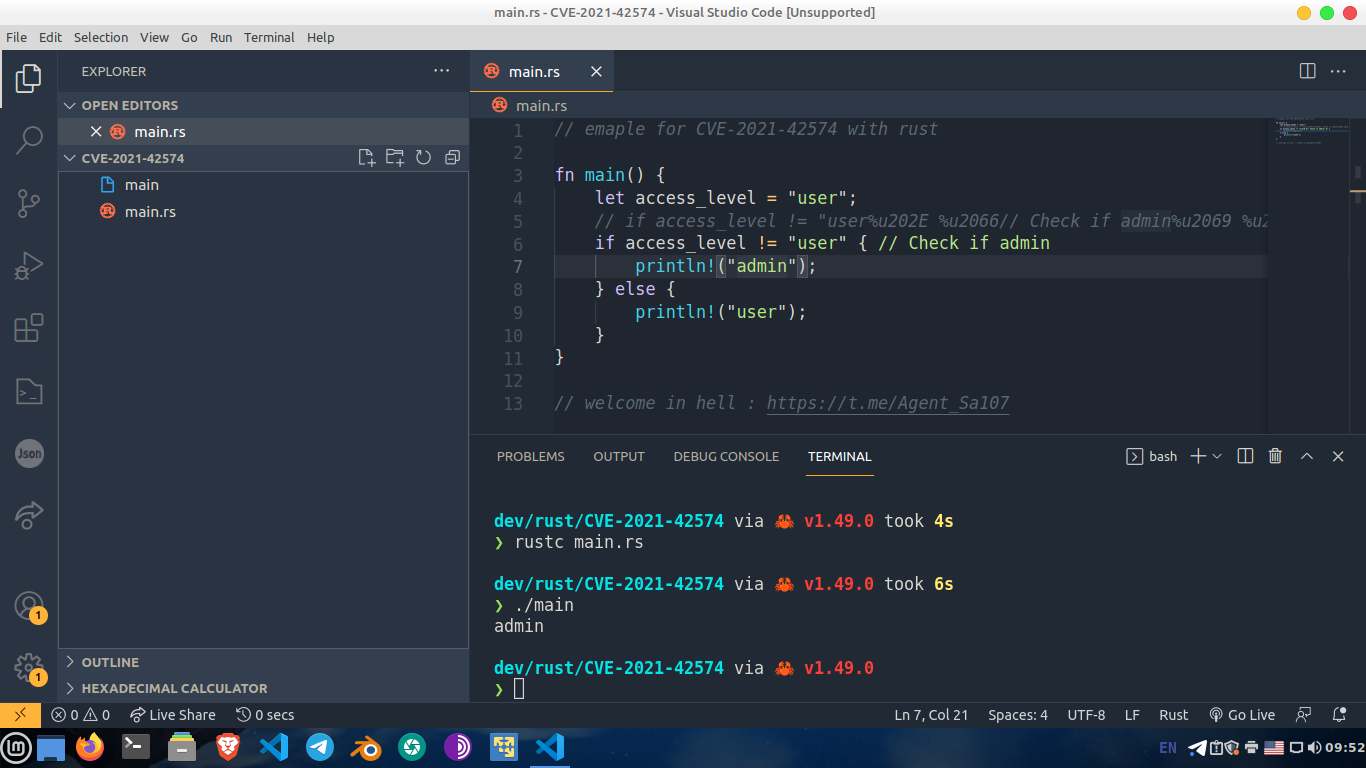 waseeld/cve-2021-42574
Dimostra la vulnerabilità Trojan Source (CVE-2021-42574) generando codice sorgente con caratteri di controllo Unicode invisibili che alterano la…
 rarar0/kde_vuln
CVE-2018-6791 Risoluzione dei problemi
 r4bbit-r4/directus-preso
Presentazione su CVE-2025-55746
 cuijiung/dubbo-cve-2023-23638
Exploit PoC per Apache Dubbo CVE-2023-23638, una vulnerabilità di deserializzazione Hessian che consente l'iniezione JNDI. Include articoli di…
 zedocun/sharepoint-toolshell-cve-2025-53770-incident-analysis
Analisi tecnica di un tentativo di sfruttamento di SharePoint ToolShell (CVE-2025-53770) che coinvolge RCE, distribuzione di webshell ed estrazione…
 tfawnies/cve-2026-64633
Payload di analisi generati per CVE-2026-64633 con varianti di documento trattamento/controllo e un manifest che mappa gli ID e le coppie per…
 theopaid/cve-2026-66754-remote-denial-of-service-via-reachable-assertion-in-url-prefix-handling-rouille-
Avviso di sicurezza: Denial of Service remoto tramite asserzione raggiungibile nella gestione dei prefissi URL (rouille)
 zebberncve/cve-2026-26832
Advisory per node-tesseract-ocr ⌯⌲ 50 000 download settimanali








