
 #1
Paper di sicurezza, progetti di ricerca, riferimenti tecnici e materiale riproducibile per analisi difensive o autorizzate.
Raccomandato da Kitploit
 nxploited/cve-2025-31033
WordPress Buddypress Humanity Plugin <= 1.2 è vulnerabile a Cross Site Request Forgery (CSRF)
 leomarche/projetsecu
Lavora su CVE-2022-23222.
 justjeff211/conti-ransomware-writeup
Condotta un'indagine SOC completa su un compromesso ransomware Conti di un server Exchange utilizzando Splunk 8.2.2. Analizzati 28,145 eventi…
 ish2yu/cve-2025-55780
Dereferenziazione di puntatore nullo in MuPDF, primo CVE scoperto da me.
 th30d00r/linux-vulnerability-cve-2016-0728-and-exploit
Documento sulla vulnerabilità del kernel Linux CVE-2016-0728 e relativo sfruttamento
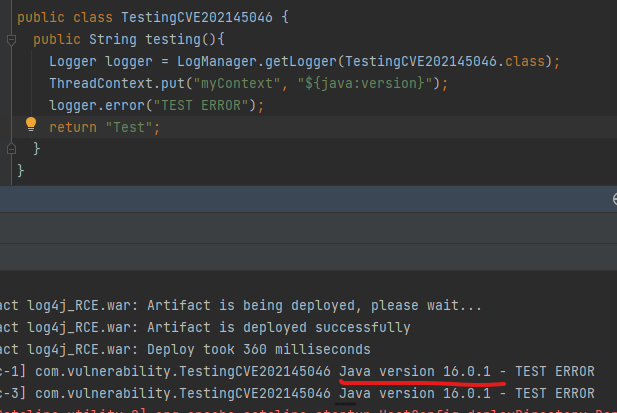 tejas-nagchandi/cve-2021-45046
Replica di CVE-2021-45046
 sangrok-jeon/cve-2020-1938-tomcat-ajp-ghostcat--analysis
# Analisi di CVE-2020-1938 - Tomcat AJP (Ghostcat)
 sahil3276/cve-2024-10930
Divulgazione pubblica di CVE-2024-10930
 sachinthabs/spectre-vulnerability-cve-2017-5753-
Proof-of-concept educativo che dimostra la vulnerabilità CPU Spectre (CVE-2017-5753) con un exploit basato su C e un rapporto dettagliato sugli…
 rooobeam/pickle-deserialization-exploit-in-transformers
Questo studio analizza le vulnerabilità di deserializzazione pickle in Python, concentrandosi sulla CVE-2024-3568 in TFAutoModel di Hugging Face…
 ngyinkit/cve-2019-18634
Analisi educativa di CVE-2019-18634 (buffer overflow in sudo) con presentazione che copre la scoperta, lo sfruttamento e la mitigazione della…
 mnqazi/cve-2023-2516
Blog di Medium
 mkdemir/activemq-lockbit-analysis
Analisi end-to-end di un caso di intrusione di 419 ore che dalla vulnerabilità di Apache ActiveMQ (CVE-2023-46604) giunge fino alla fase del…
 mein-0/cve-2025-7771
Exploit proof-of-concept per CVE-2025-7771, una vulnerabilità del driver kernel Windows in ThrottleStop.sys che consente lettura/scrittura arbitraria…
 leopoldabgn/cve-2020-16012-poc
PoC per CVE-2020-16012, un canale laterale di temporizzazione in drawImage in Firefox e Chrome
 kaleth4/cve-2025-40271
Analisi tecnica di CVE-2025-40271, una vulnerabilità critica di tipo Use-After-Free nel filesystem /proc del kernel Linux, inclusa la causa…
 c0gnit00/cve-2026-59827
Blog su CVE-2026-59827, deserializzazione non sicura dell'output di query H2
 aykhan32/cve-2026-51788
Avviso dettagliato su CVE-2026-51788 relativo a una vulnerabilità DoS in cleverange_auth v0.1.10, con analisi tecnica, punteggio CVSS e indicazioni…








