
 #1
Paper di sicurezza, progetti di ricerca, riferimenti tecnici e materiale riproducibile per analisi difensive o autorizzate.
Raccomandato da Kitploit

 abraxas/qemu-xhci-complete-uaf
QEMU 11.1.2 - Alta - Locale - UAF - xhci_complete residuo di CVE-2026-17588 doorbell DMA
 mhicairo-hue/cs50-cybersecurity-final-project
Analisi tecnica del backdoor in XZ Utils (CVE-2024-3094), che spiega l'attacco alla supply chain, le tecniche di offuscamento e l'impatto su OpenSSH…
 threatlance-org/security-advisories
Repository pubblico di advisory di sicurezza con analisi dettagliate delle CVE, incluse descrizioni delle vulnerabilità, valutazioni della gravità e…
 buraksevben/cves
Raccolta curata di proof-of-concept per vulnerabilità web, inclusi cross-site scripting e SQL injection, con approfondimenti tecnici dettagliati per…
 jodonnel/copyfail-briefing
CVE-2026-31431 (Copy Fail) — Briefing sulla sicurezza e confronto delle misure di rimedio
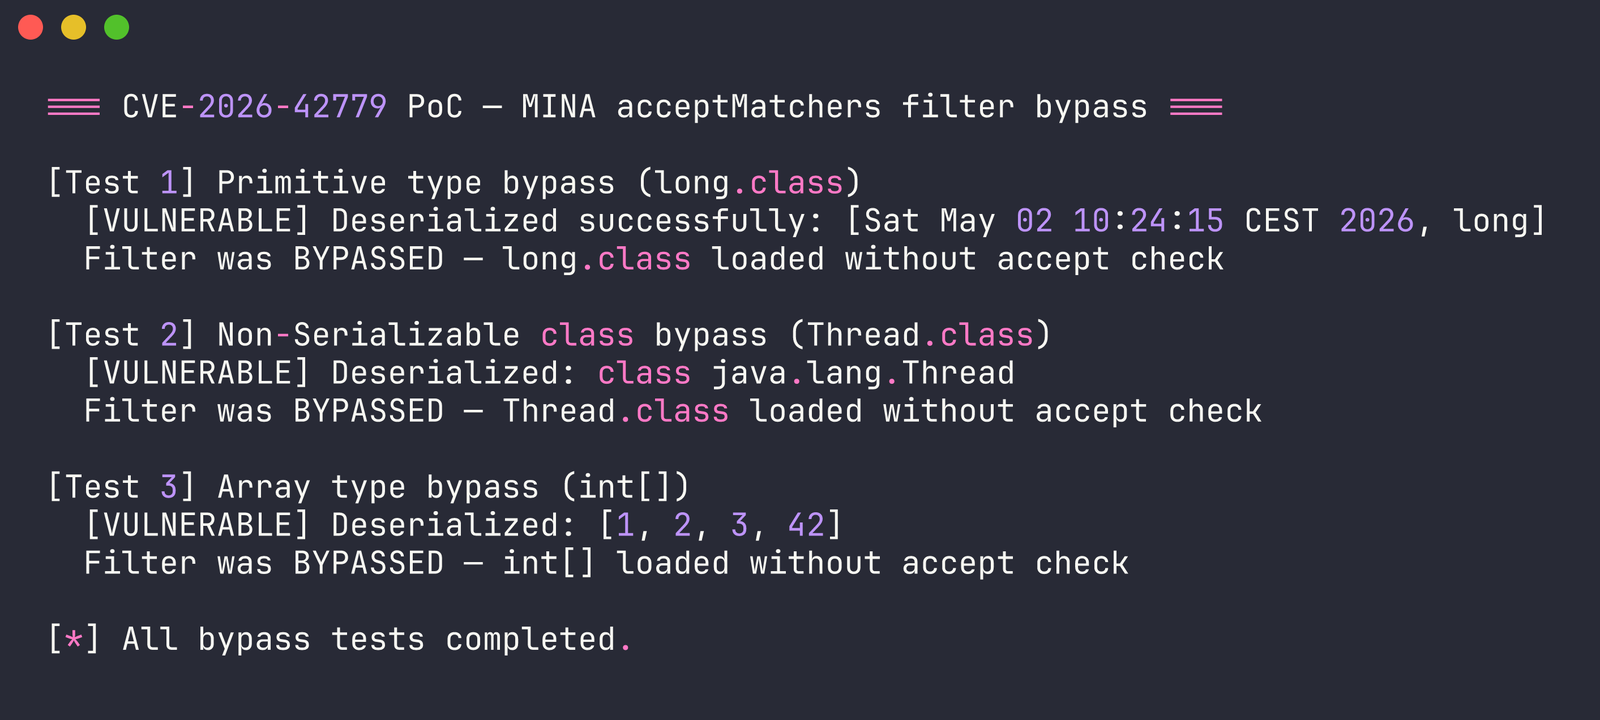 dinosn/cve-2026-42779
Proof-of-concept che dimostra un bypass del filtro di deserializzazione in Apache MINA che porta all'esecuzione remota di codice, con analisi…
 lindhunt/cve-2026-26211
Divulgazione pubblica e proof-of-concept per CVE-2026-26211, una vulnerabilità XSS persistente in Ekushey Project Manager CRM v5.0, inclusi dettagli…
 rootdirective-sec/cve-2026-33017-lab
Laboratorio riproducibile per CVE-2026-33017, una RCE non autenticata in Langflow. Include un servizio vulnerabile containerizzato con Docker e un…
 ret2basic/sudoscience
Analisi tecnica approfondita di CVE-2021-3156, un overflow del buffer basato su heap in sudo, che copre la causa principale, le tecniche di…
 fevar54/cve-2026-20805-poc
PoC di CVE-2026-20805: divulgazione di informazioni in Desktop Window Manager (dwm.exe) di Windows.
 adriangigliotti/cve-2026-666
Dimostrazione educativa proof-of-concept per CVE-2026-666, una vulnerabilità di esecuzione remota di codice nella deserializzazione di ShadowWeb…
 kelnor/cve-2026-3494_verfication
Riproduce e analizza CVE-2026-3494, un bypass del logging di audit nel plugin server_audit di MariaDB, utilizzando test multi-versione basati su…
 pedrib/poc
Avvisi di sicurezza, file proof of concept ed exploit resi pubblici da @pedrib.
 alephsecurity/research
Materiale di ricerca e Proof-of-Concept per i risultati di Aleph Research
 efchatz/http3-attacks
Script di exploit didattici per attacchi HTTP/3 (CVE-2022-30592), tra cui HTTP3-loris, HTTP3-stream e HTTP3-flooding, testati su server con supporto…
 frenchyeti/rasputin
Risorse e paper relativi alle mie conferenze e al mio lavoro su (un)RASPs. Questo lavoro è in corso, per favore abbiate pazienza :) Non esitate a…
 jakabakos/cve-2023-36884-ms-office-html-rce
MS Office e Windows HTML RCE (CVE-2023-36884) - PoC ed exploit
 faux16/crml
Linguaggio dichiarativo open-source per la modellazione del rischio informatico. Costruisci modelli di rischio bayesiani come QBER, motori Monte…








