
 #1
Paper di sicurezza, progetti di ricerca, riferimenti tecnici e materiale riproducibile per analisi difensive o autorizzate.
Raccomandato da Kitploit
 albintouma/iran-war-media
Iran War Media Monitor raccoglie articoli di notizie che coprono la guerra USA-Israele contro l'Iran e applica l'analisi del sentiment per scoprire…
 nccgroup/pairing
Ottimizzazioni per la crittografia basata su pairing
 seanheelan/claude_opus_cve_2023_0266
Demo che mostra come Claude Opus non trovi CVE-2023-0266
 nccgroup/memaddressanalysis
Progetto di ricerca relativo all'analisi degli indirizzi di memoria
 kpn-ciso/dra_writeup
Writeup della vulnerabilità di stack buffer overflow di Oracle DSR (DRA) CVE-2014-6598
 demining/bluetooth-attacks-cve-2025-27840
Crittanalisi Bitcoin: la vulnerabilità CVE-2025-27840 nei microcontrollori ESP32 mette a rischio miliardi di dispositivi IoT tramite Wi-Fi e Bluetooth
 paultendo/confusable-vision
Il primo dataset di confondibili carattere per carattere al mondo: quali caratteri Unicode si somigliano, misurato dai contorni di 322 font alla…
 akamai/cve-2025-60719-afd.sys
Proof-of-concept e analisi della causa principale di CVE-2025-60719, una vulnerabilità use-after-free in Windows afd.sys che porta all'escalation…
 cydtseng/vulnerability-research
Repository curata di write-up di ricerca sulle vulnerabilità con CVE assegnati, che dettagliano le debolezze scoperte, l'impatto e le misure…
 snailsploit/cve-2026-3288
Walkthrough: iniezione di configurazione in ingress-nginx tramite l'annotazione rewrite-target
 nu11secur1ty/hackers-and-crackers
Risorsa educativa che spiega le differenze etiche e tecniche tra hacker e cracker, coprendo analisi delle vulnerabilità, sicurezza dei sistemi e uso…
 chpratik/cve-2026-54121
Autorizzazione impropria in Active Directory Certificate Services (AD CS) consente a un attaccante autorizzato di elevare i privilegi su una rete.
 destawell/gemini-2.5-pro-nf-tables-red-teaming
# Caso di Studio Red Teaming su nf_tables con Gemini 2.5 Pro (CVE-2023-32233) — Allineamento della Sicurezza LLM e Divulgazione Responsabile
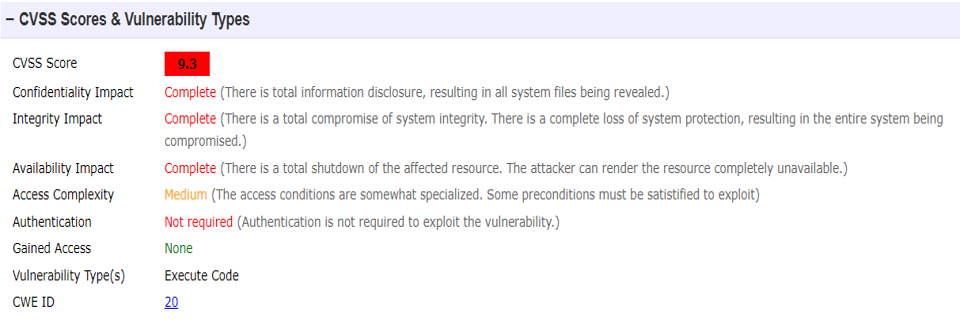 sreeram281997/cve-2022-21668-pipenv-rce-vulnerability
Analisi dettagliata di CVE-2022-21668, una vulnerabilità critica di RCE nel parsing di requirements.txt di Pipenv, inclusi codice del bug, meccaniche…
 itzmetanjim/cve-2026-8697
Writeup dettagliato su CVE-2026-8697 con exploit POC per un bypass del rate-limit di login sui router TP-Link Archer C64 tramite un servizio SSH di…

 thesisgroup3/secassessment_gapdetect
Strumento CLI basato su regole che valuta le difese organizzative rispetto ai framework MITRE ATT&CK e D3FEND, rileva lacune di sicurezza e propone…
 theopaid/cve-2026-67184-unauthenticated-null-pointer-dereference-crashes-the-server-tinyweb-
Avviso di sicurezza: la dereferenziazione di un puntatore NULL non autenticata provoca il crash del server (TinyWeb)
 snailsploit/cve-2026-33693
CVE-2026-33693: SSRF tramite bypass di 0.0.0.0 in activitypub-federation-rust v4_is_invalid() (CVSS 6.5 Moderata)








