
 #1
Paper di sicurezza, progetti di ricerca, riferimenti tecnici e materiale riproducibile per analisi difensive o autorizzate.
Raccomandato da Kitploit

 inertfluid/cve-2026-61732-lab
Riproduzione benigna e autonoma di CVE-2026-61732 (contraffazione del confine di ruolo ChatML di Decepticon)
 muradislamzada/cve-2026-93528
Analisi tecnica, proof of concept e cronologia della divulgazione responsabile per CVE-2026-93528, una divulgazione non autenticata dei dati degli…
 sneakynachos/cve-2026-85048-the-gpu-died
Reproducer e analisi tecnica per CVE-2026-85048, un use-after-free della superficie viz di Chrome nel processo GPU, con unit test ASAN e trigger del…
 mobilehackinglab/cve-2026-28576-poc
Dimostrazione educativa proof-of-concept che illustra una vulnerabilità di SQL injection nel Contacts Provider di Android 17, consentendo a un'app…
 abdelkabirouadoukou/cve-2026-31431-analysis-and-fix
Analisi tecnica approfondita della CVE-2026-31431 del kernel Linux (Copy Fail), una escalation locale dei privilegi tramite il bug della scatterlist…
 n0n4m3x41/cve-2026-22738-poc
Proof-of-concept exploit per CVE-2026-22738, una critica iniezione SpEL con RCE in Spring AI SimpleVectorStore, che dimostra l'esecuzione non…
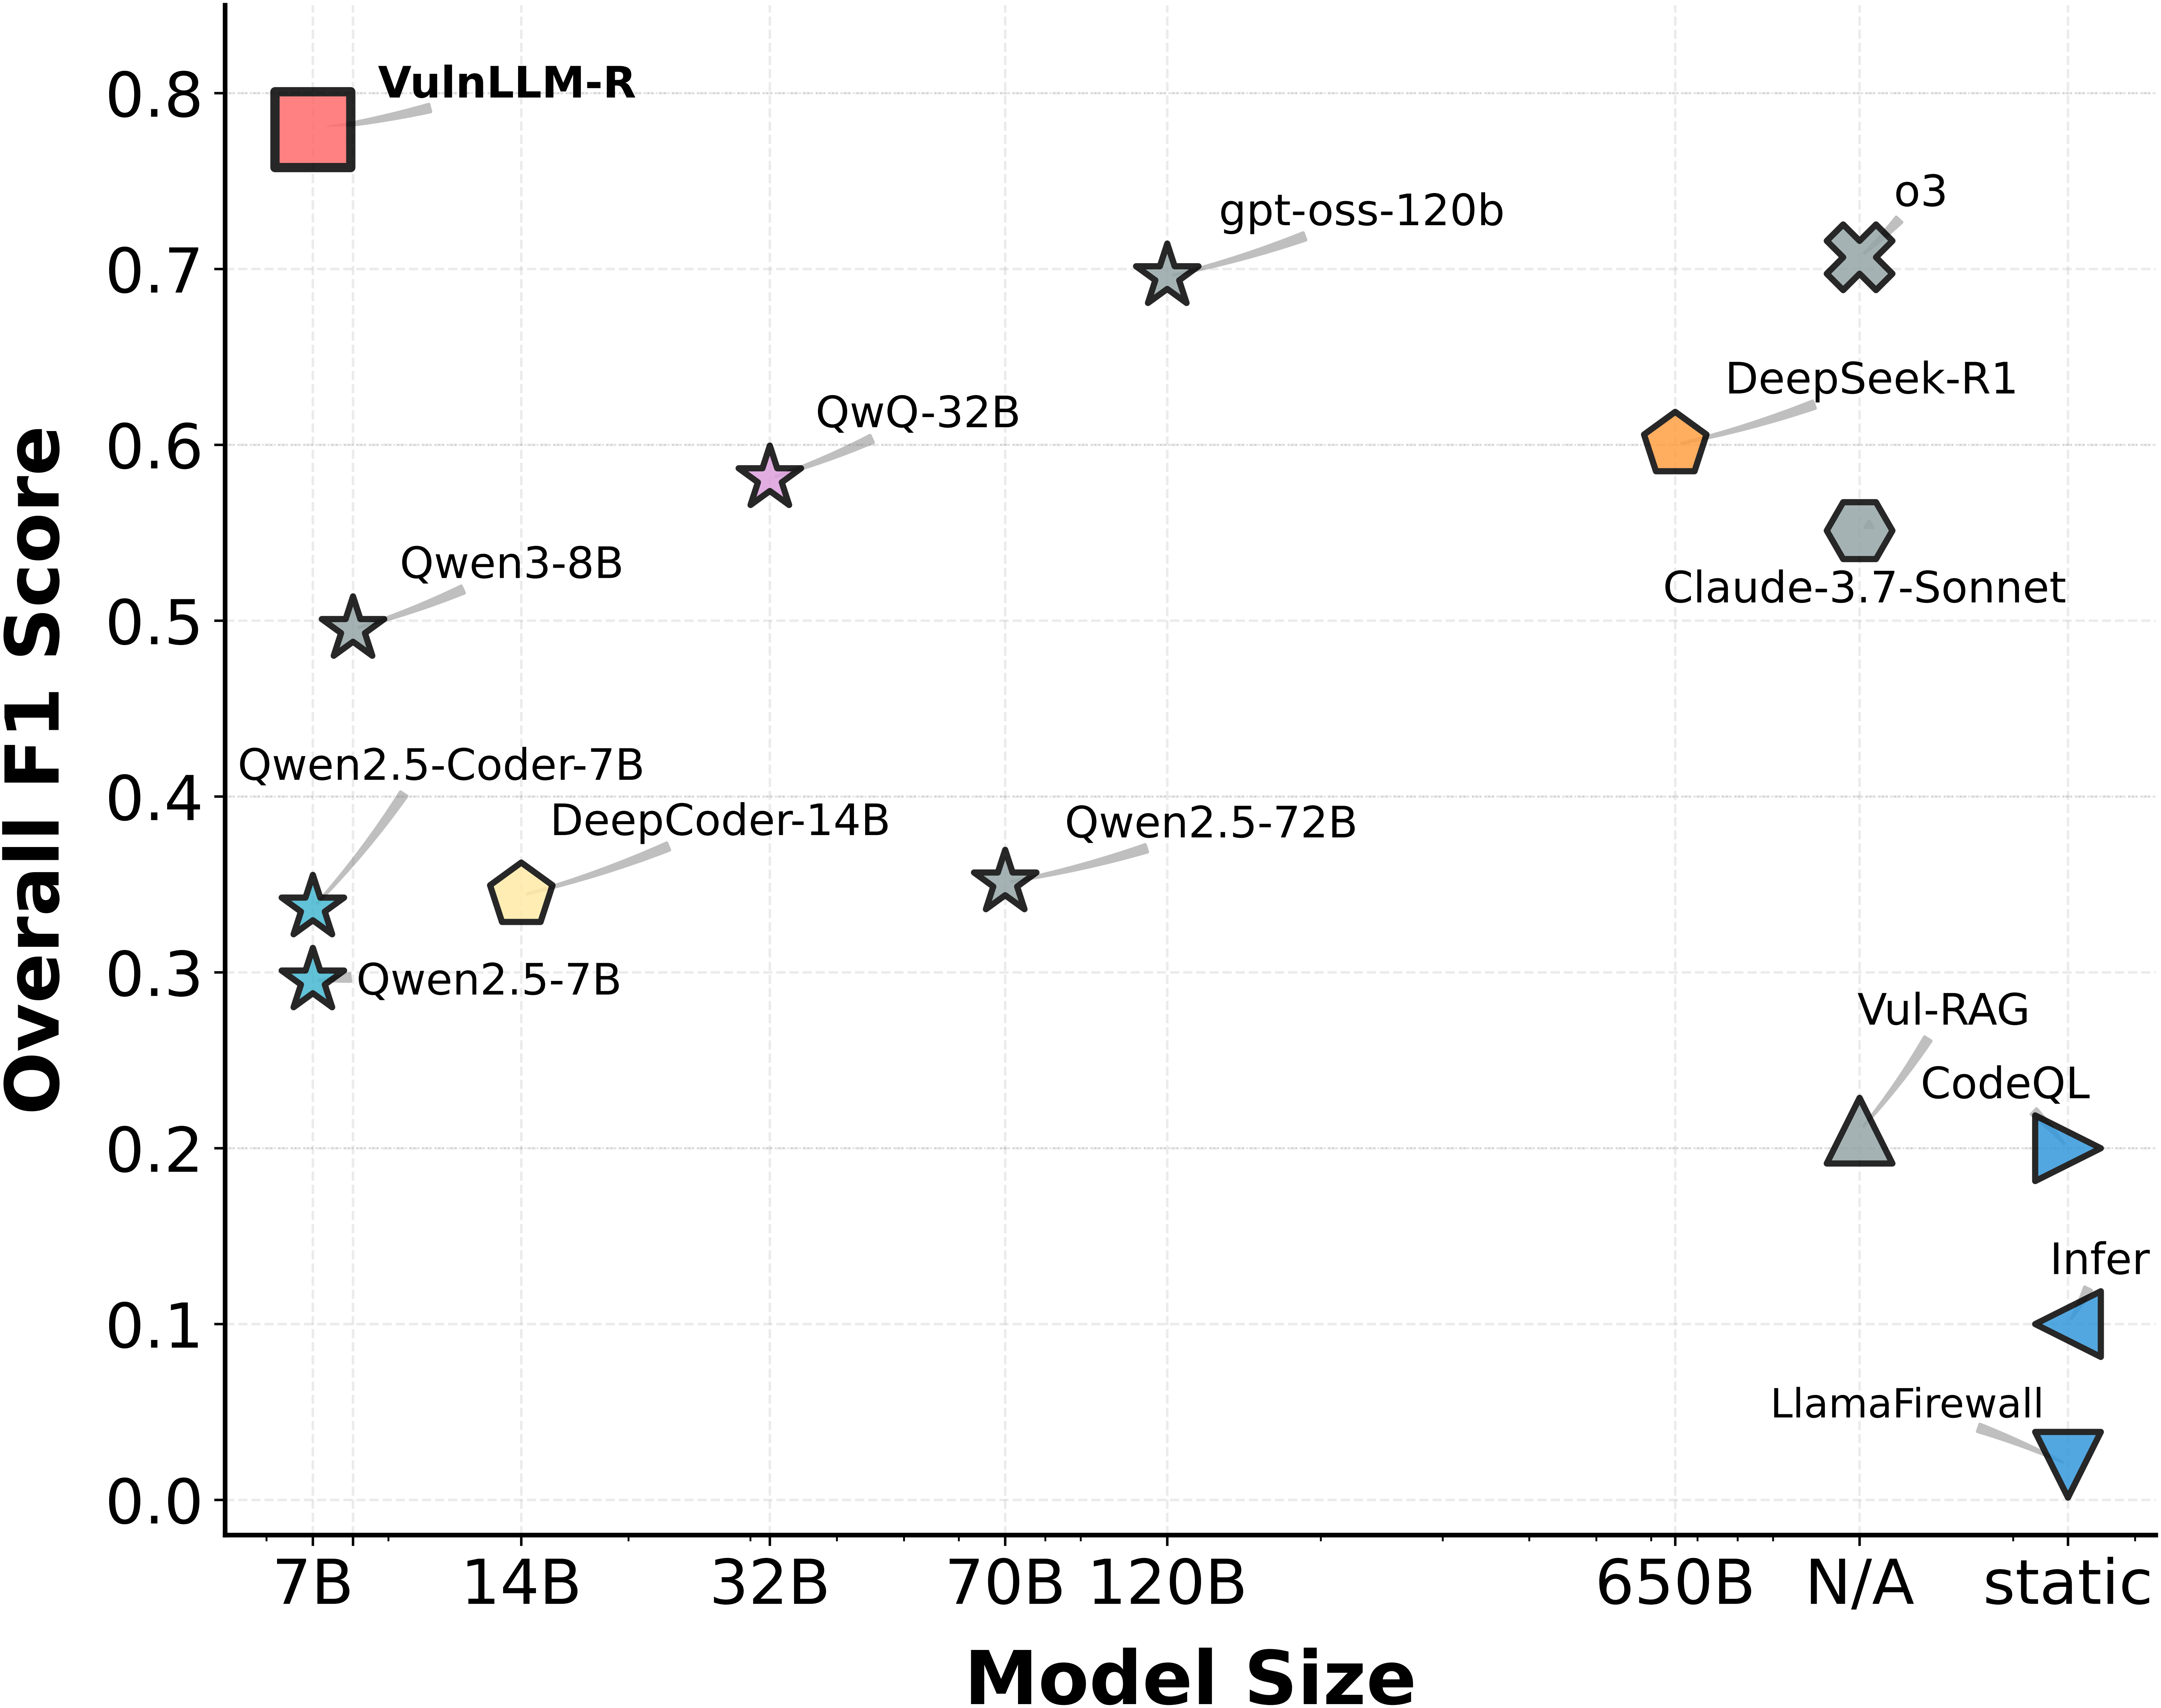 ucsb-mlsec/vulnllm-r
LLM di ragionamento specializzato per il rilevamento di vulnerabilità nel codice sorgente in C/C++ e Python, con costruzione di dataset, training…
 aau-network-security/hostage
Honeypot mobile a bassa interazione
 tklab-tud/bsf
Framework di simulazione di botnet
 josh-blythe/bordair-multimodal
Open-source suite di test di iniezione dei prompt cross-modale e multimodale. Oltre 250.000 payload di attacco attraverso modalità testuali, visive,…
 hantul/kotaemon-cve-2025-56526-56527-disclosure
Divulgazione pubblica per CVE-2025-56526 e CVE-2025-56527 — XSS persistente tramite rendering non sanitizzato di contenuti PDF ed esposizione di…
 0xblackash/cve-2026-45447
CVE-2026-45447
 renweimeng/vlun-agent-x
VulnAgent-X: Un framework agentico a strati per il rilevamento di vulnerabilità a livello di repository
 minhhk68/cve-2026-13156
Avviso di vulnerabilità e PoC per CVE-2026-13156 — Scoperta da Huynh Kien Minh (MinhHK).
 mdniloykhan/jailbreak-eval-7llms
Codice per "Systematic Evaluation of Adversarial Jailbreaking Attacks and Defenses Across Seven Large Language Models"
 manhu2025/dup
Framework di ricerca per rilevare e rimuovere backdoor nei modelli linguistici, combinando il rilevamento di anomalie basato su feature con…
 labrai/graphip-bench
Benchmark e libreria per valutare attacchi di estrazione del modello e difese della proprietà (watermarking, perturbazione dell'output, rilevamento…
 xeeshanajmal/qai2026-fgsm-transfer
Codice e risultati per il paper QAI 2026 sulla trasferibilità dell'attacco FGSM dalla simulazione all'hardware quantistico IBM.








